
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit
 milesrichardson/docker-onion-nmap
.مسح الخدمات المخفية .onion باستخدام nmap عبر Tor وproxychains وdnsmasq في حاوية Docker صغيرة تعمل بنظام Alpine.
 rhinosecuritylabs/gcpbucketbrute
نص برمجي لتعداد سعات تخزين Google، وتحديد صلاحيات الوصول لديك إليها، وتحديد ما إذا كان يمكن تصعيد الامتيازات عليها.
 azuread/azureadassessment
أدوات لتقييم حالة وتكوين مستأجر Azure AD
 bishopfox/cloudfoxable
أنشئ بيئة اختبار اختراق AWS الخاصة بك والمصمّمة لتكون عرضة للثغرات
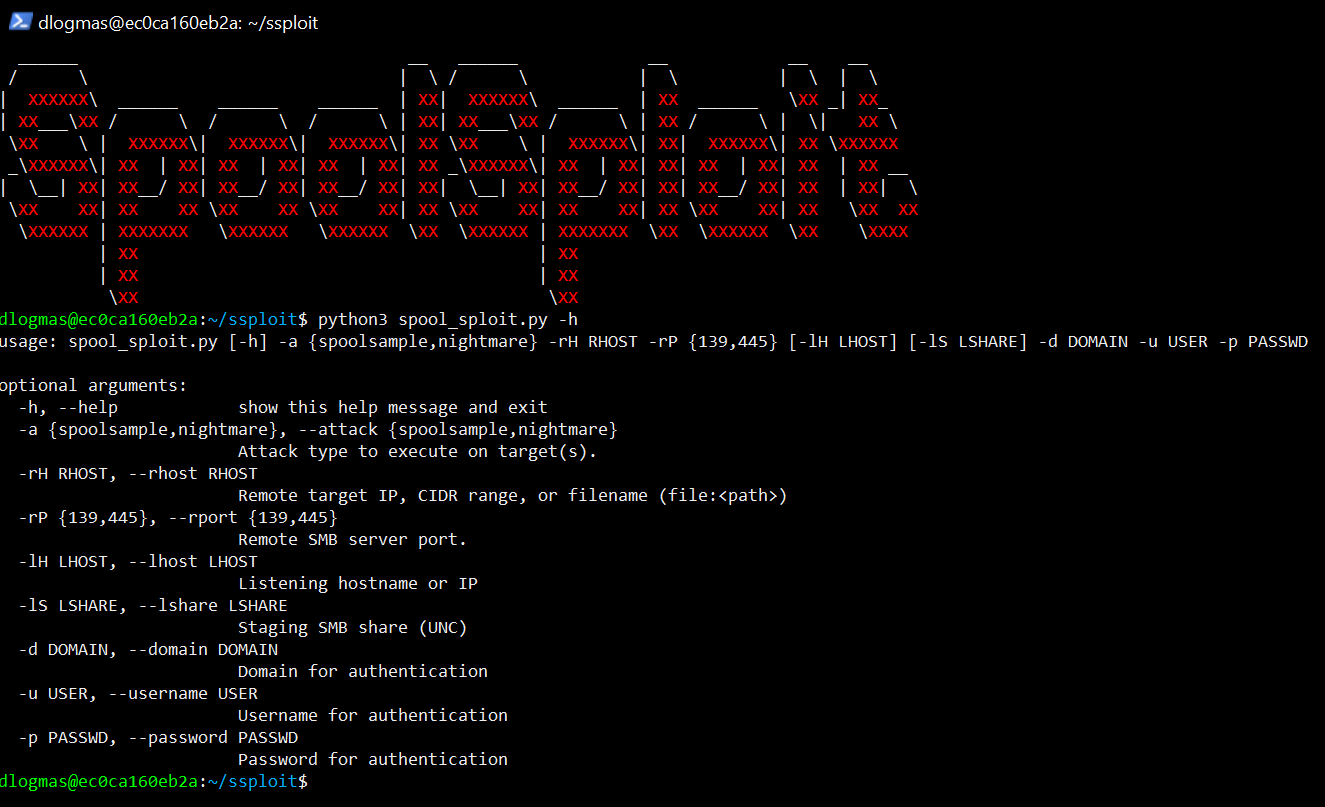 beetlechunks/spoolsploit
مجموعة من ثغرات طابعة Windows المستغلة معبأة في حاويات مع أدوات أخرى للاستغلال العملي.
 scille/parsec-cloud
مشاركة ملفات مفتوحة المصدر تشبه Dropbox مع تشفير كامل من جهة العميل !
 aaaguirrep/offensive-docker
Offensive Docker هي صورة تحتوي على الأدوات الهجومية الأكثر استخدامًا لإنشاء بيئة بسهولة وسرعة لتنفيذ التقييمات على الأهداف.
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 legit-labs/legitify
اكتشاف وتصحيح التكوينات الخاطئة والمخاطر الأمنية عبر جميع أصول GitHub و GitLab الخاصة بك.
 eilonh/s3crets_scanner
ماسح آلي يصطاد الأسرار (مفاتيح API، بيانات الاعتماد) التي تم تحميلها عن طريق الخطأ إلى دلاء S3 العامة، باستخدام truffleHog3 للكشف ودعم الفحوصات…
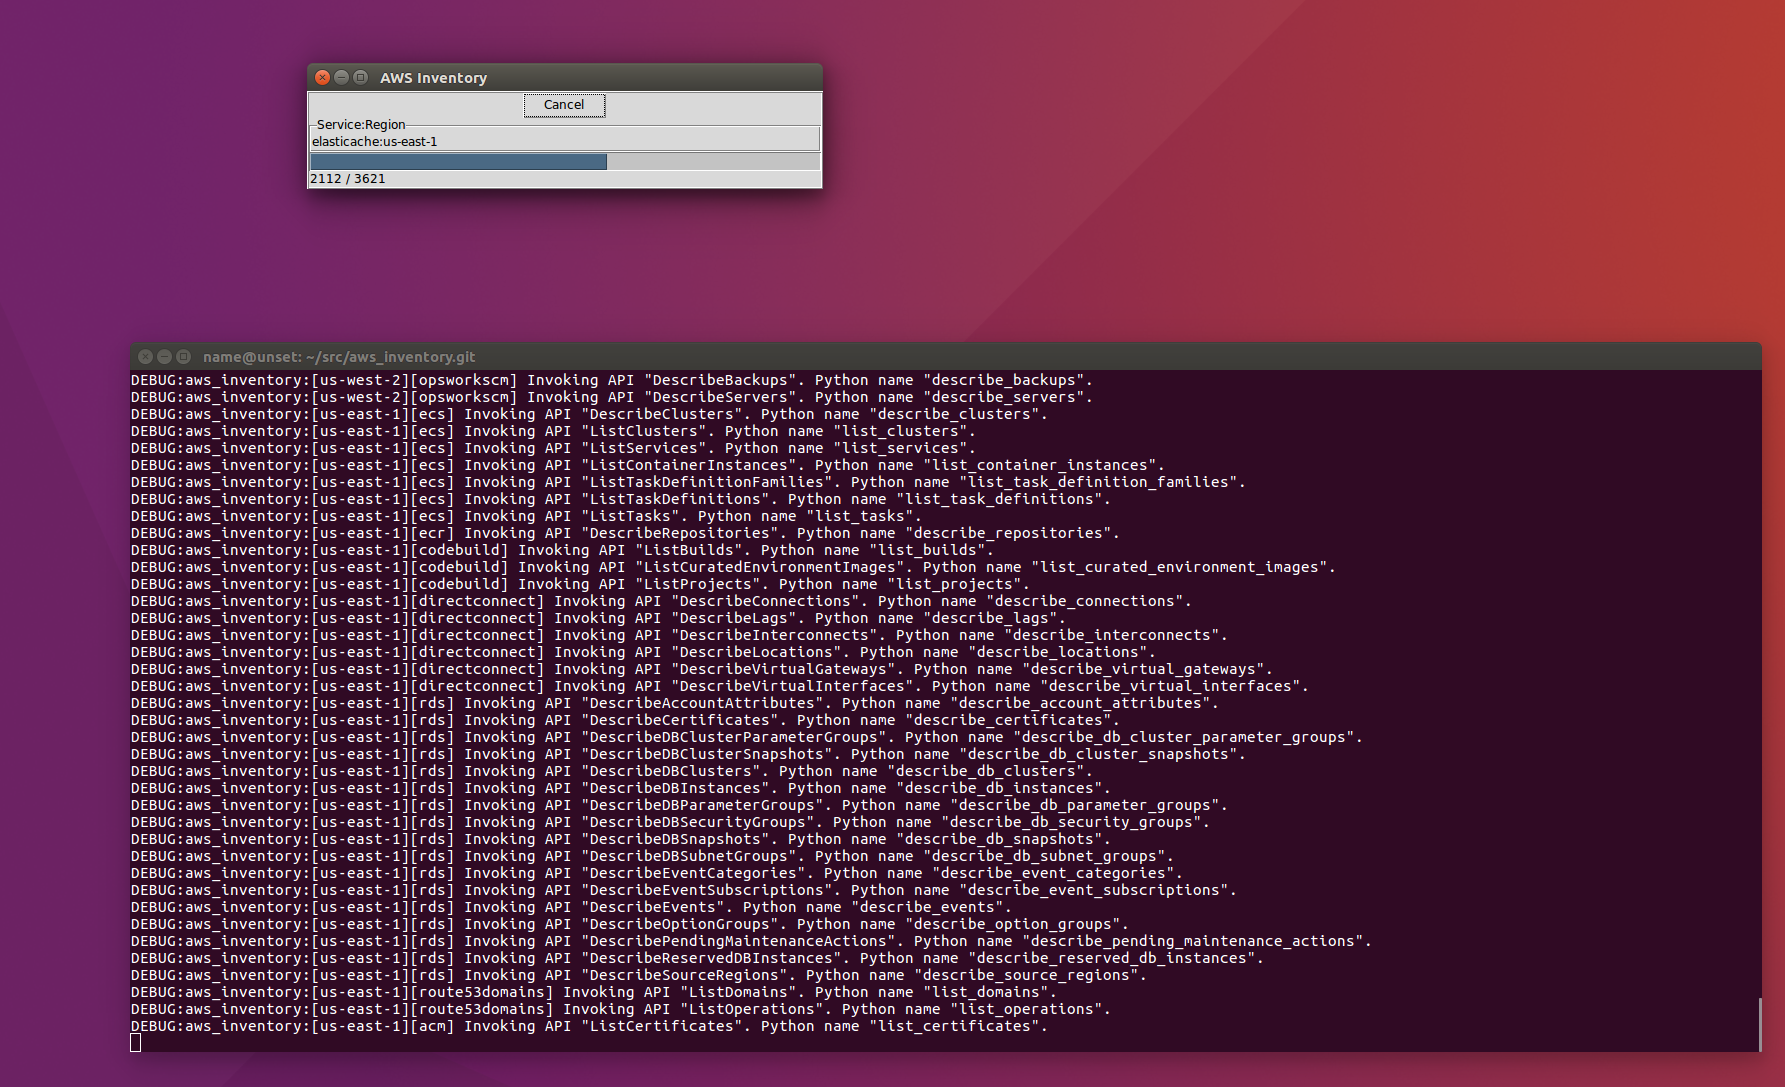 nccgroup/aws-inventory
اكتشف الموارد التي تم إنشاؤها في حساب AWS.
 duggytuxy/syswarden
منسّق أمان Linux محلي المضيف يفرض سياسة nftables مع بيانات HIDS/HIPS، وخلاصات استخبارات تهديدات محدودة، وتحليل سجلات WAAP خارج النطاق، وتوافر عالٍ…
 natlas/natlas
إدارة سطح الهجوم منذ ما قبل أن تصبح إدارة سطح الهجوم مفهومًا معروفًا
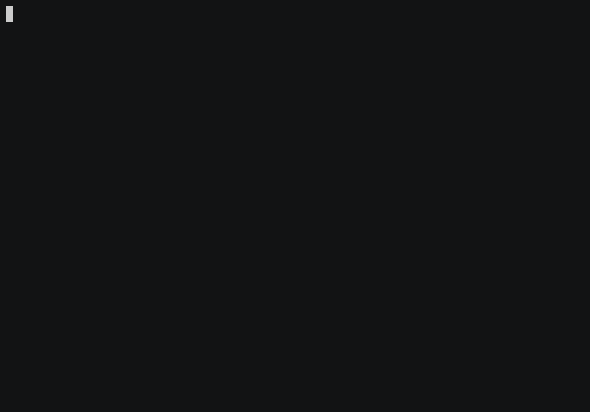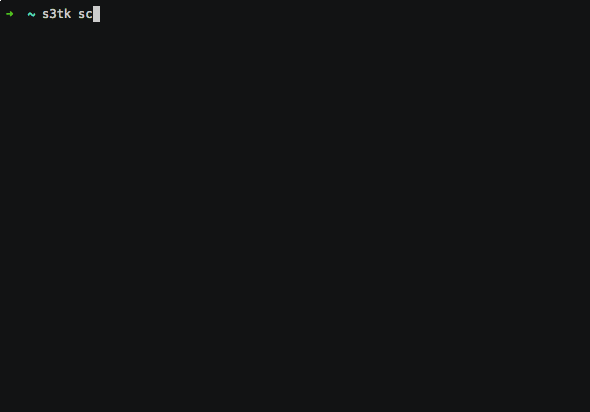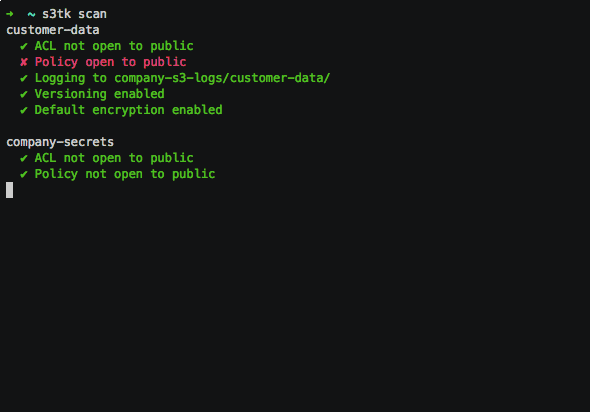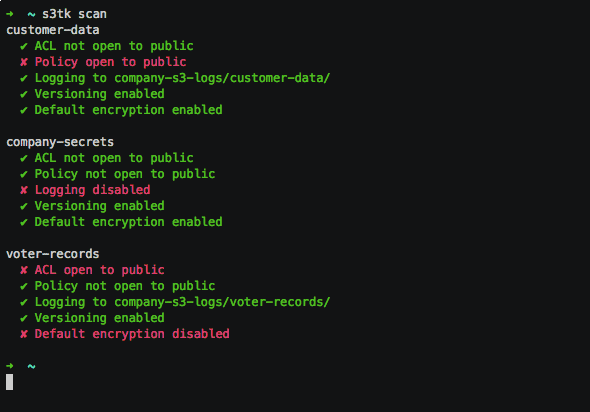 ankane/s3tk
مجموعة أدوات أمان لـ Amazon S3
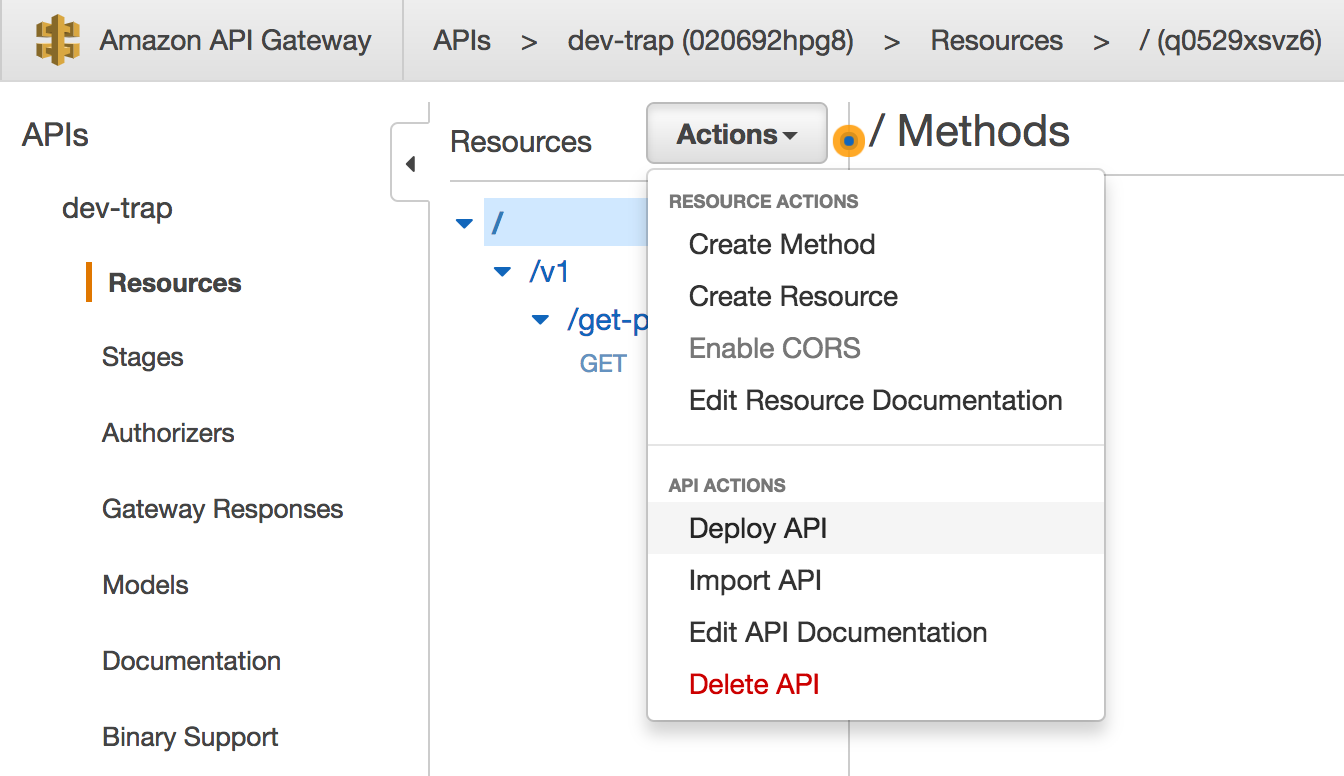 0x4d31/honeylambda
honeyλ - تطبيق بسيط بدون خادم مصمم لإنشاء ومراقبة نقاط نهاية HTTP وهمية (أي رموز العسل URL) تلقائياً، باستخدام AWS Lambda و Amazon API Gateway
 ine-labs/gcpgoat
GCPGoat : بنية تحتية لـ GCP ضعيفة بشكل متعمد
 cr0hn/festin
FestIn - ماسح لحاويات S3 المفتوحة
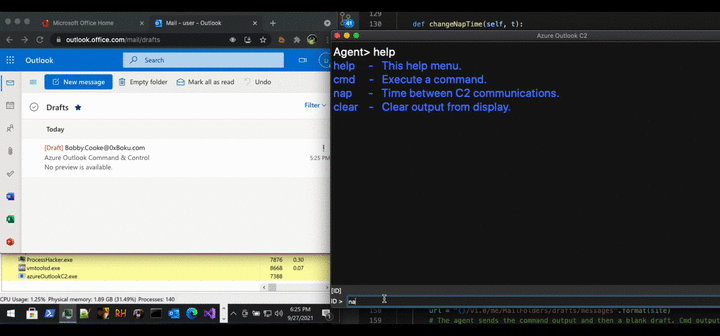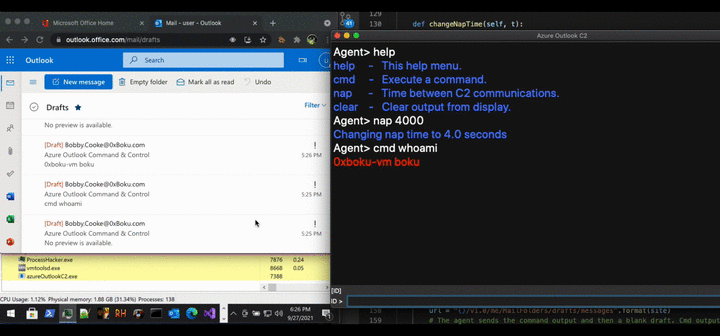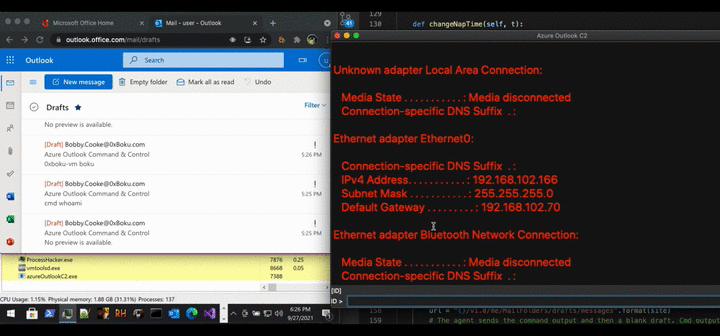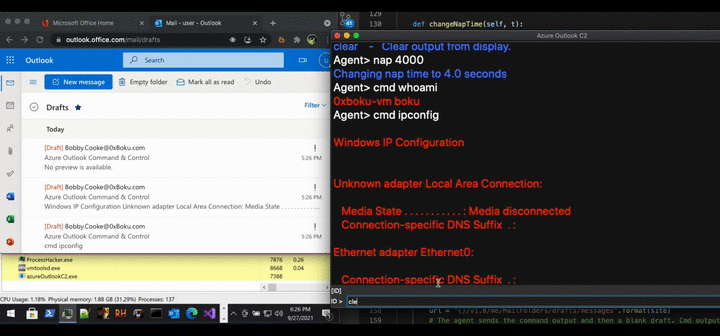 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) - التحكم عن بُعد في جهاز ويندوز مخترق من صندوق بريد Outlook الخاص بك. أداة محاكاة تهديد لمجموعة كوريا الشمالية…








