
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit
 chainguard-dev/melange
يُجمّع الكود المصدري إلى حزم APK موقّعة وقابلة للتدقيق باستخدام خطوط أنابيب تعريفية لـ Wolfi/Alpine، مع محاكاة QEMU متعددة البنى وبنيات قابلة لإعادة…
 zupit/horusec
هوروسيك هي أداة مفتوحة المصدر تعمل على تحسين تحديد الثغرات الأمنية في مشروعك باستخدام أمر واحد فقط.
 cyberark/skyark
يساعد SkyArk في اكتشاف وتقييم وتأمين الكيانات الأكثر امتيازًا في Azure و AWS
 powerfulseal/powerfulseal
أداة اختبار قوية لمجموعات Kubernetes.
 airbnb/binaryalert
BinaryAlert: الكشف عن البرمجيات الخبيثة بدون خادم، في الوقت الحقيقي وبأثر رجعي.
 nccgroup/pmapper
أداة لتقييم سريع لأذونات IAM في AWS.
 mxrch/penglab
🐧 إساءة استخدام Google Colab لتكسير الهاشات.
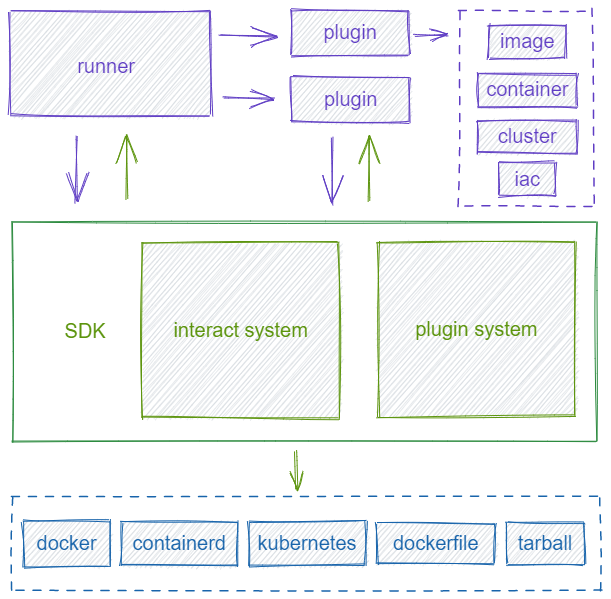 chaitin/veinmind-tools
veinmind-tools هي مجموعة أدوات أمان الحاويات التي طورتها شركة تشانغتينغ تكنولوجي بنفسها، والمبنية على veinmind-sdk.
 assetnote/blind-ssrf-chains
قائمة شاملة بجميع الطرق الممكنة لتسلسل ثغرة Blind SSRF الخاصة بك
 owasp/apts
OWASP معيار اختبار الاختراق الذاتي
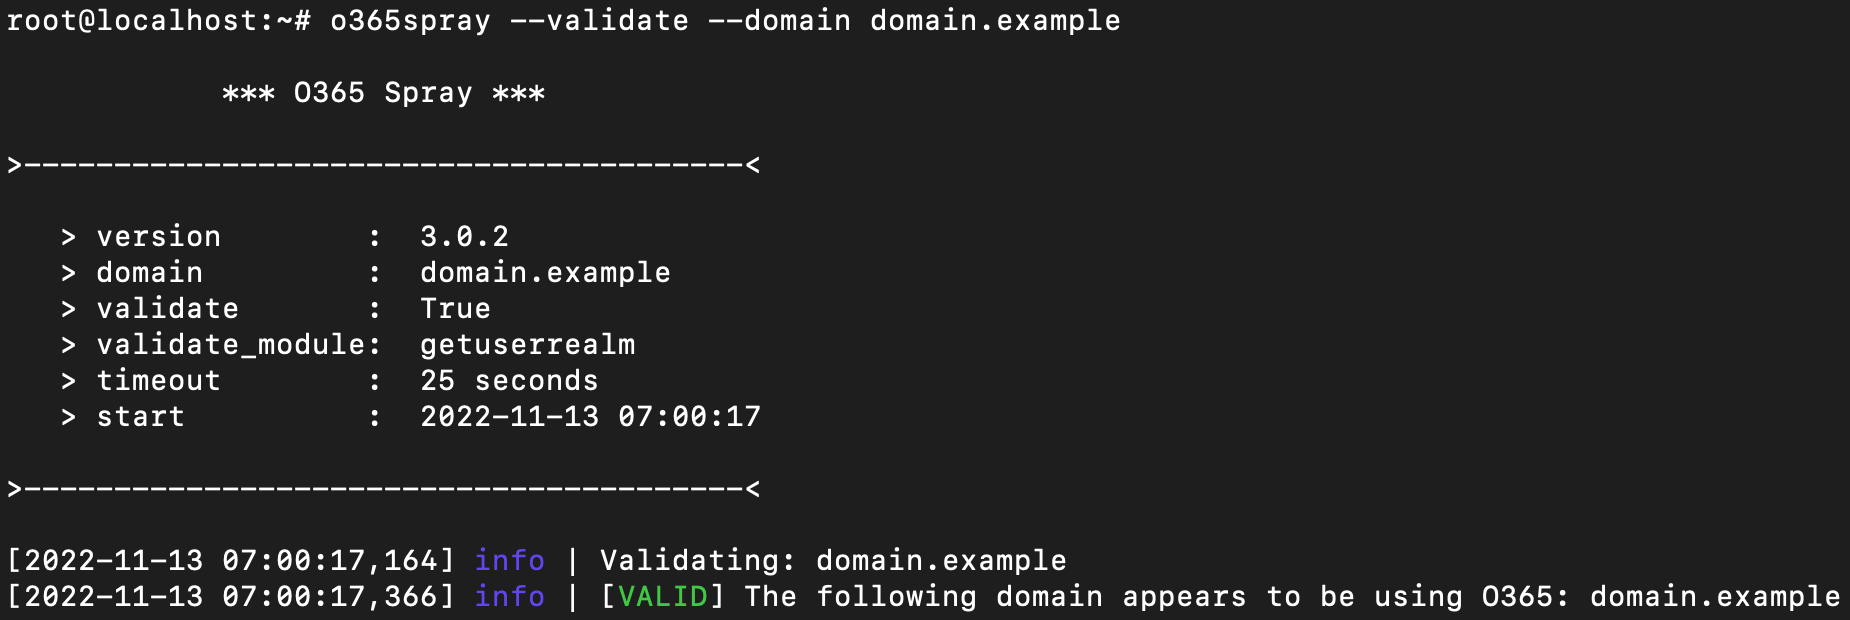 0xzdh/o365spray
أداة تعداد أسماء المستخدمين ورش كلمات المرور موجهة نحو Microsoft O365.
 paradigmxyz/iron-proxy
جدار حماية للاتصالات الصادرة لأحمال العمل غير الموثوقة.
 cyberark/conjur
يقوم CyberArk Conjur تلقائيًا بتأمين الأسرار التي يستخدمها المستخدمون المميزون وهويات الآلات.
 blessedrebus/krawl
كراول هو خادم خداع ويب قابل للتخصيص وخفيف الوزن وسحابي أصلي، ومضاد للزواحف، يقوم بإنشاء تطبيقات ويب مزيفة تحتوي على ثغرات سهلة الاستغلال باستخدام…
 mafifrizi/ares
منصة ممارسة الفريق الأحمر المستقلة مع تنسيق وحدة MITRE ATT&CK، وحل مسار الهجوم DAG، وضوابط OPSEC، وخزنة بيانات اعتماد مشفرة، وتقارير متعددة التنسيقات.
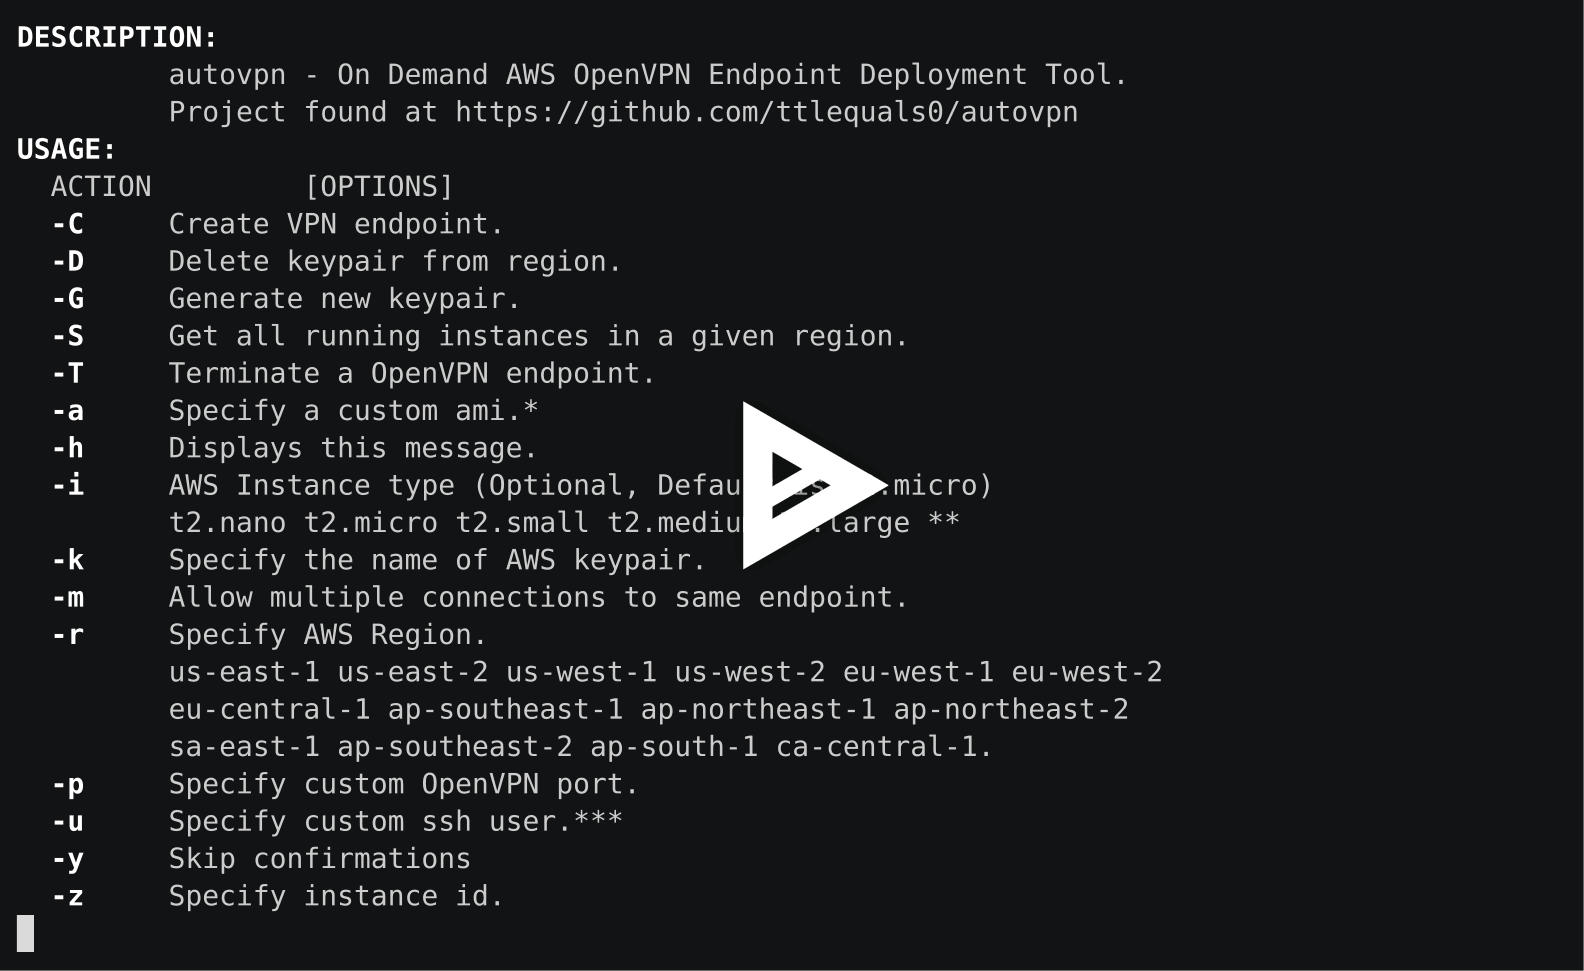 ttlequals0/autovpn
إنشاء نقاط نهاية OpenVPN قابلة للتخلص عند الطلب على AWS.
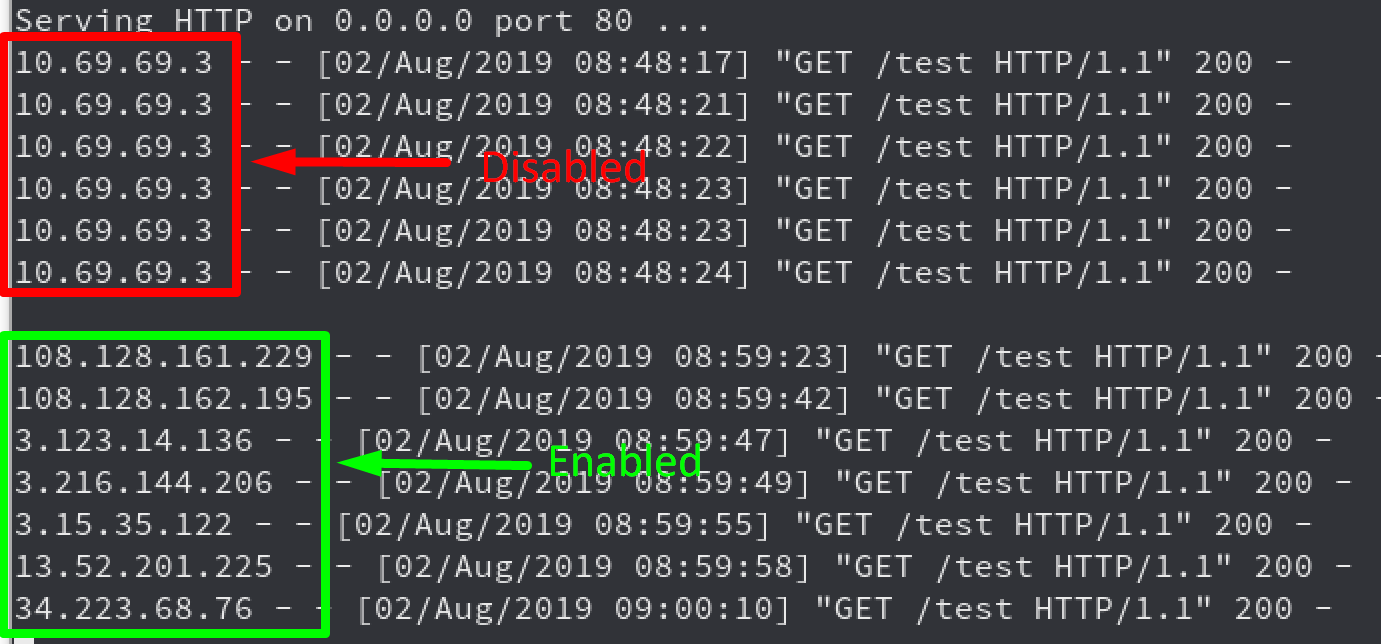 rhinosecuritylabs/iprotate_burp_extension
امتداد لـ Burp Suite يستخدم AWS API Gateway لتدوير عنوان IP الخاص بك في كل طلب.
 praetorian-inc/titus
ماسح الأسرار عالي الأداء. CLI، مكتبة Go، إضافة Burp Suite، وإضافة Chrome. 487 قاعدة كشف مع التحقق المباشر من بيانات الاعتماد.







