
 paradigmxyz/iron-proxy
جدار حماية للاتصالات الصادرة لأحمال العمل غير الموثوقة.



يمكن لمهام CI ووكلاء البرمجة بالذكاء الاصطناعي والحاويات المعزولة إجراء طلبات صادرة عشوائية. قد تؤدي تبعية مخترقة، أو حقن موجّه (prompt injection)، أو خطوة بناء خبيثة إلى تسريب الأسرار، أو الاتصال بالجهة المهاجمة، أو فتح صدفة عكسية. لدى معظم الفرق رؤية معدومة لما يخرج من أحمال العمل الخاصة بها، ناهيك عن أي وسيلة لإيقافه.
iron-proxy هو وكيل خروج (egress proxy) من نوع MITM مزوّد بخادم DNS مدمج يقف بين حملك غير الموثوق والإنترنت. يفرض سياسة الرفض افتراضيًا عند حدود الشبكة، بحيث لا يستطيع حمل العمل الوصول إلا إلى النطاقات التي تسمح بها صراحةً. لا تدخل الأسرار الحقيقية إلى الصندوق الرملي أبدًا. تستخدم أحمال العمل رموز الوكيل (proxy tokens)، ويستبدل iron-proxy بها بيانات الاعتماد الحقيقية عند الخروج، مما يعني أن حملاً مخترقًا لا يمكنه تسريب سوى رمز عديم القيمة خارج الوكيل.
ملف تنفيذي واحد. ملف إعداد YAML واحد.
169.254.169.254، وfd00:ec2::254، وfd20:ce::254) وloopback محظورة افتراضيًا؛ يمكن تجاوز ذلك عبر proxy.upstream_deny_cidrs أو IRON_PROXY_UPSTREAM_DENY_CIDRS.HTTP_PROXY أو HTTPS_PROXY أو SOCKS5.SET ROLE في جلسة المصدر الأعلى، ويرفض محاولات العميل لتغيير الدور (SET ROLE، وأي استدعاء set_config، وكتل DO، وتعريفات الدوال غير الآمنة، والتعريفات التي تربط الدوال كردود نداء مثل CREATE AGGREGATE، إلخ) عبر تحليل شجرة SQL المجرّدة (AST). تُفحص أجسام روتينات SQL وPL/pgSQL بشكل متكرر؛ ويُرفض PL/pgSQL الديناميكي ولغات الروتين غير المدعومة. كدفاع متعدد الطبقات، اسحب صلاحية EXECUTE على pg_catalog.set_config والصلاحيات غير الضرورية TEMPORARY / CREATE من الدور المحقون (مثلًا من PUBLIC)، مع منح set_config مرة أخرى فقط لمستخدم تسجيل الدخول الذي يستخدمه الوكيل لإعداد الجلسة. يثبّت الوكيل دائمًا standard_conforming_strings=on وclient_encoding=UTF8 على جلسة المصدر الأعلى ويرفض محاولات العميل لتغييرهما، بحيث يتفق محلل SQL الخاص به والخادم على كيفية ترميز العبارات (tokenization). يتكامل مع أمان مستوى الصف (row-level security) في PostgreSQL لتوفير عزل بيانات لكل مستأجر عندما يتصل التطبيق كمستخدم حساب خدمة مشترك. يتطلب تشغيل PgBouncer (إن استُخدم) في pool_mode = session — إذ تعيد أوضاع تجميع المعاملات أو العبارات ربط الواجهات الخلفية بصمت بين الاستعلامات وستُبطل السياسة. راجع docs.iron.sh للتفاصيل.مصمّم لخطوط أنابيب CI، وGitHub Actions، ووكلاء الذكاء الاصطناعي (Claude Code، وCursor، وCodex)، وأي بيئة تشغّل فيها كودًا لا تثق به تمامًا.
صور Docker متاحة على Docker Hub والملفات التنفيذية المُجمّعة مسبقًا لأنظمة Linux/macOS (amd64/arm64) متاحة على GitHub Releases.
أو قم بالبناء من المصدر:
go build -o iron-proxy ./cmd/iron-proxy
cd examples/docker-compose
docker compose up
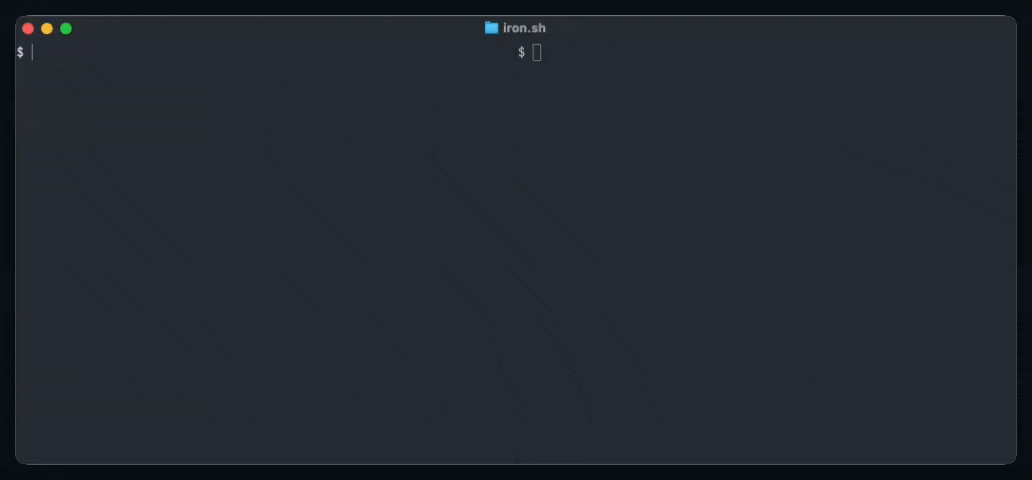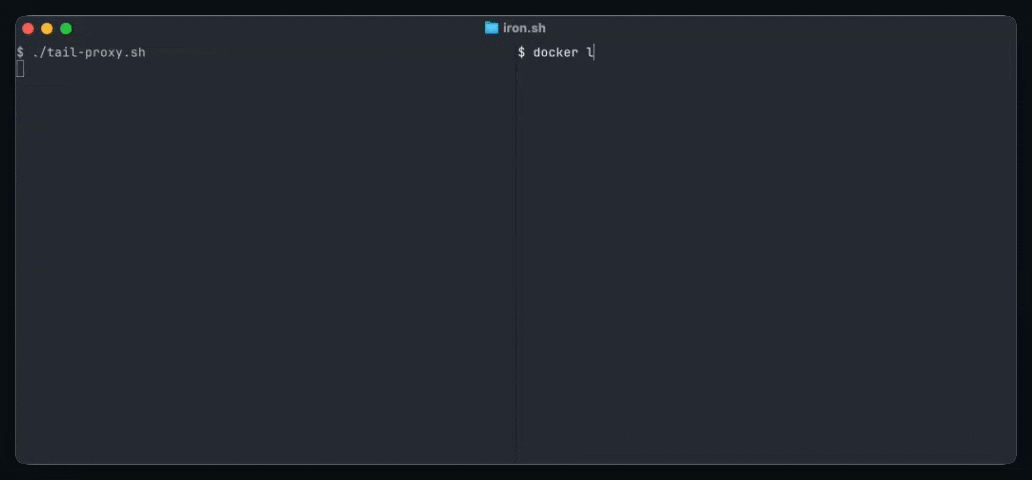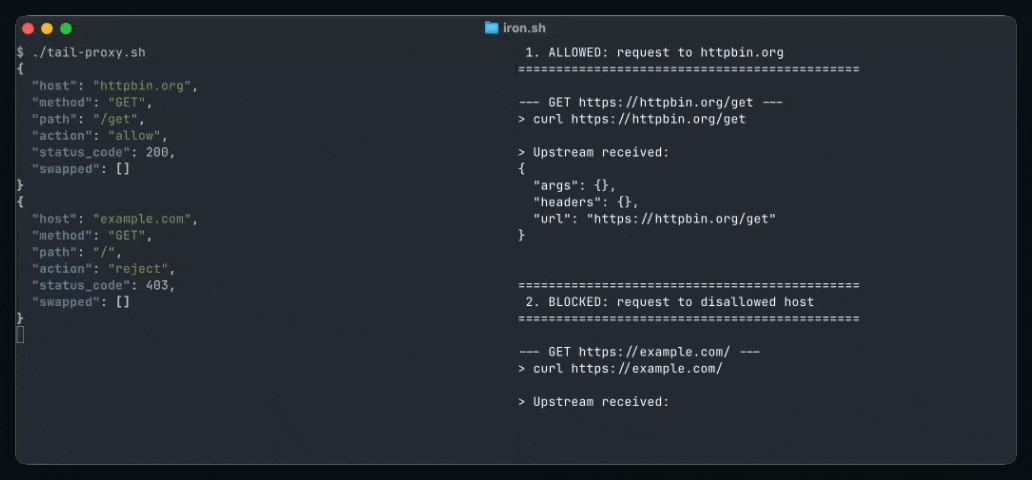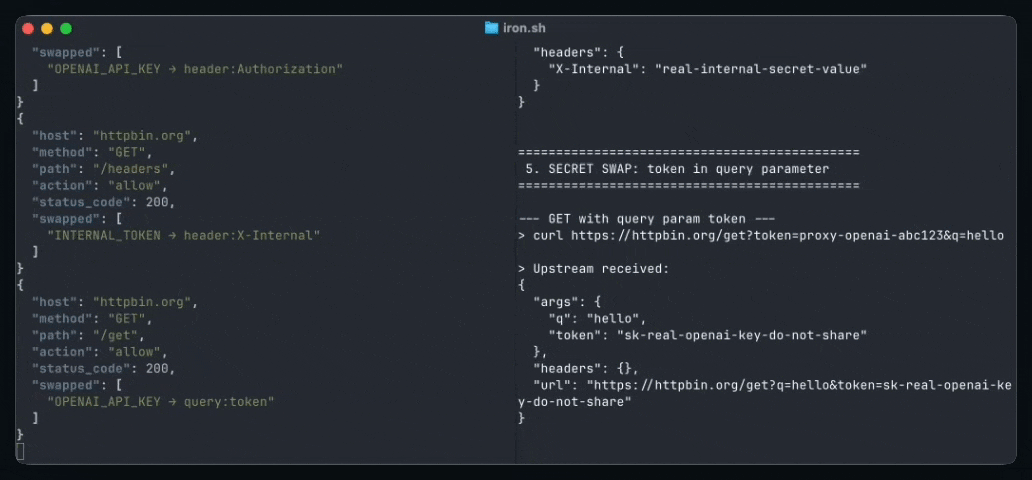
يبدأ هذا iron-proxy وعميل تجريبي يطلق خمسة طلبات عبر الوكيل. تحقق من السجلات لرؤية الطلبات المسموح بها والمحظورة والمُعاد كتابة أسرارها:
docker compose logs proxy
كل طلب يُنتج إدخال تدقيق JSON مُهيكل:
{
  "host": "httpbin.org",
  "method": "GET",
  "path": "/headers",
  "action": "allow",
  "status_code": 200,
  "duration_ms": 142,
  "request_transforms": [
    { "name": "allowlist", "action": "continue" },
    {
      "name": "secrets",
      "action": "continue",
      "annotations": { "swapped": [{ "secret": "OPENAI_API_KEY", "locations": ["header:Authorization"] }] }
    }
  ]
}
تتضمن الطلبات المرفوضة حقل rejected_by وتُسجَّل عند مستوى WARN. راجع
تنسيق سجل التدقيق للاطلاع على المخطط الكامل.
يُنهي iron-proxy اتصالات TLS عبر إنشاء شهادات طرفية (leaf certificates) عند الطلب، موقَّعة بواسطة CA تقدّمه أنت. يجب أن تثق حاويات العملاء بهذا الـ CA.
mkdir -p certs
openssl genrsa -out certs/ca.key 4096
openssl req -x509 -new -nodes \
    -key certs/ca.key \
    -sha256 -days 3650 \
    -subj "/CN=iron-proxy CA" \
    -addext "basicConstraints=critical,CA:TRUE" \
    -addext "keyUsage=critical,keyCertSign" \
    -out certs/ca.crt
يحتاج iron-proxy إلى عنوان IP ثابت حتى تتمكن الحاويات من توجيه DNS الخاص بها إليه:
docker network create --subnet=172.20.0.0/24 iron-proxy
أنشئ ملف env يحتوي على أسرارك (احتفظ بهذا الملف خارج نظام التحكم بالإصدارات):
echo "OPENAI_API_KEY=sk-real-key" > .env
docker run -d --name iron-proxy \
  --network iron-proxy --ip 172.20.0.2 \
  -v $(pwd)/proxy.yaml:/etc/iron-proxy/proxy.yaml:ro \
  -v $(pwd)/certs/ca.crt:/etc/iron-proxy/ca.crt:ro \
  -v $(pwd)/certs/ca.key:/etc/iron-proxy/ca.key:ro \
  --env-file .env \
  ironsh/iron-proxy:latest -config /etc/iron-proxy/proxy.yaml
أبسط نهج هو التوجيه القائم على DNS: وجّه DNS الخاص بالحاوية إلى iron-proxy وستُحل جميع عمليات البحث عن أسماء المضيفين إلى عنوان IP الخاص بالوسيط، مما يوجّه حركة المرور عبره تلقائيًا:
docker run --rm \
  --network iron-proxy \
  --dns 172.20.0.2 \
  -v $(pwd)/certs/ca.crt:/certs/ca.crt:ro \
  curlimages/curl --cacert /certs/ca.crt https://httpbin.org/get
لتعزيز الحظر بشكل أقوى، أضف قواعد nftables لحظر حركة الخروج غير المارّة عبر الوسيط، أو استخدم TPROXY للاعتراض على مستوى النواة. راجع توجيه حركة المرور إلى الوسيط للحصول على تفاصيل حول كل نهج.







