
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل الملفات الثنائية

أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.

موصى به من Kitploit
أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ يوم واحد
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 3س 27د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ شهر واحد
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kمنذ 21س 46د
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 10س 45د
angr preview#6

angr

GitHubangr/angr
9.0kمنذ 17س 35د
capa preview#7

capa

GitHubmandiant/capa
6.1kمنذ 7 أيام
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kمنذ يوم واحد
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kمنذ 2 أيام
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kمنذ 20 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1643 نتائج
vmlinux-to-elf preview

vmlinux-to-elf

GitHubmarin-m/vmlinux-to-elf

أداة لاستعادة ملف .ELF قابل للتحليل بالكامل من نواة خام، عبر استخراج جدول رموز النواة (kallsyms)
embedded-systems-securityreverse-engineeringbinary-analysis+1
1.8kمنذ يوم واحد
malware_training_vol1 preview

malware_training_vol1

GitHubhasherezade/malware_training_vol1

مواد تدريب تحليل البرمجيات الخبيثة لنظام ويندوز (الجزء الأول)

reverse-engineeringforensicsmalware-analysis+4
2.1kمنذ 2 سنوات
Ropper preview

Ropper

GitHubsashs/ropper

اعرض معلومات عن الملفات في صيغ مختلفة وابحث عن الأدوات (gadgets) لبناء سلاسل ROP لمعماريات مختلفة (x86/x86_64, ARM/ARM64, MIPS, PowerPC, SPARC64).…

payload-generationexploitationreverse-engineering+3
2.1kمنذ 2 أشهر
frida-scripts preview

frida-scripts

GitHub0xdea/frida-scripts

مجموعة من نصوص Frida البرمجية الخاصة بالحقن (instrumentation) لإجراء الهندسة العكسية على تطبيقات الهاتف المحمول والمزيد.
android-securityios-securitydynamic-code-analysis+3
1.6kمنذ 8 أيام
goblin preview

goblin

GitHubm4b/goblin

أداة تحليل ثنائي (binary) عابرة للمنصات، ذات طابع شقي، مكتوبة بلغة Rust.
reverse-engineeringfuzzingbinary-analysis
1.5kمنذ 2 أيام
EfiGuard preview

EfiGuard

GitHubmattiwatti/efiguard

تعطيل PatchGuard وDriver Signature Enforcement عند الإقلاع

defensive-toolsexploitationreverse-engineering+1
2.5kمنذ 4 أشهر
frida-gum preview

frida-gum

GitHubfrida/frida-gum

مكتبة عبر الأنظمة الأساسية للأجهزة والاستبطان مكتوبة بلغة C

dynamic-analysis-sandboxingmemory-forensicscode-analysis+6
1.0kمنذ 14س 22د
TinyInst preview

TinyInst

GitHubgoogleprojectzero/tinyinst

مكتبة تنقيح ديناميكي خفيفة الوزن
dynamic-analysis-sandboxingcode-analysisreverse-engineering+3
1.4kمنذ شهر واحد
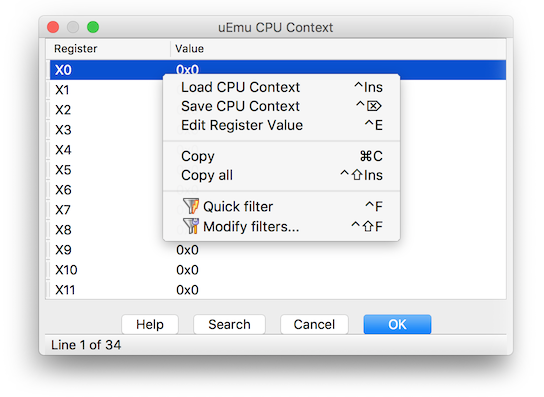
uEmu preview

uEmu

GitHubalexhude/uemu

إضافة محاكي صغيرة ولطيفة لـ IDA مبنية على unicorn.
embedded-systems-securitydynamic-analysis-sandboxingreverse-engineering+3
1.2kمنذ 2 أشهر
Manalyze preview

Manalyze

GitHubjusticerage/manalyze

محلل ثابت لملفات PE القابلة للتنفيذ مع كشف قائم على الإضافات للمُعبئات، والمُجمّعات، والواردات المشبوهة، والثوابت التشفيرية، وتوقيعات ClamAV. يدعم…

static-analysisvulnerability-analysisreverse-engineering+2
1.1kمنذ 2 أشهر
r2frida preview

r2frida

GitHubnowsecure/r2frida

Radare2 وFrida أفضل معًا.
android-securitystatic-analysisdynamic-analysis-sandboxing+8
1.4kمنذ يوم واحد
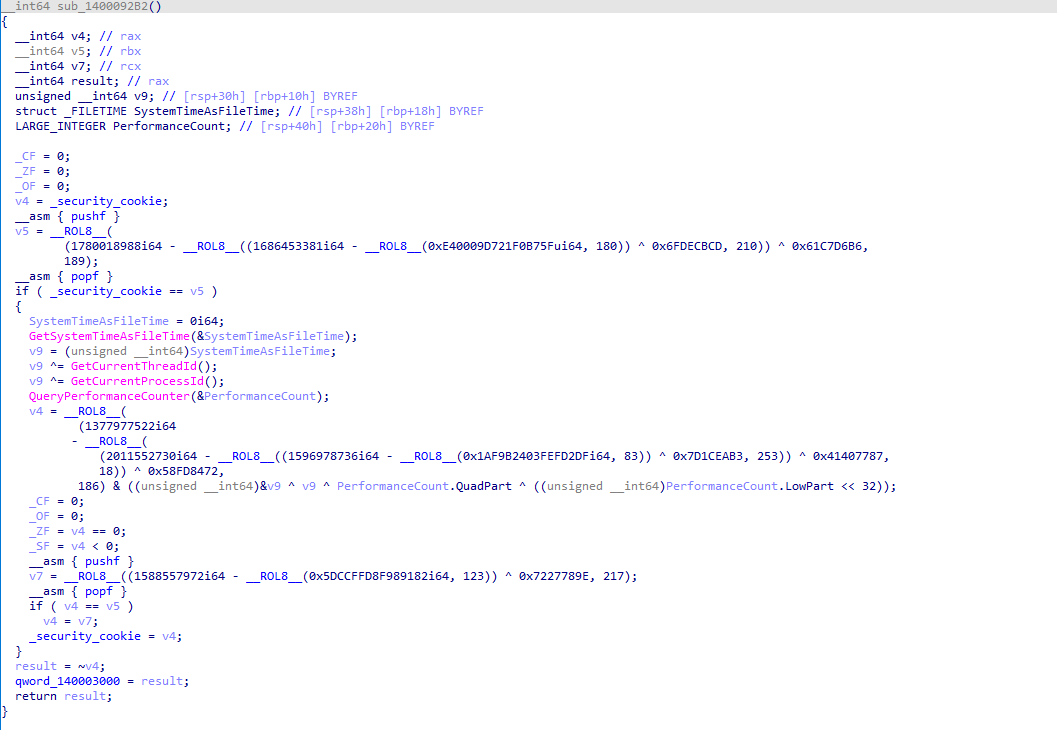
Alcatraz preview

Alcatraz

GitHubweak1337/alcatraz

أداة إخفاء ثنائية x64 لملفات PE مع تسطيح تدفق التحكم، ومكافحة التفكيك، وإخفاء الاستيراد، وتحوير التعليمات لإعاقة الهندسة العكسية.
reverse-engineeringbinary-analysis
2.0kمنذ 3 سنوات
remill preview

remill

GitHublifting-bits/remill

مكتبة لرفع كود الآلة إلى LLVM bitcode
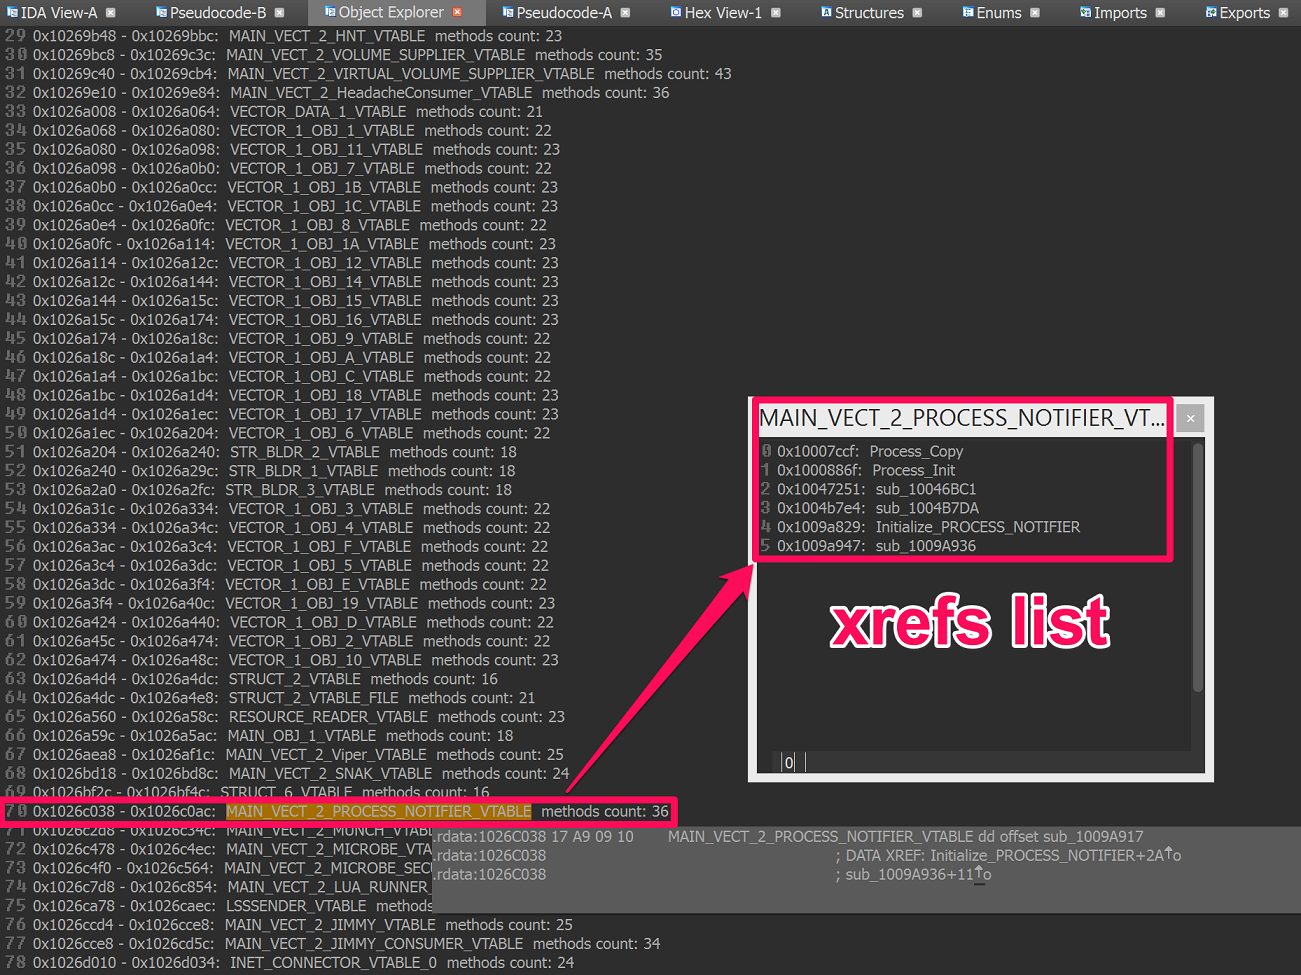
embedded-systems-securitystatic-analysisreverse-engineering+3
1.8kمنذ 2 أشهر
HexRaysCodeXplorer preview

HexRaysCodeXplorer

GitHubrehints/hexrayscodexplorer

إضافة Hex-Rays Decompiler لتحسين التنقل في الكود
static-analysisreverse-engineeringdebuggers+2
2.6kمنذ 11 أشهر
ofrak preview

ofrak

GitHubredballoonsecurity/ofrak

منصة تحليل وتعديل ثنائية لفك الضغط والتحليل والتعديل وإعادة تعبئة البرامج الثابتة وتنسيقات الملفات القابلة للتنفيذ عبر واجهة المستخدم الرسومية وواجهة…

embedded-systems-securityreverse-engineeringctf+2
2.1kمنذ 2 أشهر
apk.sh preview

apk.sh

GitHubax/apk.sh

تسهل عملية الهندسة العكسية لتطبيقات أندرويد، من خلال أتمتة المهام المتكررة مثل سحب وفك تشفير وإعادة بناء وتصحيح APK.


android-securitydynamic-analysis-sandboxingpayload-generation+3
3.8kمنذ 9 أشهر
yara-x preview

yara-x

GitHubvirustotal/yara-x

إعادة كتابة لـ YARA بلغة Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2kمنذ 22س 35د
awesome-llvm-security preview

awesome-llvm-security

GitHubgmh5225/awesome-llvm-security

مجموعة منتقاة من الموارد الأمنية لـ LLVM تغطي الرفع الثنائي، وإخفاء الكود، والتحليل الثابت، والتنفيذ الرمزي، والمُعقِّمات، والهندسة العكسية على مستوى…


static-analysisdynamic-analysis-sandboxingcode-analysis+7
890منذ 27 أيام
السابق1…789…92التالي







