
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تحليل الملفات الثنائية — الصفحة 7 | Kitploit
الفئات

تحليل الملفات الثنائية

أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.

موصى به من Kitploit
أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ يوم واحد
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 8س 29د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ شهر واحد
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kمنذ يوم واحد
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 15س 48د
angr preview#6

angr

GitHubangr/angr
9.0kمنذ 22س 37د
capa preview#7

capa

GitHubmandiant/capa
6.1kمنذ 7 أيام
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kمنذ 1س 32د
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kمنذ 2 أيام
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kمنذ 20 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1643 نتائج
KernelPatch preview

KernelPatch

GitHubbmax121/kernelpatch

ترقيع وربط نواة لينكس باستخدام صورة نواة لينكس مجرّدة فقط.
android-securityembedded-systems-securityexploitation+7
1.6kمنذ 2 أيام
APKLab preview

APKLab

GitHubapklab/apklab

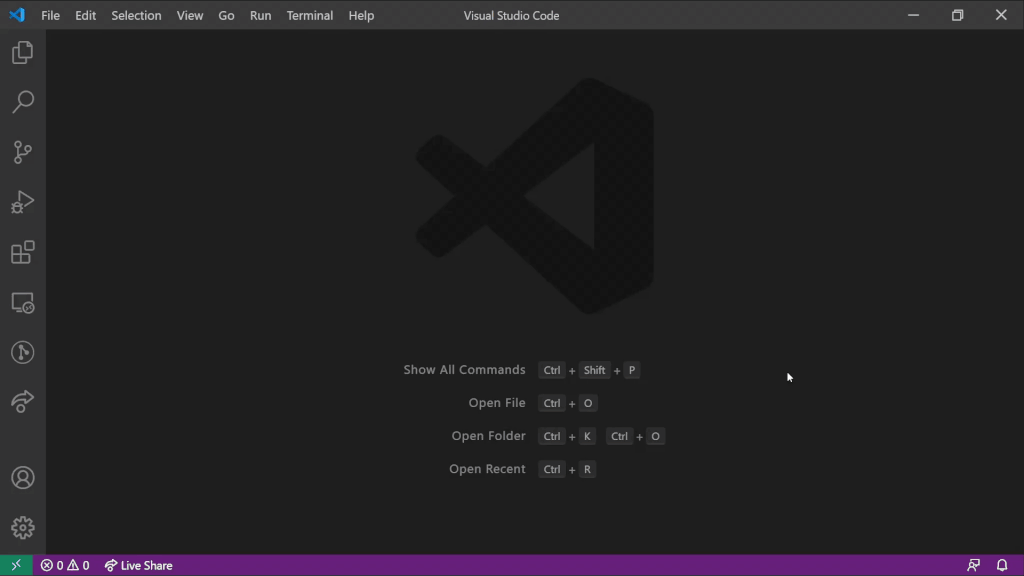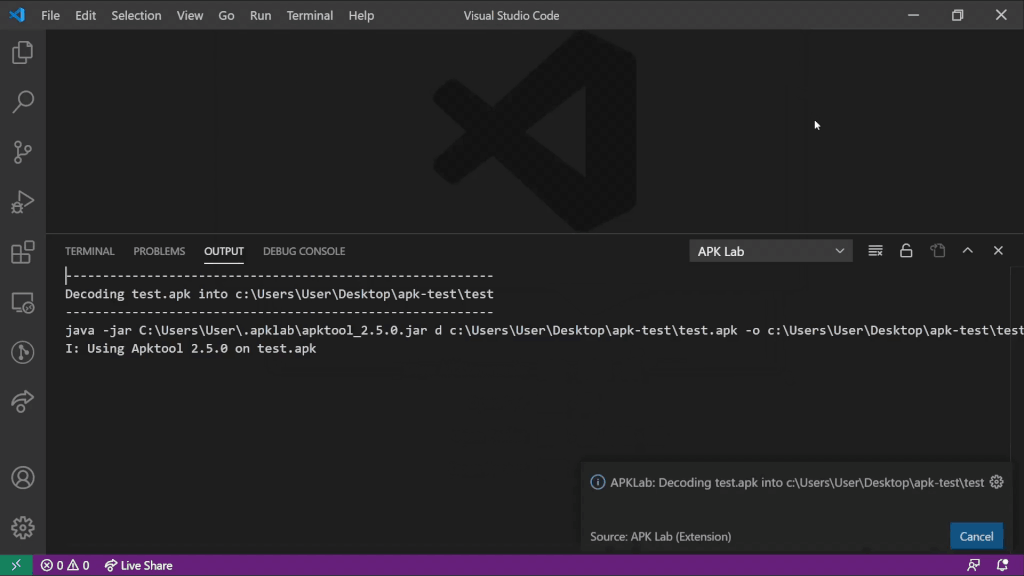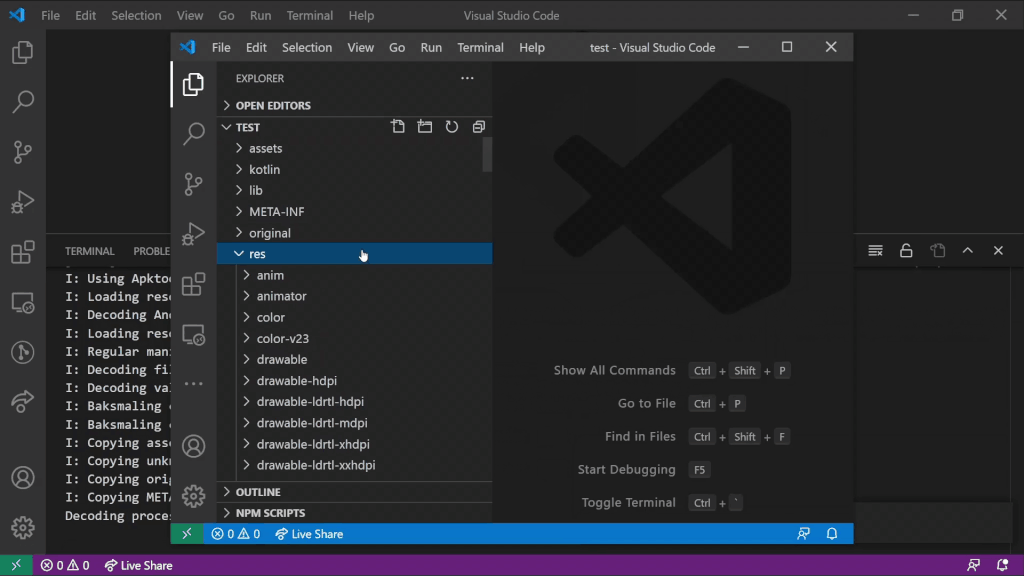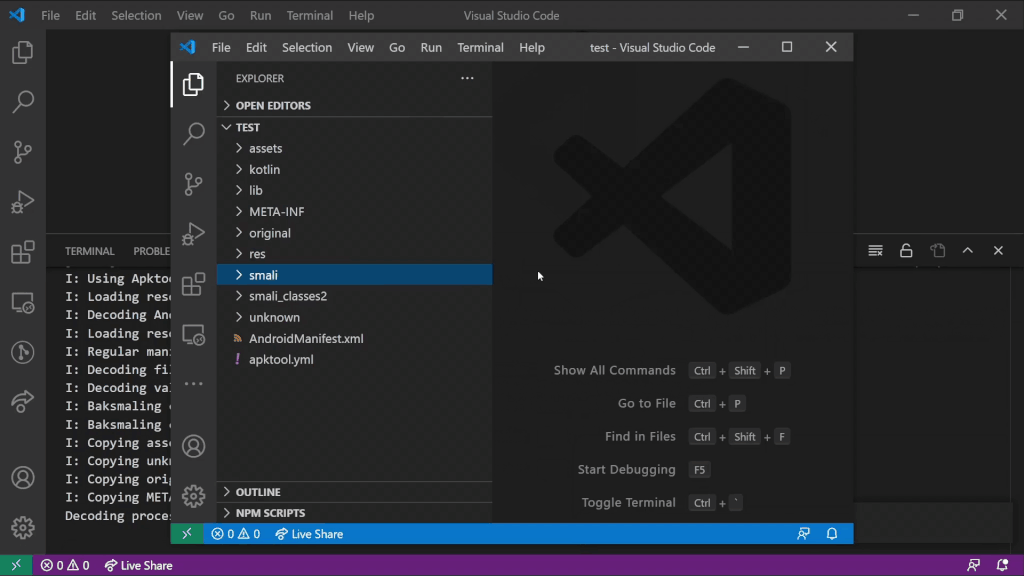
منصة عمل الهندسة العكسية لنظام Android لـ VS Code

android-securitydynamic-analysis-sandboxingreverse-engineering+4
3.9kمنذ 3 أشهر
cheatengine-mcp-bridge preview

cheatengine-mcp-bridge

GitHubmiscusi-peek/cheatengine-mcp-bridge

قم بتوصيل وكلاء الذكاء الاصطناعي المفضلة لديك مباشرةً بـ Cheat Engine عبر MCP. أتمت الهندسة العكسية، ومسح المؤشرات، وتحليل الذاكرة باستخدام اللغة…
dynamic-analysis-sandboxingpayload-generationcode-analysis+7
1.2kمنذ 2 أشهر
DefenderCheck preview

DefenderCheck

GitHubmatterpreter/defendercheck

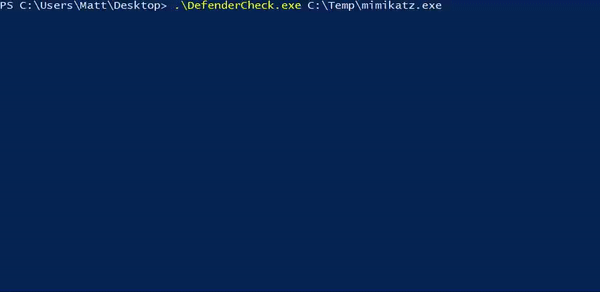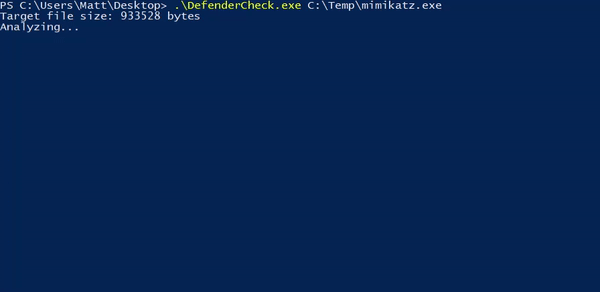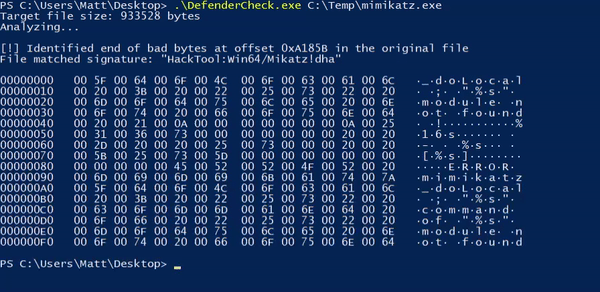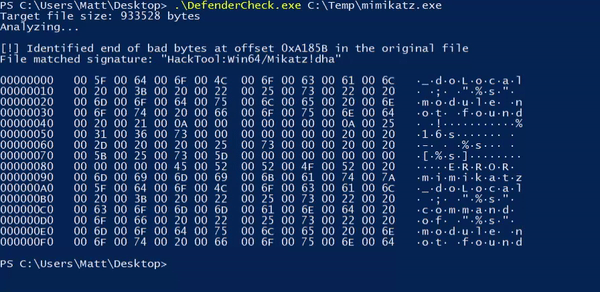
يحدد البايتات التي يقوم Microsoft Defender بوضع علامة عليها.
defensive-toolsmalware-analysisbinary-analysis
2.6kمنذ 3 سنوات
rosenbridge preview

rosenbridge

GitHubxoreaxeaxeax/rosenbridge

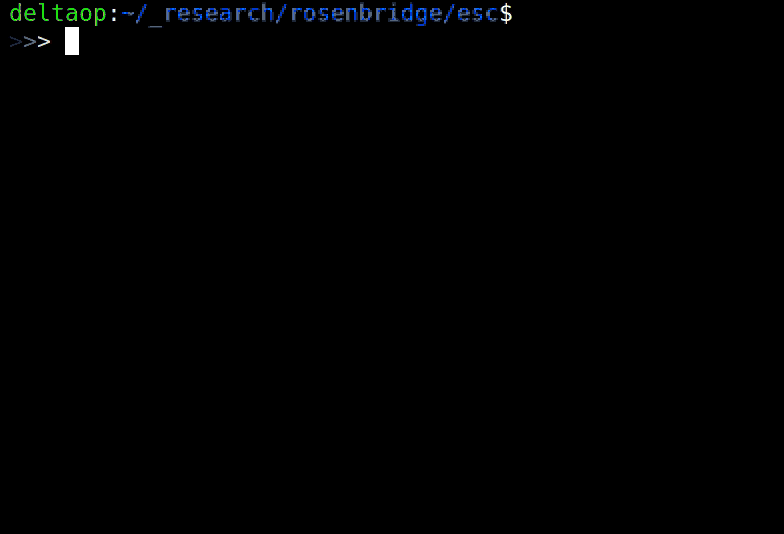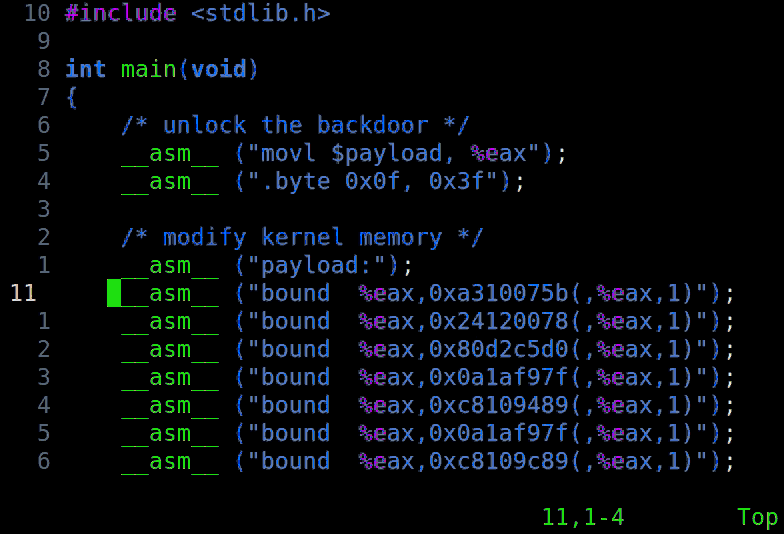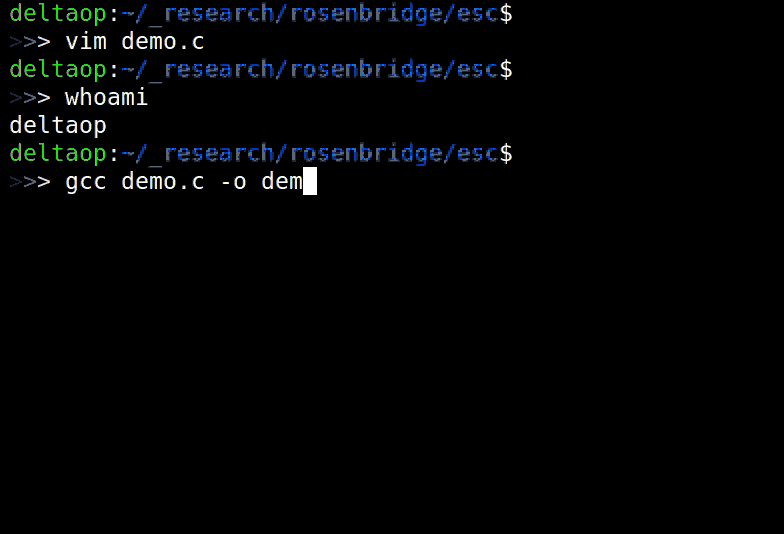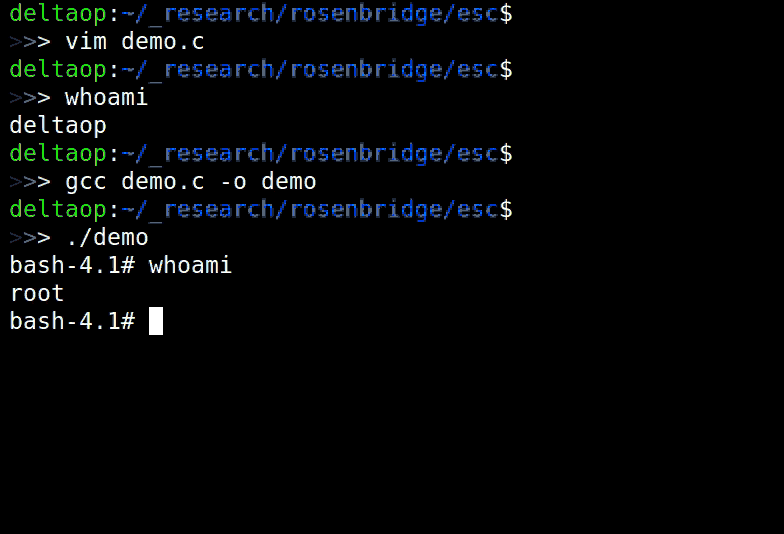
عتلات خلفية للأجهزة في معالجات x86
privilege-escalationvulnerability-analysisexploitation+8
2.6kمنذ 8 سنوات
rehex preview

rehex

GitHubsolemnwarning/rehex

محرر سداسي عشري لمهندسي الهندسة العكسية
reverse-engineeringdebuggersbinary-analysis
2.5kمنذ 25 أيام
class-dump preview

class-dump

GitHubnygard/class-dump

أنشئ ملفات رؤوس Objective-C من ملفات Mach-O.
static-analysisios-securityreverse-engineering+1
3.6kمنذ 7 سنوات
WinObjEx64 preview

WinObjEx64

GitHubhfiref0x/winobjex64

مستكشف كائنات ويندوز 64 بت

reverse-engineeringdebuggersforensics+1
2.0kمنذ 22 أيام
jshookmcp preview

jshookmcp

GitHubvmoranv/jshookmcp

A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
dynamic-analysis-sandboxingmemory-forensicsweb-proxies-interception+9
2.1kمنذ 3 أيام
firmware-analysis-toolkit preview

firmware-analysis-toolkit

GitHubattify/firmware-analysis-toolkit

Firmware security research platform combining binary analysis, taint tracing, and emulation across IoT, edge AI, mobile devices, and robotics.
embedded-systems-securityiot-securityvulnerability-analysis+4
1.6kمنذ 9 أيام
EDRs preview

EDRs

GitHubmr-un1k0d3r/edrs

أداة للفريق الأحمر للتهرب من حلول EDR: تحل معرّفات استدعاءات النظام (syscall IDs) ديناميكيًا، وتُصحح أكواد ntdll البديلة (stubs)، وتزيل خطافات IAT،…

ids-ips-evasionreverse-engineeringpost-exploitation+3
2.2kمنذ 6 أشهر
TitanHide preview

TitanHide

GitHubmrexodia/titanhide

برنامج تشغيل نواة Windows يعترض دوال Nt* SSDT لإخفاء أدوات التصحيح والعمليات من فحوصات مكافحة التصحيح، مع إضافة x64dbg للتحليل الخفي.

defensive-toolspersistence-mechanismsreverse-engineering+4
2.9kمنذ 3 أشهر
Jackalope preview

Jackalope

GitHubgoogleprojectzero/jackalope

مُشوِّه ثنائي موجَّه بالتغطية لنظامي Windows وmacOS وLinux وAndroid
dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+6
1.4kمنذ 2 أشهر
malware-samples preview

malware-samples

GitHubfabrimagic72/malware-samples

مجموعة من عينات البرامج الضارة التي تم التقاطها بواسطة عدة honeypots أديرها

reverse-engineeringforensicsmalware-analysis+4
1.8kمنذ 6 سنوات
FACT_core preview

FACT_core

GitHubfkie-cad/fact_core

أداة تحليل ومقارنة البرامج الثابتة

embedded-systems-securitystatic-analysisdynamic-analysis-sandboxing+9
1.5kمنذ يوم واحد
keystone preview

keystone

GitHubkeystone-engine/keystone

إطار عمل مُجمِّع متعدد البنى المعمارية يحوّل شيفرة التجميع المصدرية إلى شيفرة آلة لمعماريات Arm وx86 وMIPS وPowerPC وRISC-V وغيرها، مع نواة خفيفة…

general-purpose-utilitiespayload-generationreverse-engineering+4
2.7kمنذ 3 أشهر
pbtk preview

pbtk

GitHubmarin-m/pbtk

مجموعة أدوات للهندسة العكسية والاختبار العشوائي للتطبيقات القائمة على Protobuf

android-securitydynamic-analysis-sandboxingpayload-generation+5
1.7kمنذ 3 أيام
SimpleVisor preview

SimpleVisor

GitHubionescu007/simplevisor

مراقب افتراضي Intel VT-x بسيط لنظامي Windows وUEFI يقوم بمحاكاة مضيف حي لأغراض الفحص الداخلي، ويدعم الاختطاف الافتراضي الديناميكي وإلغاء الاختطاف…


reverse-engineeringsecurity-virtualizationmalware-analysis+4
2.0kمنذ 2 سنوات
السابق1…678…92التالي








