

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تحليل الملفات الثنائية — الصفحة 41 | Kitploit
الفئات

تحليل الملفات الثنائية

أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.

موصى به من Kitploit
أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ يوم واحد
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 4 أيام
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ 6 أيام
rizin preview#4

rizin

GitHubrizinorg/rizin
4.2kمنذ 8س 3د
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ يوم واحد
angr preview#6

angr

GitHubangr/angr
9.0kمنذ 22س 55د
capa preview#7

capa

GitHubmandiant/capa
6.1kمنذ 9 أيام
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kمنذ 4س 7د
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kمنذ 4 أيام
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kمنذ 4 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1700 نتائج
cuFuzz preview

cuFuzz

GitHubnvlabs/cufuzz

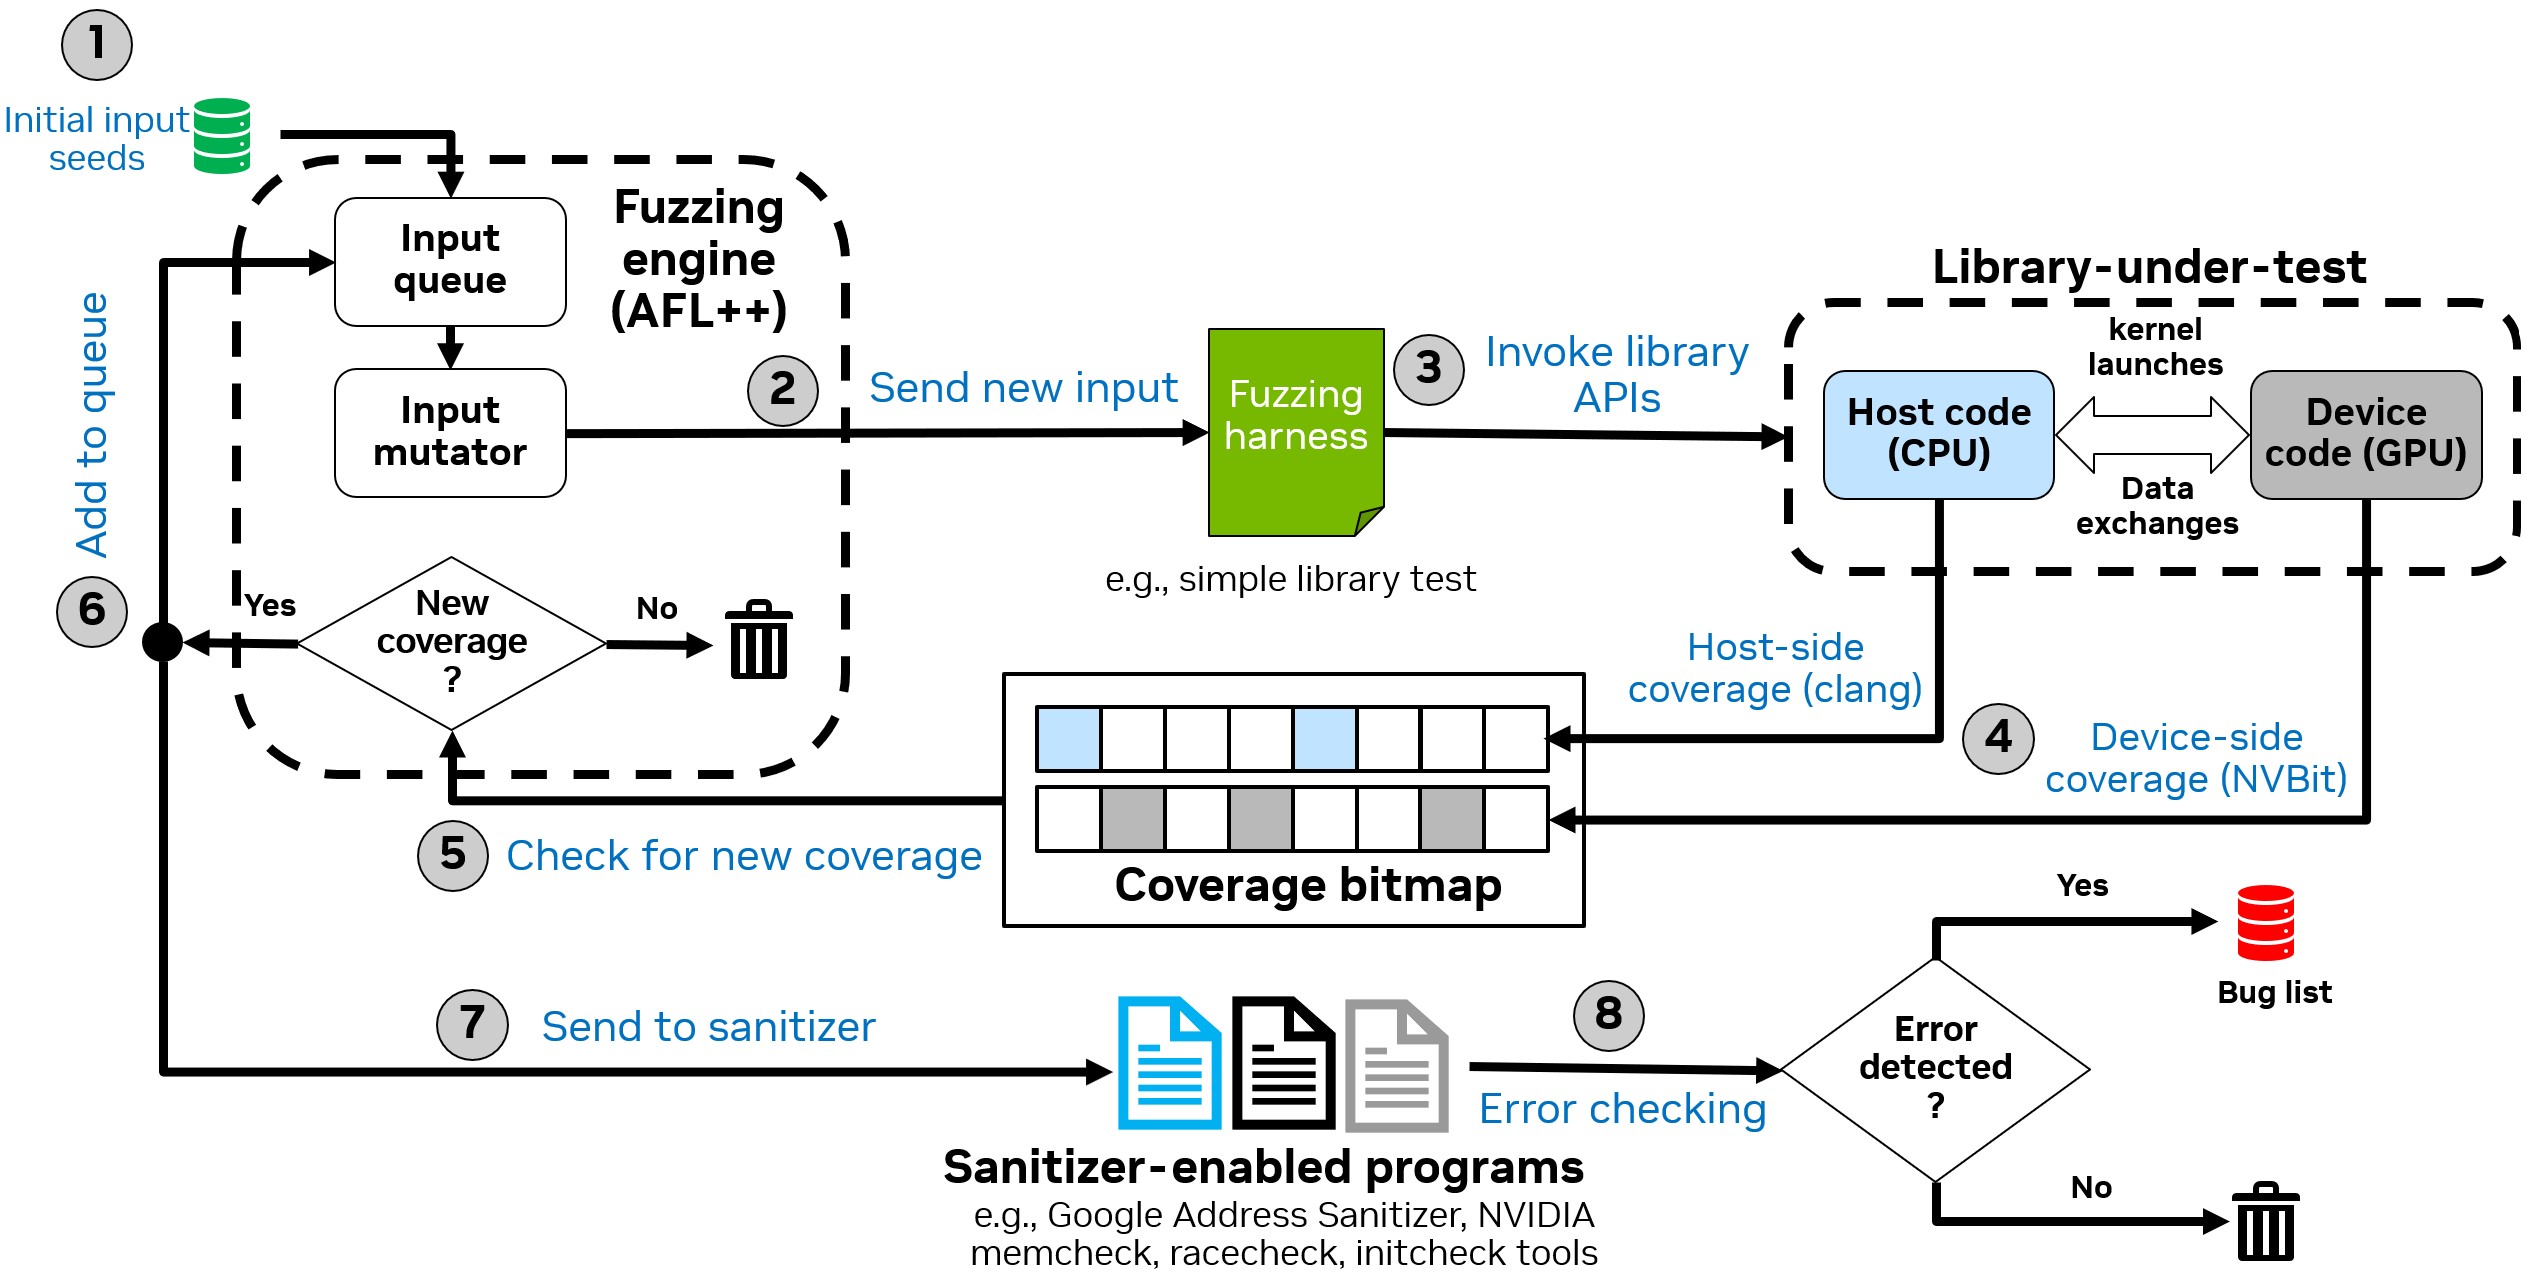
فازر موجَّه لوحدات معالجة الرسوميات (GPU) ويسترشد بالتغطية لتطبيقات CUDA في فضاء المستخدم.

vulnerability-analysisfuzzingbinary-analysis
39منذ 2 أشهر
ruzzy preview

ruzzy

GitHubtrailofbits/ruzzy

مختبر إرشادي بالتغطية لرمز Ruby الخالص وامتدادات Ruby C

dynamic-analysis-sandboxingvulnerability-analysiscode-analysis+3
123منذ 6 أيام
shredder-rs preview

shredder-rs

GitHubzx0cf1/shredder-rs

محرك طفرة متعدد الأشكال عالي الدقة لـ x86_64 يركز على تجزئة مستوى التعليمات والحفاظ على السياق.

payload-generationexploitationreverse-engineering+4
113منذ 10 أشهر
LnkMeMaybe preview

LnkMeMaybe

GitHubtrustedsec/lnkmemaybe

أدوات لصناعة أبحاث ملفات Lnk

payload-generationexploitationdigital-forensics+3
185منذ 8 أشهر
rtx-cve-2023-45779 preview

rtx-cve-2023-45779

GitHubmetaredteam/rtx-cve-2023-45779

كود إثبات المفهوم لثغرة إعادة استخدام مفتاح APEX في أندرويد

android-securityvulnerability-analysisexploitation+3
109منذ 2 سنوات
fluffi preview

fluffi

GitHubsiemens/fluffi

FLUFFI (أداة محلية بالكامل للاختبار العشوائي الفوري) - مبرمج اختبار عشوائي ثنائي تطوري موزع لمختبرِي الاختراق

vulnerability-analysisfuzzingpenetration-testing+1
102منذ 4 سنوات
dotnetfile preview

dotnetfile

GitHubpan-unit42/dotnetfile

مكتبة بايثون لتحليل بيانات CLR/PE الوصفية في تجميعات .NET، مع كشف التدفقات وبصمات التجزئة لدعم تحليل البرمجيات الخبيثة وصيد التهديدات.

static-analysishash-analysisreverse-engineering+4
119منذ 9 أشهر
dotNIET preview

dotNIET

GitHubsynacktiv/dotniet

إضافة لـ IDA Pro تستورد الرموز التي تُحل في وقت التشغيل في الملفات الثنائية لـ .NET Native، عبر تحليل SharedLibrary.dll وملف PDB المرافق لها لاستعادة…

static-analysisreverse-engineeringbinary-analysis
112منذ 5 سنوات
WindowsRootkitsGuide preview

WindowsRootkitsGuide

GitHubartembaranov/windowsrootkitsguide

دليل تعليمي حول تقنيات الروت كيت في ويندوز، والبنية الداخلية للنواة (kernel)، وآليات التخفي، والثبات (persistence)، والكشف الدفاعي للباحثين في مجال…

malware-analysisbinary-analysiseducation
85منذ 7 أشهر
NoMoreXOR preview

NoMoreXOR

GitHubhiddenillusion/nomorexor

أداة للمساعدة في تخمين مفتاح XOR بطول 256 بايت لملف باستخدام تحليل التردد.

static-analysisreverse-engineeringforensics+3
91منذ 8 سنوات
paranoia preview

paranoia

GitHubaltumptic/paranoia

Open reverse engineering — PE/ELF/Mach-O, x86/x64/AArch64, graphs, pseudocode. Rust engine, no network. Desktop · CLI · browser.

static-analysiscode-analysisreverse-engineering+7
63منذ 10س 17د
unicorn-bios preview

unicorn-bios

GitHubmacmade/unicorn-bios

محاكي BIOS أساسي لـ Unicorn Engine.

reverse-engineeringdebuggershardware-security+2
100منذ 6 سنوات
bn-uefi-helper preview

bn-uefi-helper

GitHubzznop/bn-uefi-helper

مكوّن إضافي مساعد لتحليل البرامج الثابتة لـ UEFI

embedded-systems-securityreverse-engineeringbinary-analysis+1
89منذ 2 سنوات
zyrox preview

zyrox

GitHubpeterhackz/zyrox

Zyrox: إضافة تشويش أثناء التجميع مبنية على LLVM.

static-analysiscode-analysisreverse-engineering+4
94منذ 9 أشهر
doona preview

doona

GitHubwireghoul/doona

فازر بروتوكول قائم على الشبكة

vulnerability-analysisexploitationfuzzing+3
75منذ 4 سنوات
OffsetInspect preview

OffsetInspect

GitHubwarpedatom/offsetinspect

مجموعة أدوات PowerShell لتحليل حدود الكشف في AMSI/Defender والفرز الثابت للبرمجيات الخبيثة؛ تربط إزاحات البايت بمشغلات الكشف، بالإضافة إلى تحليل YARA…

defensive-toolsstatic-analysisvulnerability-analysis+8
82منذ 3 أشهر
pftriage preview

pftriage

GitHubidiom/pftriage

أداة ومكتبة بلغة بايثون للمساعدة في تحليل الملفات أثناء فرز وتحليل البرامج الضارة.

static-analysisdynamic-analysis-sandboxinghash-analysis+4
79منذ 6 سنوات
jsdeob-workbench preview

jsdeob-workbench

GitHubowl4444/jsdeob-workbench

قم بهندسة عكسية لجافا سكريبت مبهمة بصريًا. قم بتسلسل التحويلات، وافحص تغييرات AST، واكتب إضافات إزالة الإبهام قابلة لإعادة الاستخدام.


static-analysiscode-analysisreverse-engineering+5
118منذ 9 أشهر
السابق1…404142…95التالي








