Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
bn-uefi-helper — مكوّن إضافي مساعد لتحليل البرامج الثابتة لـ UEFI | Kitploit
أدوات/GitHubGitHub/zznop/bn-uefi-helper
أمان الأنظمة المدمجةالهندسة العكسيةتحليل الملفات الثنائيةتحليل البرامج الثابتة
GitHubzznop/bn-uefi-helper

bn-uefi-helper

مكوّن إضافي مساعد لتحليل البرامج الثابتة لـ UEFI

عرض المستودع
891240منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

bn-uefi-helper Python Lint

انتباه: تم إهمال هذه الإضافة. انظر EFI Resolver

الوصف

إضافة مساعدة لتحليل برامج UEFI الثابتة. تحتوي هذه الإضافة على الميزات التالية:

  • تطبيق النموذج الأولي الصحيح على دالة نقطة الدخول
  • إصلاح المقاطع بحيث تكون جميع المقاطع RWX ولها الدلالات الصحيحة
    • هذا يسمح لمؤشرات الدوال العامة بالعرض بشكل صحيح
  • تطبيق الأنواع لخدمات UEFI الأساسية (من EDK-II)
  • تحديد GUIDs البروتوكول المعروفة وتعيين نوع GUID ورمز
  • تحديد التعيينات العالمية في دوال الدخول والتهيئة وتعيين الأنواع
    • EFI_SYSTEM_TABLE، EFI_RUNTIME_SERVICES، EFI_BOOT_SERVICES، إلخ...
  • مُحمّل للملفات القابلة للتنفيذ المختصرة
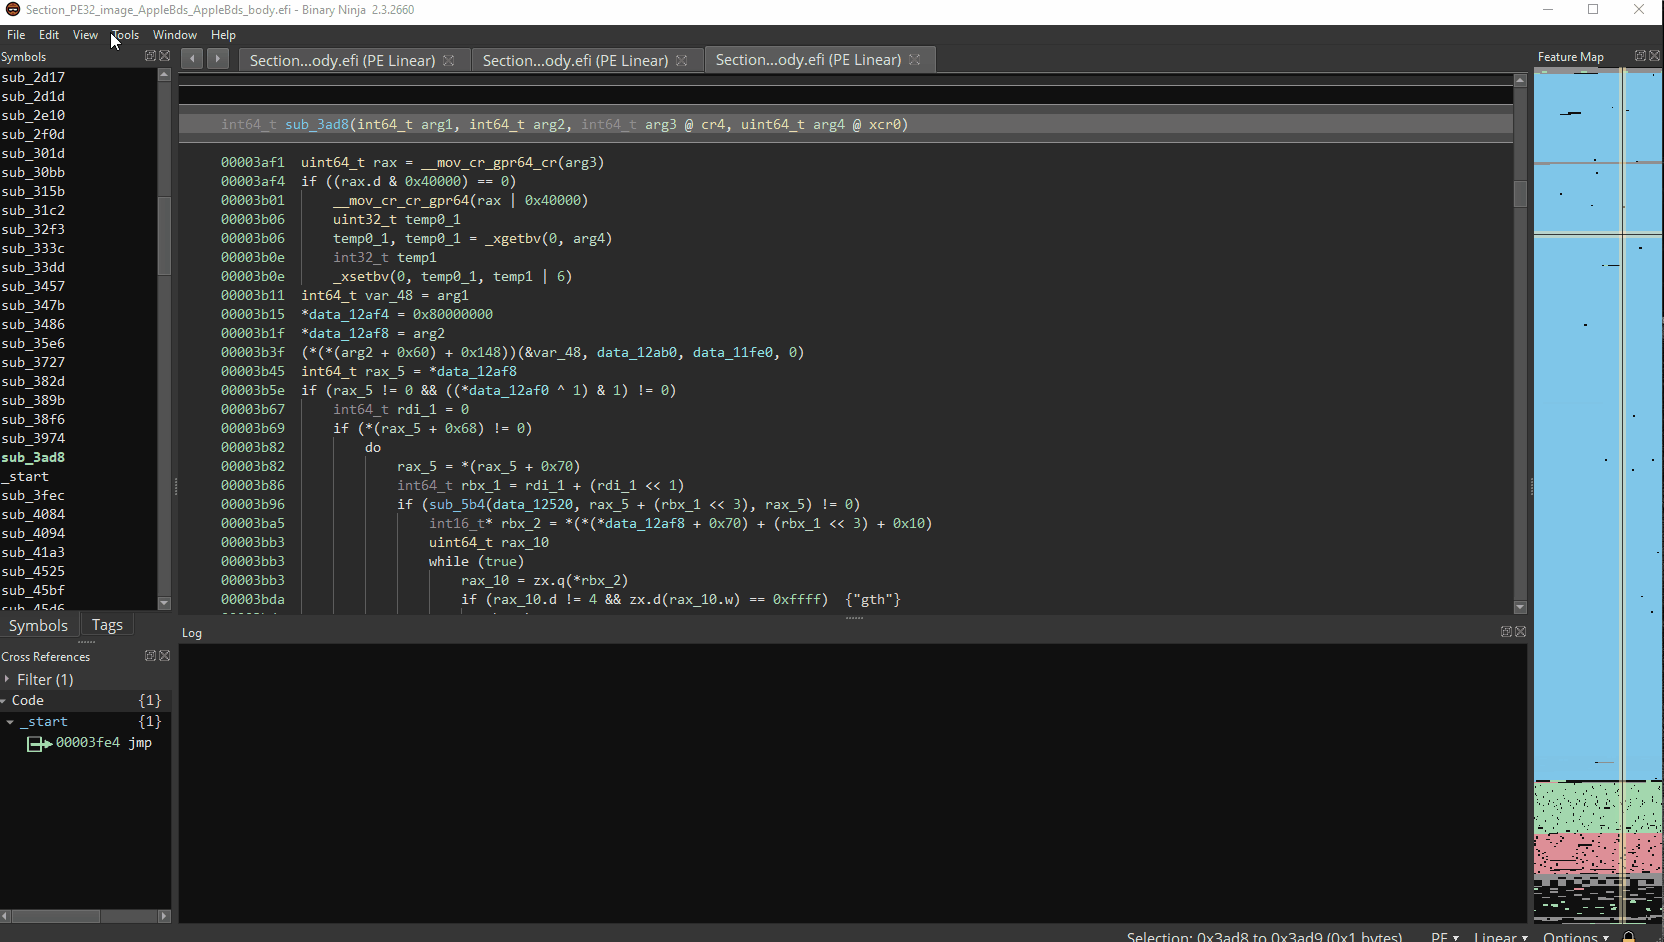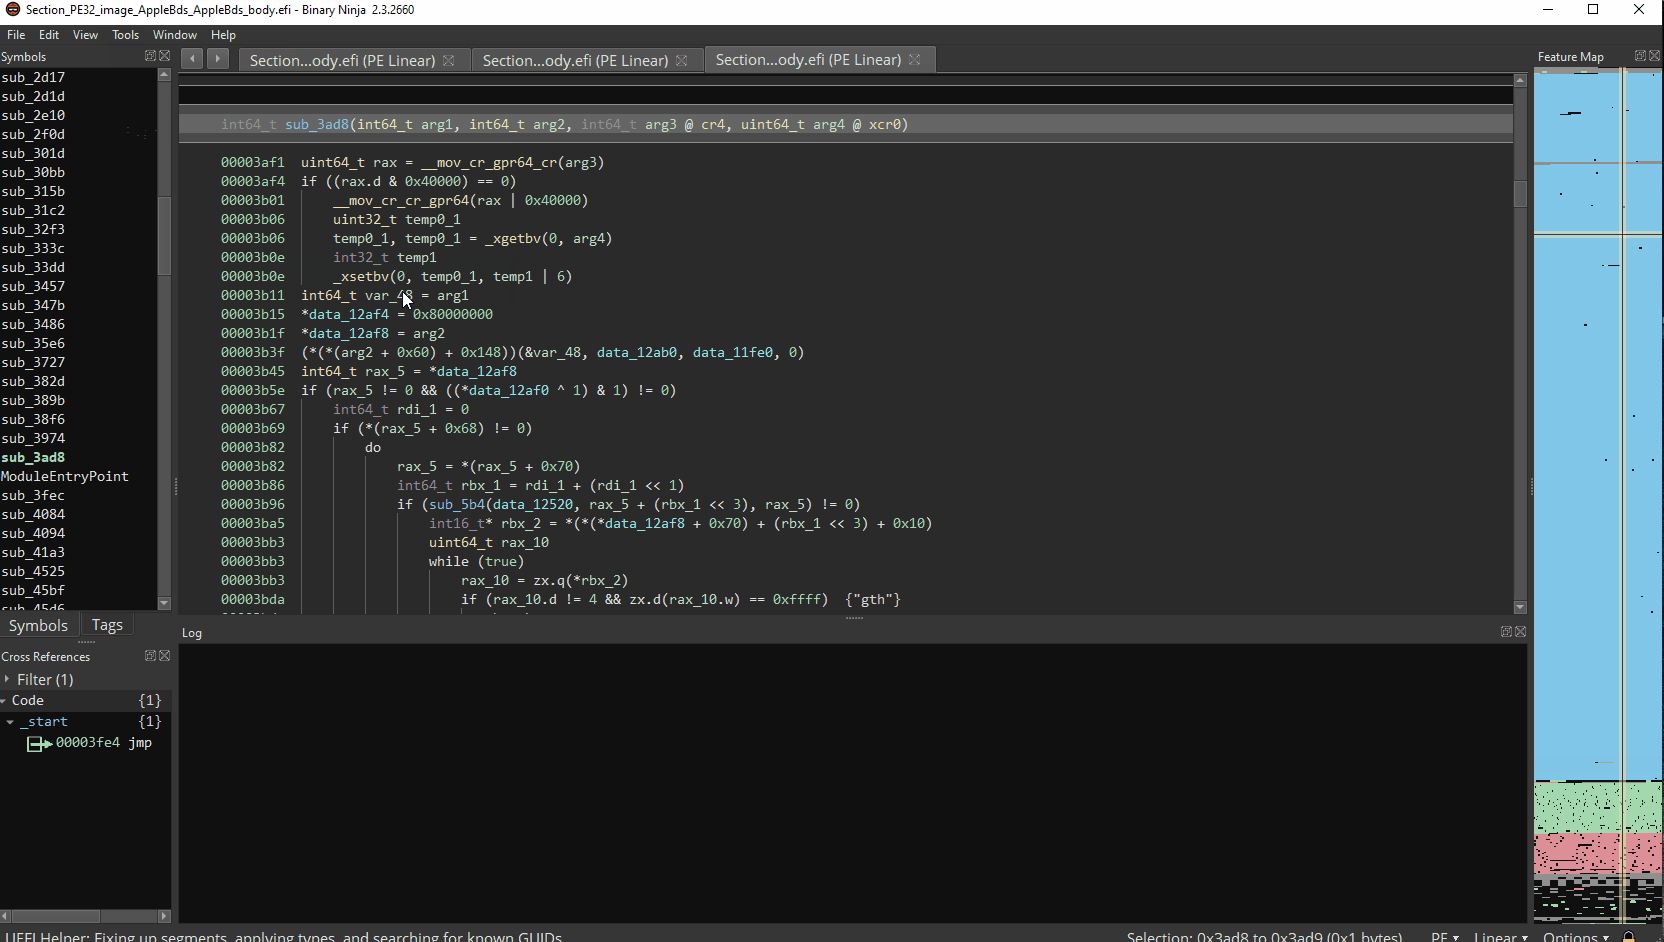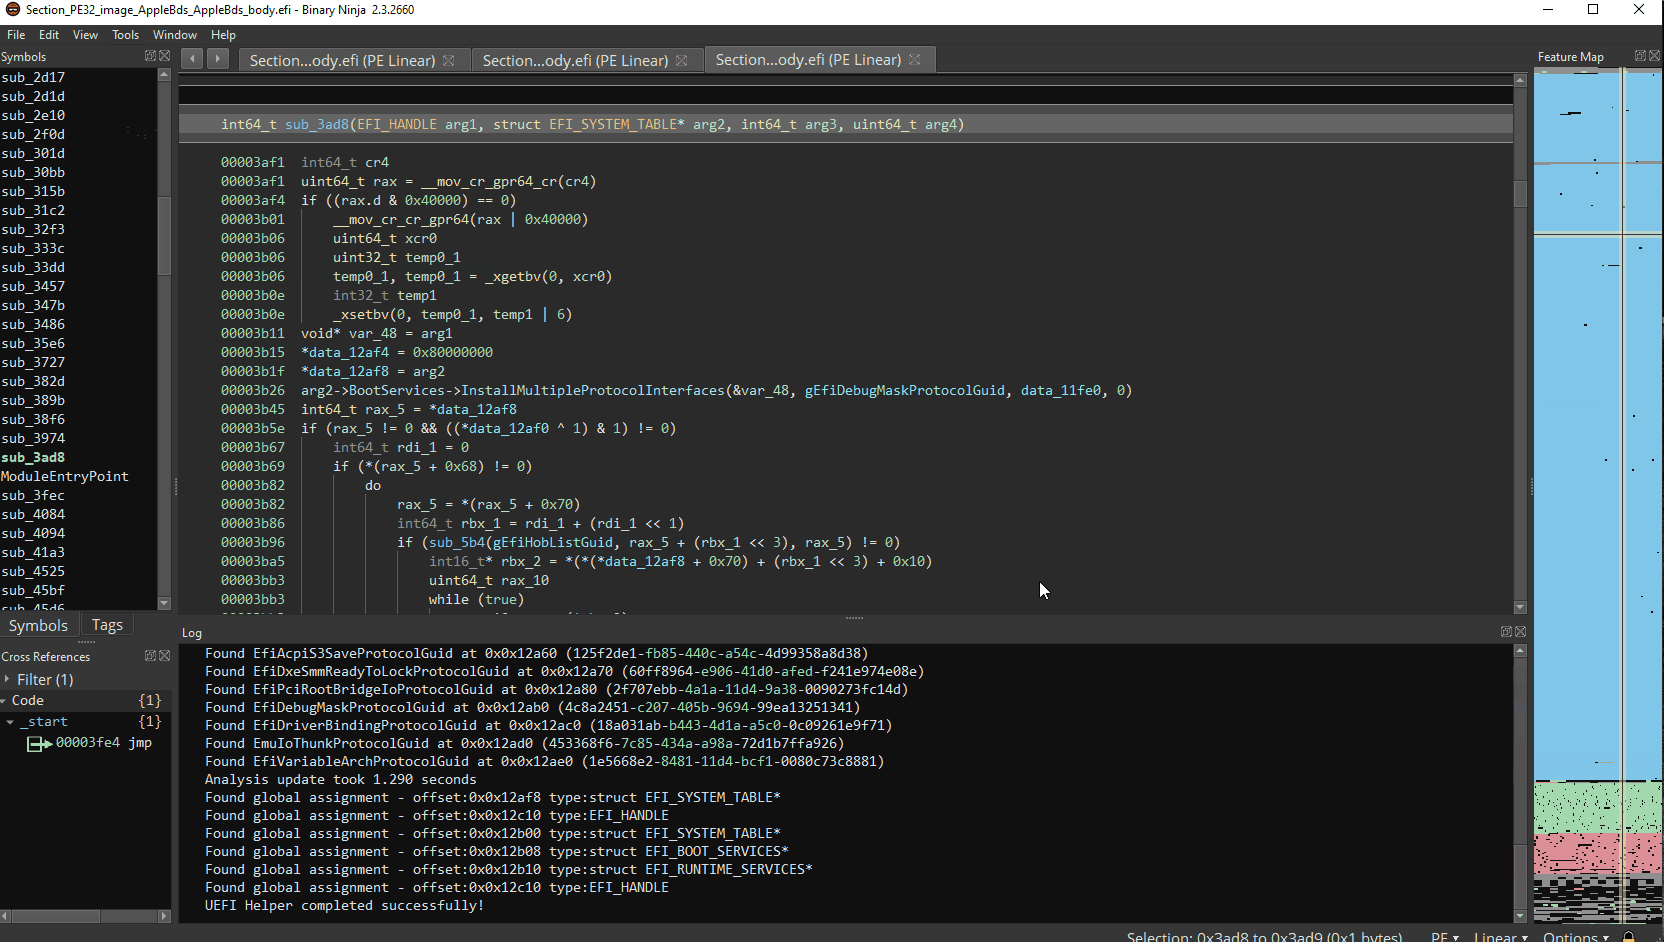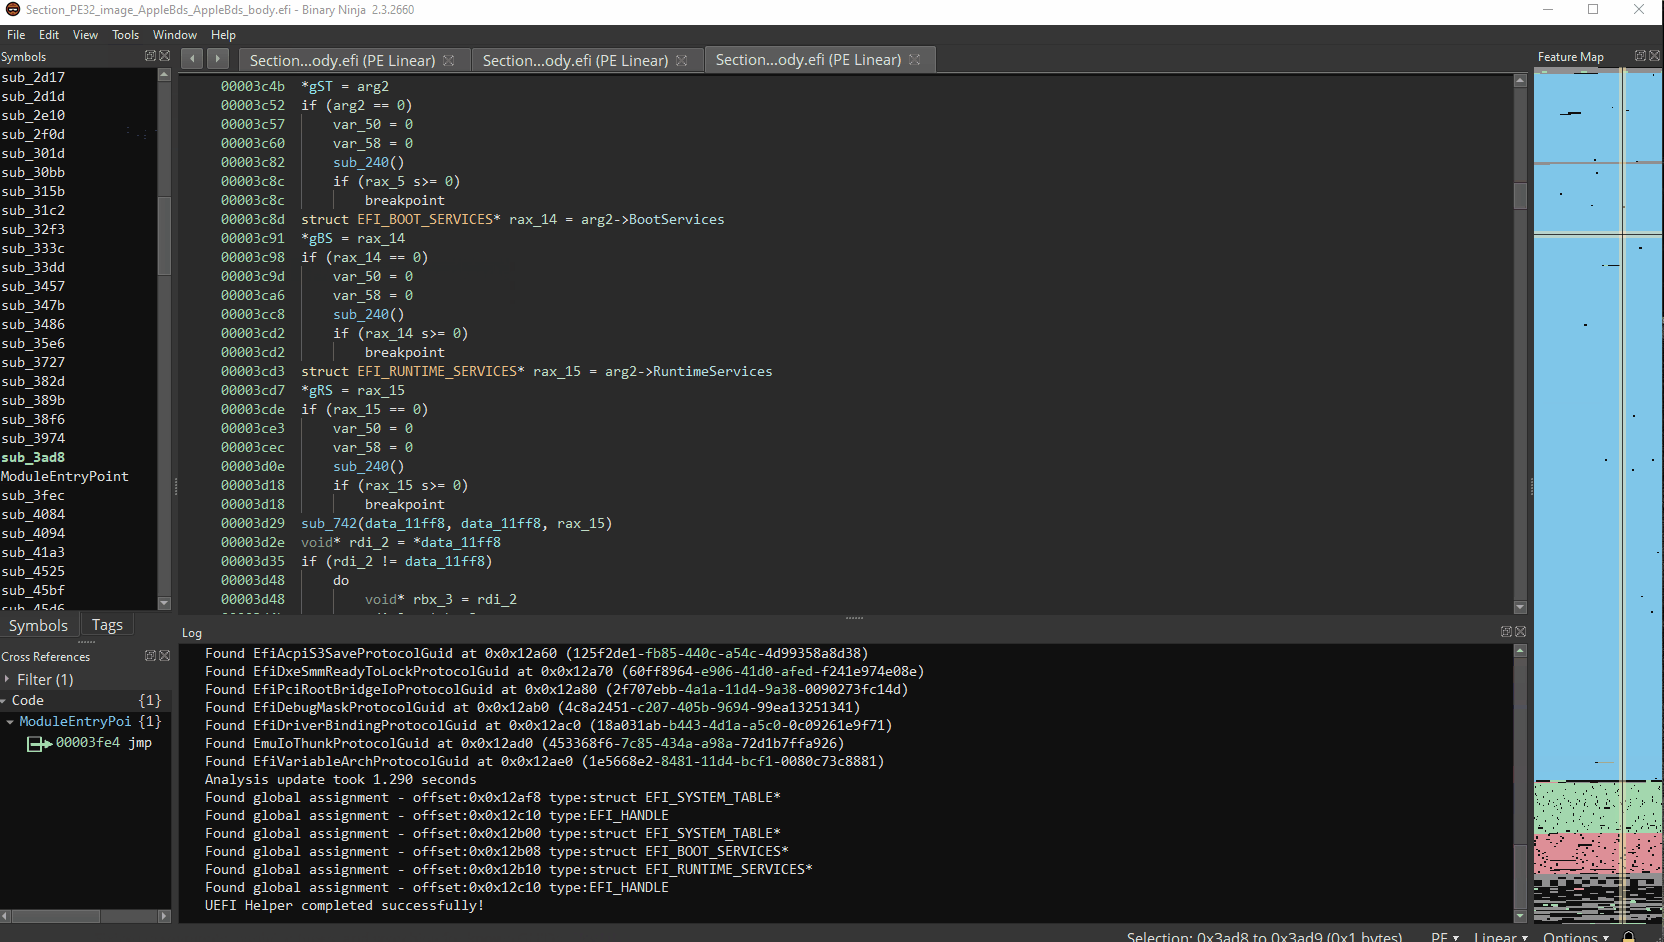
demo bn-uefi-helper

الحد الأدنى للإصدار

تم اختباره على الإصدار 2.3.2660

الترخيص

تم إصدار هذه الإضافة بموجب ترخيص MIT.

المشاريع ذات الصلة

  • ghidra-firmware-utils
  • efiXplorer
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →








