
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تحليل الملفات الثنائية — الصفحة 27 | Kitploit
الفئات

تحليل الملفات الثنائية

أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.

موصى به من Kitploit
أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ 20س 43د
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 13س 19د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ 2 أيام
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kمنذ 22س 25د
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 8 أيام
angr preview#6

angr

GitHubangr/angr
9.0kمنذ 13س 30د
capa preview#7

capa

GitHubmandiant/capa
6.1kمنذ 2 أيام
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kمنذ يوم واحد
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kمنذ 20س 9د
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kمنذ 28 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1678 نتائج
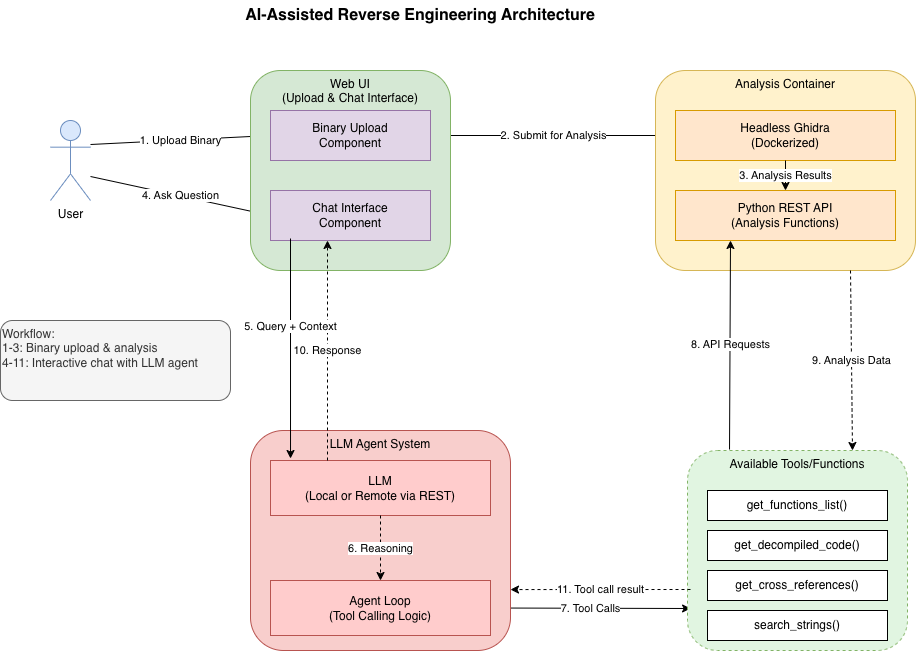
ai-reverse-engineering preview

ai-reverse-engineering

GitHubbiniamf/ai-reverse-engineering

الهندسة العكسية بمساعدة الذكاء الاصطناعي مع Ghidra
static-analysisreverse-engineeringdebuggers+3
158منذ 3 أشهر
ida_kernelcache preview

ida_kernelcache

GitHubcellebrite-labs/ida_kernelcache

مجموعة أدوات IDA لتحليل kernelcaches الخاصة بنظام iOS.
static-analysisios-securityvulnerability-analysis+5
149منذ 2 أشهر
cdf preview

cdf

GitHubkudelskisecurity/cdf

أداة اختبار تشويش تفاضلي آلي للبرامج التشفيرية تكتشف أخطاء التنفيذ، وإخفاقات الامتثال، وتسربات القنوات الجانبية من خلال اختبار ذكي ومتوازي عبر لغات…

vulnerability-analysisfuzzingcryptography+1
171منذ 5 سنوات
rePy2exe preview

rePy2exe

GitHub4w4k3/repy2exe

أداة هندسة عكسية لتطبيقات py2exe.
static-analysisreverse-engineeringmalware-analysis+1
208منذ 9 سنوات
drAFL preview

drAFL

GitHubmxmssh/drafl

AFL + DynamoRIO = اختبار التشويش للثنائيات بدون كود مصدري على لينكس
dynamic-analysis-sandboxingexploitationfuzzing+1
249منذ 7 سنوات
NinjaDroid preview

NinjaDroid

GitHubrovellipaolo/ninjadroid

هندسة عكسية نينجا لحزم APK على أندرويد
android-securitystatic-analysisreverse-engineering+2
287منذ 9 أيام
PortexAnalyzerGUI preview

PortexAnalyzerGUI

GitHubstruppigel/portexanalyzergui

واجهة رسومية لـ PortEx، وهي مكتبة لتحليل الملفات القابلة للتنفيذ المحمولة والبرامج الضارة
static-analysishash-analysisreverse-engineering+3
149منذ 16 أيام
idamcp preview

idamcp

GitHubidamcp/idamcp

MCP server integrating IDA Pro with AI agents, featuring a stateless gateway for multi-session management, a relational SQL query engine for binary…
static-analysisdynamic-analysis-sandboxingreverse-engineering+3
125منذ 3 أيام
autoPwn preview

autoPwn

GitHubbannsec/autopwn

أتمتة المهام المتكررة للاختبار بالتغذية العشوائية (Fuzzing).
exploitationfuzzingbinary-analysis
126منذ 5 سنوات
FwHunt preview

FwHunt

GitHubbinarly-io/fwhunt

تم تصميم تنسيق قاعدة Binarly Firmware Hunt (FwHunt) لفحص الثغرات المعروفة في البرامج الثابتة UEFI.

embedded-systems-securityvulnerability-scannersvulnerability-analysis+3
248منذ 2 سنوات
scan preview

scan

GitHubatomdrift-project/scan

0-day malware detection for binaries, source & scripts (that doesn't suck)

defensive-toolsstatic-analysisvulnerability-scanners+9
225منذ 18س 11د
how_to_become_a_malware_analyst preview

how_to_become_a_malware_analyst

GitHubpinksawtooth/how_to_become_a_malware_analyst

دليل منسّق لتصبح محلل برمجيات خبيثة، يغطي المعرفة الأساسية، والهندسة العكسية، وأدوات التحليل، والتعلم بمساعدة LLM مع تمارين وموارد عملية.
memory-forensicsreverse-engineeringmalware-analysis+7
284منذ شهر واحد
PolyEngine preview

PolyEngine

GitHublongwayhomie/polyengine

PolyEngine هو أداة تغليف (packer) لملفات PE التهربيه مصممة لتحديات CTF والتعليم الأمني لنظام ويندوز على المستوى المنخفض. تركز على تجاوز تقنيات الكشف…
payload-generationexploitationids-ips-evasion+6
154منذ 3 أشهر
fwhunt-scan preview

fwhunt-scan

GitHubbinarly-io/fwhunt-scan

أدوات لتحليل البرامج الثابتة الخاصة بـ UEFI والتحقق من وحدات UEFI باستخدام قواعد FwHunt
embedded-systems-securityiot-securityvulnerability-analysis+3
243منذ سنة واحدة
bread preview

bread

GitHubtheldus/bread

مصحح أخطاء x86 قابل للحقن في الوضع الحقيقي للهندسة العكسية للـ BIOS وتصحيح أخطاء كود الوضع الحقيقي التعسفي عبر كابل تسلسلي، مع تكامل GDB ودعم نقاط…

reverse-engineeringdebuggershardware-security+2
326منذ سنة واحدة
malduck preview

malduck

GitHubcert-polska/malduck

🦆 Malduck هو رفيقك البطّي في رحلات تحليل البرمجيات الخبيثة
static-analysisdynamic-analysis-sandboxingreverse-engineering+3
357منذ سنة واحدة
fhex preview

fhex

GitHubecho-devim/fhex

HexEditor كامل الميزات متوافق مع Linux/Windows/MacOS
general-purpose-utilitiesreverse-engineeringdebuggers+2
437منذ 2 سنوات
REpsych preview

REpsych

GitHubbattelle/repsych

الحرب النفسية في الهندسة العكسية

reverse-engineeringsteganographybinary-analysis
210منذ 10 سنوات
السابق1…262728…94التالي








