Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
PortexAnalyzerGUI — واجهة رسومية لـ PortEx، وهي مكتبة لتحليل الملفات القابلة للتنفيذ المحمولة والبرامج الضارة | Kitploit

أدوات/GitHubGitHub/struppigel/portexanalyzergui
التحليل الثابتتحليل التجزئةالهندسة العكسيةالتحقيق الجنائي الرقميتحليل البرمجيات الخبيثةتحليل الملفات الثنائية
GitHubstruppigel/portexanalyzergui

PortexAnalyzerGUI

واجهة رسومية لـ PortEx، وهي مكتبة لتحليل الملفات القابلة للتنفيذ المحمولة والبرامج الضارة

عرض المستودع
1491140منذ 28 أيامتمت المراجعة من قبل Kitploit
مشاركة

PortexAnalyzerGUI

واجهة رسومية لـ PortEx، مكتبة تحليل الملفات التنفيذية المحمولة والبرمجيات الخبيثة
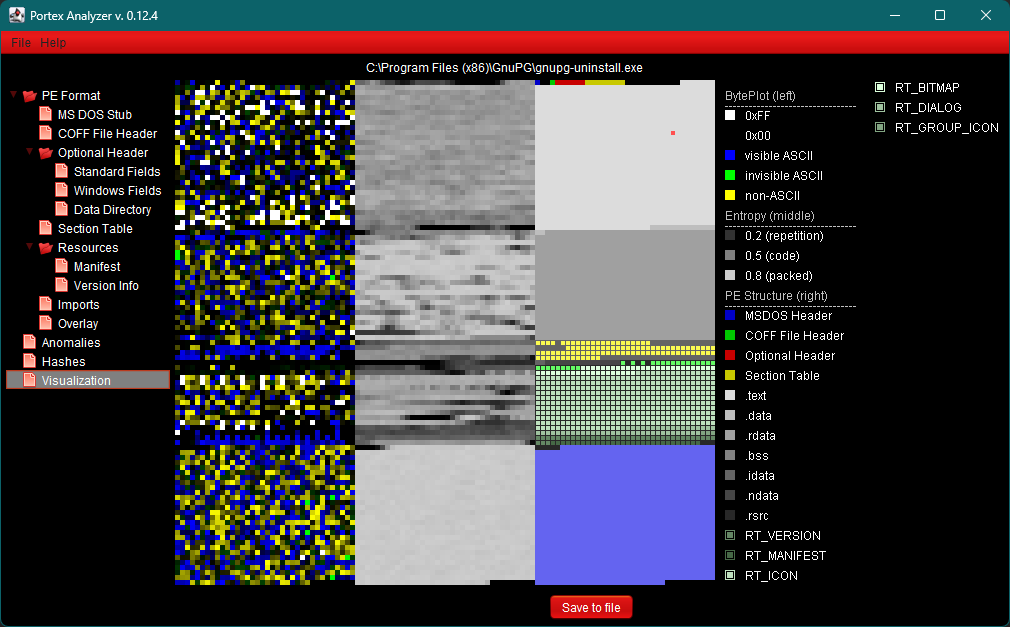
visualizer example

visualizer example

التنزيل

صفحة الإصدارات

الميزات

  • معلومات الترويسة من: ترويسة MSDOS، وترويسة Rich، وترويسة ملف COFF، والترويسة الاختيارية، وجدول الأقسام، وبيانات .NET الوصفية
  • بنى PE: قسم الاستيراد، وقسم الموارد، وقسم التصدير، وقسم التصحيح
  • فحص حالات الشذوذ في صيغة الملف وتلميحات الهندسة العكسية لتركيبات معينة
  • تصوّر بنية الملف والإنتروبيا المحلية ومخطط البايتات، وحفظها بصيغة PNG
  • حساب إنتروبيا شانون، وImphash، وMD5، وSHA256، وتجزئة Rich وRichPV
  • فحص التغطية وتوقيع التغطية، واستخراج التغطية أو إزالتها
  • معلومات الإصدار والبيان
  • استخراج الأيقونات وحفظها بصيغة PNG
  • فحوصات التوقيعات الداخلية باستخدام توقيعات PEiD وماسح أنواع ملفات داخلي.
  • الفحص باستخدام توقيعاتك الخاصة بصيغة التوقيع الخاصة بـ PortEx

توقيعاتك الخاصة

يقوم PortexAnalyzerGUI بفحص كل ملف باستخدام توقيعاتك الخاصة بالإضافة إلى التوقيعات المرفقة مع PortEx. اكتبها بصيغة التوقيع الخاصة بـ PortEx واحفظها كملفات .sig في المجلد signatures بجوار البرنامج، على سبيل المثال:

[My packer]
pattern = 60 BE ?? ?? ?? ?? 8D BE
at = entrypoint
type = packer
  • يتم تحميل جميع ملفات .sig في المجلد، ولا يتم تحميل المجلدات الفرعية. يفتح Settings > Signatures المجلد، وينشئه إذا لزم الأمر، ويختار مجلدًا آخر.
  • عند فتح ملف، يتم تحميل ملفات .sig التي تغيّرت مرة أخرى. يقوم Reload signatures في عرض Signatures أو في قائمة Settings بتحميلها مرة أخرى وفحص الملف المفتوح بها.

نظام التشغيل المدعوم وJRE

أختبر هذا البرنامج على Linux وWindows. لكن ينبغي أن يعمل على أي نظام تشغيل بإصدار JRE 17 أو أعلى.

البناء

تحتاج إلى JDK 17 أو أعلى وMaven. يتم تنزيل PortEx من Maven Central.

mvn package
java -jar target/PortexAnalyzerGUI-<version>-jar-with-dependencies.jar
  • الاختبارات التي تحتاج إلى عينات PE تقرأها من ../PortEx/portextestfiles ويتم تخطيها إذا لم يكن المجلد موجودًا. يقرأ -Dportex.testfiles=<folder> منها من مجلد آخر، ويتخطى -DskipTests جميع الاختبارات.
  • للبناء مقابل نسخة PortEx الخاصة بك، شغّل sbt publishM2 في مجلد PortEx ومرّر إصداره، على سبيل المثال mvn package -Dportex.version=6.0.1-SNAPSHOT.

المستقبل

سأضمّن المزيد والمزيد من الميزات التي يوفرها PortEx بالفعل.

تشمل هذه الميزات من بين أمور أخرى:

  • تصوّر مخصص
  • استخراج الأيقونات وتحويلها إلى ملفات .ICO
  • استخراج الأقسام والموارد
  • تصدير التقارير إلى txt وjson وcsv

بعض هذه الميزات يوفرها بالفعل إصدار PortexAnalyzer CLI، والذي يمكنك العثور عليه هنا: PortexAnalyzer CLI

التبرعات

أطوّر PortEx وPortexAnalyzer كهواية في وقت فراغي. إذا أعجبك ذلك، يُرجى التفكير في شراء قهوة لي: https://ko-fi.com/struppigel

المؤلف

Karsten Hahn

Twitter: @Struppigel

ماستودون: [email protected]

Youtube: MalwareAnalysisForHedgehogs

الترخيص

الترخيص

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →