
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تحليل الملفات الثنائية — الصفحة 13 | Kitploit
الفئات

تحليل الملفات الثنائية

أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.

موصى به من Kitploit
أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ يوم واحد
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 10س 56د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ شهر واحد
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kمنذ 5س 32د
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 4س 21د
angr preview#6

angr

GitHubangr/angr
9.0kمنذ يوم واحد
capa preview#7

capa

GitHubmandiant/capa
6.1kمنذ 7 أيام
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kمنذ 11س 1د
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kمنذ 2 أيام
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kمنذ 20 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1643 نتائج
GhidrAssist preview

GhidrAssist

GitHubsymgraph/ghidrassist

إضافة LLM لـ Ghidra لتمكين المساعدة بالذكاء الاصطناعي في RE.
static-analysisvulnerability-analysisreverse-engineering+5
697منذ 12 أيام
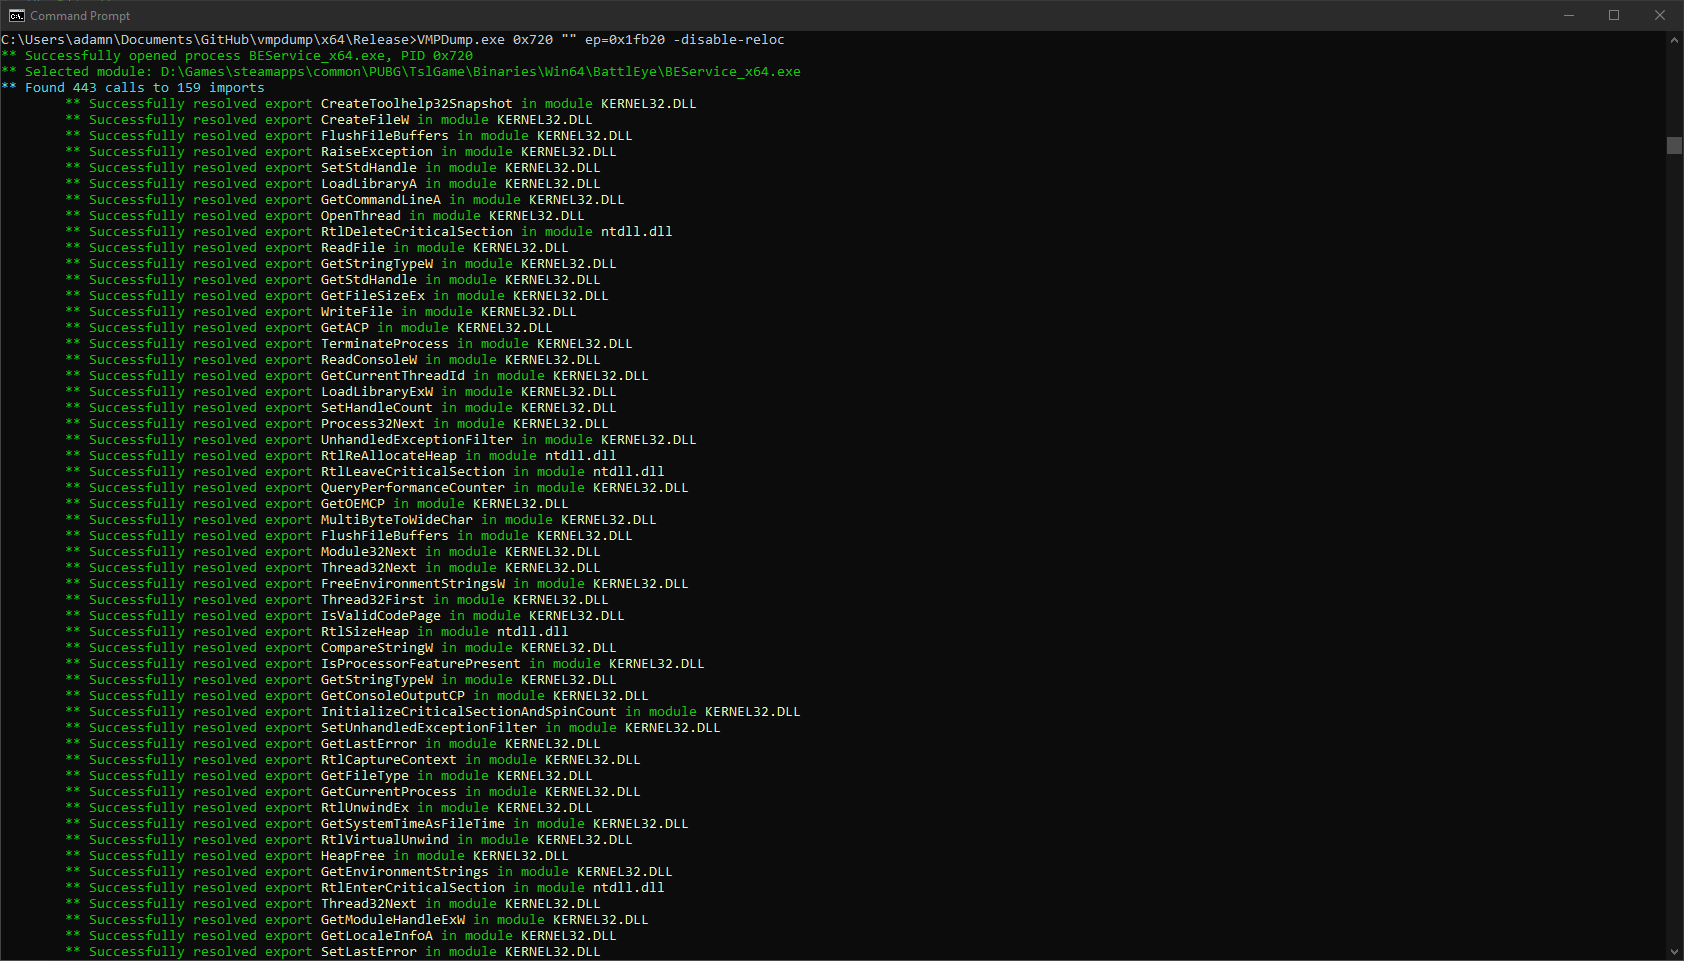
ShellGhost preview

ShellGhost

GitHublem0nsec/shellghost

تقنية إخفاء قائمة على الذاكرة تجعل shellcode غير مرئي من بداية العملية إلى نهايتها.
encryption-decryption-toolsmemory-forensicsexploitation+4
1.2kمنذ 3 سنوات
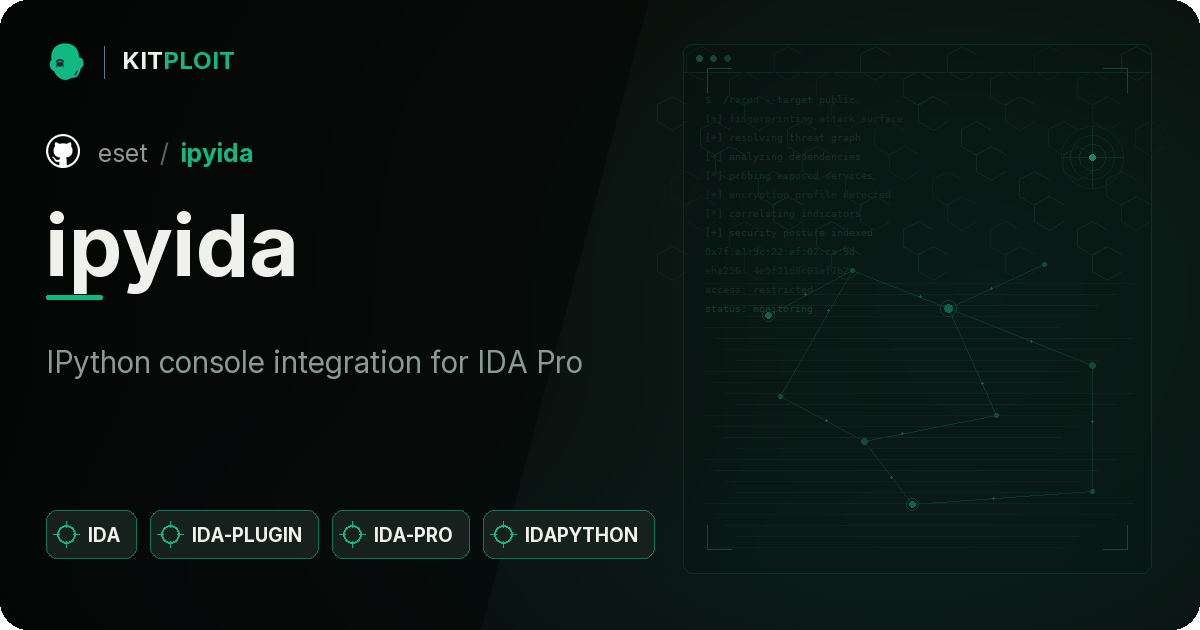
vmpdump preview

vmpdump

GitHub0xnobody/vmpdump

أداة تفريغ VMP ديناميكية ومصلح الواردات، مدعومة بواسطة VTIL.
dynamic-analysis-sandboxingexploitationreverse-engineering+2
1.4kمنذ 5 سنوات
ipyida preview

ipyida

GitHubeset/ipyida

تكامل وحدة تحكم IPython مع IDA Pro
reverse-engineeringscripting-automationbinary-analysis
850منذ 5 أيام
barf-project preview

barf-project

GitHubprograma-stic/barf-project

BARF : إطار عمل مفتوح المصدر متعدد المنصات لتحليل الثنائيات وهندسة البرمجيات العكسية

static-analysisdynamic-analysis-sandboxingexploit-frameworks+5
1.5kمنذ 6 سنوات
vmp-lazy-unpack preview

vmp-lazy-unpack

GitHubx86rc/vmp-lazy-unpack

مُفكِّك تغليف ومُحلِّل استيرادات قائم على المحاكاة لثنائيات Windows x86/x64 VMProtect 3.x، باستخدام Unicorn لمحاكاة استدعاءات النظام وإعادة بناء IAT…
static-analysisdynamic-analysis-sandboxingreverse-engineering+4
452منذ 13 أيام
OGhidra preview

OGhidra

GitHubllnl/oghidra

يُدمج OGhidra نماذج اللغة الكبيرة (LLMs) عبر Ollama مع منصة Ghidra لهندسة عكسية، مما يتيح تحليل الثنائيات بمساعدة الذكاء الاصطناعي عبر اللغة…
vulnerability-analysisreverse-engineeringdebuggers+5
397منذ 6 أيام
tenet preview

tenet

GitHubgaasedelen/tenet

أداة استكشاف التتبعات لمهندسي الهندسة العكسية
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
1.5kمنذ 5 سنوات
Win32_Offensive_Cheatsheet preview

Win32_Offensive_Cheatsheet

GitHubmatthieu-hackwitharts/win32_offensive_cheatsheet

تقنيات إساءة استخدام Win32 والنواة لاختبار الاختراق
persistence-mechanismsexploitationids-ips-evasion+8
981منذ 3 سنوات
antispy preview

antispy

GitHubmohuihui/antispy

مكافح التجسس (AntiSpy) هو مجموعة أدوات مجانية ولكنها قوية لمكافحة الفيروسات والروت كيت. تمنحك القدرة بأعلى الصلاحيات على اكتشاف وتحليل واستعادة مختلف…
defensive-toolsmemory-forensicsdebuggers+3
1.1kمنذ 5 سنوات
Ponce preview

Ponce

GitHubillera88/ponce

الفائز في مسابقة إضافات IDA 2016! Symbolic Execution بنقرة واحدة فقط!
reverse-engineeringdebuggersmalware-analysis+2
1.6kمنذ سنة واحدة
Firmware_Slap preview

Firmware_Slap

GitHubchristhecoolhut/firmware_slap

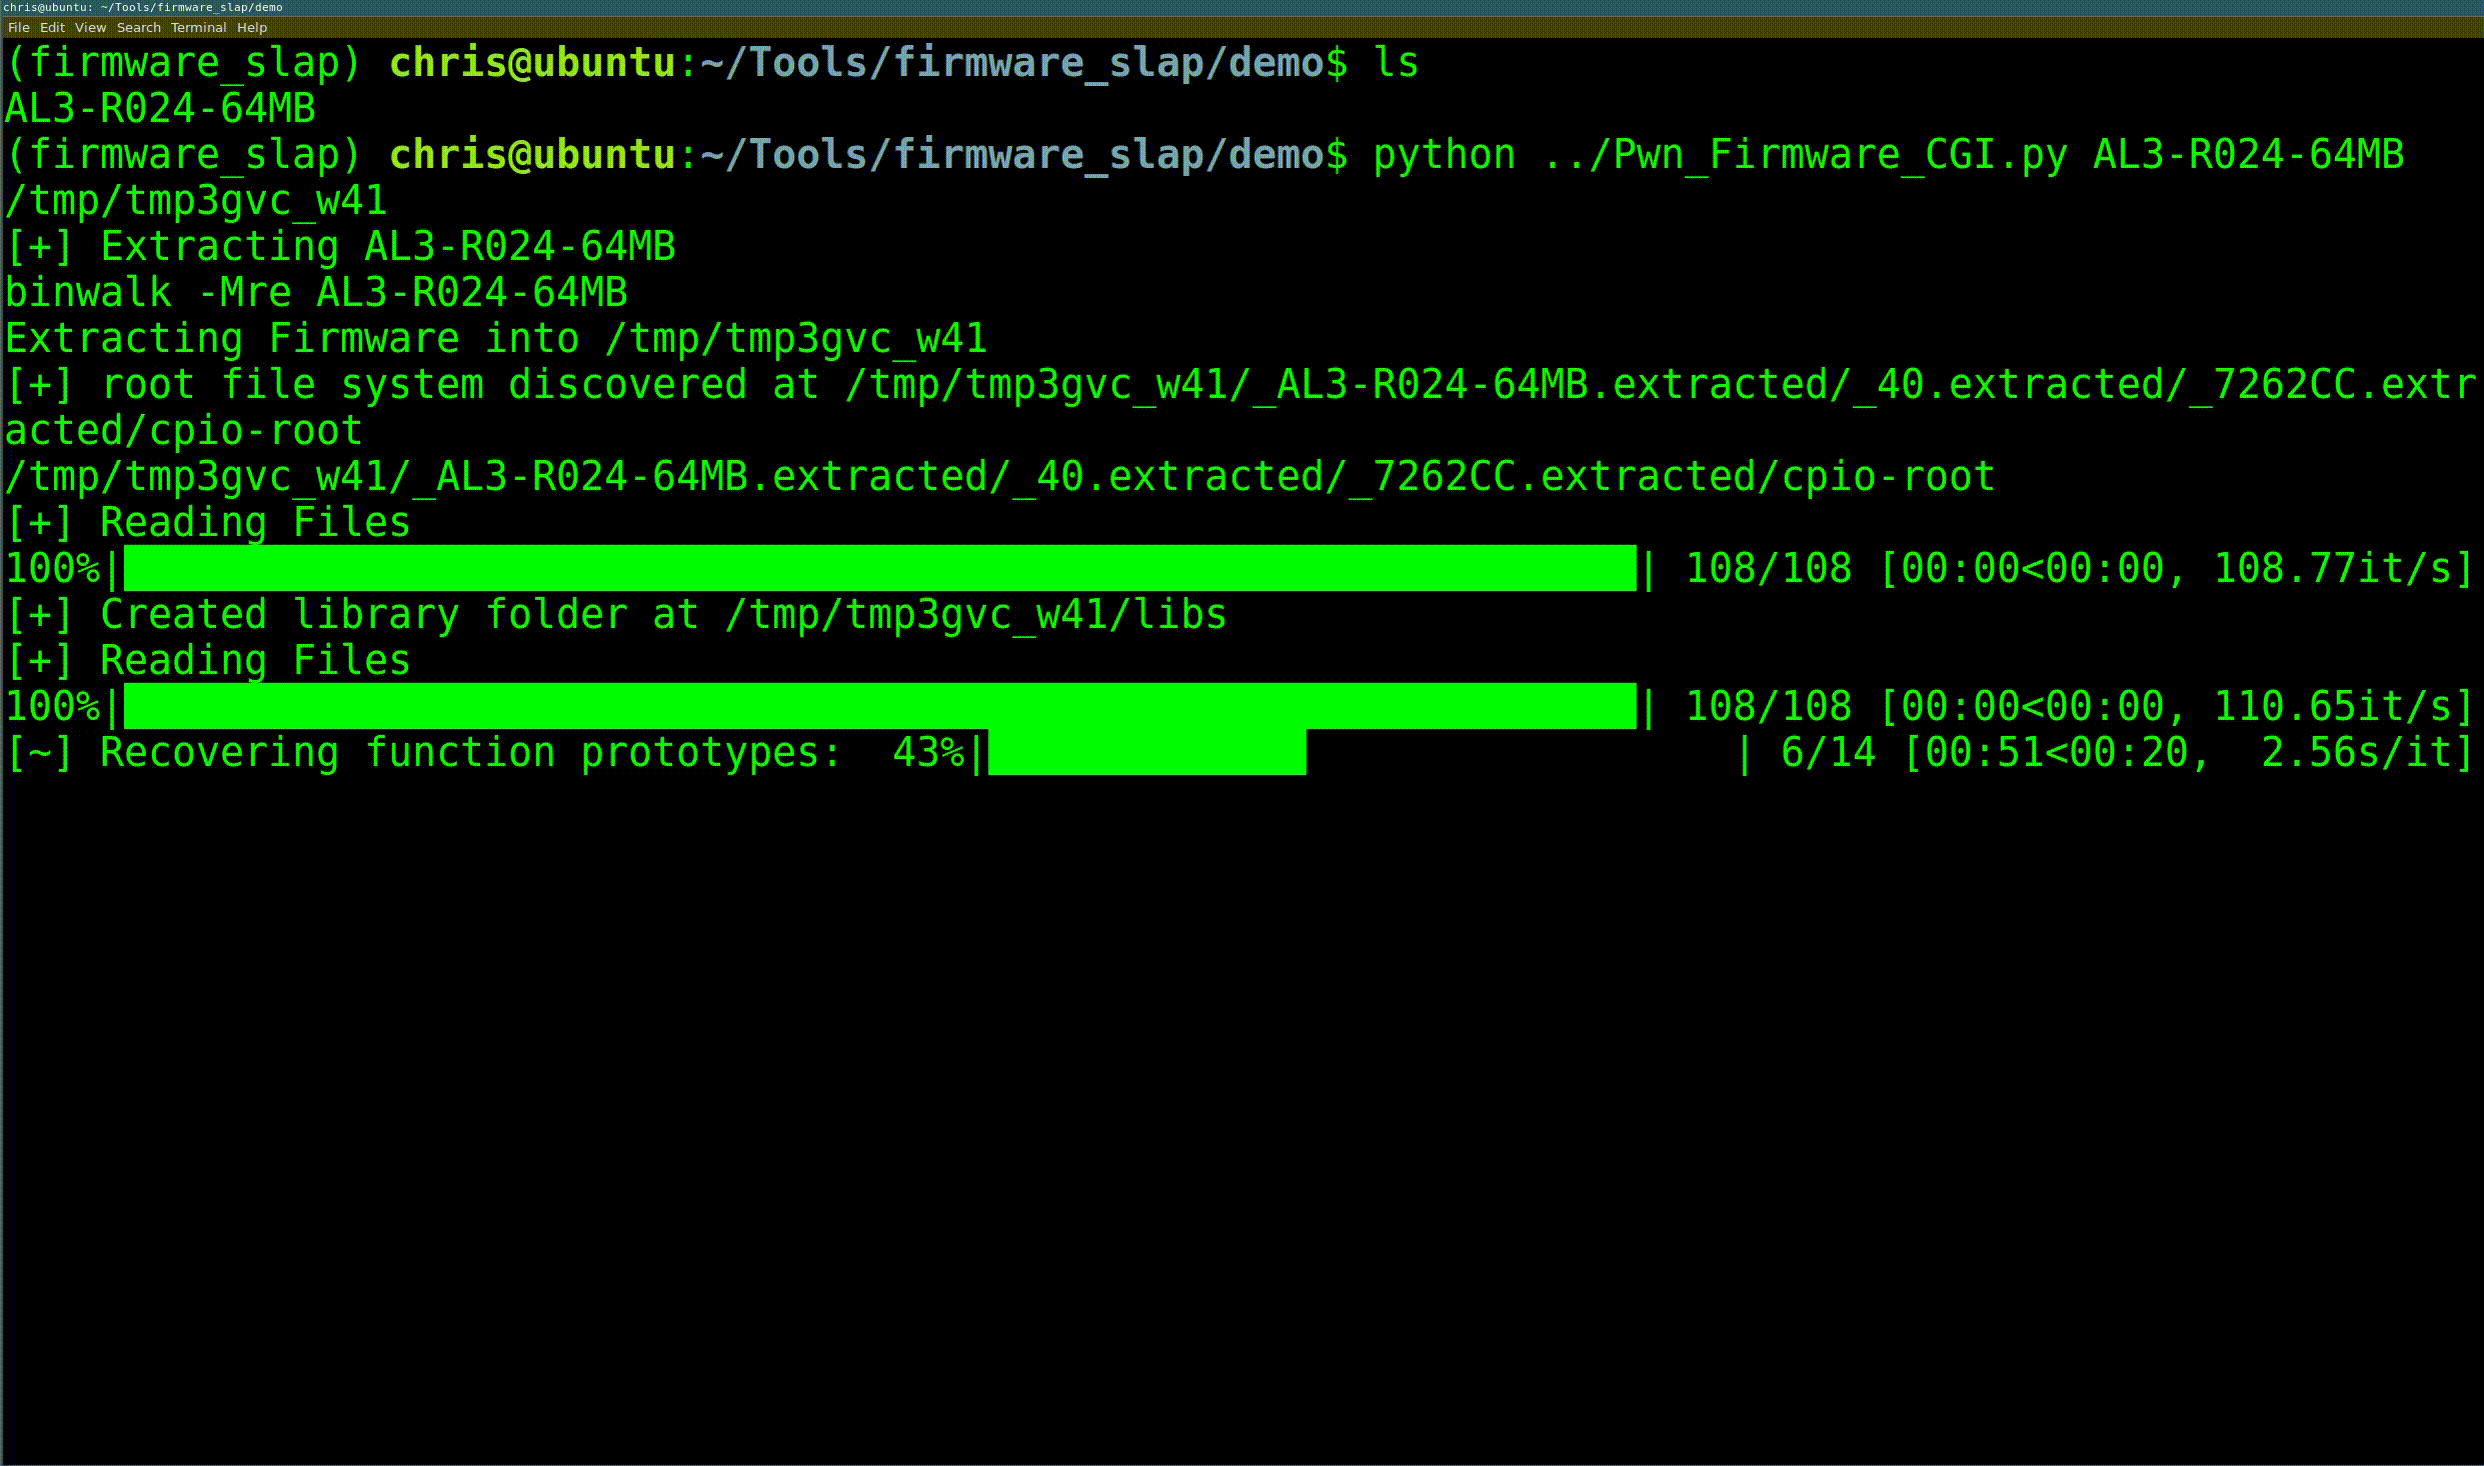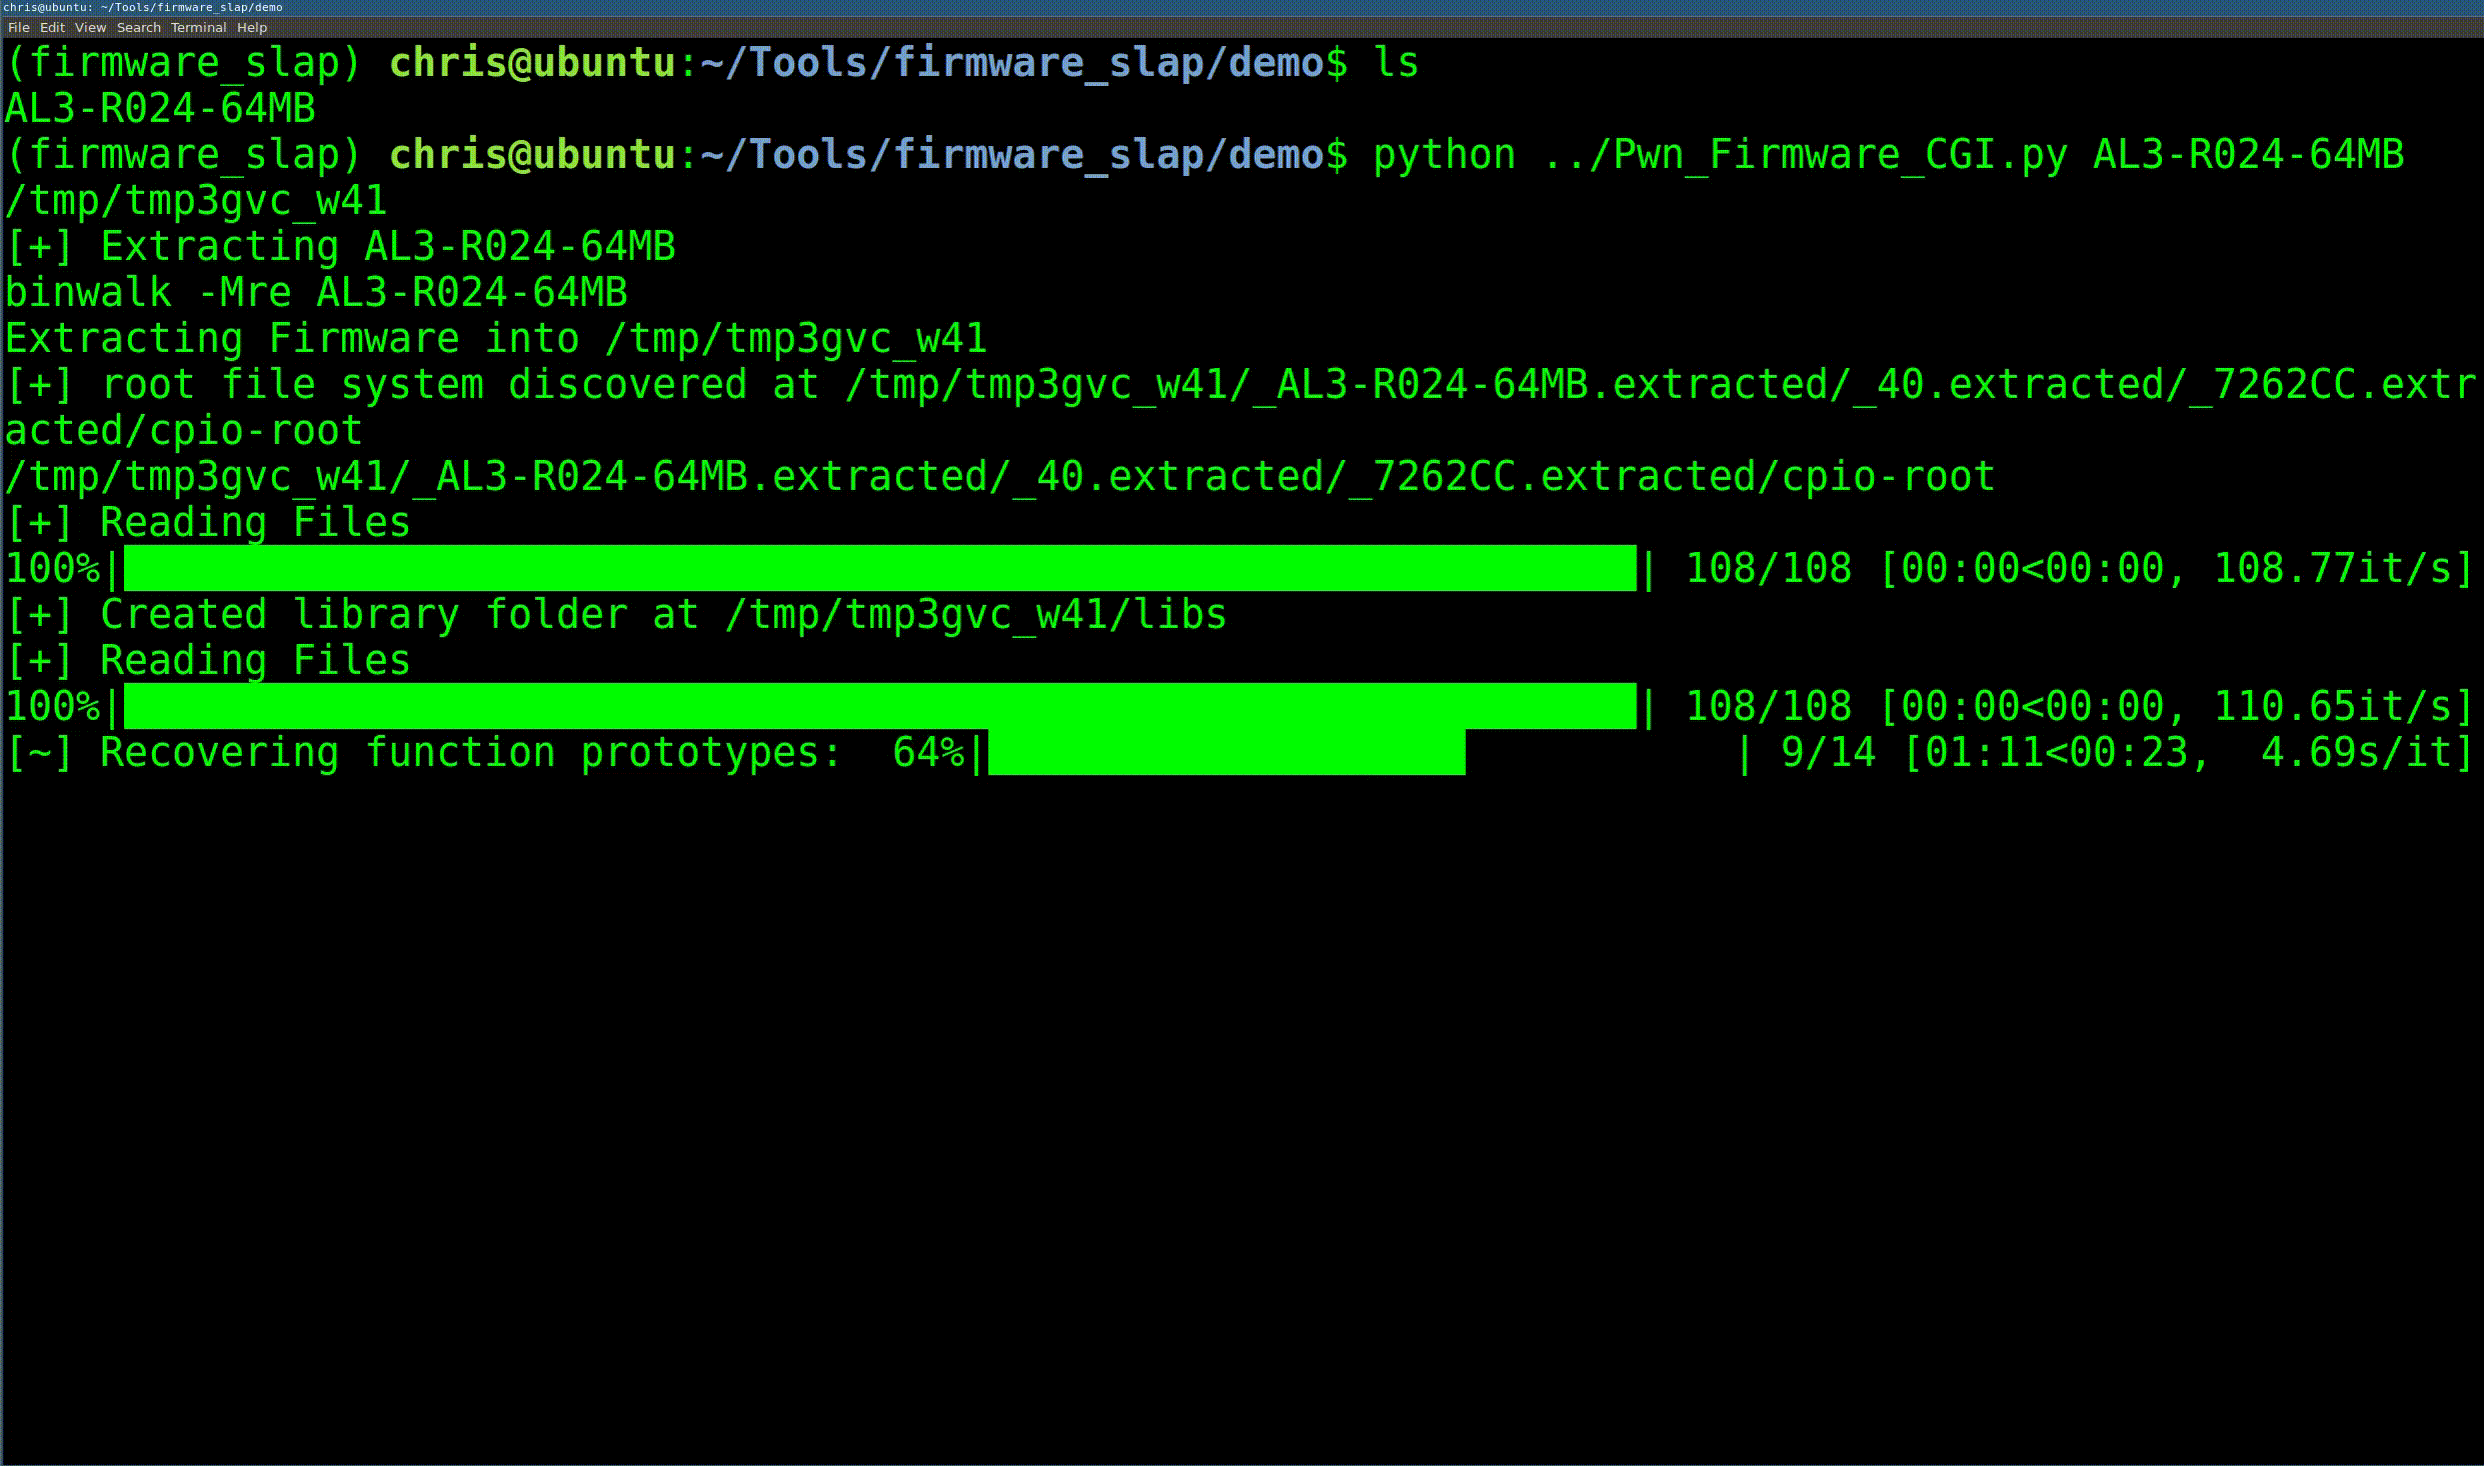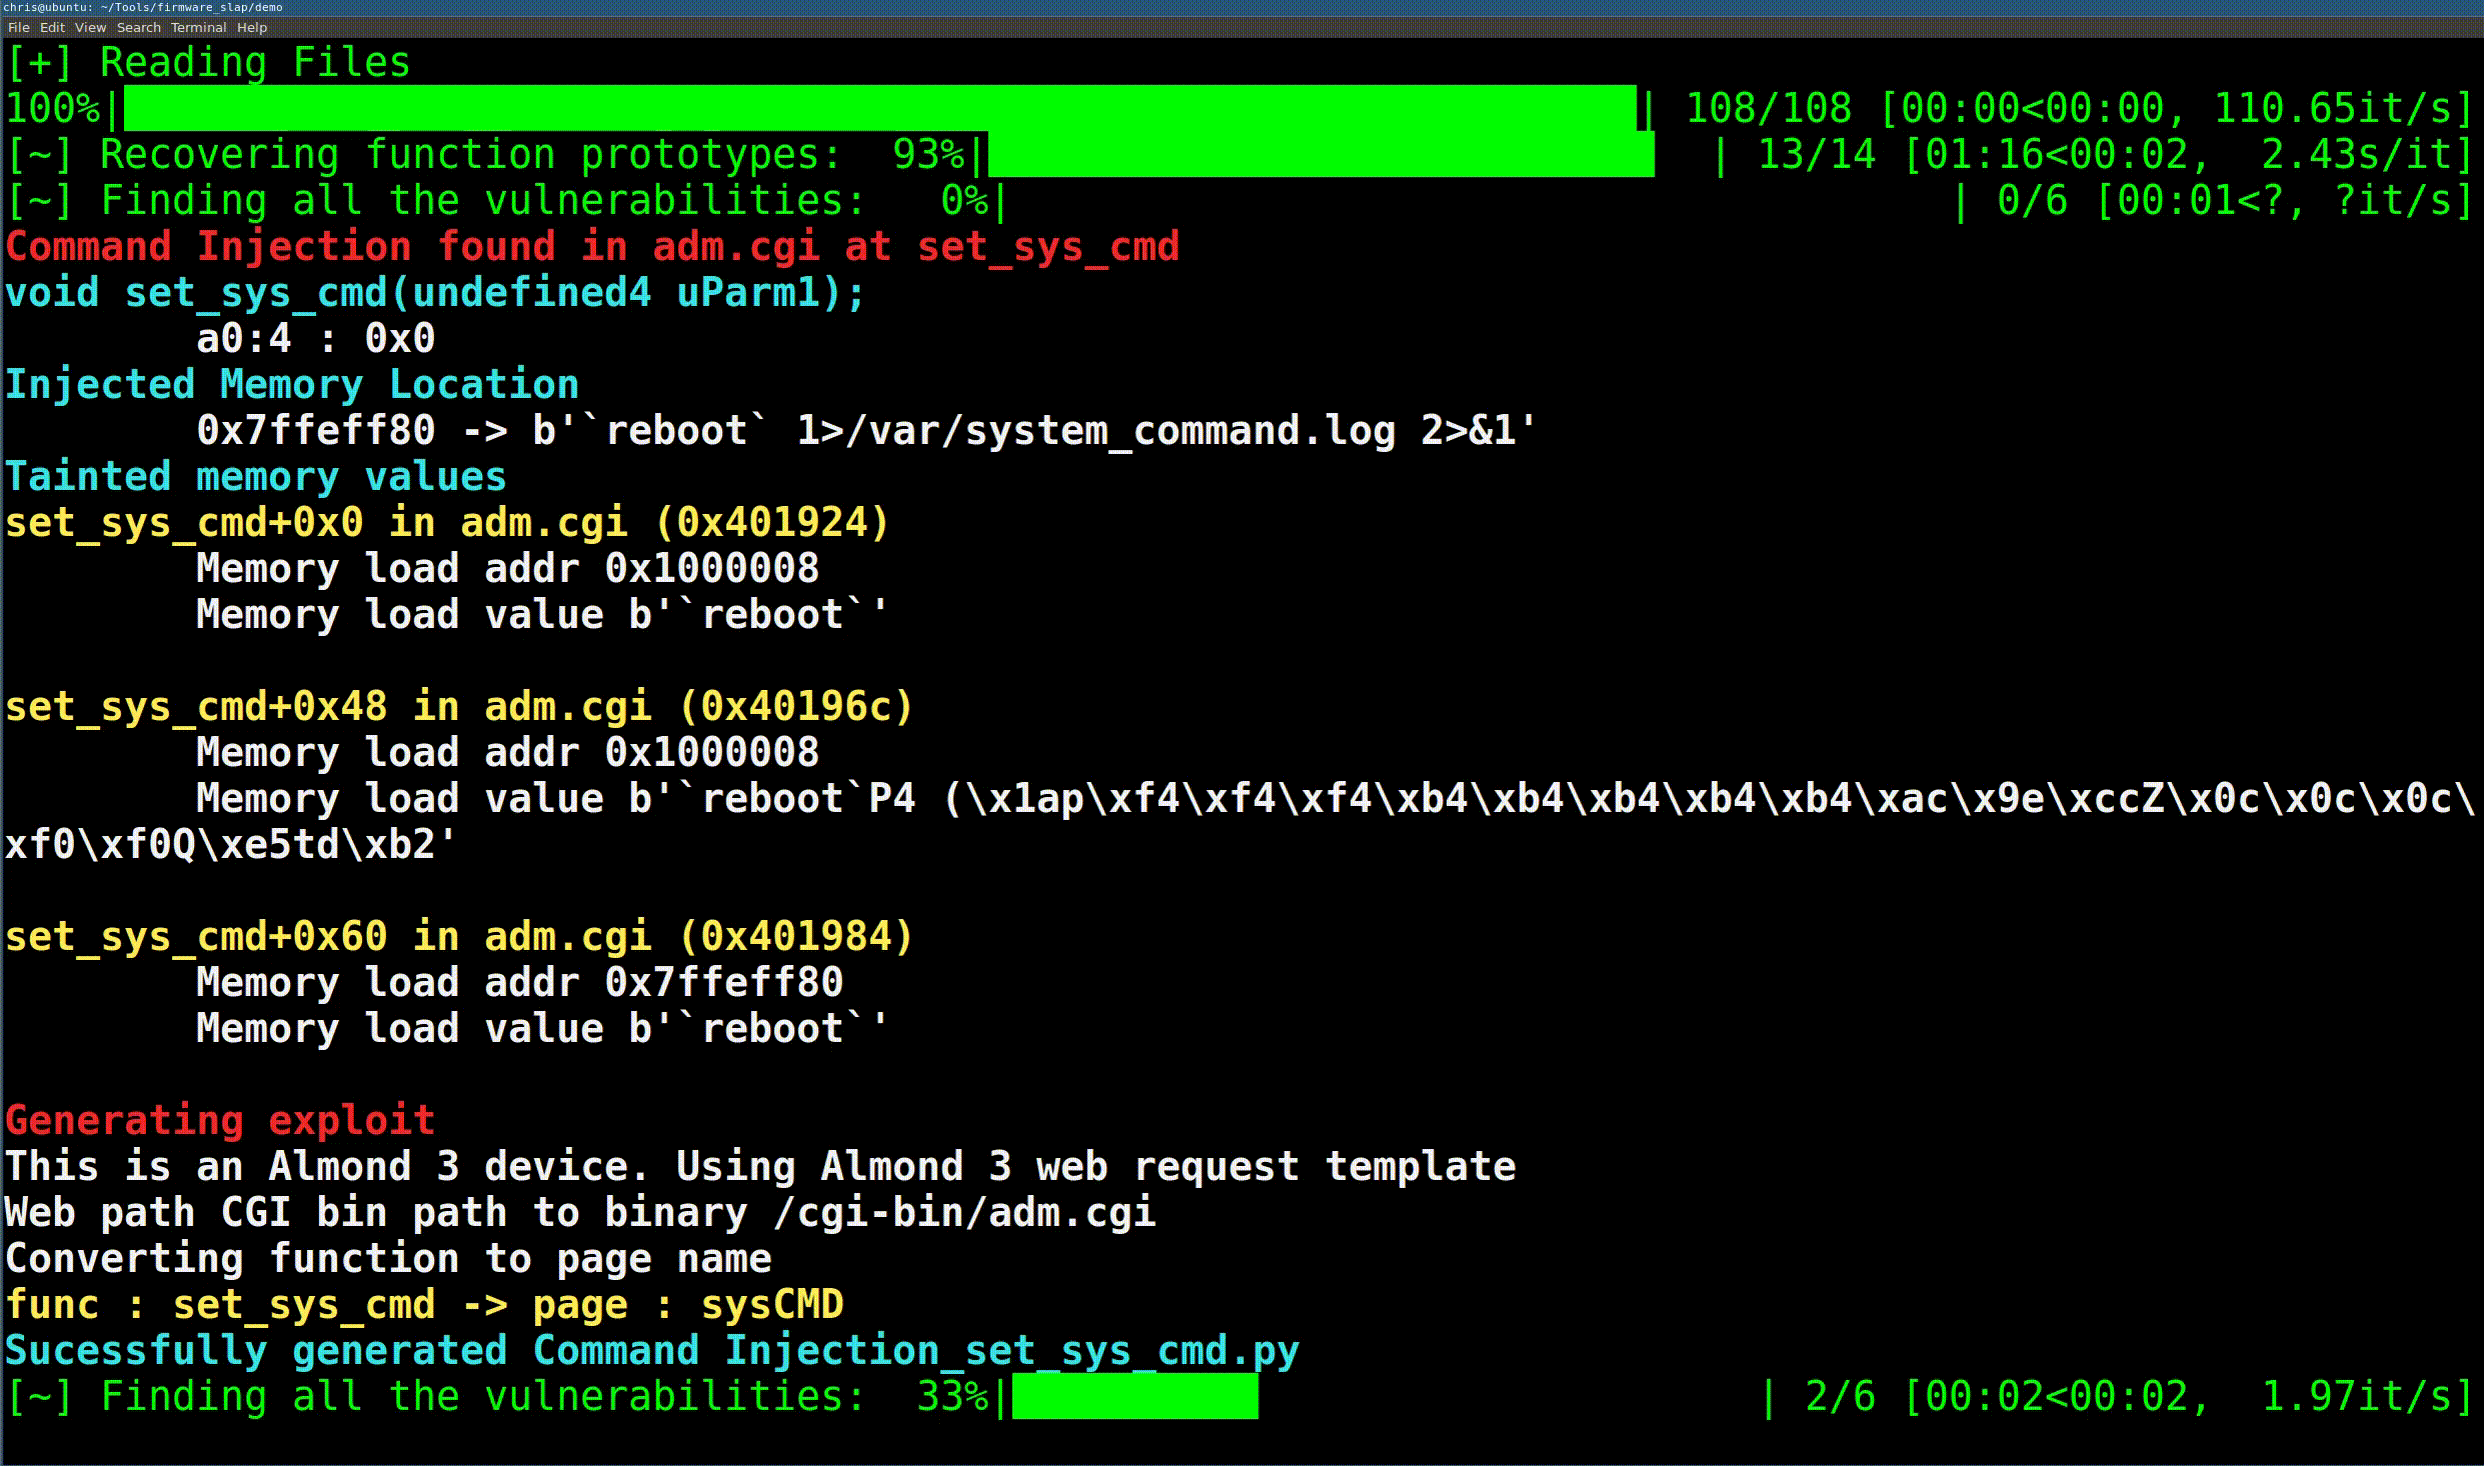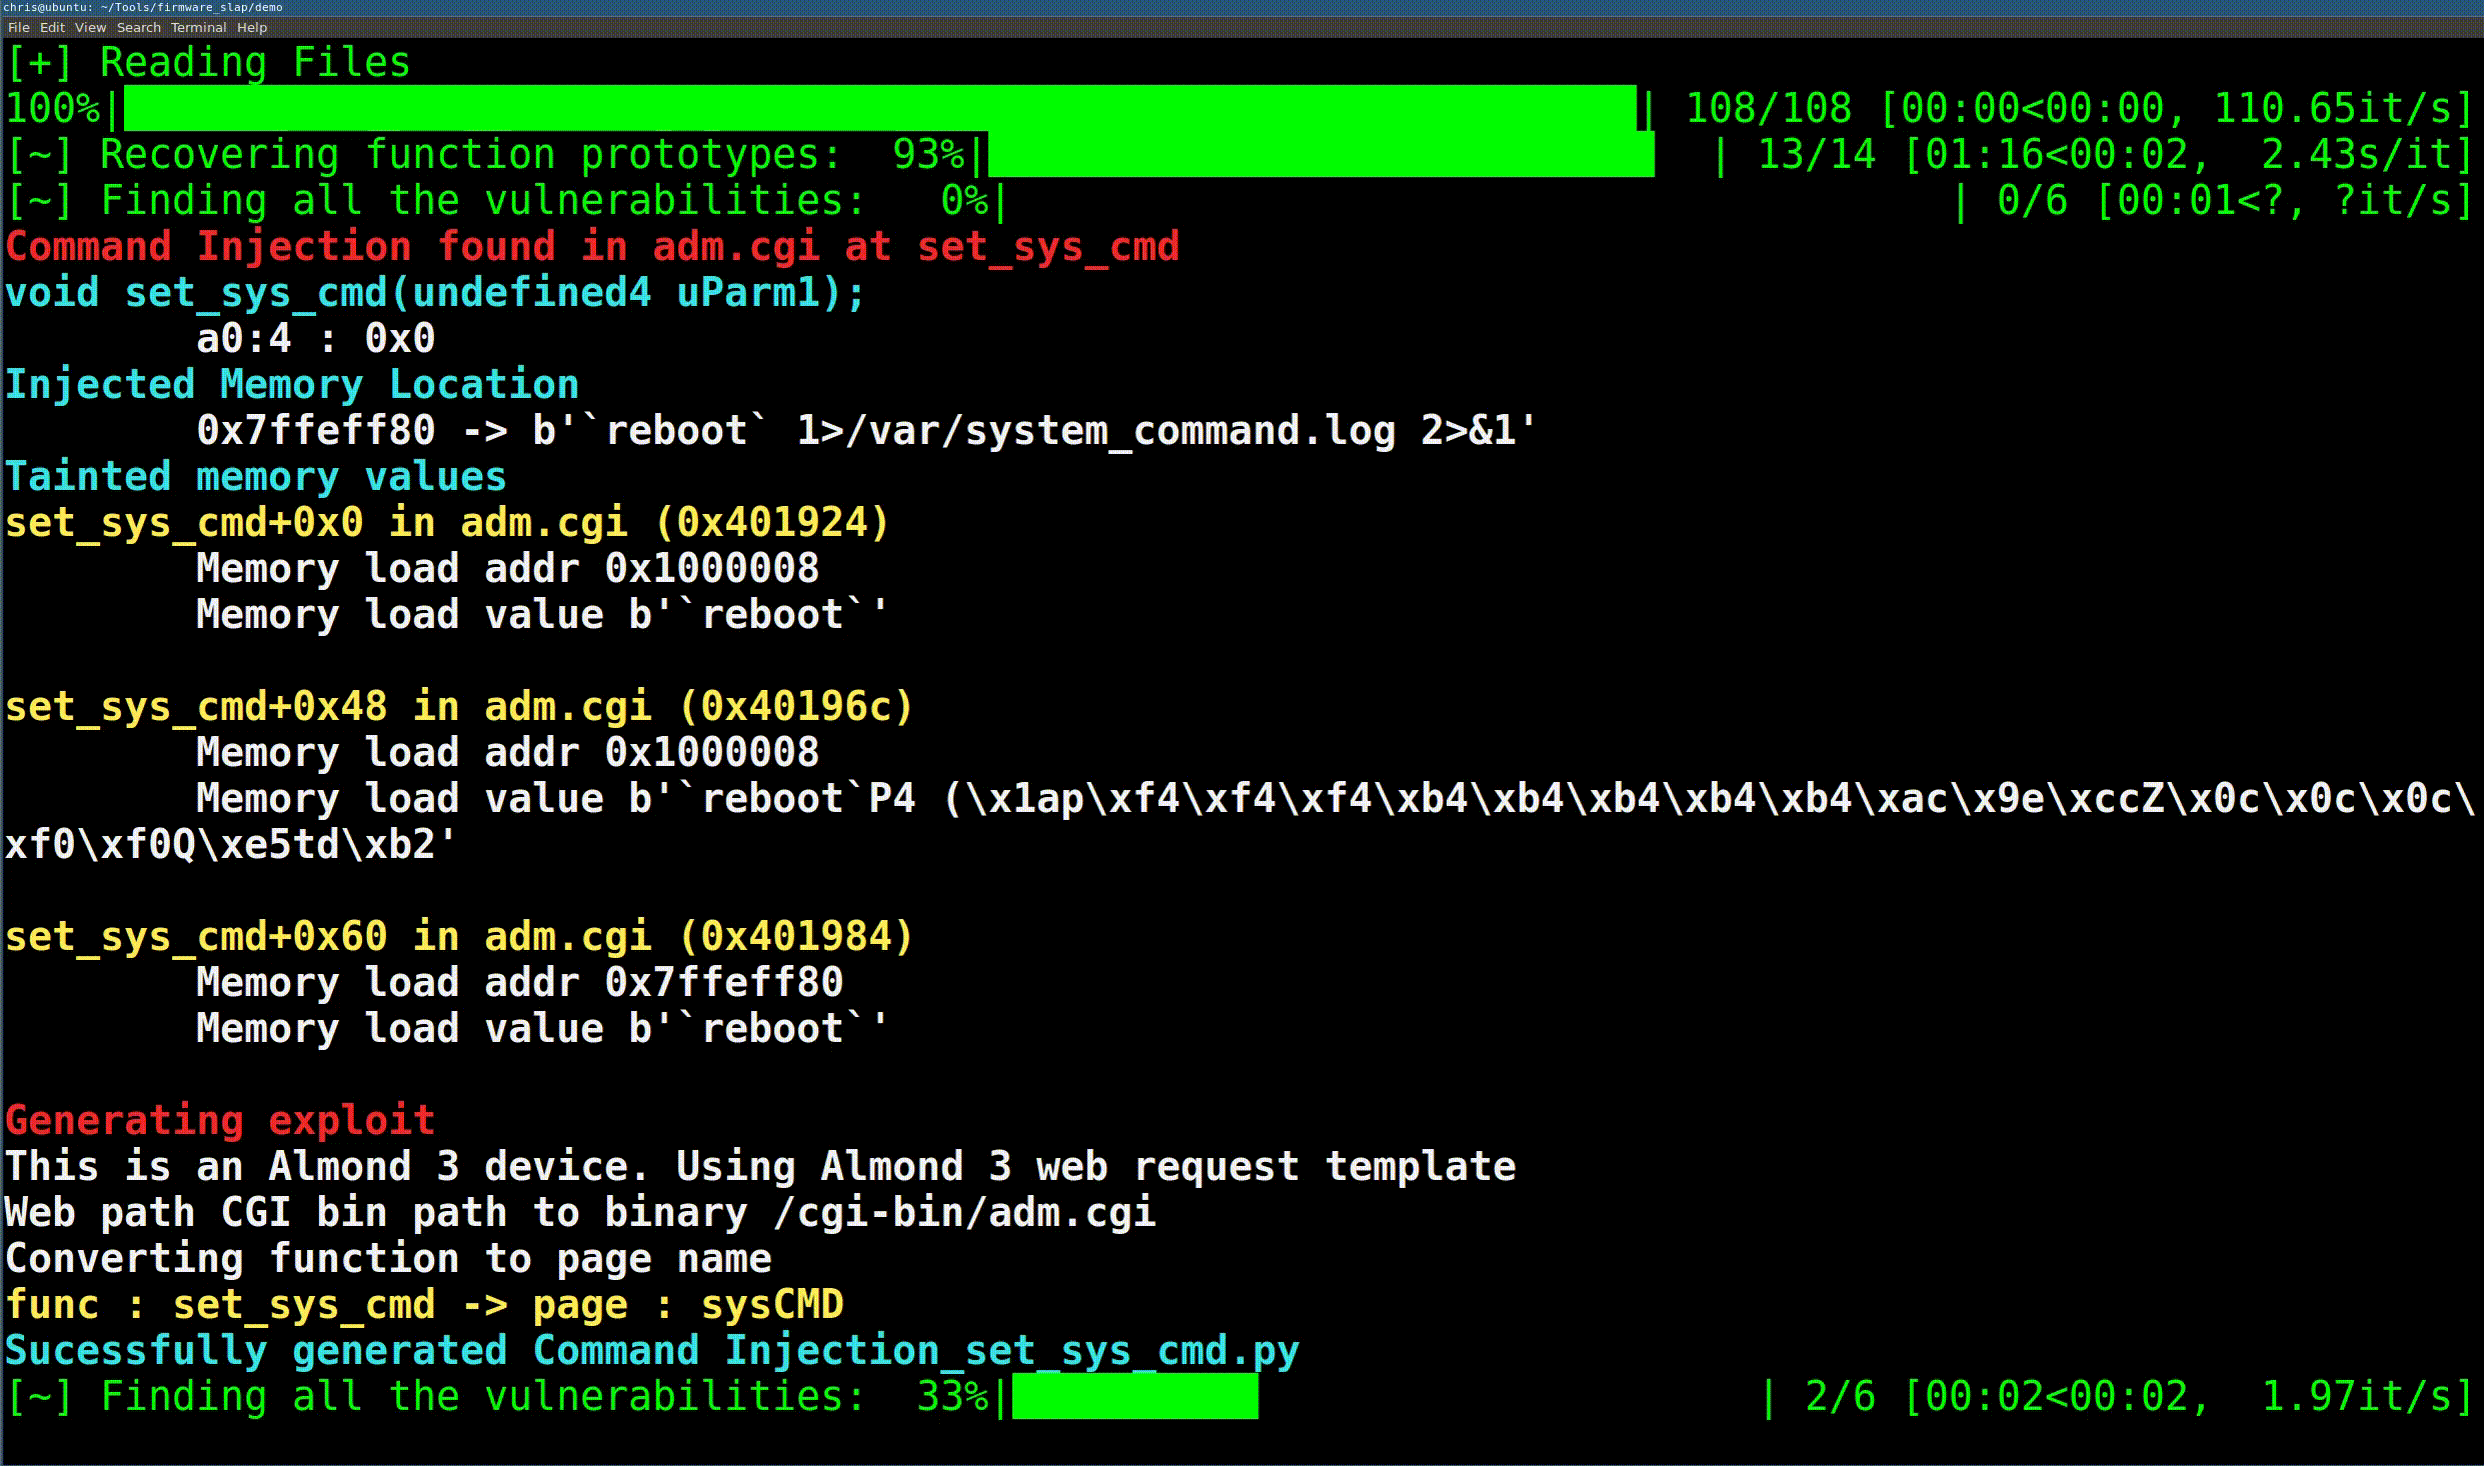
اكتشاف الثغرات في البرامج الثابتة من خلال التحليل التجميعي وتجميع الوظائف.
vulnerability-analysisexploitationbinary-analysis+1
476منذ 6 سنوات
Doldrums preview

Doldrums

GitHubrscloura/doldrums

أداة هندسة عكسية لـ Flutter/Dart
android-securityreverse-engineeringmobile-security+1
860منذ 4 سنوات
SilentMoonwalk preview

SilentMoonwalk

GitHubklezvirus/silentmoonwalk

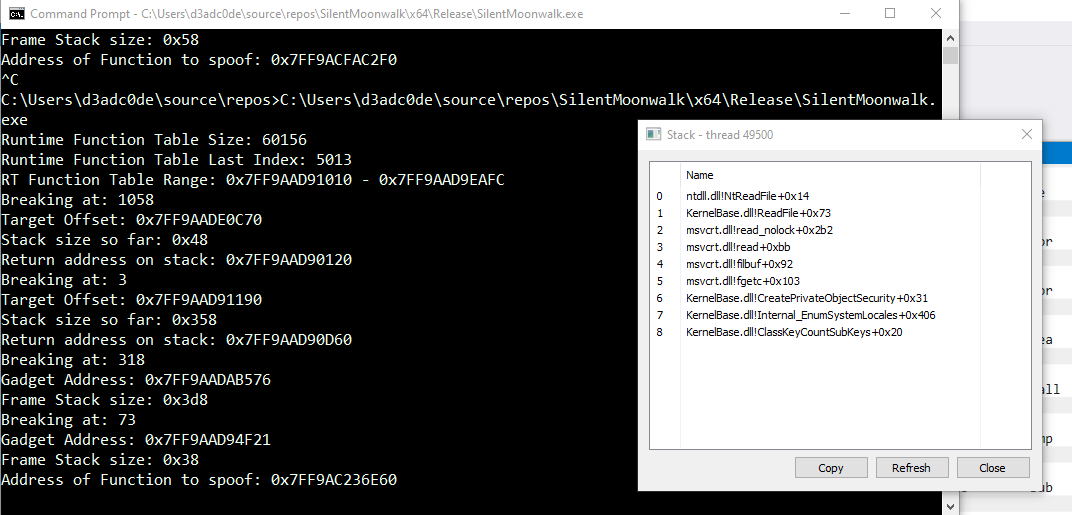
تطبيق برهان المفهوم لخادع مكدس الاستدعاء الديناميكي بالكامل
exploitationreverse-engineeringbinary-analysis+2
985منذ 2 سنوات
sgx-step preview

sgx-step

GitHubjovanbulck/sgx-step

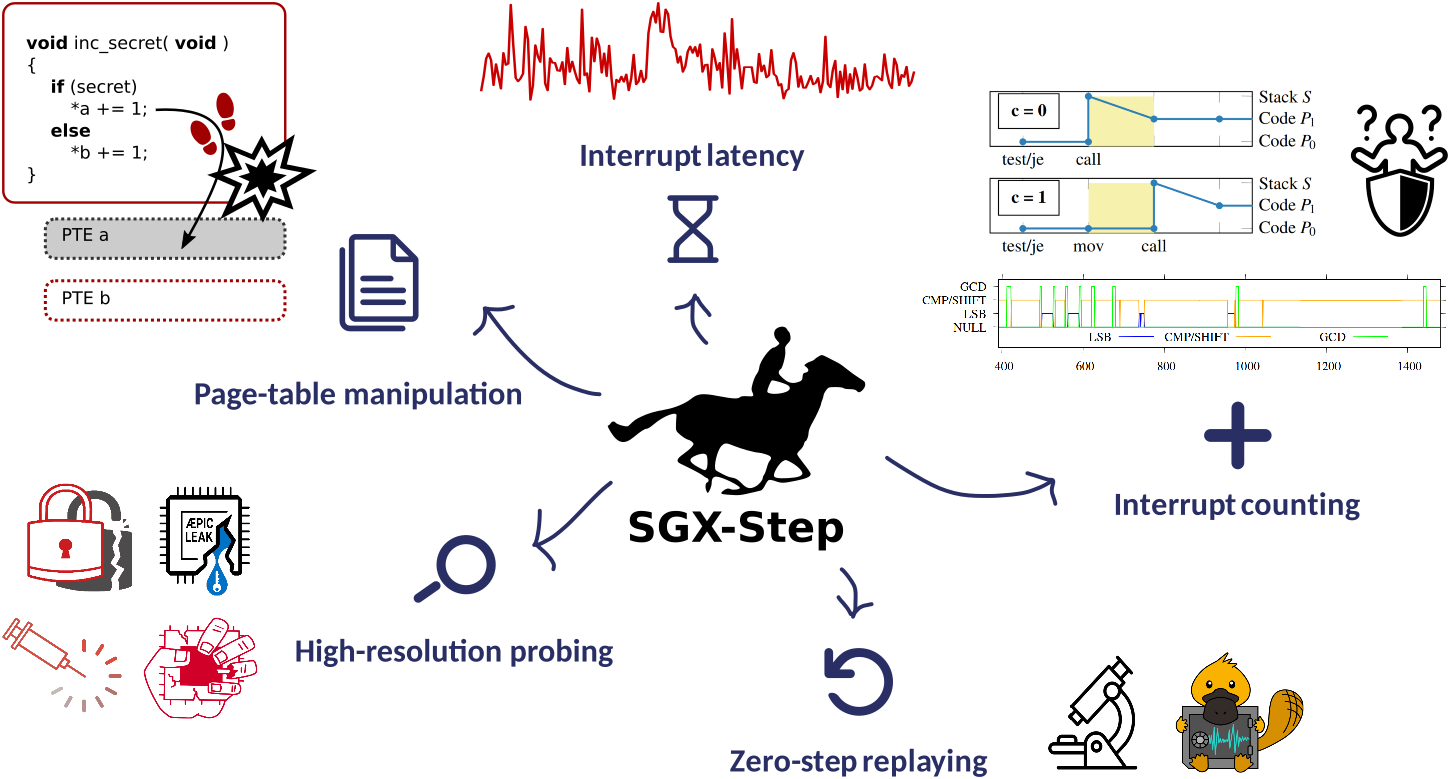
إطار عمل هجومي عملي للتحكم الدقيق في تنفيذ المنطقة المحمية
exploitationpenetration-testinghardware-security+1
477منذ شهر واحد
xortool preview

xortool

GitHubhellman/xortool

أداة لتحليل شيفرة XOR متعددة البايتات
static-analysisencryption-decryption-toolshash-analysis+4
1.5kمنذ سنة واحدة
exe_to_dll preview

exe_to_dll

GitHubhasherezade/exe_to_dll

تحويل ملف EXE إلى DLL
payload-generationreverse-engineeringshellcode+2
1.4kمنذ سنة واحدة
bfinject preview

bfinject

GitHubbishopfox/bfinject

حقن Dylib لنظام iOS 11.0 - 11.1.2 مع كسر حماية LiberiOS وElectra

dynamic-analysis-sandboxingios-securityexploitation+3
641منذ 8 سنوات
السابق1…121314…92التالي








