
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

المصادقة

أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.

موصى به من Kitploit

أفضل الأدوات

10 محدد
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
37.7kمنذ 4س 12د
hydra preview#2

hydra

GitHubory/hydra
17.6kمنذ 3 أشهر
dex preview#3

dex

GitHubdexidp/dex
11.2kمنذ 14س 50د
authelia preview#4

authelia

GitHubauthelia/authelia
28.5kمنذ 3س 4د
authentik preview#5

authentik

GitHubgoauthentik/authentik
26.3kمنذ 3س 16د
zitadel preview#6

zitadel

GitHubzitadel/zitadel
15.5kمنذ 2 أيام
oauth2-proxy preview#7

oauth2-proxy

GitHuboauth2-proxy/oauth2-proxy
15.3kمنذ يوم واحد
pomerium preview#8

pomerium

GitHubpomerium/pomerium
5.1kمنذ 4 ساعات
spire preview#9

spire

GitHubspiffe/spire
2.6kمنذ 9س 8د
auth preview#10

auth

GitHubsupabase/auth
2.6kمنذ 10س 28د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1418 نتائج
USBCoercer preview

USBCoercer

GitHubitres-labs/usbcoercer

USBCoercer يحوّل لوحة تطوير ESP32 المزودة بمنفذ USB-OTG أصلي إلى أداة Ethernet-over-USB قادرة على فرض إعدادات البروكسي عبر WPAD.
phishing-toolsids-ips-evasionweb-security+4
2منذ سنة واحدة
CTT-enhanced-Apache-mod_auth_digest-timing-attack-exploit preview

CTT-enhanced-Apache-mod_auth_digest-timing-attack-exploit

GitHubsimoesctt/ctt-enhanced-apache-mod_auth_digest-timing-attack-exploit

استغلال هجوم توقيت عن بُعد لـ Apache mod_auth_digest (CVE-2026-33006) يتجاوز مصادقة Digest عبر سلسلة زمنية من 33 طبقة، مستعيدًا كلمات المرور من خلال…
vulnerability-analysisexploitationweb-application-exploitation+3
منذ 6 أشهر
CVE-2022-26923 preview

CVE-2022-26923

GitHubnefhara/cve-2022-26923

استغلال آلي لـ CVE-2022-26923 (Certifried)
privilege-escalationvulnerability-analysisexploitation+6
منذ 5 أشهر
SAP-brute preview

SAP-brute

GitHubrandomrobbiebf/sap-brute

SAP Netweaver登录暴力破解器。
password-attacksweb-application-exploitationweb-security+2
2منذ 5 سنوات
Craftcms-PoC-CVE-2026-31266 preview

Craftcms-PoC-CVE-2026-31266

GitHub0xrixet/craftcms-poc-cve-2026-31266

بحث أمني حول آلية المصادقة في Craft CMS
authentication-authorizationvulnerability-analysisexploitation+3
منذ 5 أشهر
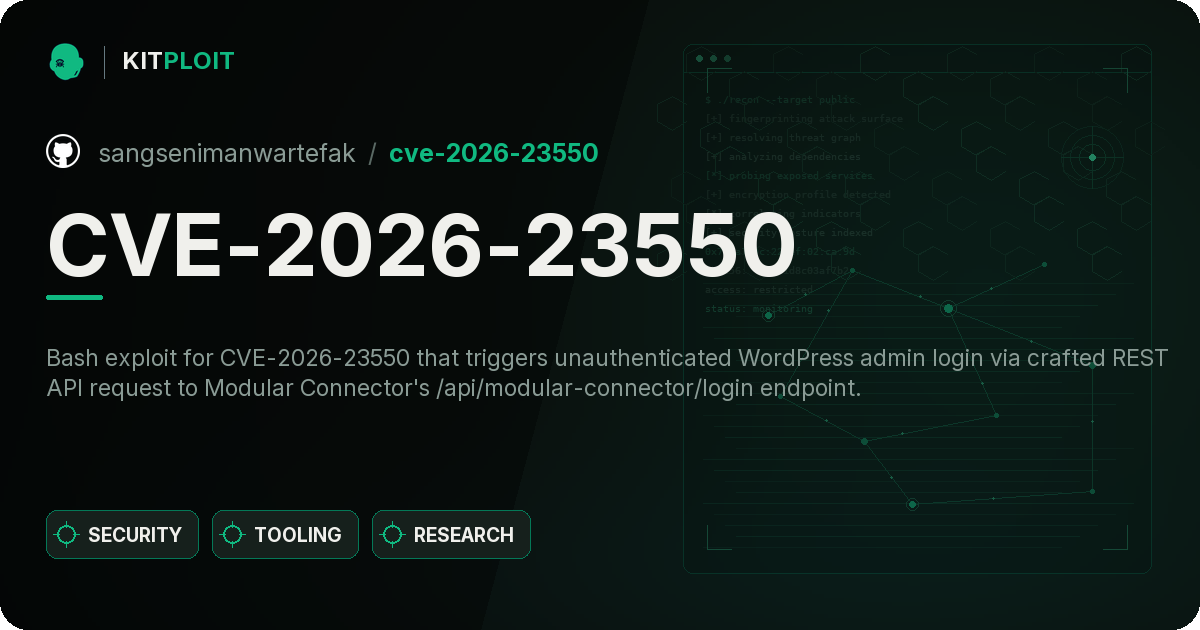
cPanel-WHM-CVE-2026-41940-AuthBypass preview

cPanel-WHM-CVE-2026-41940-AuthBypass

GitHubisee857/cpanel-whm-cve-2026-41940-authbypass

# ماسح لتجاوز مصادقة cPanel و WHM (CVE-2026-41940) ماسح يكتشف الإصدارات المعرضة للخطر عبر حقن CRLF والتلاعب بالجلسات، مع دعم تعدد الخيوط والبروكسي.
vulnerability-scannersexploitationweb-application-exploitation+4
منذ 6 أشهر
CVE-2026-23550 preview

CVE-2026-23550

GitHubsangsenimanwartefak/cve-2026-23550

استغلال Bash لـ CVE-2026-23550 يُفعّل تسجيل دخول مسؤول WordPress بدون مصادقة عبر طلب REST API مُصمم بعناية إلى نقطة نهاية…
vulnerability-analysisexploitationweb-application-exploitation+3
منذ 4 أشهر
CVE-2026-24061 preview

CVE-2026-24061

GitHubharygovind/cve-2026-24061

CVE-2026-24061-PoC
vulnerability-analysisexploitationweb-application-exploitation+3
منذ 4 أشهر
CVE-2026-48611-phpBB preview

CVE-2026-48611-phpBB

GitHublxdwnpiper/cve-2026-48611-phpbb

استغلال إثبات مفهوم بلغة Python يتجاوز المصادقة في phpBB 3.3.16 وما دون ذلك عبر تزوير ملفات تعريف ارتباط الجلسة للحصول على صلاحيات المسؤول.
password-attacksvulnerability-analysisexploitation+4
منذ 4 أشهر
CVE-2025-26788 preview

CVE-2025-26788

GitHubjun2e0/cve-2025-26788

استغلال إثبات المفهوم لـ CVE-2025-26788 يوضح التلاعب بمعرّف بيانات اعتماد WebAuthn عبر خطاف جافا سكريبت لتجاوز المصادقة في البيئات الضعيفة.
phishing-toolsexploitationweb-application-exploitation+2
منذ 5 أشهر
PaperCut-Authentication_Bypass_and_RCE preview

PaperCut-Authentication_Bypass_and_RCE

GitHubjoaoaugustom/papercut-authentication_bypass_and_rce

يستند هذا الاستغلال إلى CVE-2023-27350 وقد بُني على الاستغلال الأصلي بواسطة horizon3ai ووحدة Metasploit.
payload-generationvulnerability-analysisexploitation+5
منذ 5 أشهر
CVE-2026-49230-APISIX-jwe-decrypt-Auth-Bypass preview

CVE-2026-49230-APISIX-jwe-decrypt-Auth-Bypass

GitHubbiitts/cve-2026-49230-apisix-jwe-decrypt-auth-bypass

إثبات المفهوم لـ CVE-2026-49230: تجاوز المصادقة في Apache APISIX jwe-decrypt (عدم التحقق من علامة AES-GCM، CWE-354، CVSS 9.1)
payload-generationvulnerability-analysisexploitation+5
منذ 4 أشهر
Research-CVE-2026-21858 preview

Research-CVE-2026-21858

GitHubbannt08/research-cve-2026-21858

تحليل تقني وإثبات مفهوم لـ CVE-2026-21858، وهو تجاوز للمصادقة وتنفيذ تعليمات برمجية عن بُعد (RCE) في n8n، مع توضيح لثغرة قراءة الملفات المحلية (LFI)،…
vulnerability-analysisexploitationweb-application-exploitation+2
منذ 6 أشهر
CVE-2026-32646 preview

CVE-2026-32646

GitHubmichaeladamgroberman/cve-2026-32646

CVE-2026-32646: غياب المصادقة على نقطة نهاية جهاز الإدارة — Gardyn Home Kit (ICSA-26-055-03)
reconnaissanceiot-securityvulnerability-analysis+6
منذ 5 أشهر
CVE-2026-10288-AUTH-BYPASS preview

CVE-2026-10288-AUTH-BYPASS

GitHubxmyronn/cve-2026-10288-auth-bypass

إثبات مفهوم لاستغلال ثغرة تجاوز المصادقة في نظام حجز الفنادق والسياحة الإصدار 1.0، مما يسمح بالوصول غير المصرح به كمسؤول عبر منطق password_verify…
vulnerability-analysisexploitationweb-application-exploitation+3
منذ 5 أشهر
CVE-2026-5724 preview

CVE-2026-5724

GitHubtibrn/cve-2026-5724

إثبات مفهوم لاستغلال CVE-2026-5724، وهو تجاوز للمصادقة في خدمة gRPC الواجهة الأمامية لـ Temporal مما يسمح بالوصول غير المصادق عليه إلى بيانات تكرار…
vulnerability-analysisexploitationweb-security+2
منذ 6 أشهر
CVE-2026-5076 preview

CVE-2026-5076

GitHubzycoder0day/cve-2026-5076

استغلال لإثبات المفهوم لثغرة CVE-2026-5076 يوضح الاستيلاء غير المُصادَق عليه على حساب المسؤول في ARMember Premium عبر حقن SQL وتخزين مفتاح إعادة…
password-attacksvulnerability-analysisexploitation+3
منذ 5 أشهر
CVE-2026-10243-AUTH preview

CVE-2026-10243-AUTH

GitHubxmyronn/cve-2026-10243-auth

إثبات مفهوم يوضح الوصول غير المصادق عليه إلى وظائف إدارية حرجة في نظام مواقف السيارات الذكي 1.0، مما يسمح بإنشاء حسابات، والتلاعب بالبيانات، وكشف…


vulnerability-analysisexploitationweb-application-exploitation+2
منذ 6 أشهر
السابق1…515253…79التالي







