
 am-i-being-pwned/pgp-tools
إضافة متصفح مفتوحة المصدر لتشفير PGP وفك التشفير والتوقيع. محرك Rust/WASM مع فتح WebAuthn PRF، حماية كلمة المرور Argon2id، وذاكرة مصفرة.

إضافة متصفح مفتوحة المصدر لتشفير وفك تشفير PGP وAGE.
مبنية باستخدام Rust/WebAssembly. لا تلمس المفاتيح الخاصة كومة JS إلا عند الضرورة.




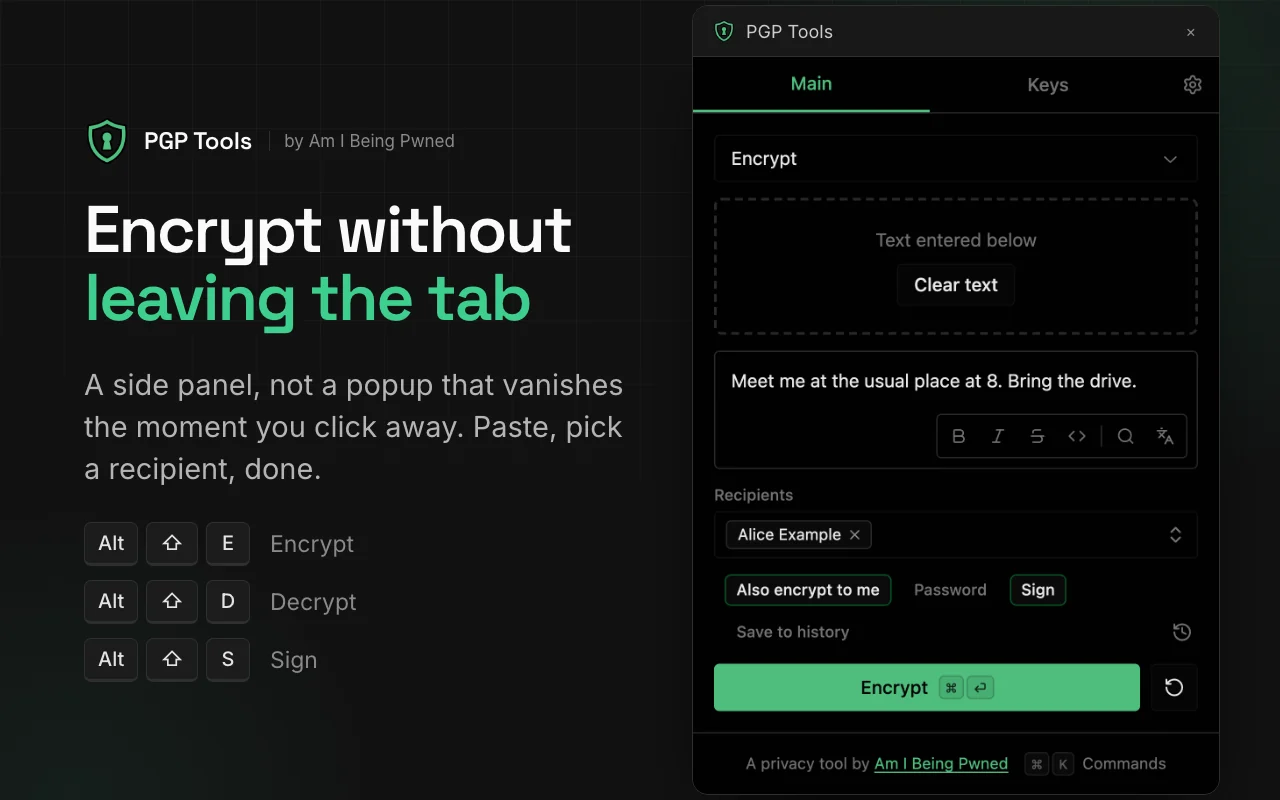
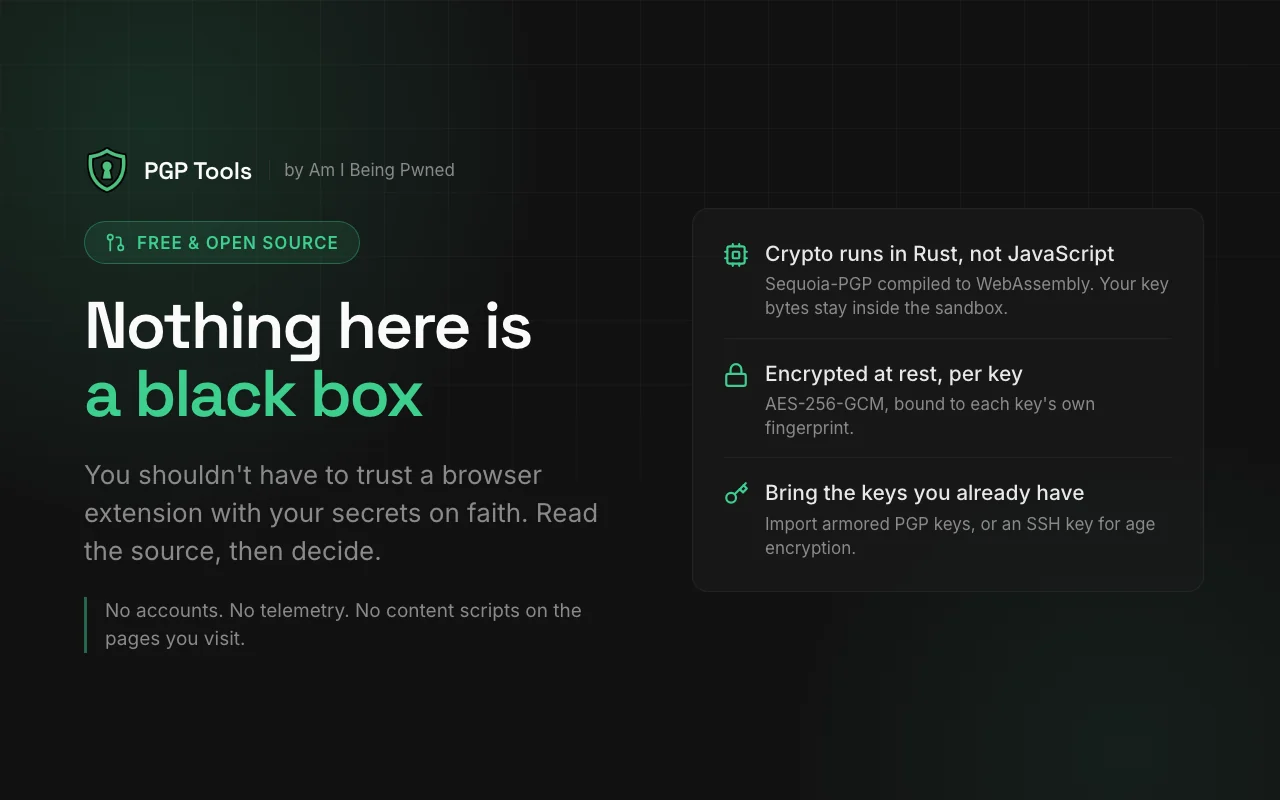
مفتوحة المصدر وشفافة. معظم إضافات PGP للمتصفحات مغلقة المصدر. لا ينبغي أن تأتمن صندوقًا أسود على أسرارك.
التشفير يعمل في WASM، لا في JavaScript. تُنفَّذ جميع عمليات PGP داخل بيئة عزل WebAssembly مبنية بـ Rust/Sequoia-PGP. لا يحتفظ JS إلا بمقبض صحيح معتم لمفتاحك - البايتات الفعلية تعيش في الذاكرة الخطية لـ WASM وتُصفَّر عند الإسقاط. تمر المفاتيح الخاصة عبر JS لفترة وجيزة أثناء التوليد والاستيراد قبل تشفيرها وتخزينها.
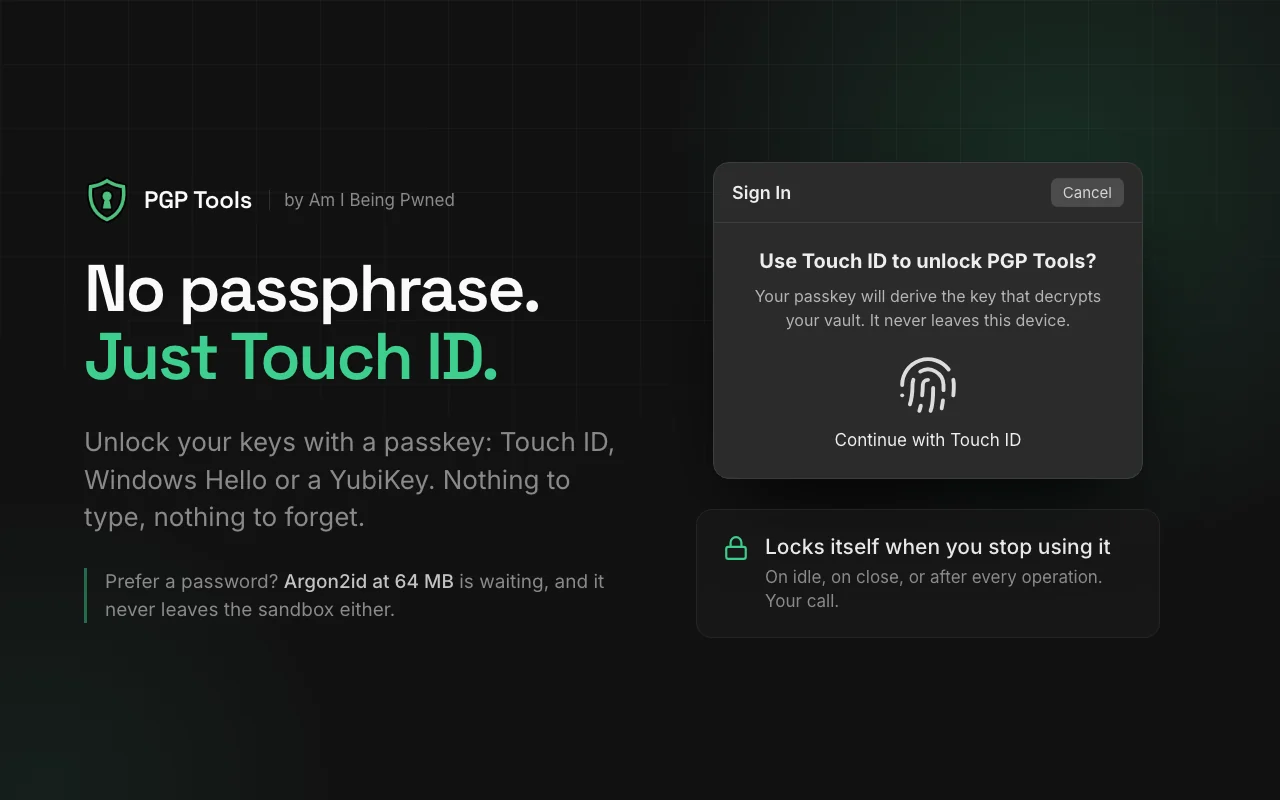
فتح بواسطة Passkey. احمِ المفاتيح باستخدام WebAuthn PRF - افتح باستخدام Touch ID أو Face ID أو Windows Hello أو YubiKey بدلًا من كلمة مرور. يُدمج ناتج PRF مع سر مخزَّن عبر HKDF-SHA256، وتُجرى عملية الفتح بأكملها في WASM.
Argon2id لكلمات المرور. ذاكرة 64 ميغابايت، 3 تكرارات - مقاومة للقوة الغاشمة عبر GPU. تحدث دالة اشتقاق المفاتيح (KDF) وفك التشفير وتخزين المفاتيح كلها في WASM. تُصفَّر بايتات كلمة المرور على الجانبين فورًا بعد الاستخدام.
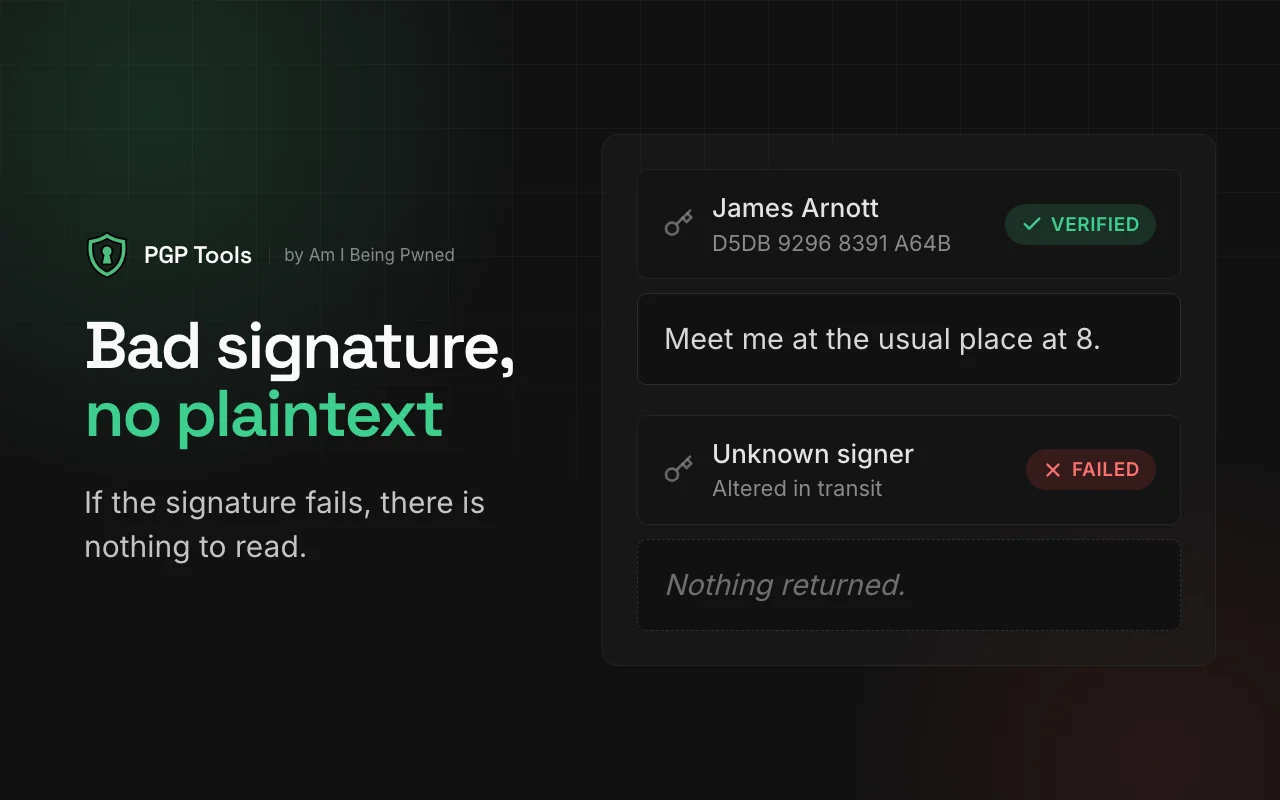
فك تشفير + تحقق ذرّي. يُعاد النص الصريح ونتيجة التوقيع معًا في استجابة واحدة معبأة. توقيع سيئ = لا يُعاد نص صريح. لا نافذة TOCTOU.
التصفير في كل مكان. حزمة zeroize على جميع المفاتيح والوسائط المخزَّنة (Rust). Uint8Array.fill(0) على كلمات المرور ونواتج PRF والمفاتيح المشتقة (JS). ذاكرة WASM لا تخضع لجامع القمامة (GC)، لذا فإن التصفير حتمي.
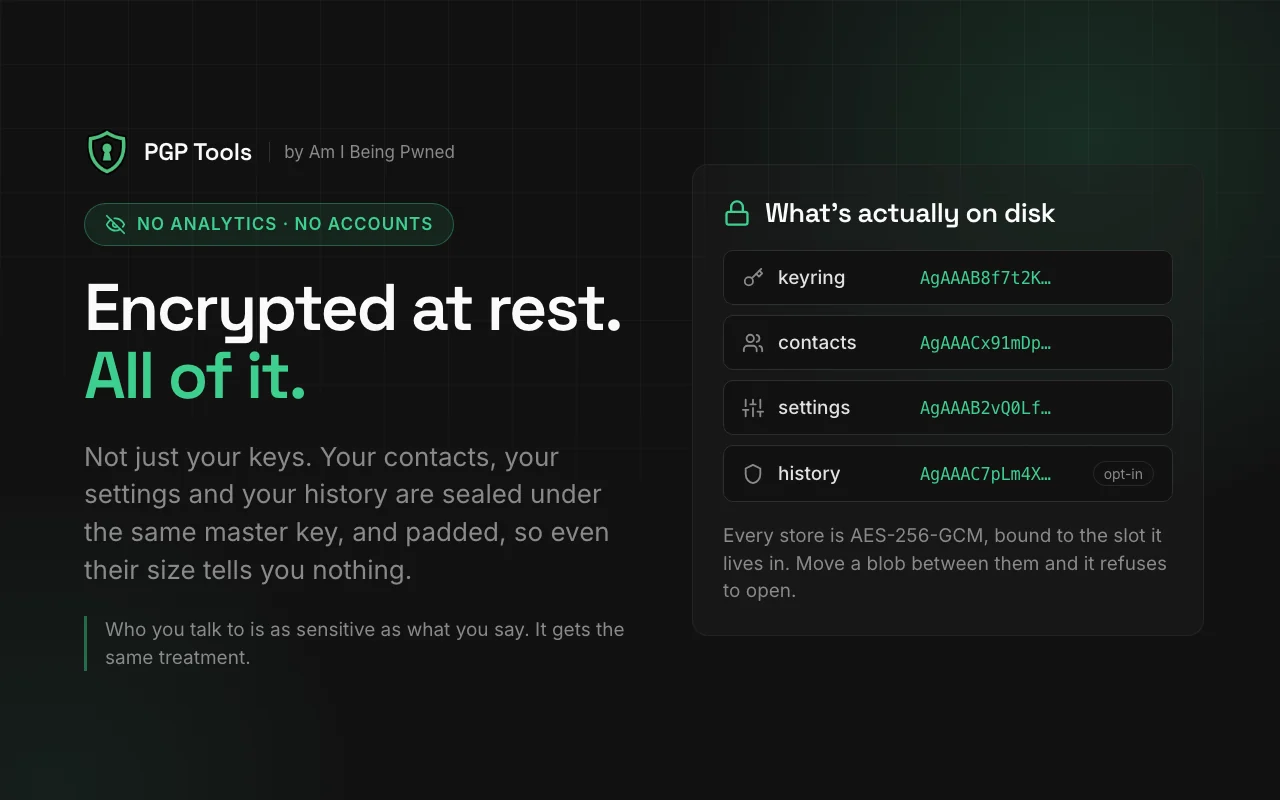
AAD لكل مفتاح. يُشفَّر كل مفتاح خاص باستخدام AES-256-GCM مع بيانات مصادقة إضافية (Additional Authenticated Data) مرتبطة ببصمته. يفشل تبديل الكتل بين خانات المفاتيح.
 |
 |
 |
 |
.crx) من أجل Verified CRX Uploads في متجر الويب (اختياري؛ معطّل افتراضيًا)ssh-ed25519 أو ssh-rsa وشفّر/فك تشفير ملفات age (ثنائية أو مدرّعة)، مع التحقق المتقاطع مقابل أداة سطر أوامر Go age. الاستيراد فقط (لا يولّد التطبيق مفاتيح SSH أبدًا)؛ التشفير/فك التشفير فقط (لا يدعم age التوقيع). مفاتيح age1… الأصلية خارج النطاق، ويتم رفض مفاتيح ECDSA وDSA وFIDO sk-*





