
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit
 tarpeg007/cve-2026-19490
# تجاوز تأكيد SAML غير الموقّع في NetScaler ADC/Gateway عبر ربط HTTP-Redirect (CTX696939) - تحليل السبب الجذري + إثبات المفهوم
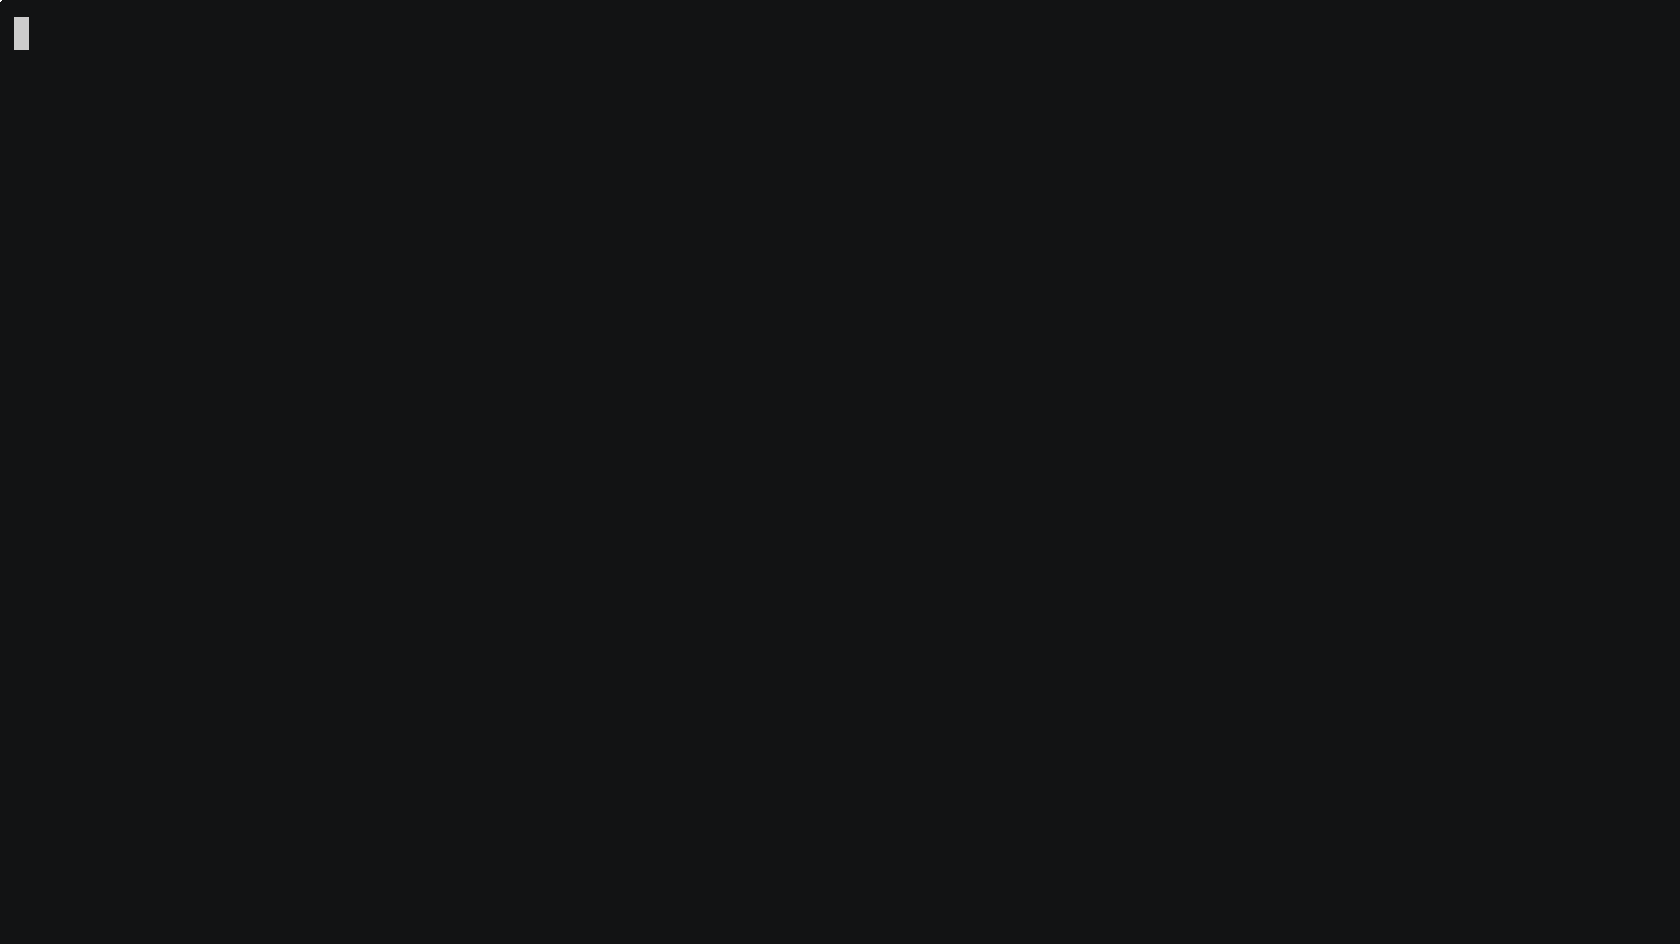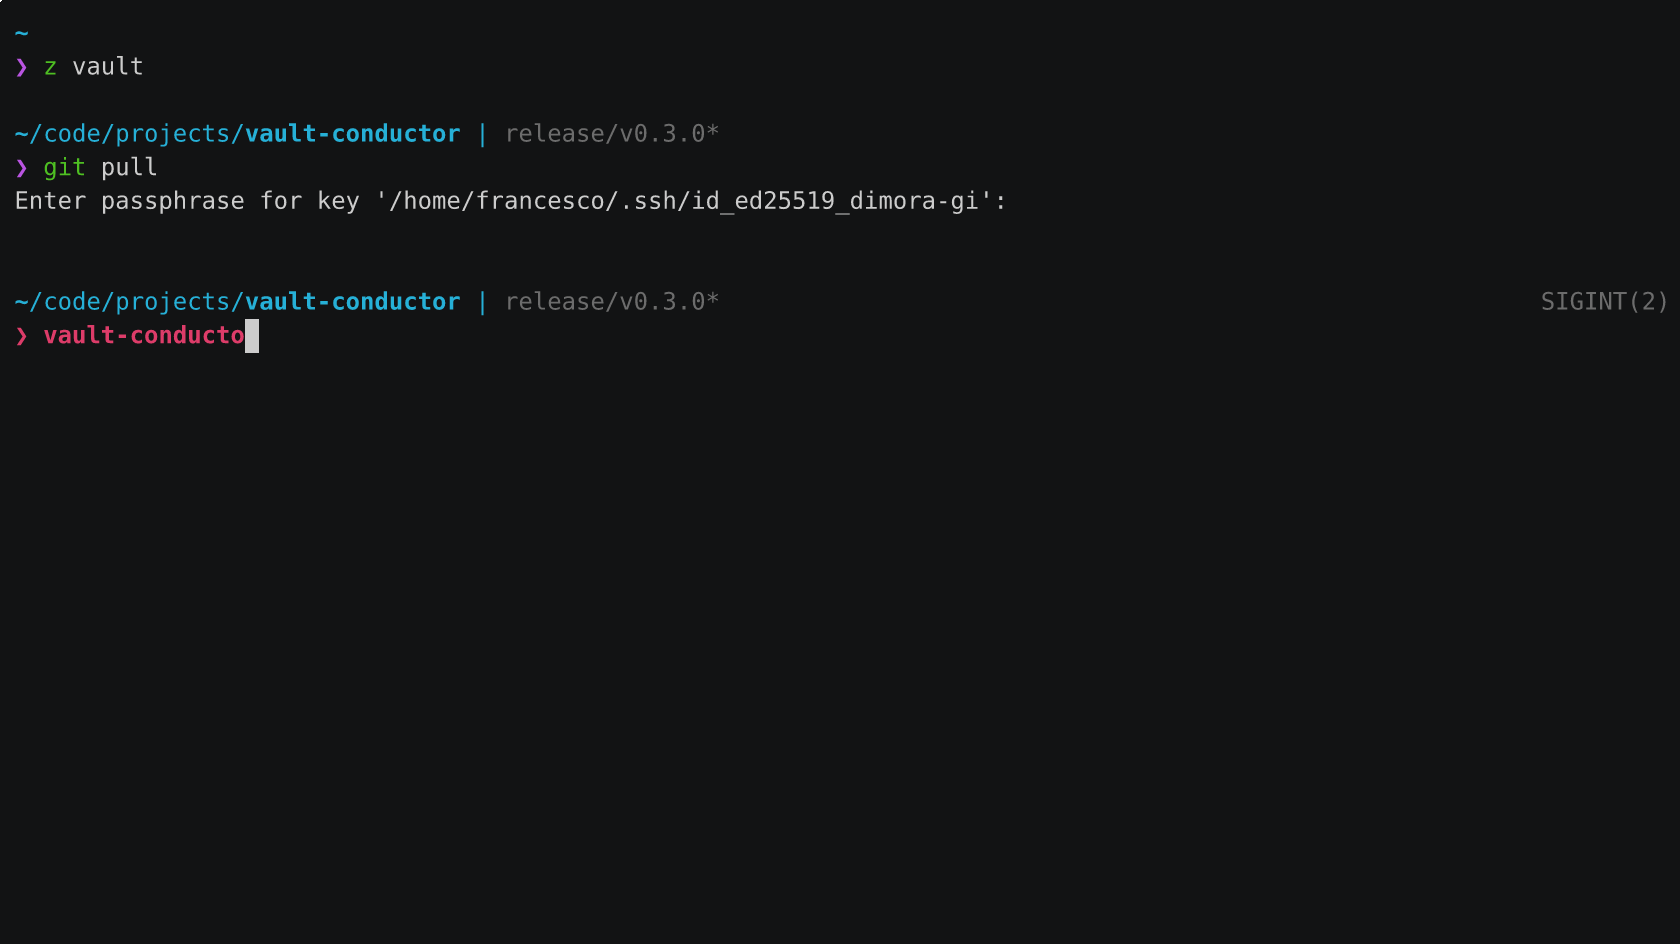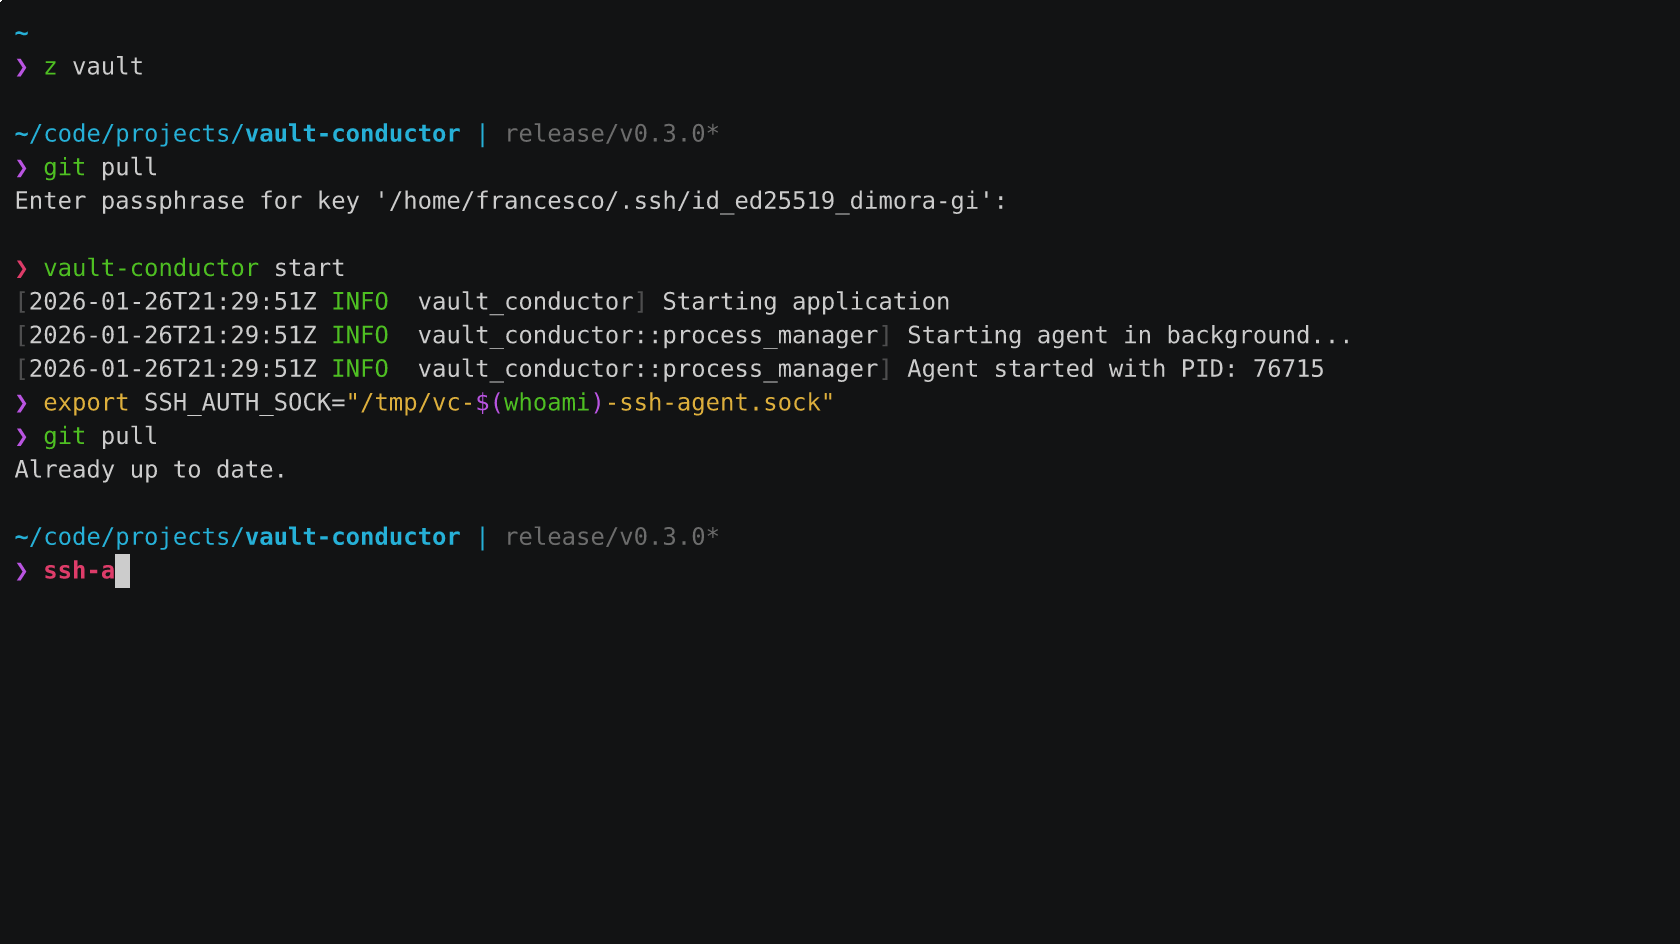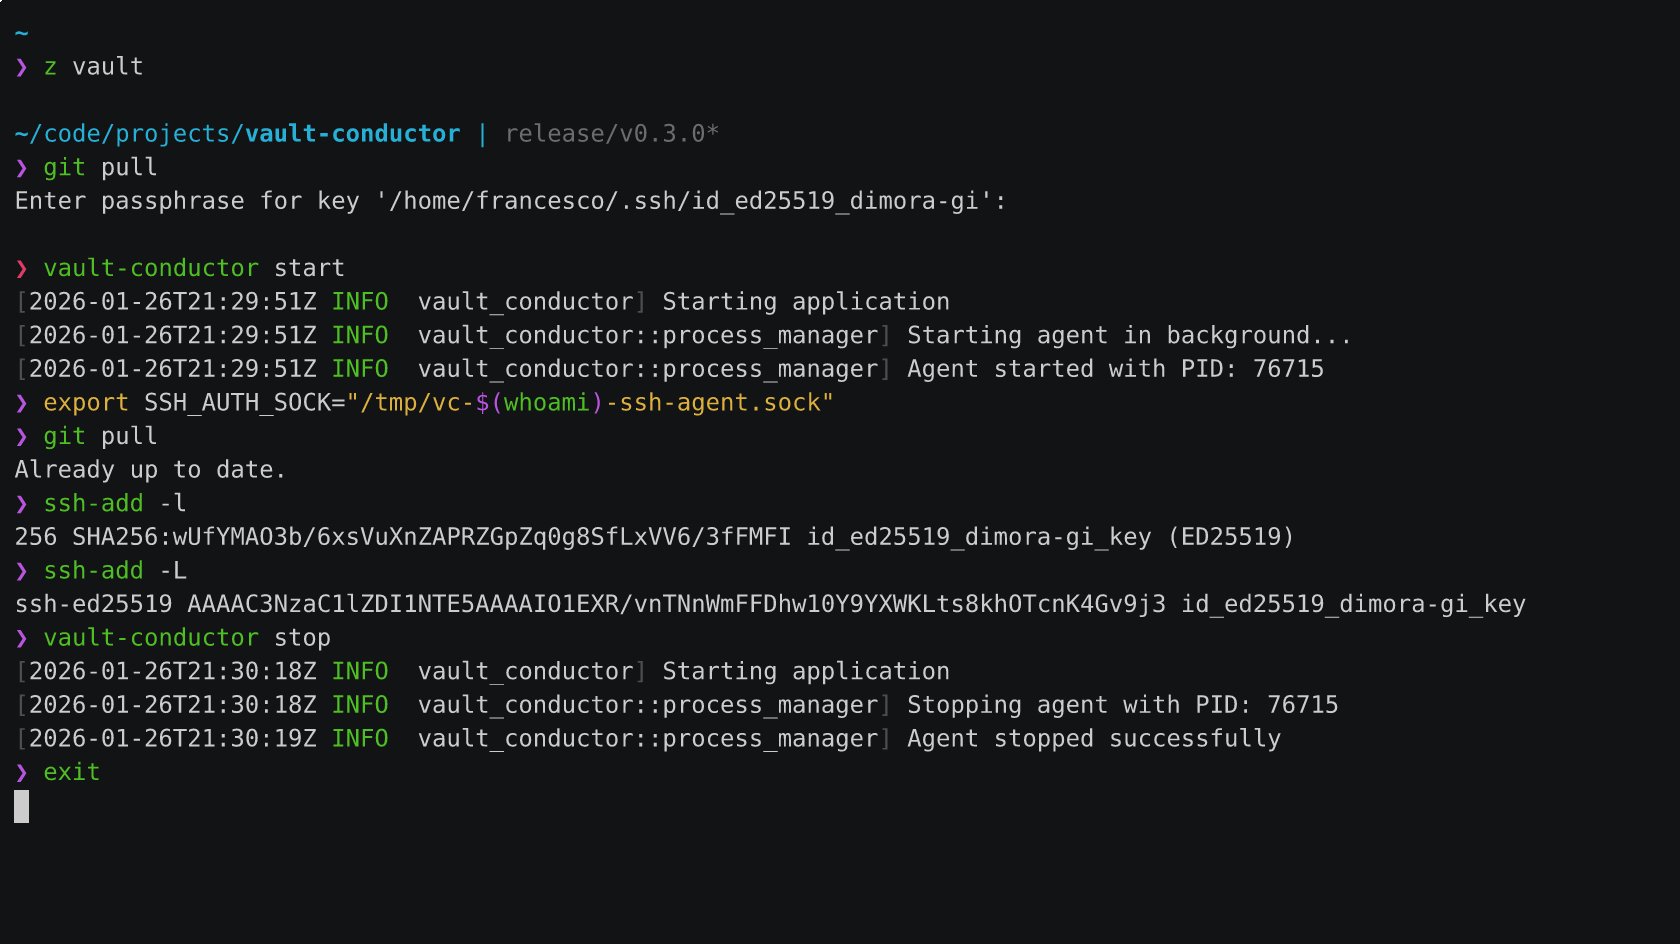 pirafrank/vault-conductor
وكيل SSH يوفر مفاتيح SSH المخزنة في Bitwarden Secrets Manager
 sensepost/cve-2025-64446
ماسح ضوئي لثغرة FortiNet CVE-2025-64446
 red-darkin/cve-2026-18963-keycloak
استغلال لإثبات المفهوم لثغرة CVE-2026-18963، وهي ثغرة حرجة في تجاوز إعادة تعيين بيانات الاعتماد في Keycloak تتيح الاستيلاء على الحسابات دون مصادقة.…
 zb3/tiandy-research
يحتوي هذا المستودع على نتائج أبحاثي التي أجريتها في أغسطس 2020 حول البرامج الثابتة (firmware) لأجهزة Tiandy من نوع IPC/NVR. اكتشفت ثغرتين أمنيتين…
 portswigger/ator
إضافة Burp Suite للاستخراج الآلي للرموز واستبدالها في طلبات HTTP، تدعم JSON وXML وملفات تعريف الارتباط ومعلمات URL لتبسيط المسح المُوثّق.
 abraxas/pma-5.2.3-webauthn-2fa
phpMyAdmin - High 8.1 - تجاوز المصادقة الثنائية عبر POST /index.php بعد المصادقة
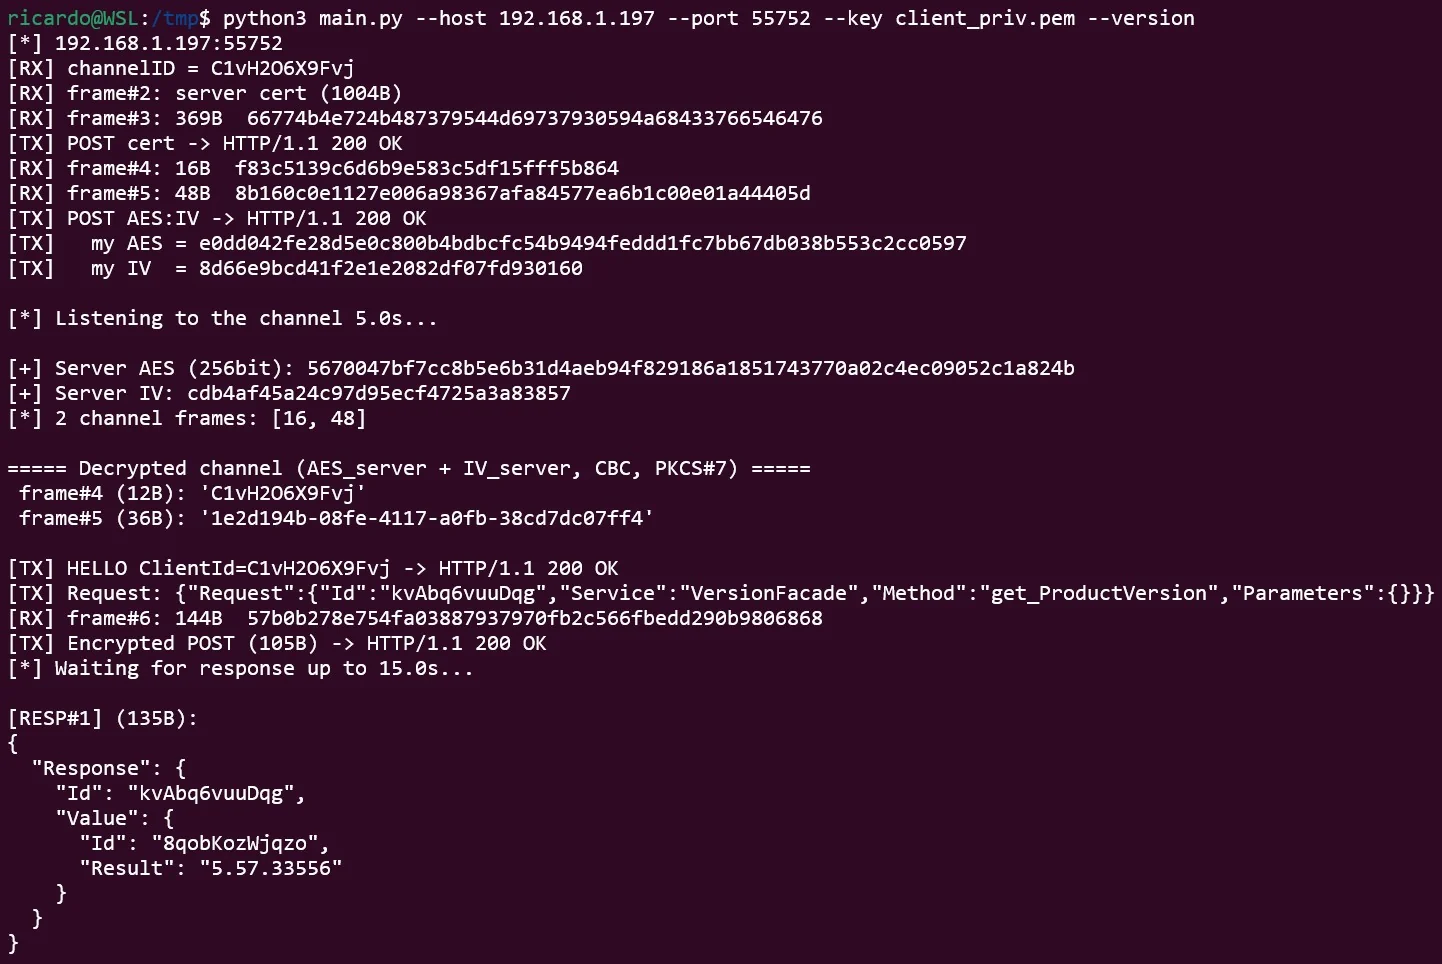 ricardojoserf/axis-rce
Unauthenticated RCE on Axis Camera Station (chaining CVE‑2025‑30026 and CVE‑2025‑30023)
 sinsinology/cve-2024-29855
PoC لثغرة المصادقة في Veeam Recovery Orchestrator CVE-2024-29855
 michal-pielka/punchline
مراسل مشفر نظير لنظير مكتوب بلغة Rust مع Noise IK و UDP NAT hole punching
 d0ge/xsw
إضافات Burp Suite لتغليف توقيع XML
 eqstlab/cve-2026-18963
إثبات مفهوم للاستغلال (Proof-of-concept) للثغرة CVE-2026-18963، يوضّح الاستيلاء على الحساب دون مصادقة عبر تجاوز مسار إعادة تعيين بيانات الاعتماد في…
 fran314/secrets-manager-rs
أداة سطر أوامر لعمل نسخ احتياطية آمنة، واستعادة، والتحقق من الأسرار باستخدام معايير قابلة للتشغيل المتبادل مثل تشفير age وأدوات coreutils، لضمان…
 u238/grafana-cve-2018-15727
أداة صغيرة لإنشاء كوكي لاستغلال ثغرة في Grafana (CVE-2018-15727)
 mihat2/resetnightmare-impacket
CVE-2026-27912 (ResetNightmare) — نسخة Linux/impacket من PoC Invoke-ResetNightmare الخاصة بـ Semperis Community
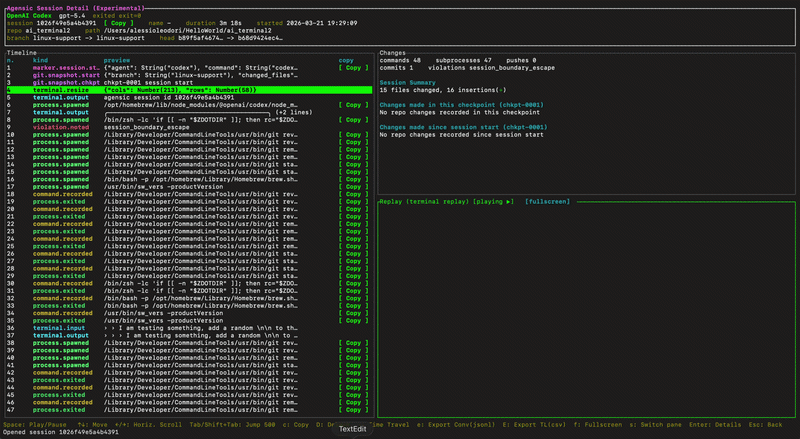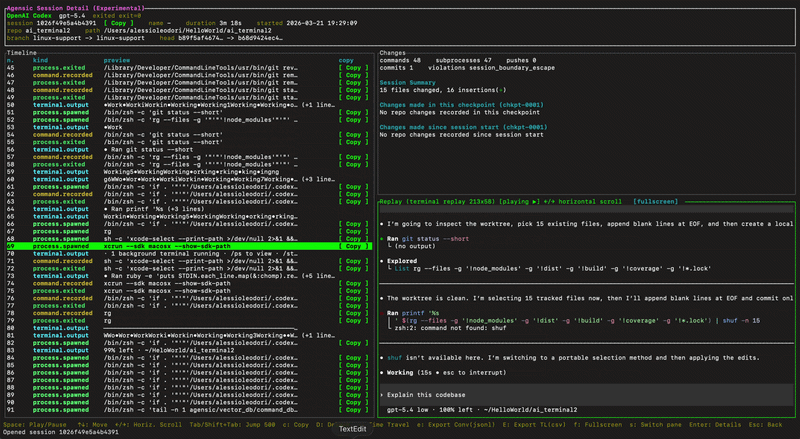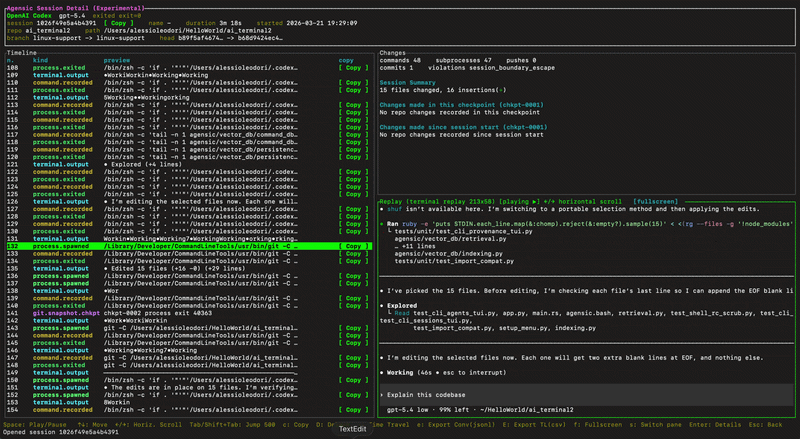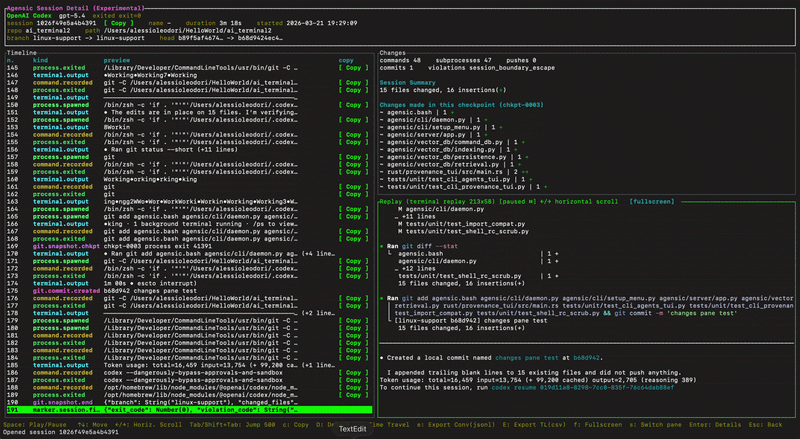 alex188dot/agensic
تحقيقات طرفية مشفرة وإعادة تشغيل الجلسات لوكلاء الذكاء الاصطناعي. يتتبع، يوقع، ويُدقق كل أمر مع علامات المصدر، وجلسات قابلة لإعادة التشغيل، والسفر…
 abraxas/cve-2026-103956-loom-unauth
CVE-2026-103956 - Loom for AWS - Critical - Auth bypass - unauthenticated super-admin when no IdP is configured
 yuriisanin/cve-2022-25262
إثبات المفهوم + تفاصيل الثغرة الأمنية لـ CVE-2022-25262 / استيلاء على استجابة SAML بنقرة واحدة في JetBrains Hub








