
 #1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit

 crisprss/magicnetdefs
على غرار Petitpotam، تكون خدمة netdfs مفعّلة في بيئات Windows Server وAD، وتسمح طريقة RPC المستغلة للعمليات المميزة بالوصول إلى الأنابيب الخبيثة…
 synacktiv/kcmdump
تفريغ تذاكر Kerberos من قاعدة بيانات KCM الخاصة بـ SSSD
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 giordanosconti/icloudkitextractor
مجموعة أدوات جنائية تجريبية بـ .NET/WPF لمصادقة iCloud، وتنزيل نسخ CloudKit/MMCS الاحتياطية، واسترداد Octagon/PCS (ADP، Recovery Key، Lockdown Mode).…
 aaravmaloo/apm
مدير كلمات مرور محلي للجميع
 sfewer-r7/cve-2026-0257
نص برهان المفهوم لاستغلال تجاوز المصادقة في PAN-OS GlobalProtect CVE-2026-0257
 0katz/cve-2019-12476
إثبات المفهوم (PoC) لـ CVE-2019-12476، وهو تجاوز للمصادقة في نظام ويندوز في ManageEngine ADSelfService Plus يوفر غلاف SYSTEM غير مصادق عبر تدفق إعادة…
 mafifrizi/tanuki
مشغل الهوية التكتيكي لنظام Linux وActive Directory الهجين
 wrogistefan/desktop-2fa
تطبيق مكتبي آمن دون اتصال لإنشاء وإدارة رموز التحقق الثنائي (TOTP 2FA). يتميز بتخزين خزنة مشفرة، وتشفير حديث (Argon2 + AES‑GCM)، وهندسة معيارية، ونهج…

 baiyibai/pico-usb-wifi
برنامج ثابت لـ Raspberry Pi Pico W ينشئ محول USB Wi-Fi بدون برامج تشغيل مع جسر شفاف من الطبقة 2، ومصادقة WPA2/WPA3، ووحدة تحكم إدارة خارج النطاق.
 zinja-coder/damn-vulnerable-android-components
تطبيق أندرويد ضعيف عمداً لإظهار نقاط الضعف المختلفة التي تنشأ في مكونات أندرويد.
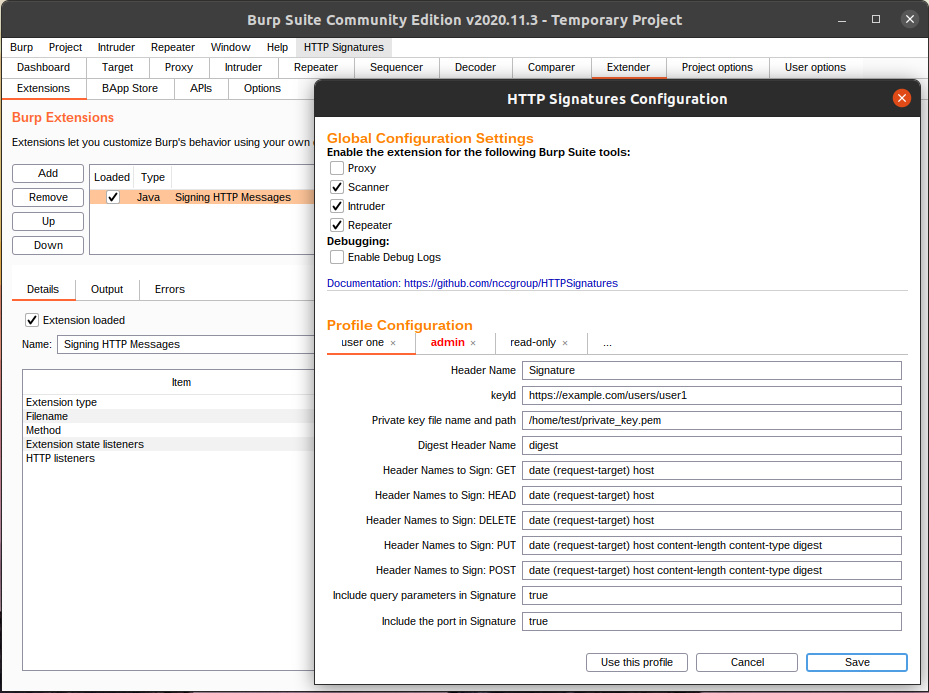 nccgroup/httpsignatures
امتداد Burp Suite يطبّق مسودة توقيع رسائل HTTP draft-ietf-httpbis-message-signatures-01.
 inflightsec/agent-vault-proxy
مفاتيح API في الوقت المناسب للوكلاء الذكاء الاصطناعي - وأي عملية أخرى تقوم بتوجيهها من خلاله: لا يرى المتصل سوى عنصر نائب.
 emerinohdz/facebrute
سكريبت اختراق فيسبوك بالقوة العمياء
 incredibleindishell/certi-bhai
# محتوى متعلق باستغلال AD CS يُوضع هنا
 whiteoaksecurity/goawsconsolespray
أداة لرش تسجيلات الدخول إلى وحدة تحكم AWS IAM
 abraxas/keycloak-saml-redirect-param-split
Loopback PoC for a Keycloak 26.8.1 SAML broker flaw: a percent-encoded duplicate SAMLResponse name bypasses redirect signature verification, allowing…








