
 #1
أدوات لاختبار وتطبيق آليات المصادقة (مثل MFA، SSO) وسياسات الترخيص.
موصى به من Kitploit
 jackson5sec/cve-2022-1040
تسمح هذه الثغرة الأمنية للمهاجم بالحصول على وصول غير مصرح به إلى مساحة إدارة جدار الحماية عن طريق تجاوز المصادقة.
 artemy-ccrsky/cve-2024-41276
ثغرة تجاوز التحقق من المصادقة المستندة إلى رقم التعريف الشخصي (PIN) في Kaiten
 abraxas/hyperswitch-payout-confirm-secret
إثبات مفهوم ومختبر لثغرة تأكيد الدفع في Hyperswitch: إضافة client_secret وهمي مع المبلغ في POST /payouts/{id}/confirm يؤدي إلى رفع مبلغ الدفع المخزّن.
 ricardojoserf/cve-2019-19033
وصف CVE-2019-19033 وسكربتات للتحقق من الثغرة الأمنية في Jalios JCMS 10 (تجاوز المصادقة)
 abraxas/superset-g3-v0-import-sql-plant
مختبر إثبات مفهوم لثغرة تفويض في Apache Superset 6.1.0 حيث يقوم محرر لوحة معلومات بدور Gamma بزرع SQL في مجموعة البيانات عبر استيراد لوحة معلومات v0…
 0xblackash/cve-2025-31161
CVE-2025-31161
 peach-research-lab/authorizationbench
[🎖️ Honorable Mention in HAIPS @COLM'26] The first benchmark to evaluate how well do LLM agents act in alignment with their assigned authorization…
 abdurahmon3236/cve-2024-38473
إثبات مفهوم يوضح ثغرة في الترميز في Apache HTTP Server mod_proxy يمكنها تجاوز المصادقة عبر عناوين URL مشفرة مصممة بعناية.
 boreas37/cve-2026-44848-poc
PoC لثغرة CVE-2026-44848: غياب التفويض في Portainer على نقاط نهاية إضافات Docker -> RCE على المضيف (GHSA-rrmm-9v76-h3p4). بايثون باستخدام المكتبة…
 motikan2010/cve-2021-34646
CVE-2021-34646 PoC
 bridgeralderson/cve-2026-58424
يوجد ثغرة في منطق بوابة الموافقة في Gitea، خادم Git مفتوح المصدر، تسمح لطلب سحب (Pull Request) ينشأ من fork دائم بالدمج دون استيفاء بوابات الموافقة…
 strikoder-premium/cve-2026-29000-pac4j-jwt
# CVE-2026-29000 PoC: تجاوز المصادقة PlainJWT-in-JWE في pac4j-jwt
 monkeysec-sys/kangaroo
استغلال لتجاوز المصادقة لـ CVE-2026-32746 يستهدف خوادم Telnet القديمة، مع إرشادات دفاعية وتنفيذ قائم على Go للاختبار الأمني المصرح به.
 sam00/poc-cve-2026-56164-exploit
CVE-2026-56164 هي ثغرة أمنية حرجة تتعلق بغياب المصادقة، وتؤثر على Microsoft SharePoint Server المُثبَّت محليًا (On-Premises). تتيح للمهاجمين عن بُعد…
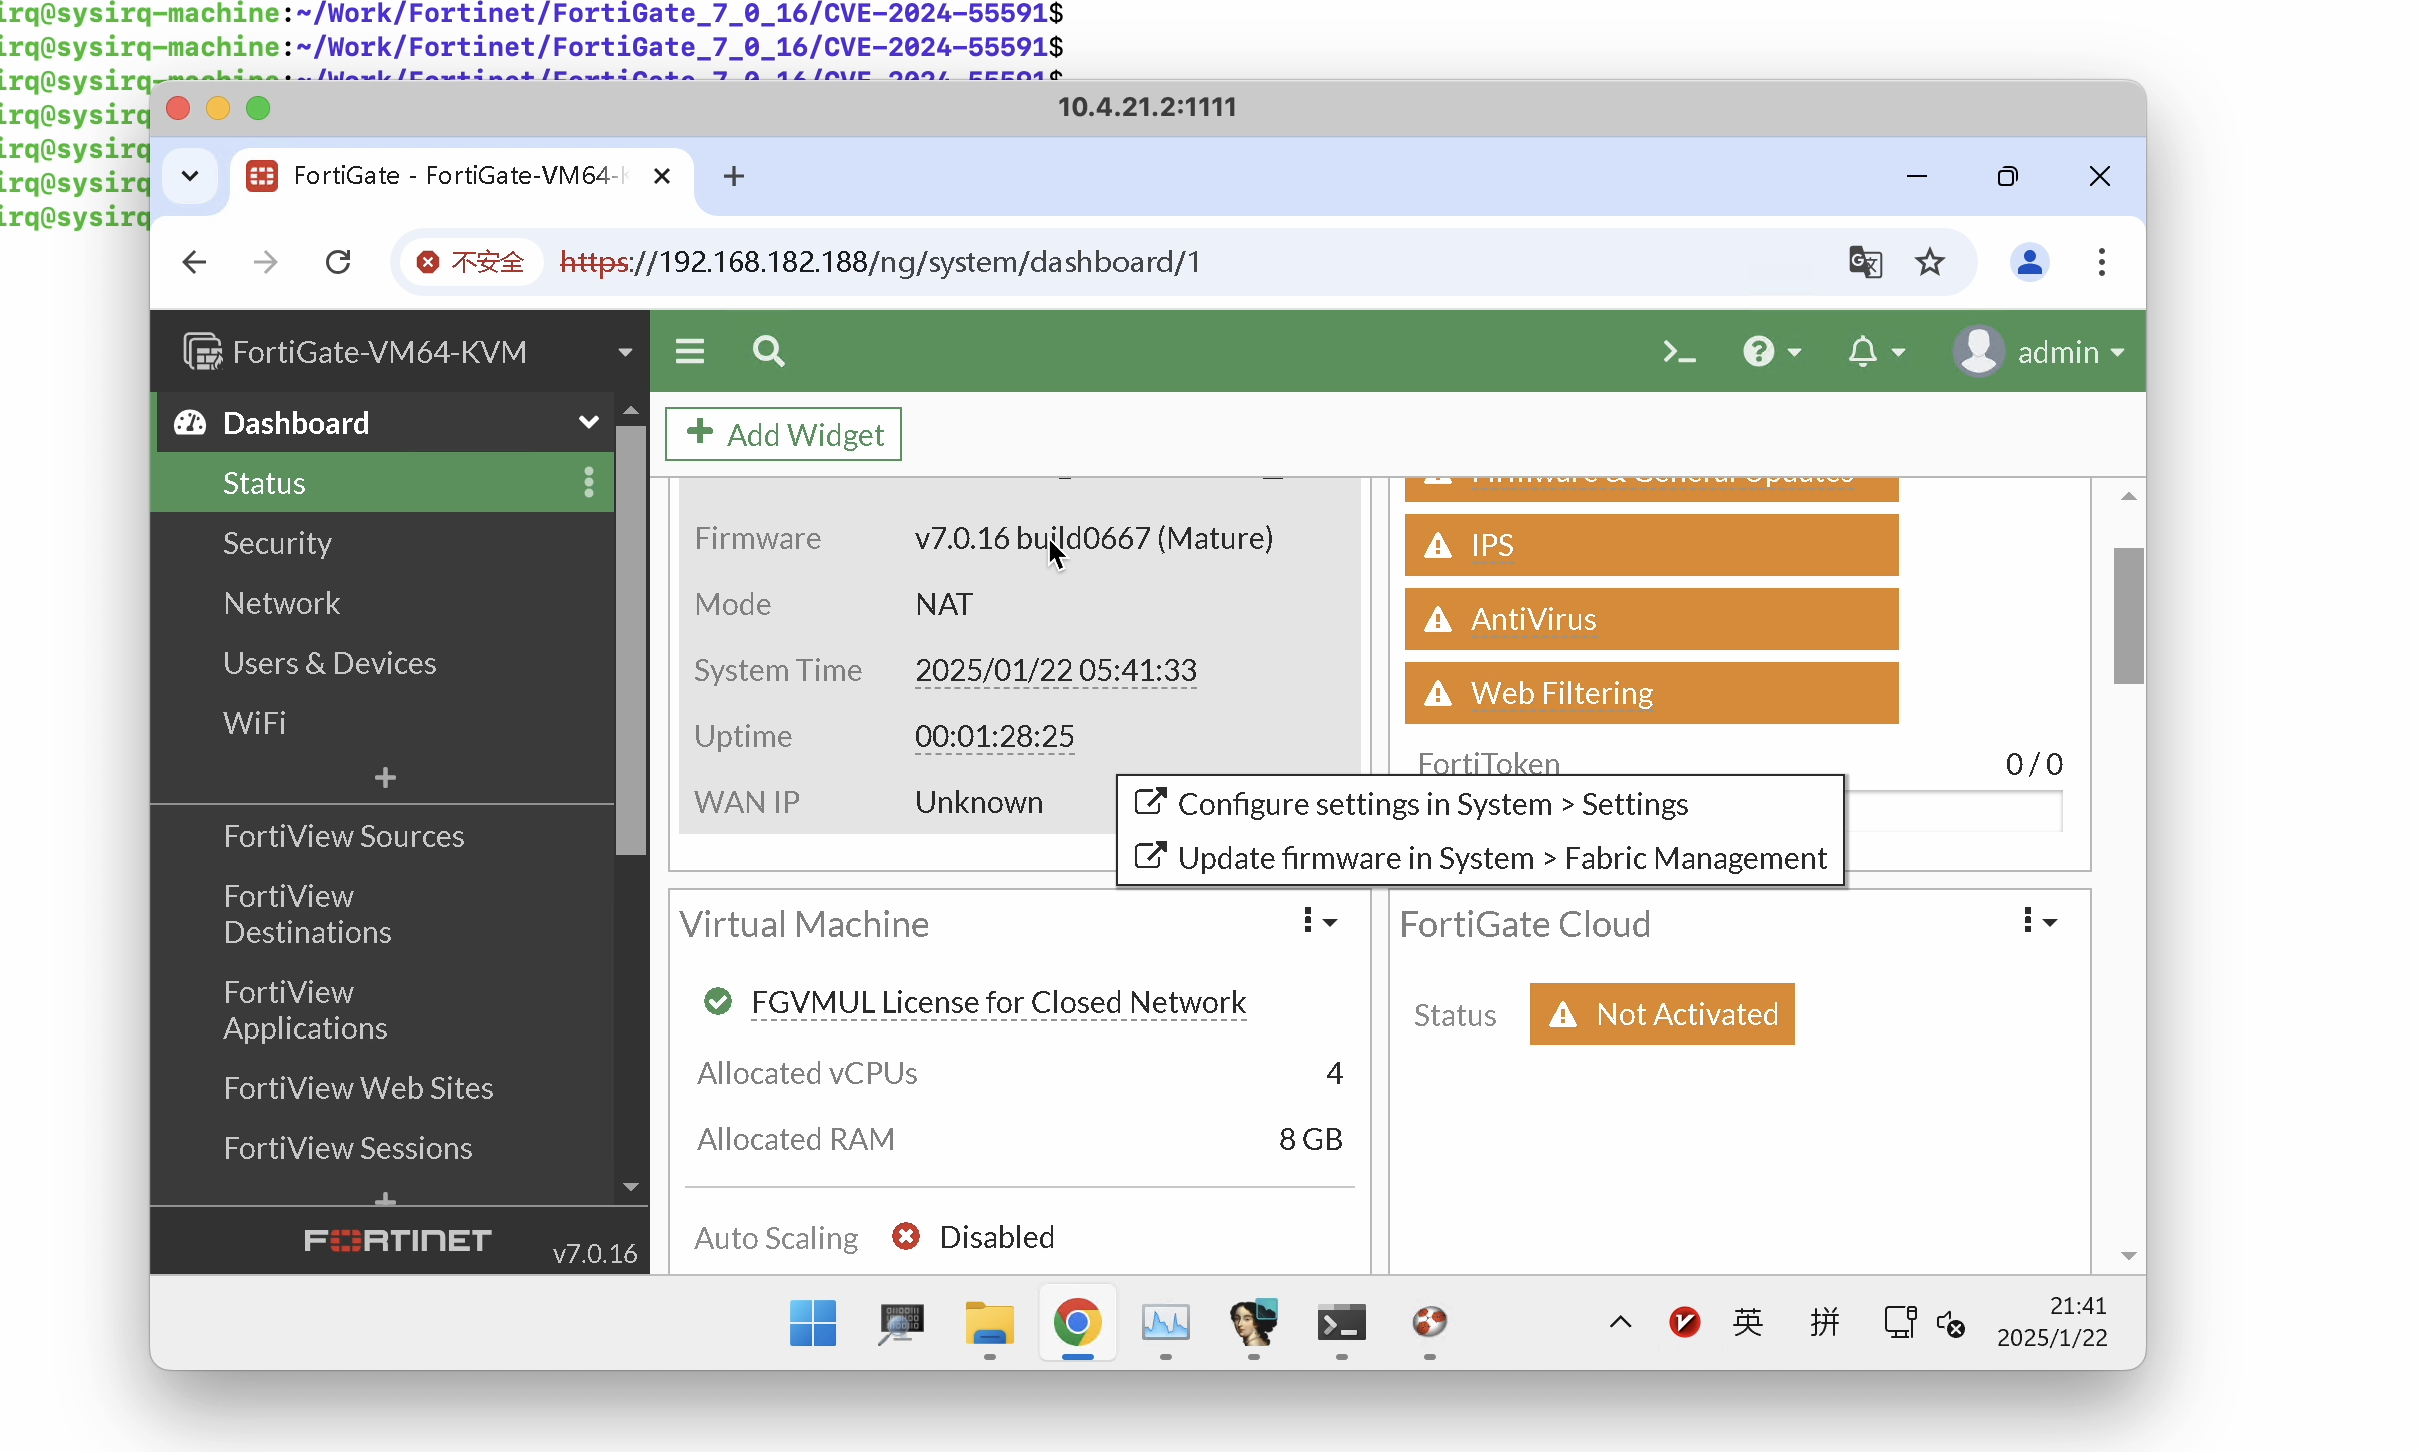 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
استغلال بلغة Python لثغرة CVE-2024-55591، تجاوز مصادقة FortiOS لتنفيذ أوامر عن بُعد على أجهزة FortiGate وFortiProxy المعرضة للخطر.
 baph00met/cve-2024-47533
CVE-2024-47533: تجاوز المصادقة وتنفيذ التعليمات البرمجية في Cobbler
 0xterror/cve-2026-82329-jfrog-artifactory-
إثبات المفهوم (PoC) لثغرة CVE-2026-82329، وهي تجاوز للمصادقة في JFrog Artifactory. يوضح تزوير رموز JWT للحصول على وصول كمسؤول وإنشاء مستخدم باب خلفي…
 ainrm/jrohy-trojan-unauth-poc
CVE-2024-55215








