
 #1
أدوات لاختبار وتطبيق آليات المصادقة (مثل MFA، SSO) وسياسات الترخيص.
موصى به من Kitploit
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 استغلال Interspire Email Marketer (emailmarketer)
 7ragnarok7/cve-2021-3754
تفاصيل الثغرة الأمنية والاستغلال لـ CVE-2021-3754
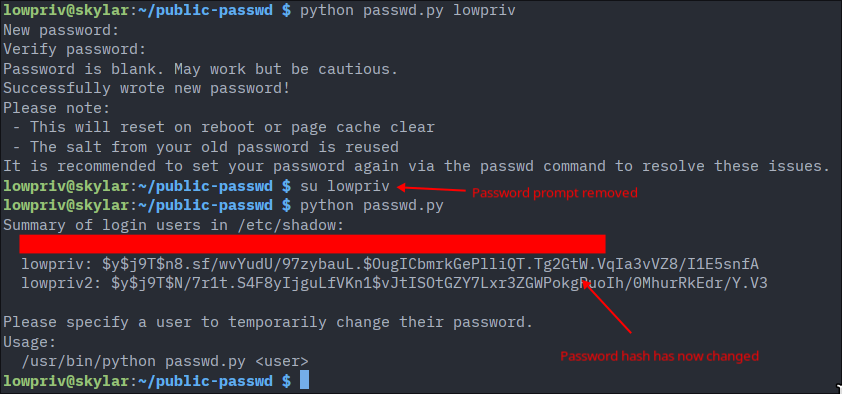 st4rburn/public-passwd
استخدم CVE-2026-46333 و CVE-2026-31431 لتغيير كلمة مرور أي مستخدم.
 placeos/auth
PlaceOS خدمة المصادقة وحارس بوابة API.
 renatoalencar/dlink-dir610-exploits
استغلالات لـ CVE-2020-9376 و CVE-2020-9377
 imuspirit/cve-2023-51467
CVE-2023-51467 POC
 trivulzianus/tarantubench
المستودع الكامل لجميع المختبرات المتاحة كجزء من المعيار
 randomrobbiebf/cve-2024-10924
Really Simple Security (Free, Pro, and Pro Multisite) 9.0.0 – 9.1.1.1 – تجاوز المصادقة
 shivam-bathla/cve-2026-24061-setup
إعداد Docker لـ CVE-2026-24061
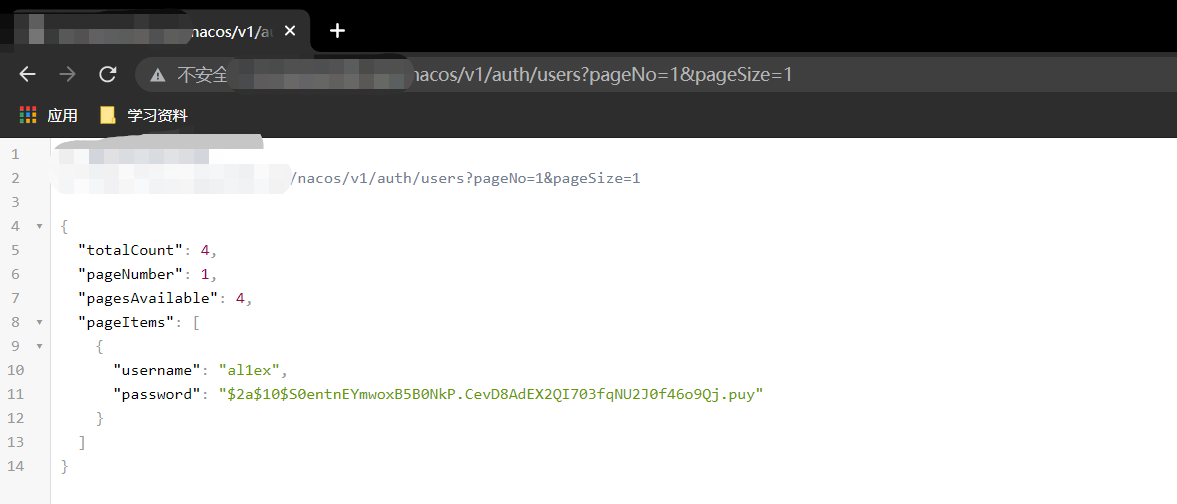 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
 henry4e36/cve-2022-33174
Powertek PDU تجاوز الهوية
 hakaioffsec/cve-2026-16764
استغلال Python لـ CVE-2026-16764، وهو تصعيد صلاحيات في OWASP DefectDojo حيث يسمح تجاوز REST API الخاص بـ is_staff لمستخدم منخفض الصلاحيات بالحصول على…
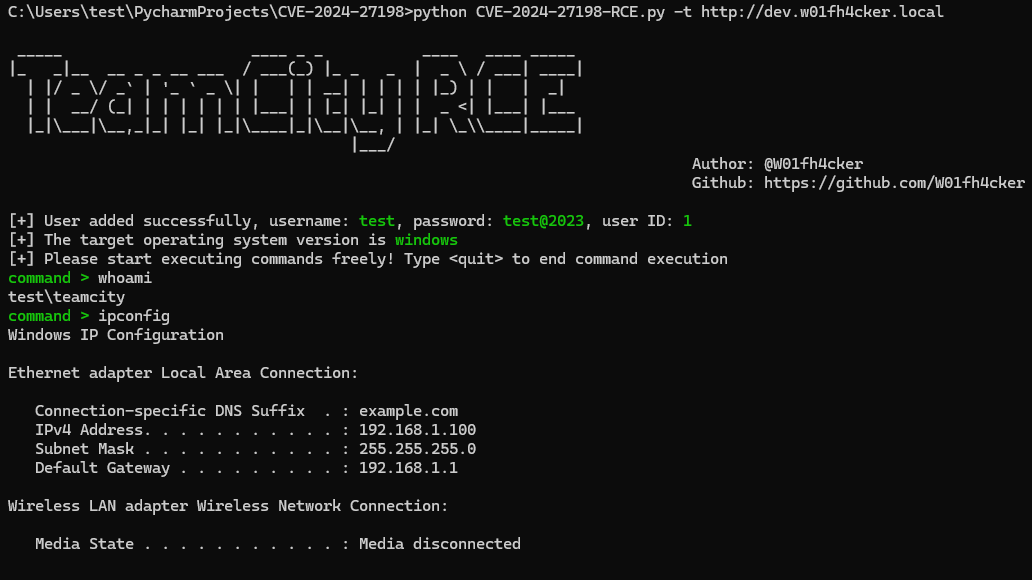 passwa11/cve-2024-27198-rce
استغلال لتجاوز المصادقة في JetBrains TeamCity (CVE-2024-27198/27199) يتيح تنفيذ التعليمات البرمجية عن بُعد. يتضمن استعلامات dork لاكتشاف الأصول عبر…
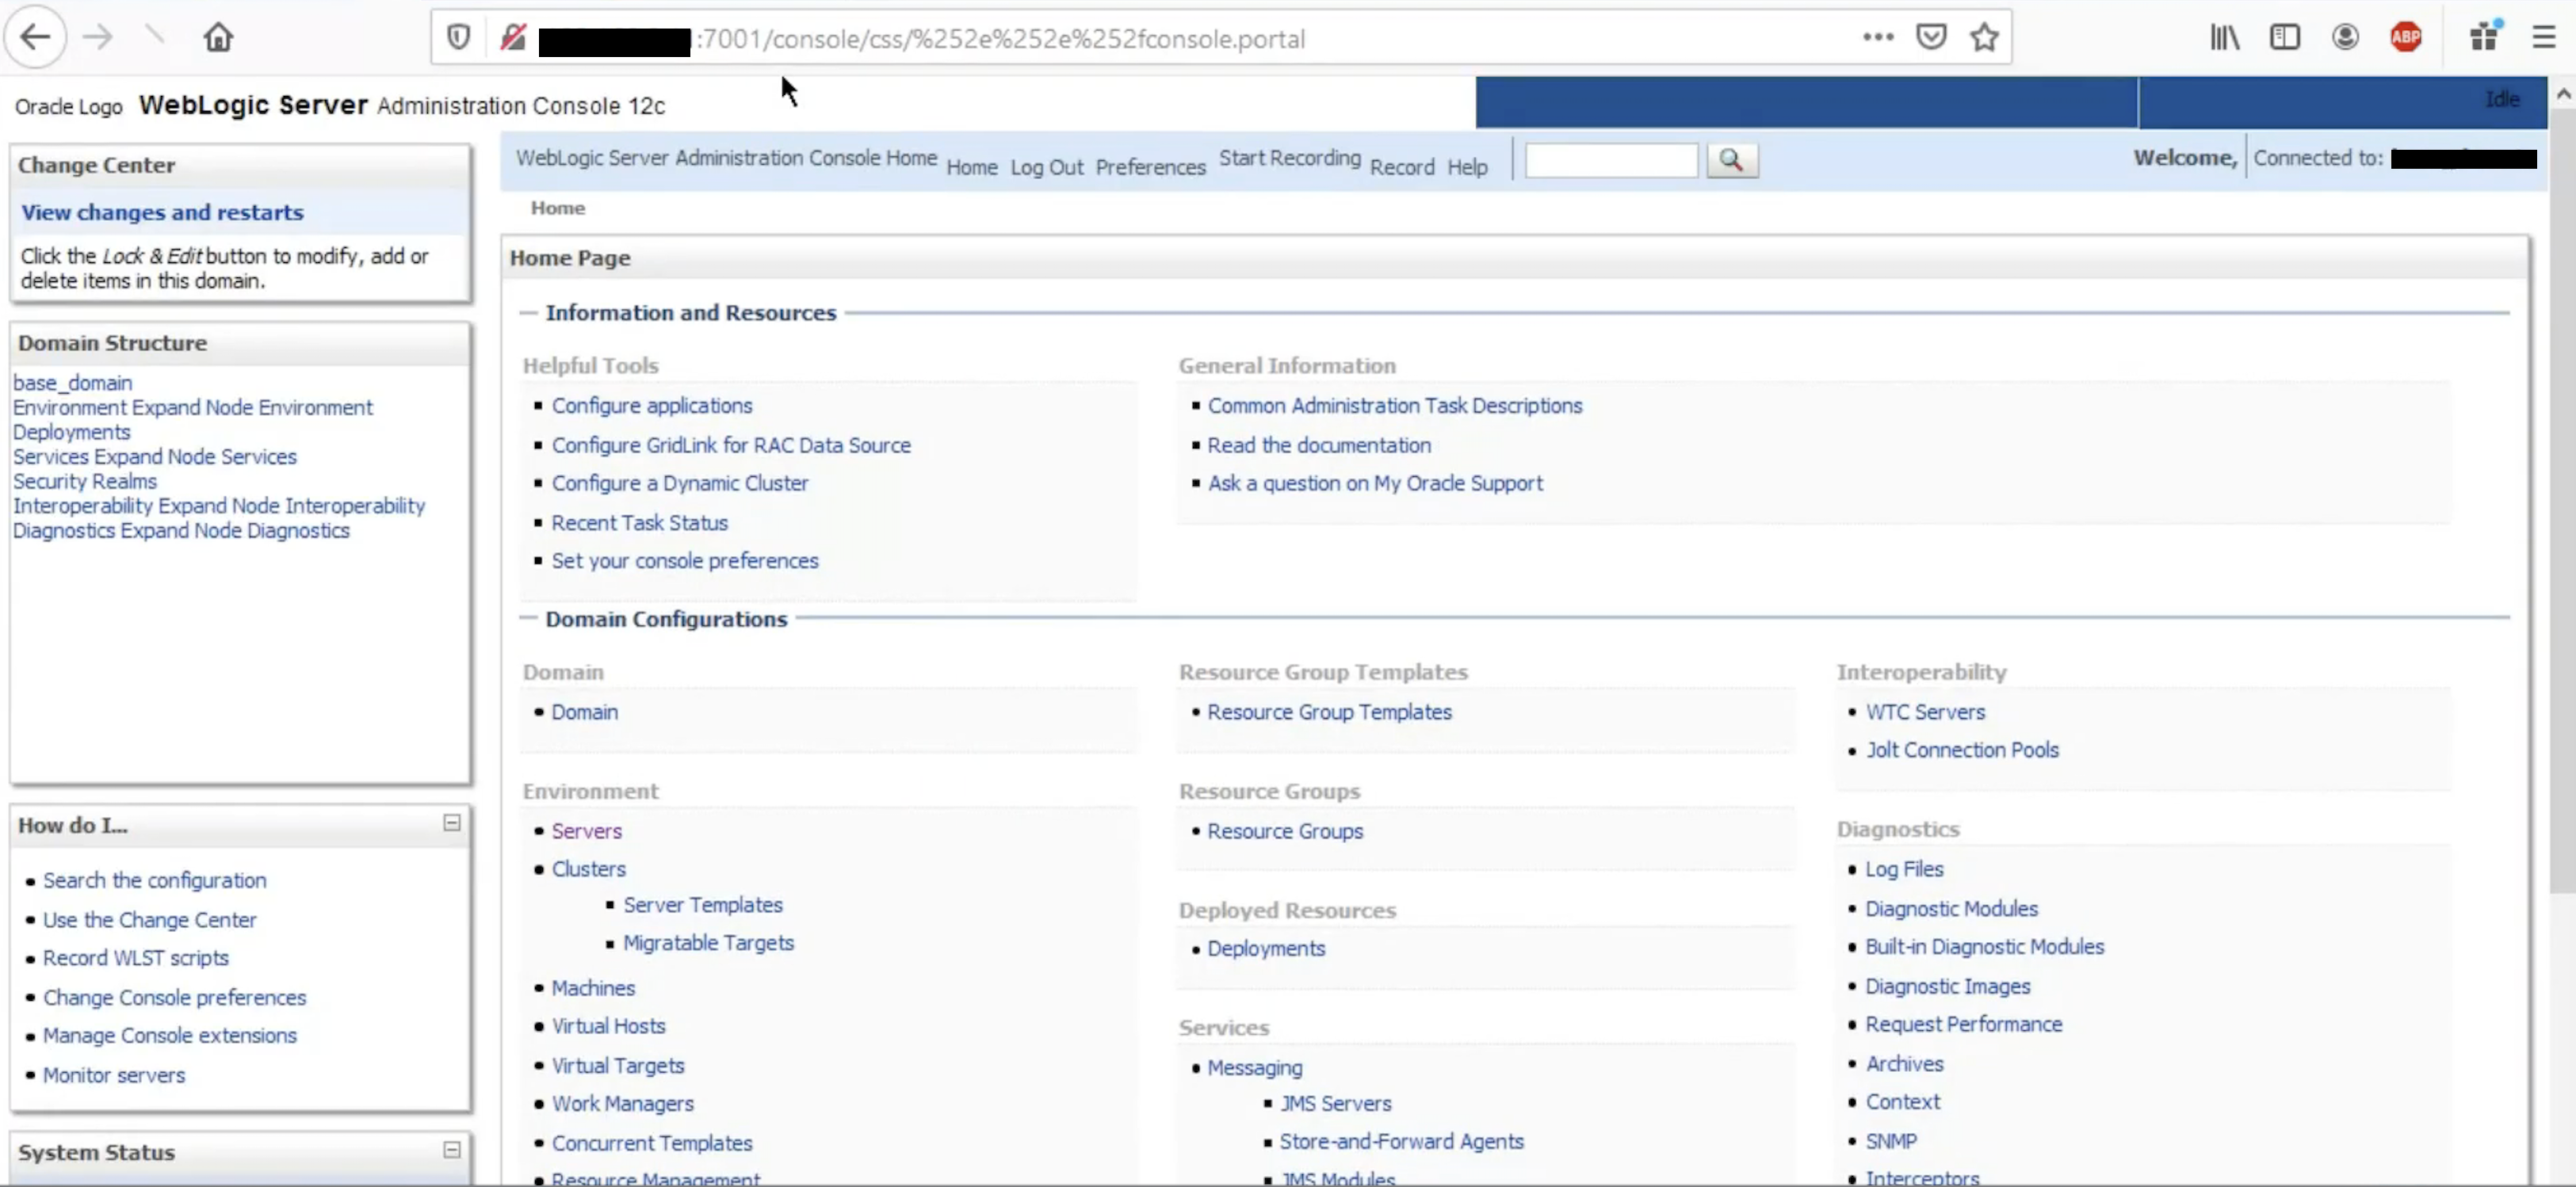 murataydemir/cve-2020-14882
[CVE-2020-14882] تجاوز المصادقة في Oracle WebLogic Server
 himash/cve-2018-19410-poc
إثبات المفهوم للثغرة الأمنية CVE-2018-19410
 gotr00t0day/cve-2022-1388
توجد ثغرة أمنية لتنفيذ التعليمات البرمجية عن بُعد في ميزة واجهة برمجة تطبيقات iControl REST في منتج BIG-IP من F5. يمكن لمهاجم عن بُعد غير موثَّق…
 fork-bombed/cve-2022-23131
CVE-2022-23131 استغلال مصادقة SAML في Zabbix Server
 jackson5sec/cve-2022-1040
تسمح هذه الثغرة الأمنية للمهاجم بالحصول على وصول غير مصرح به إلى مساحة إدارة جدار الحماية عن طريق تجاوز المصادقة.








