#1
أدوات اختبار API والاختبار العشوائي والتحقق من المخطط واختبار المصادقة وأمان البوابة.
موصى به من Kitploit
 cloudflare/cloudflared
عميل لـ Cloudflare Tunnel يتيح اتصالات آمنة وخارجة فقط إلى الأصول عبر بنية Zero Trust. يدعم حركة مرور HTTP وWebSocket وSSH وRDP دون تغييرات في جدار…
 projectdiscovery/katana
إطار عمل من الجيل التالي للزحف والتجسس.
 cure53/dompurify
DOMPurify - أداة تعقيم XSS تعمل على DOM فقط، فائقة السرعة ومتسامحة للغاية، لـ HTML وMathML وSVG. يعمل DOMPurify بإعداد افتراضي آمن، لكنه يوفر الكثير…
 owasp-modsecurity/modsecurity
ModSecurity is an open source, cross platform web application firewall (WAF) engine for Apache, IIS and Nginx. It has a robust event-based…
 open-policy-agent/opa
محرك سياسات تصريحي يتيح الترخيص وفرض السياسات عبر الخدمات وKubernetes وTerraform وDocker وواجهات برمجة التطبيقات (APIs) باستخدام لغة Rego.
 ory/hydra
مزوّد OAuth 2.0 و OpenID Connect مُعتمد من OpenID لإصدار التوكنات، وإدارة العملاء، و JWKS، وتنسيق تدفقات تسجيل الدخول والموافقة عبر واجهات برمجة…
 streaak/keyhacks
مجموعة منسقة من الأوامر للتحقق من صحة مفاتيح API المسربة من برامج مكافآت الاختراق واختبارات الاختراق، تغطي أكثر من 80 خدمة بما في ذلك AWS وGitHub…
 projectdiscovery/httpx
أداة HTTP سريعة متعددة المسابر للاستطلاع وجمع المعلومات. تفحص TLS، CSP، الرؤوس، المكدس التقني، و CDN. تدعم المطابقات والمرشحات وإخراج JSON للاختبار…
 jassics/security-study-plan
خطة دراسة عملية شاملة لتصبح مهندس أمن سيبراني ناجح بناءً على أدوار مثل Pentest، AppSec، Cloud Security، DevSecOps، وما إلى ذلك...
 ory/kratos
نظام إدارة هوية ومستخدمين يعتمد على API-first للتطبيقات السحابية الأصلية. يتعامل مع تسجيل الدخول، التسجيل، MFA، الاسترداد، وإدارة الملف الشخصي مع دعم…
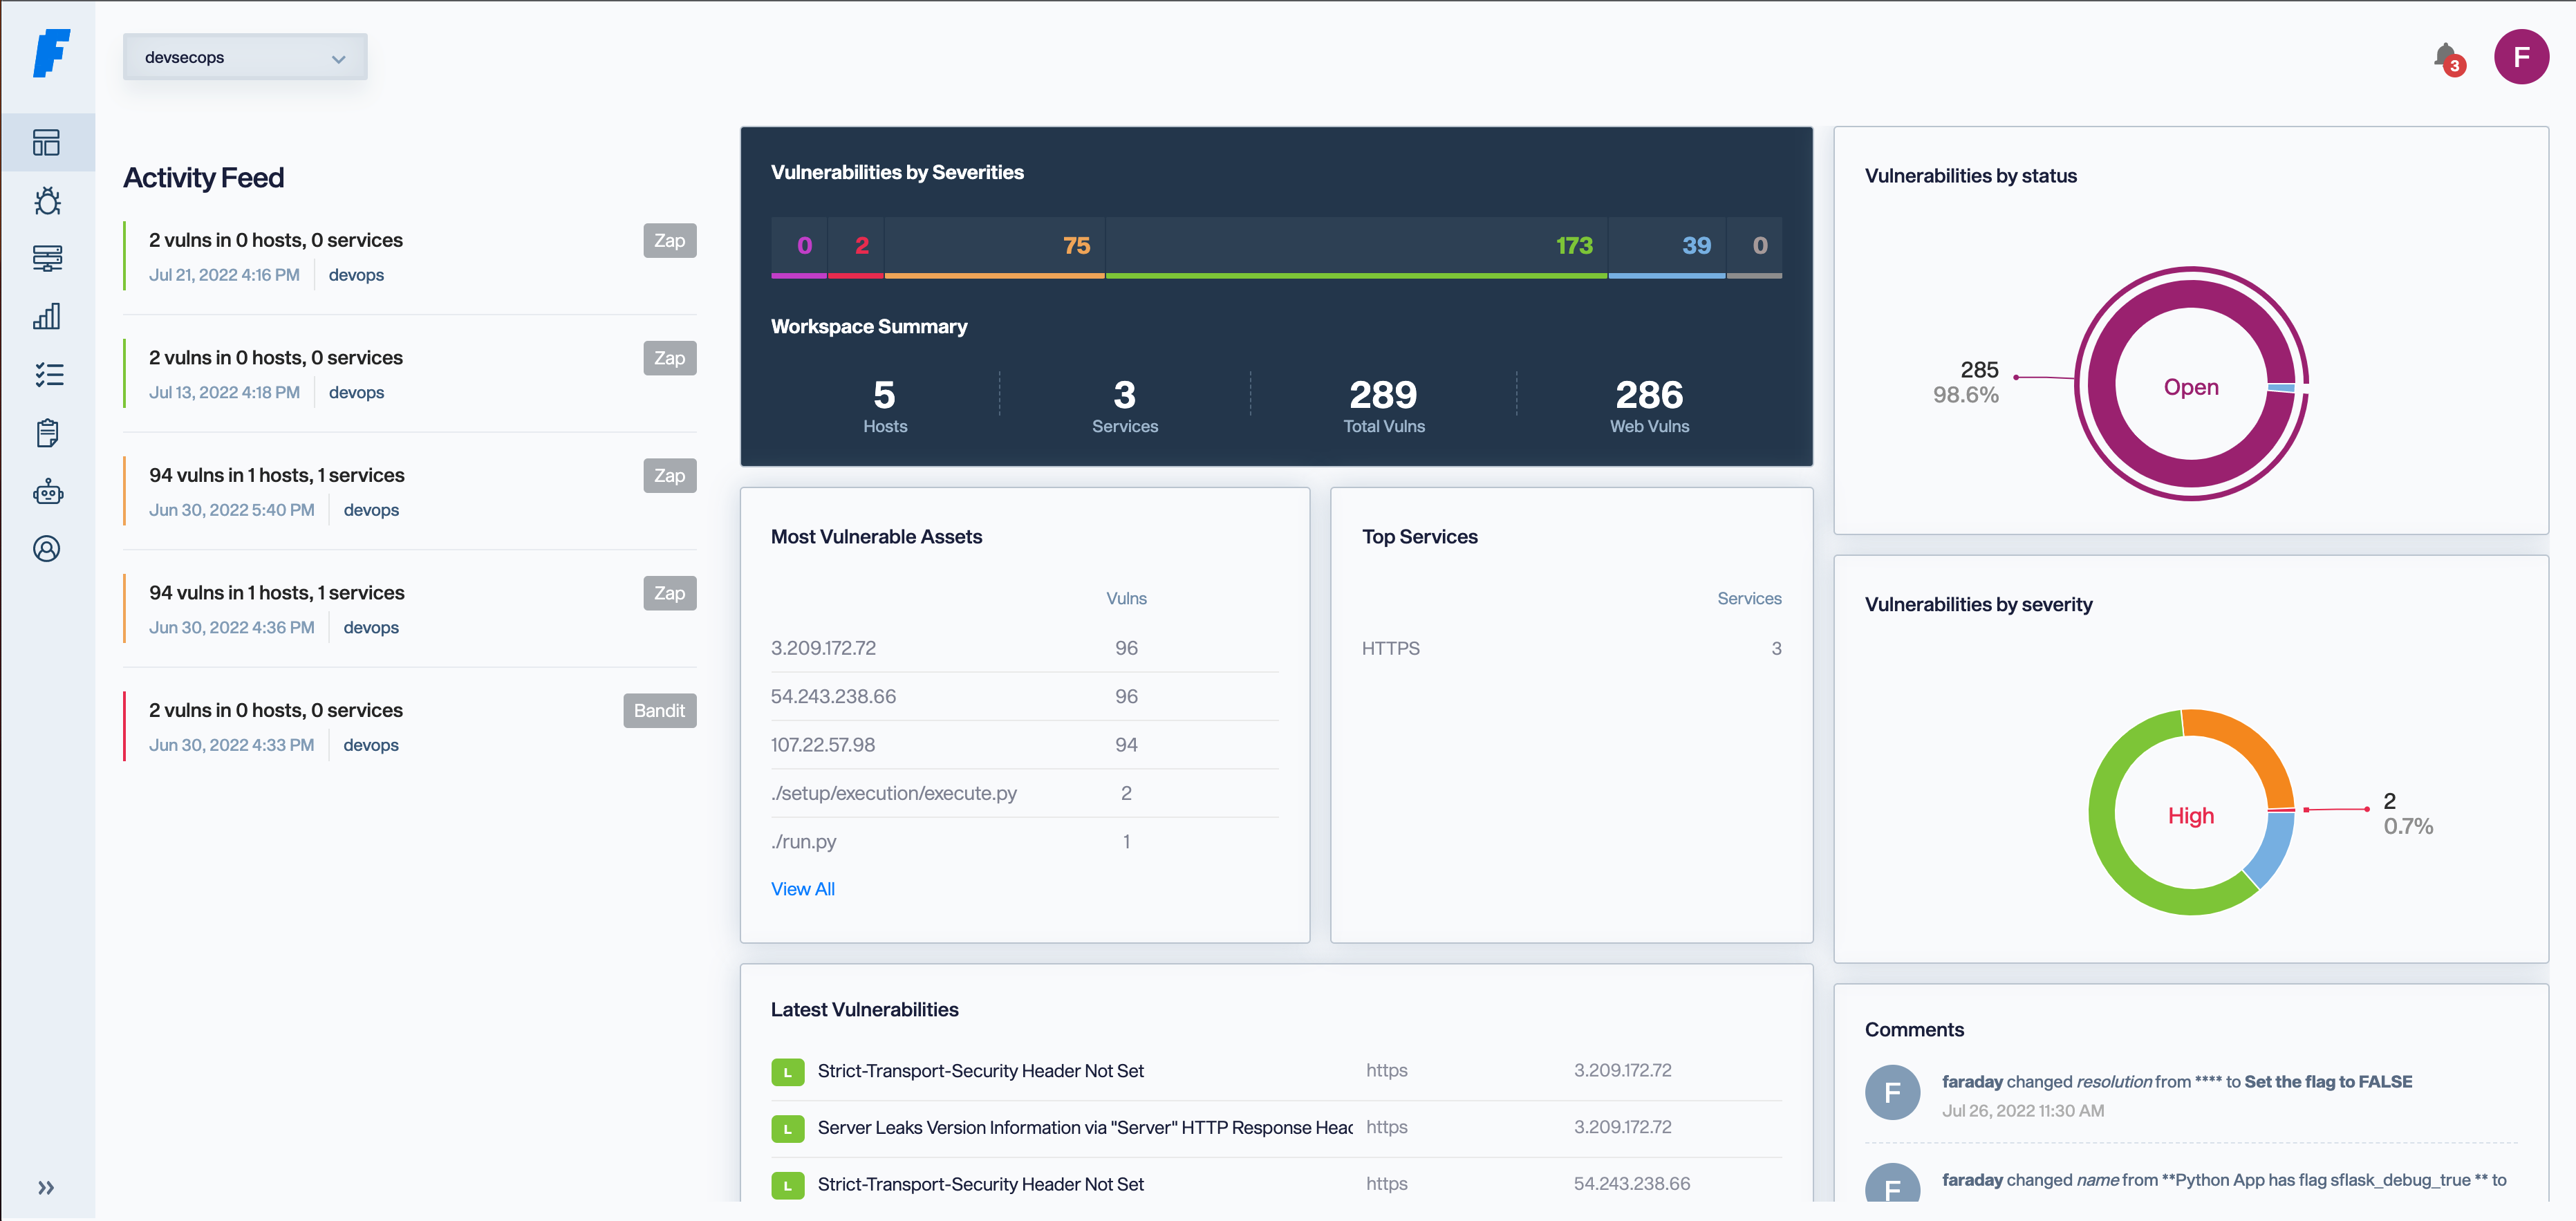 infobyte/faraday
أدوات الأمن السيبراني مفتوحة المصدر والمدعومة بالذكاء الاصطناعي للأمن الهجومي، وإدارة الثغرات، والاختبار الاختراقي الذاتي. صُنعت بواسطة قراصنة في…
 owasp/nettacker
إطار اختبار اختراق آلي - ماسح ثغرات مفتوح المصدر - إدارة الثغرات
 epi052/feroxbuster
أداة سريعة وبسيطة ومتكررة لاكتشاف المحتوى مكتوبة بلغة Rust.
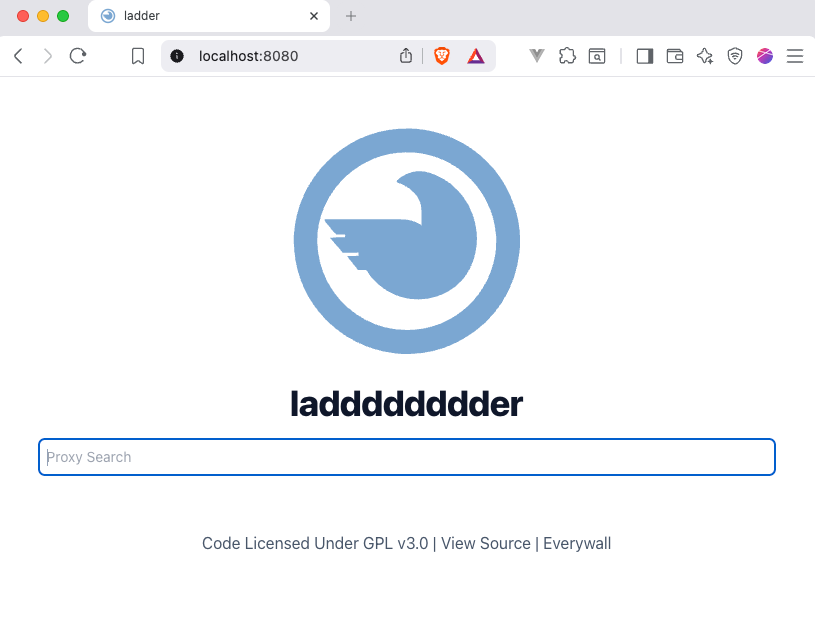 everywall/ladder
بديل مستضاف ذاتيًا لكلٍ من 12ft.io و 1ft.io. وكيل (بروكسي) لإزالة ترويسات CORS وتعديل HTML.
 opnsense/core
واجهة OPNsense الرسومية، وAPI، والواجهة الخلفية للأنظمة.
 open-policy-agent/gatekeeper
محرك سياسات Kubernetes مع تحكم في القبول مبني على OPA، وتعديل، وتدقيق لفرض تكوينات الأمان والامتثال.