
 #1
أدوات اختبار API والاختبار العشوائي والتحقق من المخطط واختبار المصادقة وأمان البوابة.
موصى به من Kitploit

 projectdiscovery/nuclei
ماسح ثغرات سريع يعتمد على YAML مع محرك كشف قائم على القوالب للاختبار الأمني الآلي عبر تطبيقات الويب، وواجهات برمجة التطبيقات (APIs)، والشبكات، وDNS،…
 chaitin/safeline
WAF مستضافة ذاتيًا ووكيل عكسي يقوم بتصفية حركة المرور HTTP الضارة، ويمنع هجمات SQL injection و XSS وهجمات البوت، مع تحديد معدل الطلبات وتشفير HTML/JS…
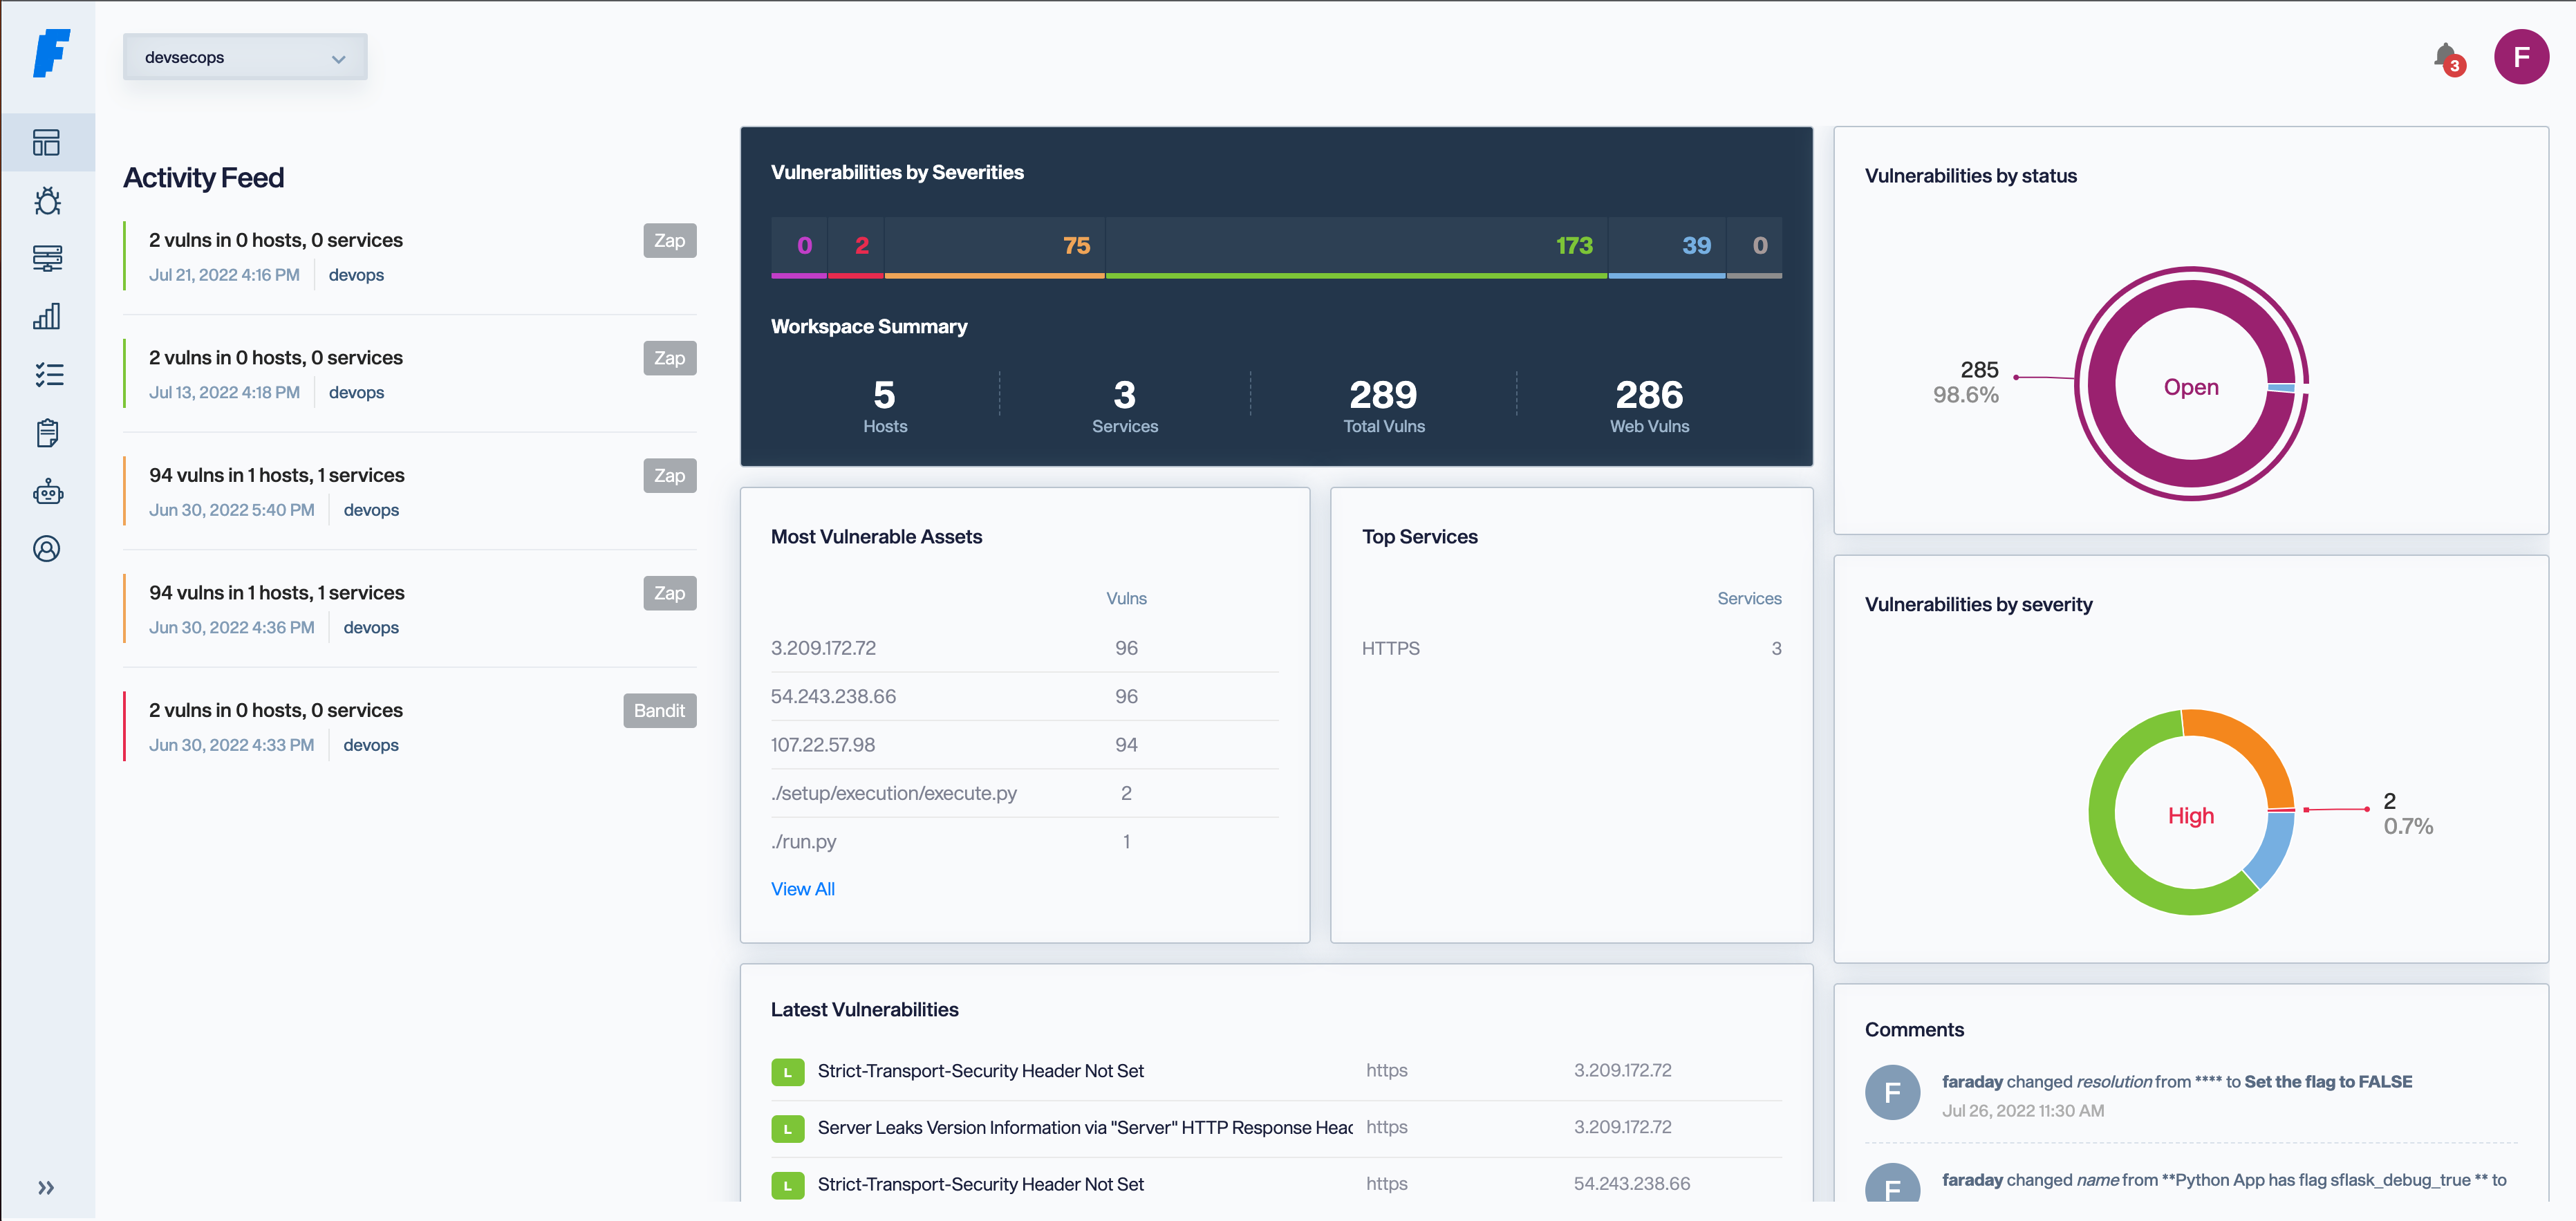 infobyte/faraday
أدوات الأمن السيبراني مفتوحة المصدر والمدعومة بالذكاء الاصطناعي للأمن الهجومي، وإدارة الثغرات، والاختبار الاختراقي الذاتي. صُنعت بواسطة قراصنة في…
 ffuf/ffuf
مفاجئ ويب سريع مكتوب بلغة Go
 projectdiscovery/katana
إطار عمل من الجيل التالي للزحف والتجسس.
 mitmproxy/mitmproxy
وكيل HTTP تفاعلي قادر على اعتراض الاتصالات مع دعم TLS، مخصص لمختبري الاختراق ومطوري البرمجيات.
 piratesshield/apiharvester
أداة مهاجمة API بضربة واحدة - تعثر على رابط API من الجذر المحدد وتحاكي الهجمات الآلية
 keycloak/keycloak
إدارة الهوية والوصول مفتوحة المصدر للتطبيقات والخدمات الحديثة
 sqlmapproject/sqlmap
أداة تلقائية لحقن SQL والاستيلاء على قاعدة البيانات
 projectdiscovery/httpx
أداة HTTP سريعة متعددة المسابر للاستطلاع وجمع المعلومات. تفحص TLS، CSP، الرؤوس، المكدس التقني، و CDN. تدعم المطابقات والمرشحات وإخراج JSON للاختبار…
 openziti/ziti
منصة شبكات الثقة الصفرية التي تجعل الخدمات غير مرئية من خلال الهوية المشفرة، والوصول القائم على السياسات، والتشفير من طرف إلى طرف. تستبدل شبكات VPN،…
 tuskira/ai-agent-gateway
بوابة مفتوحة المصدر تؤمّن وتحكم وتراقب استدعاءات أدوات MCP الخاصة بوكلاء الذكاء الاصطناعي وحركة مرور LLM، مع مصادقة بمفتاح API ولوحة تحكم إدارية…
 cure53/dompurify
DOMPurify - أداة تعقيم XSS تعمل على DOM فقط، فائقة السرعة ومتسامحة للغاية، لـ HTML وMathML وSVG. يعمل DOMPurify بإعداد افتراضي آمن، لكنه يوفر الكثير…
 semgrep/semgrep
تحليل ثابت خفيف الوزن للعديد من اللغات. اعثر على متغيرات الأخطاء باستخدام أنماط تشبه الكود المصدري.
 vulncheck-oss/cli
VulnCheck's official command line tool
 usebruno/bruno
بيئة تطوير متكاملة مفتوحة المصدر لاستكشاف واختبار واجهات برمجة التطبيقات (بديل خفيف الوزن لـ Postman/Insomnia)
 zaproxy/zaproxy
ماسح أمني لتطبيقات الويب مفتوح المصدر للكشف الآلي عن الثغرات الأمنية، واختبار الاختراق اليدوي، واختبار أمان واجهات برمجة التطبيقات (API) باستخدام…
 cilium/cilium
الشبكات والأمن والمراقبة المبنية على eBPF





