
 openziti/ziti
منصة شبكات الثقة الصفرية التي تجعل الخدمات غير مرئية من خلال الهوية المشفرة، والوصول القائم على السياسات، والتشفير من طرف إلى طرف. تستبدل شبكات VPN، وتؤمن إنترنت الأشياء، وتوصل بيئات السحابة المتعددة دون منافذ مفتوحة.



OpenZiti هي منصة شبكات مفتوحة المصدر قائمة على مبدأ الثقة الصفرية، تجعل خدمات الشبكة غير مرئية للمستخدمين غير المصرح لهم. كل اتصال، سواء من مستخدم أو خدمة أو جهاز أو عبء عمل، يتم توثيقه بهوية تشفيرية، وتصريحه بواسطة سياسة، وتشفيره من النهاية إلى النهاية.
تعمل OpenZiti مع التطبيقات الحالية (باستخدام أنفاق خفيفة لا تتطلب تغييرات في الكود) ومع التطبيقات الجديدة (باستخدام SDKs مضمنة لأقوى نموذج ثقة صفرية). هذا يجعلها عملية لكل من البيئات القائمة (brownfield) والتطوير الجديد (greenfield).
تم إنشاؤها وبرعاية NetFoundry. مرخصة بموجب Apache 2.0.
تمكّنك OpenZiti من توسيع الثقة الصفرية في أي مكان لأي حالة استخدام، بما في ذلك أعباء العمل غير البشرية وسير العمل، عبر شبكات متعددة وأطراف ثالثة. فيما يلي بعض حالات الاستخدام الشائعة.
توفير وصول آمن إلى الخدمات الداخلية دون عملاء VPN، أو مشاكل الانقسام (split tunneling)، أو اختناقات المجمع (concentrator). كل خدمة مصرح بها بشكل فردي. لا مشكلة "بمجرد أن تدخل، يمكنك الوصول إلى كل شيء."
جعل واجهات برمجة التطبيقات والخدمات غير مرئية على الإنترنت. عدد منافذ الاستماع صفر يعني سطح هجوم صفر. العملاء المصرح لهم يتصلون عبر OpenZiti؛ الجميع الآخر لا يرون شيئًا.
إعطاء كل جهاز وحساس وآلة هوية تشفيرية فريدة. نموذج هوية OpenZiti يعمل لأعباء العمل غير البشرية تمامًا كما يعمل للمستخدمين البشر، مما يوفر توثيقًا قويًا للاتصالات من آلة إلى آلة التي تشكل غالبية حركة مرور الشبكة الحديثة.
تأمين الاتصال بين أعباء العمل عبر السحب والبيئات المختلفة. الخدمات توثق بعضها البعض بهوية تشفيرية، وليس بموقع الشبكة. لا أسرار مشتركة، ولا قوائم IP مسموح بها، ولا سلطة محيطية.
تأمين اتصال الوكيل بالخدمة والوكيل بالوكيل بهوية تشفيرية لكل مشارك ذكاء اصطناعي. خوادم MCP، ونقاط نهاية الأدوات، ونماذج LLM الخاصة تبقى مظلمة، بدون منافذ استماع أو عناوين URL عامة. يتوافق الوكلاء بهويات فريدة وقوية ويصلون فقط إلى الموارد التي تسمح بها السياسة، بحيث تحصل سير العمل المستقلة على الوصول الذي تحتاجه دون سلطة محيطية على أي شيء آخر.
شبكة تراكب واحدة عبر AWS وAzure وGCP ومراكز البيانات المحلية ومواقع الحافة. لا أدوات شبكة خاصة بالسحابة، ولا أنفاق VPN بين البيئات، ولا ترتيبات نظير معقدة.
الوصول إلى خدمات المختبر المنزلي أو المستضافة ذاتيًا مثل Nextcloud وHome Assistant وخوادم الوسائط وبيئات التطوير من أي مكان. لا منافذ موجه مفتوحة، ولا DNS ديناميكي، ولا اعتماد على خدمات النفق التابعة لجهات خارجية. أنت تتحكم في المسار بأكمله.
ربط الخدمات عبر مجموعات Kubernetes بدون قواعد دخول معقدة، أو حاويات جانبية لشبكة الخدمات، أو أنفاق VPN بين المجموعات. يعمل خارج نطاق Kubernetes، ويدعم ربط خدمات k8s بالأجهزة الافتراضية، والمعادن العارية، وأجهزة إنترنت الأشياء، أو أي شيء آخر على شبكة التراكب.
| القدرة | الوصف |
|---|---|
| الخدمات المظلمة Dark Services | الخدمات لا تحتوي على منافذ استماع. غير مرئية للماسحات الضوئية والمستخدمين غير المصرح لهم. |
| هوية لكل شيء Identity for Everything | هوية تشفيرية للمستخدمين والخدمات والأجهزة وأعباء العمل غير البشرية (NHI). ليست قائمة على عنوان IP. |
| العمليات القائمة على الهوية Identity-Based Operations | إدارة الشبكات من خلال الهويات والسياسات بدلاً من عناوين IP وقواعد جدار الحماية. يبسط العمليات ويزيل التكوين اليدوي للشبكة. |
| التشفير من النهاية إلى النهاية End-to-End Encryption | البيانات مشفرة من المصدر إلى الوجهة باستخدام libsodium. mTLS للتوثيق. ثقة صفرية في مسار الشبكة. |
| لا VPN ولا منافذ مفتوحة No VPNs or Open Ports | الاتصالات تُوجّه عبر شبكة التراكب الخاصة بـ OpenZiti. لا عملاء VPN، ولا قواعد جدار حماية واردة، ولا منافذ مكشوفة. |
| التوجيه الذكي Smart Routing | نسيج شبكي مع اختيار مسار ذكي للأداء والموثوقية. |
| نشر مرن Flexible Deployment | تضمين SDKs، استخدام الأنفاق، أو النشر على مستوى الشبكة. خلط ومطابقة لكل خدمة. |
| الوصول القائم على السياسة Policy-Driven Access | سياسات دقيقة قائمة على الهوية. يمكن إلغاء الوصول في الوقت الفعلي، وإغلاق الاتصالات النشطة. |
| واجهات برمجة تطبيقات REST قابلة للبرمجة Programmable REST APIs | واجهة إدارة كاملة للأتمتة والتكامل. لوحة تحكم إدارية مستندة إلى الويب مضمنة. |
| قابل للاستضافة الذاتية بالكامل Fully Self-Hostable | تشغيل النظام الأساسي بالكامل على البنية التحتية الخاصة بك. لا اعتماديات على البائعين. مفتوح المصدر، Apache 2.0. |
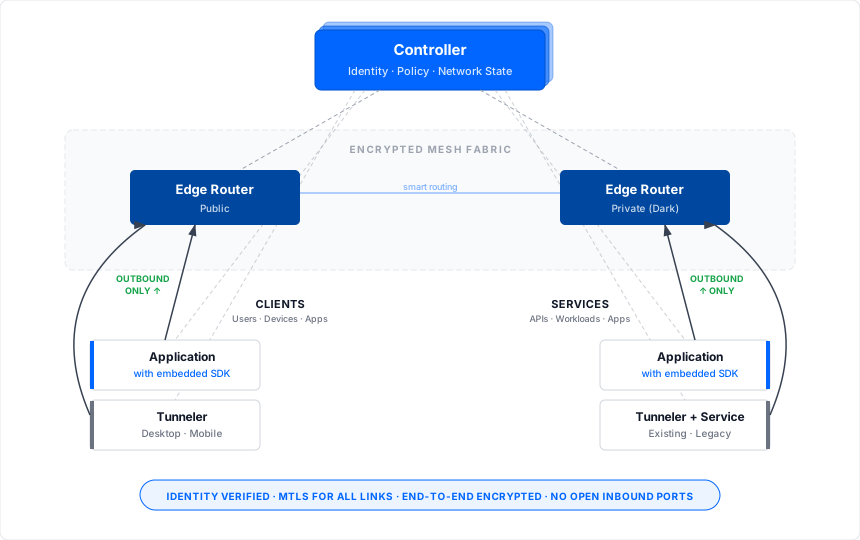
تدعم OpenZiti ثلاثة نماذج للثقة الصفرية. يمكن خلطها في شبكة واحدة والترحيل بينها بمرور الوقت.
نشر موجه حدودي OpenZiti في منطقة شبكة موثوقة. تدخل حركة المرور إلى شبكة التراكب من العملاء الموثّقين وتخرج إلى الشبكة الخاصة حيث تعمل الخدمات.
تشغيل نفق OpenZiti على نفس المضيف الذي تعمل عليه الخدمة. يتولى النفق الهوية والتوثيق والتشفير. تحتاج الخدمة فقط إلى قبول الاتصالات من المضيف المحلي (localhost).
تضمين SDK OpenZiti مباشرة في تطبيقات العميل و/أو الخادم. التطبيق نفسه يمتلك الهوية التشفرية ويقوم بتشفير حركة المرور داخل العملية. لا توجد منافذ استماع، ولا حتى على المضيف المحلي.
من أين تبدأ: تبدأ العديد من الفرق بـالوصول إلى المضيف (الأنفاق) للخدمات الحالية. يتم نشره في دقائق بدون تغييرات في الكود. للتطوير الجديد أو أعباء العمل عالية الأمان، يوفر الوصول إلى التطبيق (SDKs) أقوى وضعية للثقة الصفرية.
توضح عمليات البدء السريع التالية كيفية إعداد شبكة OpenZiti محلية للتطوير والاختبار والتعلم. للنشر في الإنتاج، راجع وثائق المنتج على https://netfoundry.io/docs/openziti/category/deployments/.
أسرع طريقة للحصول على شبكة OpenZiti محلية تعمل:

