
 #1
أدوات تركز على اختبار الاختراق، والهندسة العكسية، وتأمين تطبيقات Android ونظام التشغيل Android.
موصى به من Kitploit

 abdgalaxy36-code/rmgp-complete-handoff
# مساحة عمل RMGP الكاملة (CVE-2026-43499) + تسليم حالة التجربة لجهاز SM-A376B/A376BXXU1AZB7
 xdo0/servicecheater
إثبات المفهوم لـ CVE-2020-0113 و CVE-2020-0108
 dingo97/cve-2026-20516
اكتب تقريرًا وإثبات مفهوم ADB لـ CVE-2026-20516، وهو خلل "الوكيل المربك" في MediaTek Android TV MiracastService يسمح بتغييرات حالة Wi-Fi Direct…
 l0lsec/cve-2026-12960
CVE-2026-12960 - تصدير غير صحيح لمكونات تطبيق أندرويد في تطبيق ASUS Router (com.asus.aihome). برهان المفهوم (PoC)، APK للاستغلال، فيديو، وتقرير…
 murf-xd/cve-2023-20768
تحليل ثغرة CVE في نواة أندرويد ودليل إثبات المفهوم (PoC) لثغرة خلط الأنواع (type confusion) في مخصّص ذاكرة ION الخاص بشركة MediaTek، مع تغطية مقارنة…
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
هواوي P10 VTR-L29C432B151 CVE-2017-8890 بحث استغلال ورحلة فتح قفل bootloader
 byt3quester/cve-2023-20938-poc
إثبات مفهوم لتصعيد الامتيازات المحلية لـ CVE-2023-20938، استخدام بعد التحرير في Android binder، يحقق الجذر ويعطل SELinux على إصدارات الاختبار الضعيفة.
 catxiaoshi/cve-2026-43499
دراسة جدوى لـ 43499(ghostlock) لـ PD2229B
 setsuneko/ghostlock_mt6983v_5.10
ثغرة عالية الخطورة CVE-2026-43499، تنفيذ على نواة 5.10 وMediaTek MT6983V
 kaitokidc500/cve-2024-23700-c2-server
كود مصدر يوضح خادم C2 تجريبي لنص تنفيذي لـ CVE-2024-23700
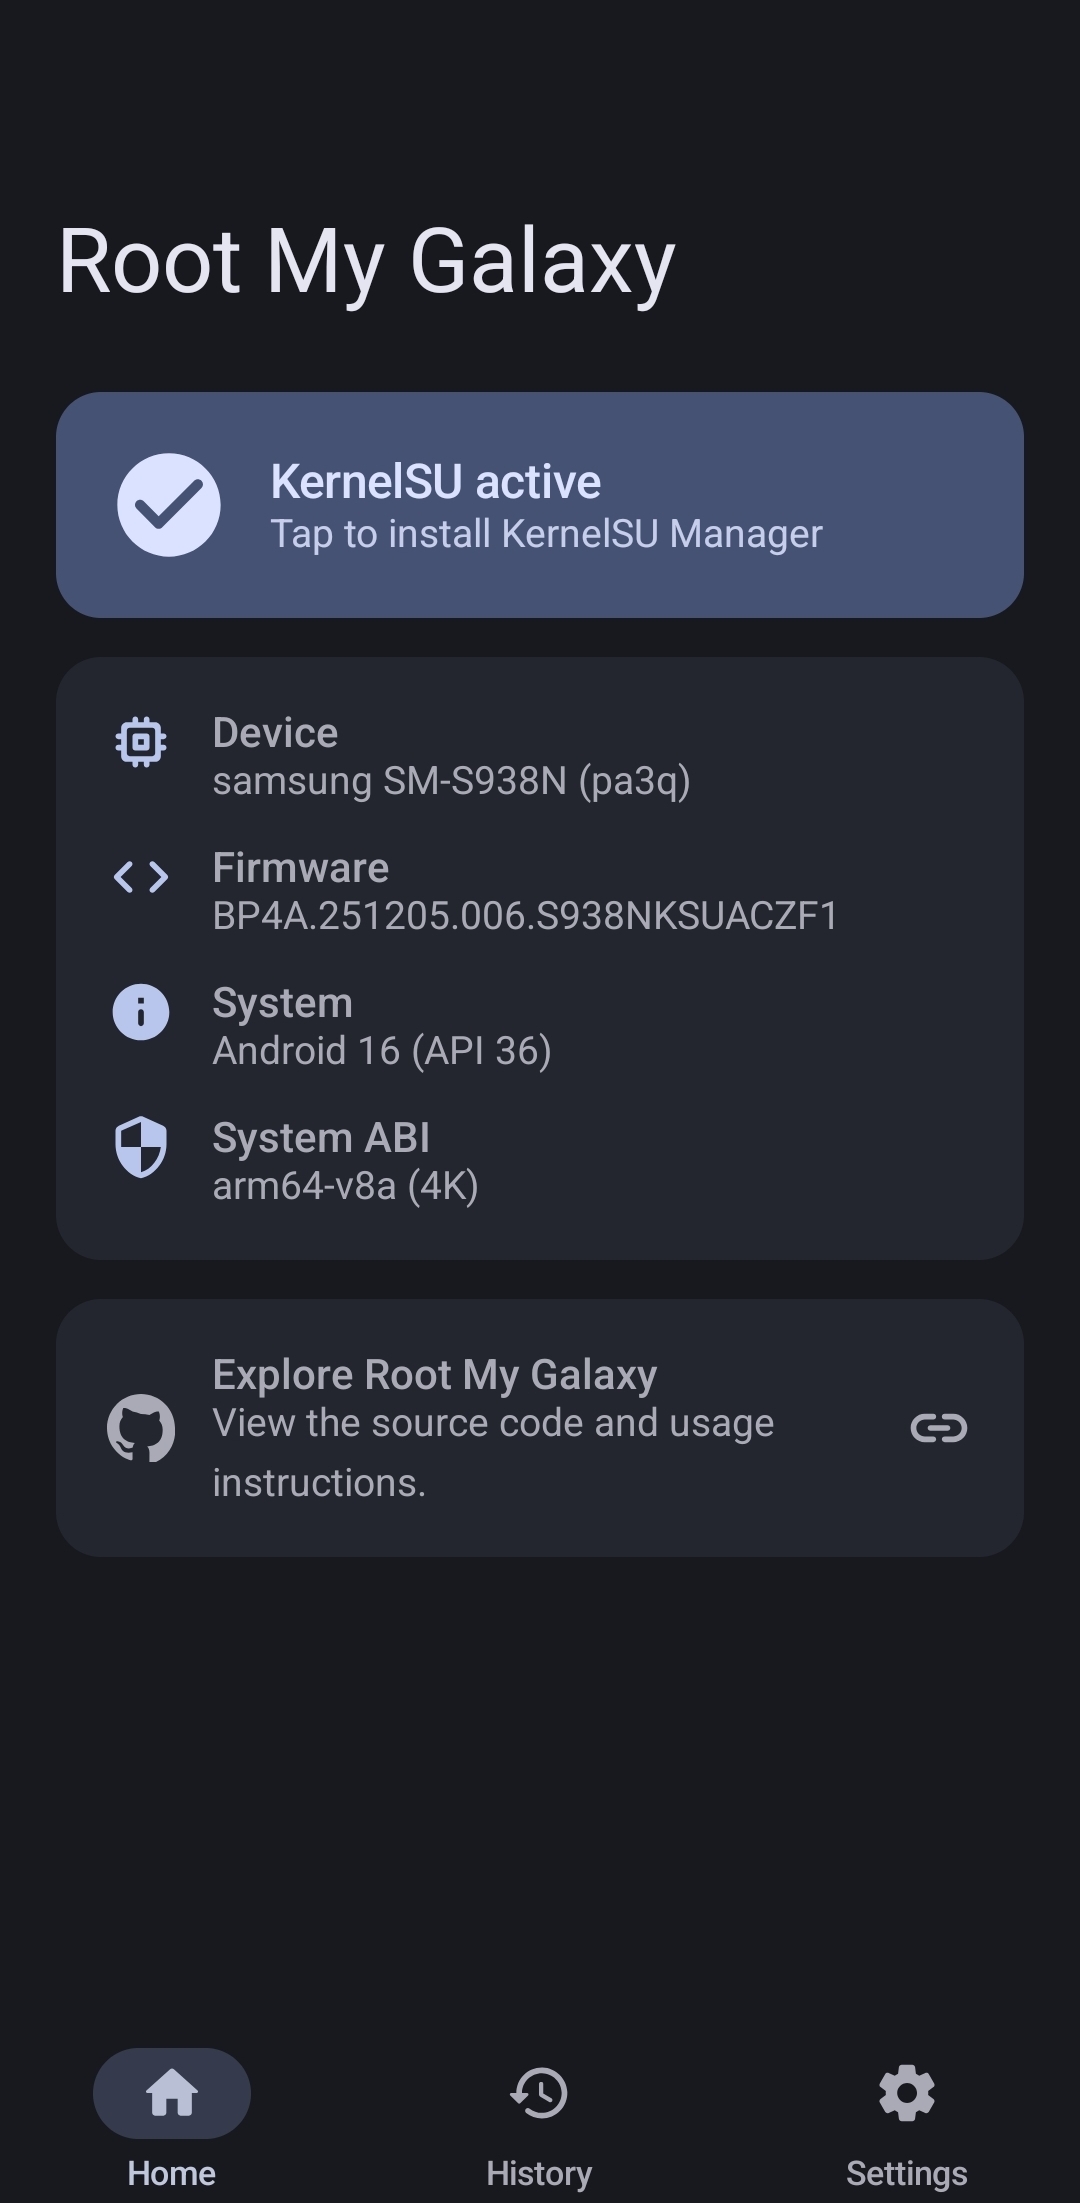 ohlookitstheirs/root-my-galaxy-tests
مثبّت KSU للبرامج الثابتة المدعومة لأجهزة Samsung Galaxy مع CVE-2026-43499 (ملاحظة: Fork)
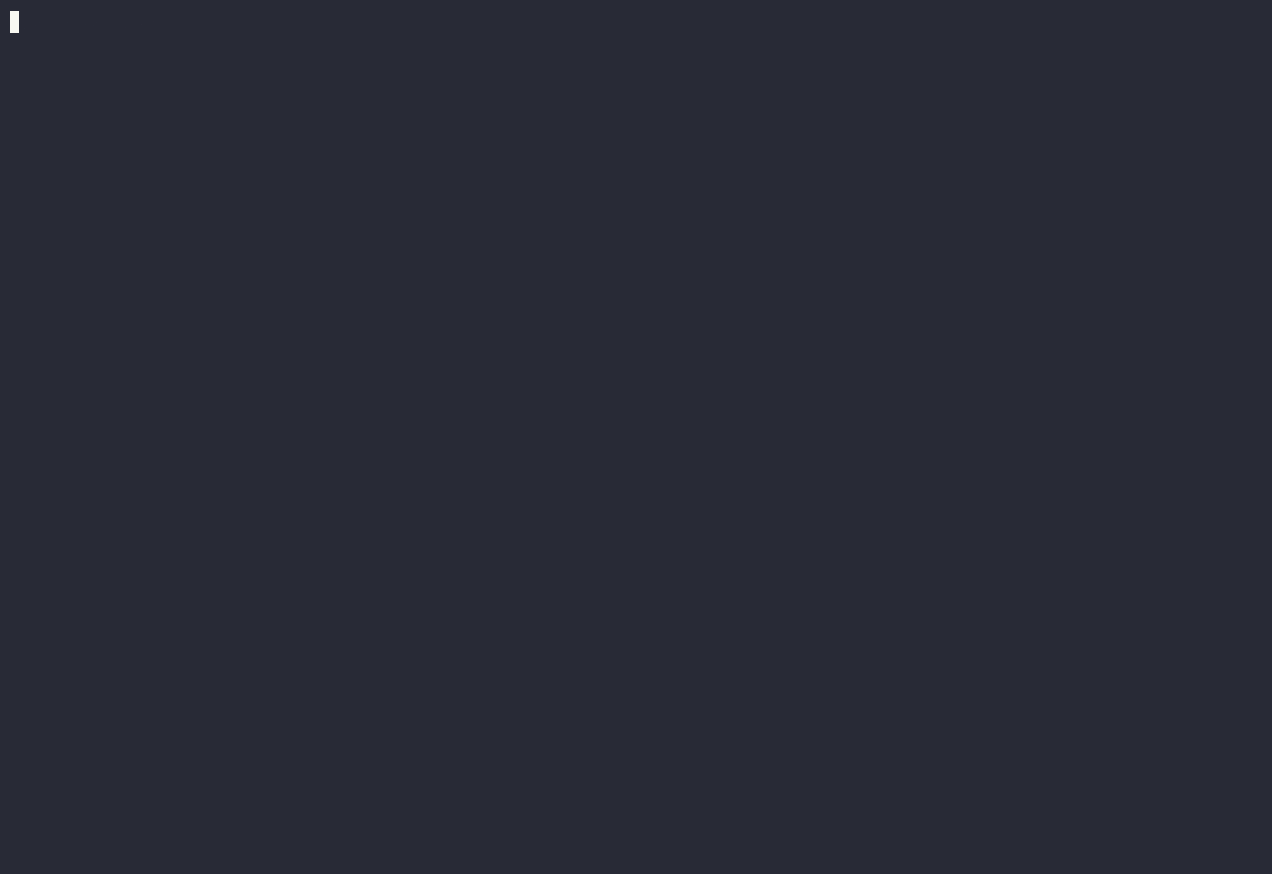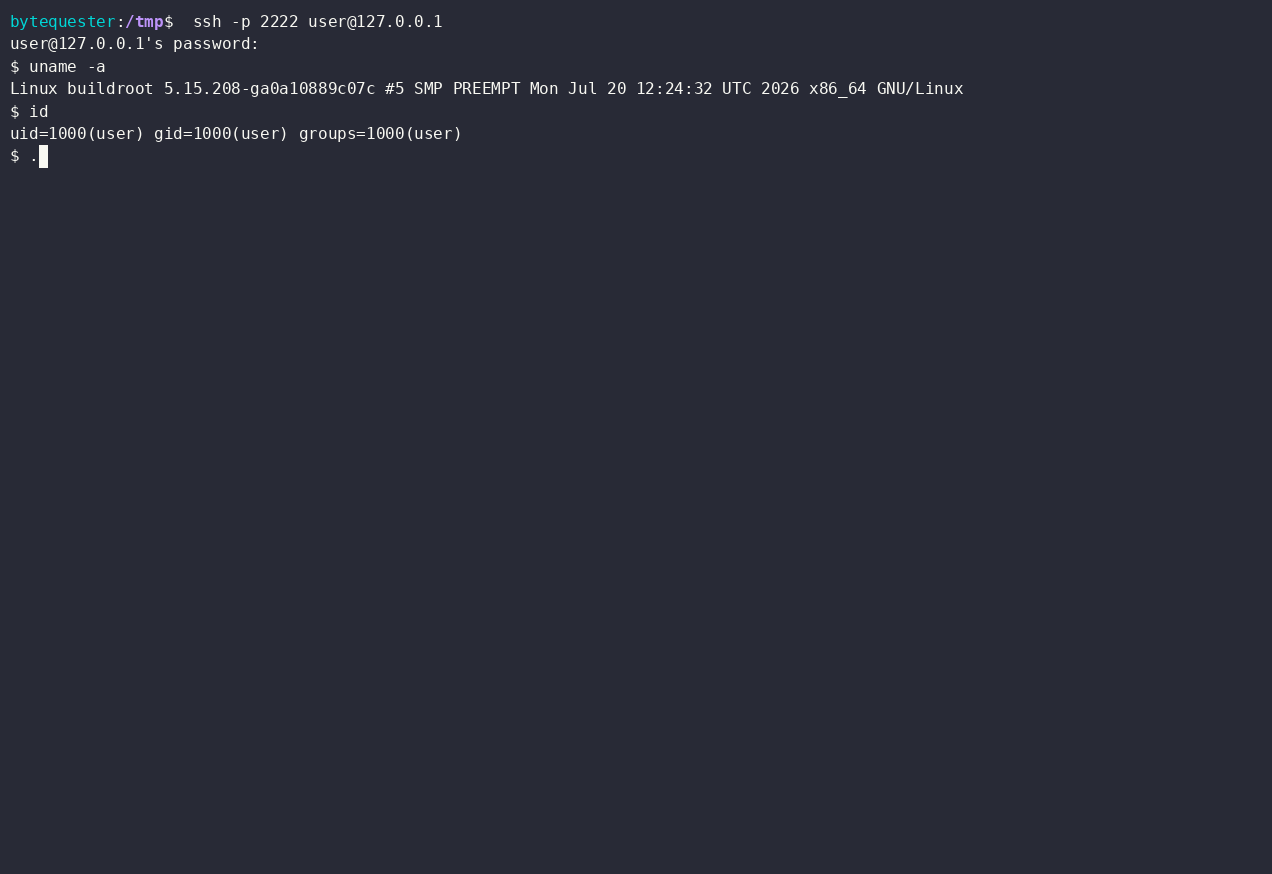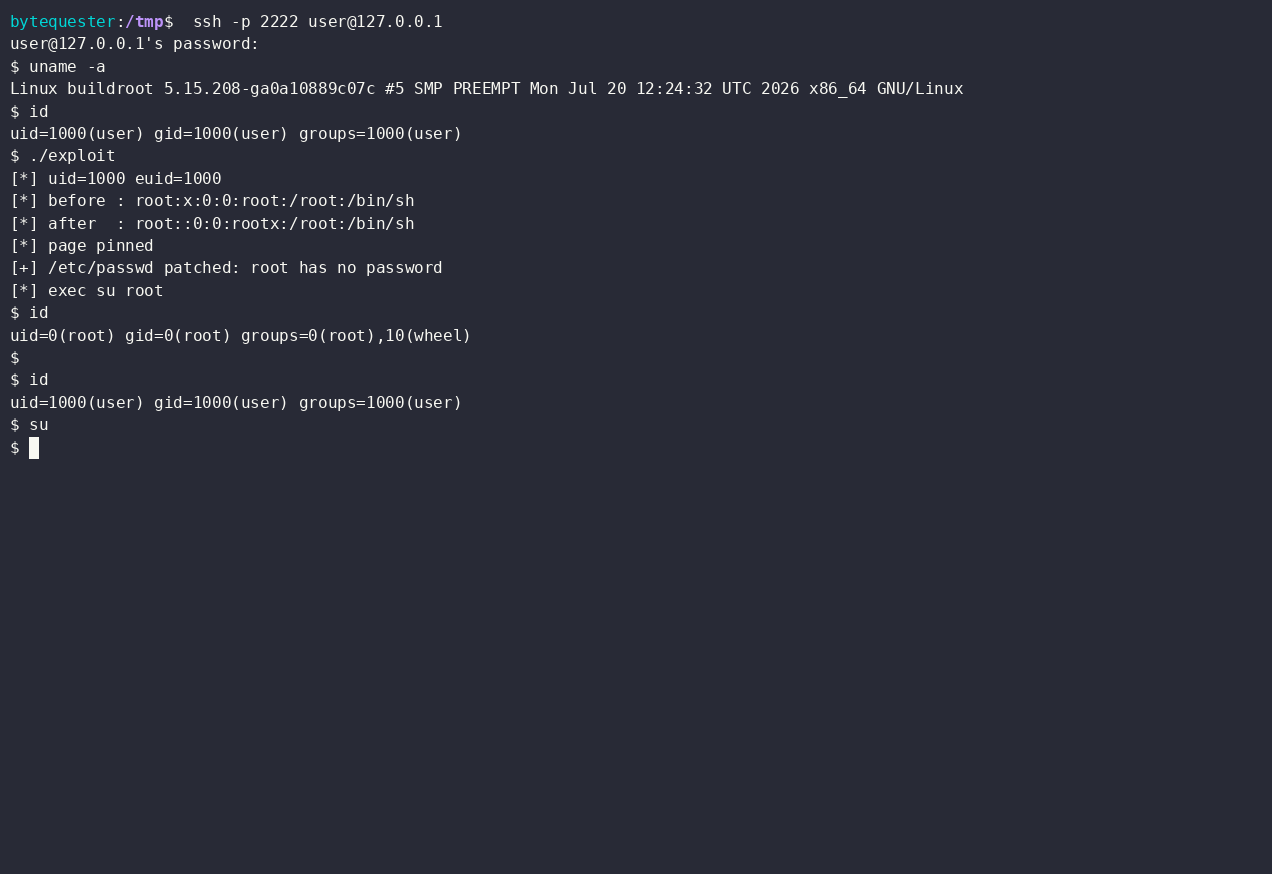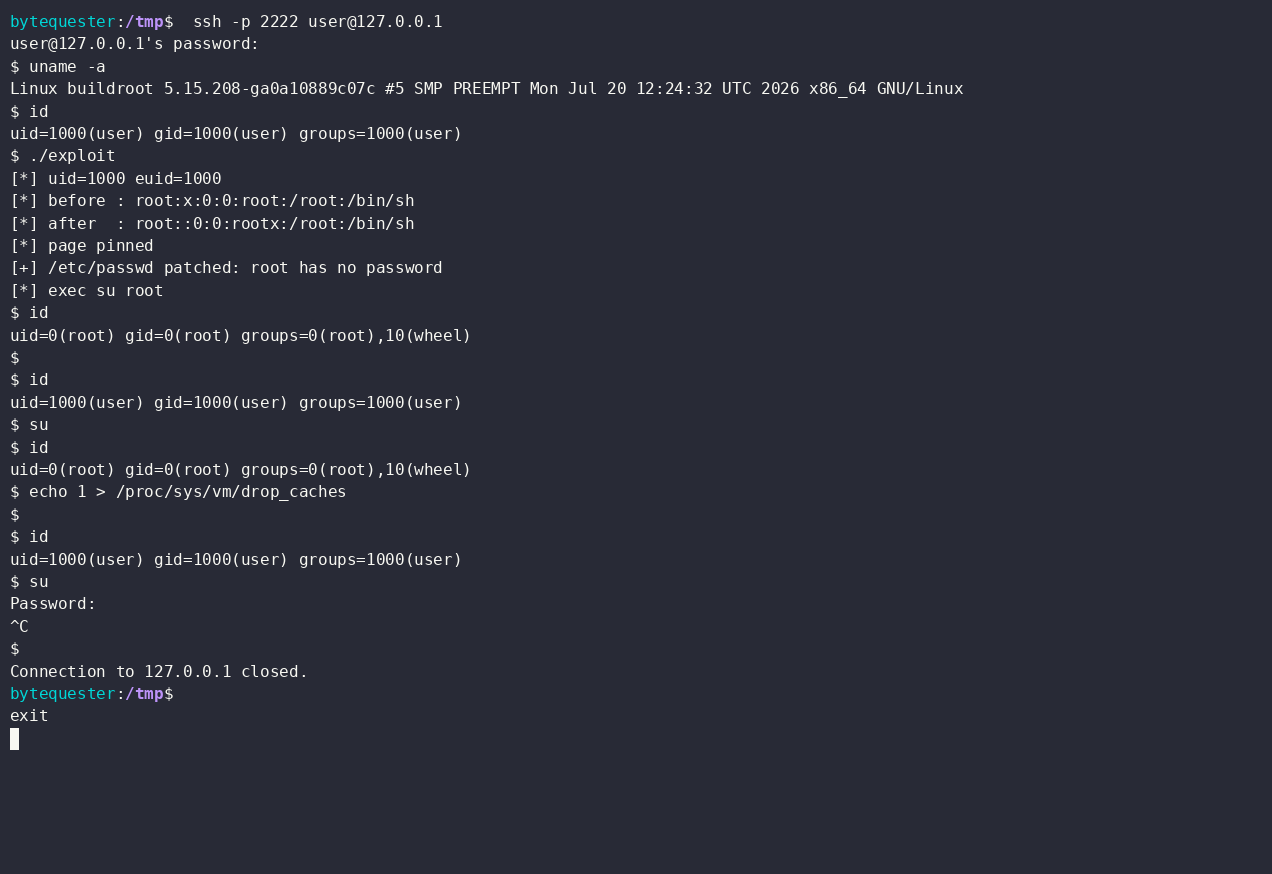 byt3quester/cve-2022-22706-poc
استغلال إثبات المفهوم (PoC) لثغرة CVE-2022-22706: يستغل خللًا في الكتابة إلى ذاكرة التخزين المؤقت للصفحات (page cache) في برنامج تشغيل نواة وحدة…
 0xblackash/cve-2026-73296
أداة تقييم أمني غير تخريبية لـ CVE-2026-73296، تتحقق من حدود المصادقة على خوادم Mobile MCP HTTP المكشوفة (المنافذ 8020/8021) لاكتشاف احتمالية الوصول…
 meniben/redmi14c-pond-cve-2026-64560
مجموعة أدوات قوالب النقل والاشتقاق لتكييف سلسلة تصعيد الامتيازات المحلية UAF الخاصة بنواة أندرويد CVE-2026-64560 مع Redmi 14C (pond، MediaTek).
 jakestone594/f_hid-4.14-backports
تراجع لثلاثة إصلاحات منشورة لـ f_hid (بما في ذلك CVE-2026-31721 وCVE-2026-31606) إلى نواة Android الخاصة بالمورّد Linux 4.14.190 التي وصلت إلى نهاية…
 hirokiakihiko/dirtyfrag-research
أبحاث DirtyFrag CVE-2026-43284 لأجهزة 5.4-qgki
 huaguiqi/asus-i005-cve-2026-43499
CVE-2026-43499 (GhostLock) تكييف لـ ASUS ROG Phone 5S — تشغيل UAF + استعادة مكدس pselect، تسريب KASLR محظور








