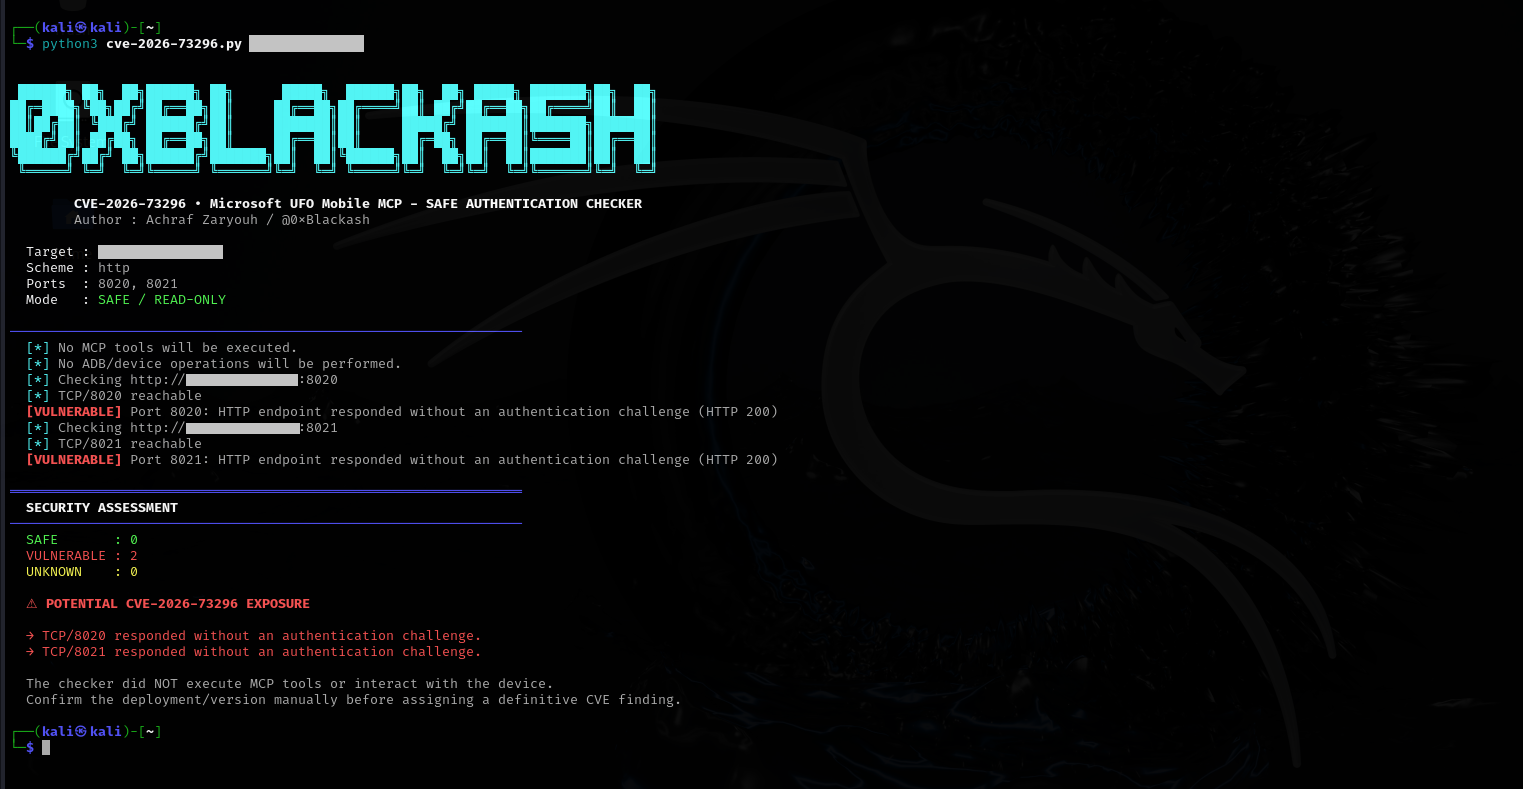
 0xblackash/cve-2026-73296
أداة تقييم أمني غير تخريبية لـ CVE-2026-73296، تتحقق من حدود المصادقة على خوادم Mobile MCP HTTP المكشوفة (المنافذ 8020/8021) لاكتشاف احتمالية الوصول غير المصرح به إلى أجهزة Android.

UFO-Vuln 💥

الوصول غير المُصادَق إلى Mobile MCP يمكن أن يعرّض بيانات شاشة Android ويوفّر قدرات تحكم عن بُعد في الواجهة عبر ADB.
هذا المستودع مخصّص لأغراض البحث الأمني المُصرَّح به، والتحقق من الثغرات، والاختبارات الدفاعية، والبيئات المختبرية الخاضعة للرقابة فقط.
تم تصميم أداة الفحص المرفقة لإجراء فحوصات غير تدميرية لحدود المصادقة.
وهي لا:
CVE: CVE-2026-73296
المنتج: Microsoft UFO
المكوّن: خوادم Mobile MCP HTTP
الخطورة: حرجة
CVSS v3.1: 9.4
الإصدارات المتأثرة: <= v3.0.7
الإصدارات المُصحَّحة رسميًا: لا توجد إصدارات مُدرجة من قِبل نشرة Microsoft UFO الأمنية وقت توثيق هذه المعلومات.
CWE:
تؤثر الثغرة على خوادم جمع البيانات والإجراءات الخاصة بـ Mobile MCP في UFO عند تعرّضها لشبكة دون مصادقة مناسبة.
تحدد النشرة الأمنية الرسمية التنفيذ المُعرَّض للخطر على النحو التالي:```text ufo/client/mcp/http_servers/mobile_mcp_server.py
الخدمات المتأثرة تعرّض واجهات MCP قابلة للبث عبر HTTP يمكنها التفاعل مع جهاز Android متصل عبر ADB.

إذا كانت الخدمات قابلة للوصول عن بُعد ولم يتم فرض المصادقة، فقد يتمكن عميل شبكة غير مصادق من الوصول إلى معلومات حساسة عن الجهاز واستدعاء وظائف التحكم في واجهة مستخدم Android.

---

# 🎯 الملخص التنفيذي

Microsoft UFO هو إطار عمل يعتمد على وكلاء الذكاء الاصطناعي، مصمم للأتمتة الذكية والتنسيق متعدد الأجهزة.

توفر وظيفة Mobile MCP الخاصة به خوادم MCP للتفاعل مع أجهزة Android عبر ADB.

يكشف الإعداد الضعيف عن خدمتي شبكة مهمتين:

| الخدمة                          |   المنفذ | الوظيفة                              |
| ------------------------------ | -----: | ----------------------------------- |
| MCP لجمع بيانات الجوال          | `8020` | معلومات Android وبيانات الشاشة      |
| MCP لإجراءات الجوال             | `8021` | التفاعل مع Android والتحكم فيه      |

في الإصدارات المتأثرة، يمكن إنشاء خوادم Mobile MCP دون مزوّد مصادقة أو فحص تفويض على مستوى الطلب.

وبالتالي:```text
Remote Client
      │
      │ HTTP / MCP
      ▼
┌──────────────────────┐
│ Mobile MCP Server    │
│                      │
│ Authentication:      │
└──────────┬───────────┘
           │
           ▼
      ADB Interface
           │
           ▼
    Android Device
الحدود الأمنية بين عميل الشبكة البعيد والوظائف المدعومة عبر ADB غير محمية بشكل كافٍ.
9.4 CRITICAL
المتجه:```py
CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:L
| المقياس | القيمة |
|---|---|
| ناقل الهجوم | الشبكة |
| تعقيد الهجوم | منخفض |
| الامتيازات المطلوبة | لا شيء |
| تفاعل المستخدم | لا شيء |
| النطاق | غير متغير |
| السرية | عالية |
| السلامة | عالية |
| التوفر | منخفض |
تكتسب الثغرة أهمية خاصة لأن الاستغلال لا يتطلب بطبيعته:
ينص الإعلان الرسمي على أن عميل الشبكة القادر على الوصول إلى الخدمة المكشوفة يمكنه تهيئة جلسة MCP واستدعاء أدواتها دون تقديم أي بيانات اعتماد.
وفقًا للإعلان الأمني الرسمي لـ Microsoft UFO:```py Affected: <= v3.0.7
Patched: None listed
المستودع الرسمي يدرج حالياً `3.0.7` كإصدار.

> **مهم:** لا تدّعِ أن `3.0.8` هو إصدار مُصحَّح رسمياً ما لم تنشر Microsoft تلك المعلومات. النشرة الأمنية الرسمية لا تدرج حالياً أي إصدار مُصحَّح.

---

# 🏗️ البنية المعرّضة للخطر

الوظيفة المعرّضة للخطر مُنفَّذة في:```py
ufo/client/mcp/http_servers/mobile_mcp_server.py
الوظائف المهمة التي حددها الإعلان الرسمي تشمل:
create_mobile_data_collection_server capture_screenshot get_ui_tree get_device_info get_mobile_app_target_info get_app_window_controls_target_info
### إجراءات الجوال```py
create_mobile_action_server
tap
swipe
type_text
launch_app
press_key
click_control
الخدمتان عبر HTTP مرتبطتان بـ:```py TCP/8020 TCP/8021
يحدد التقرير الاستشاري على وجه التحديد هذه الخدمات كخوادم MCP لجمع البيانات المحمولة والتنفيذ.

---

# 🔬 السبب الجذري

المشكلة الأمنية الأساسية هي:```py
Powerful functionality
        +
Network exposure
        +
Missing authentication
        =
Unauthorized access
في التنفيذ المتأثر، تم إنشاء خوادم FastMCP الخاصة بـ Mobile MCP دون مزوّد مصادقة أو أي إنفاذ مكافئ للتفويض على مستوى الطلب.
مفهومياً:```python mcp = FastMCP( "Mobile MCP Server", host=host, port=port, )
المشكلة ليست مجرد وجود MCP.

المشكلة هي أن واجهة قابلة للوصول عبر الشبكة تعرّض عمليات حساسة أمنيًا دون مطالبة المتصل بتأسيس هوية موثّقة.

---

# 🔗 تدفق الهجوم

تبدو سلسلة الهجوم المبسّطة على النحو التالي:```py
┌───────────────────┐
│ Unauthenticated   │
│ Network Client    │
└─────────┬─────────┘
          │
          │ HTTP
          ▼
┌─────────────────────────┐
│ Mobile MCP :8020/:8021  │
│                         │
│ Authentication missing  │
└───────────┬─────────────┘
            │
            │ MCP Tool
            ▼
┌─────────────────────────┐
│ Mobile MCP Tool         │
└───────────┬─────────────┘
            │
            │ ADB operation
            ▼
┌─────────────────────────┐
│ Android Device / ADB    │
└─────────────────────────┘
الانتقال الأمني المهم هو:```py Unauthenticated network request ↓ MCP functionality ↓ ADB-backed action ↓ Android device
---

# 📡 الخدمات المكشوفة

## المنفذ 8020 — جمع البيانات

يمكن لخادم جمع البيانات أن يكشف عن وظائف مرتبطة بـ:```py
capture_screenshot
get_ui_tree
get_device_info
get_mobile_app_target_info
get_app_window_controls_target_info
المعلومات التي قد يتم كشفها تشمل:
يشكّل هذا خطرًا كبيرًا على السرية.
يوفّر خادم الإجراءات وظائف مرتبطة بـ:```text tap swipe type_text launch_app press_key click_control
يمكن لهذه العمليات أن تزوّد المتصل عن بُعد بقدرات التفاعل مع واجهة مستخدم أندرويد.

اعتمادًا على حالة الجهاز والتطبيقات المتاحة، قد يسمح ذلك بما يلي:```text
Remote input
     ↓
UI navigation
     ↓
Application interaction
     ↓
Device-state modification
يصف الاستشارة الرسمية هذه القدرات على وجه التحديد كإجراءات واجهة مستخدم Android قابلة للحقن عن بُعد.
يمكن أن يؤدي الوصول غير المصرح به إلى معلومات الشاشة وواجهة المستخدم إلى كشف محتمل لما يلي:
يعتمد التأثير الدقيق على جهاز Android والتطبيقات التي يمكن الوصول إليها عبر بيئة ADB المتصلة.
