
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Root-My-Galaxy-tests — مثبّت KSU للبرامج الثابتة المدعومة لأجهزة Samsung Galaxy مع CVE-2026-43499 (ملاحظة: Fork) | Kitploit
أدوات/GitHubGitHub/ohlookitstheirs/root-my-galaxy-tests
أمان أندرويدتصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالأمن الجوالتطوير الحمولات
GitHubohlookitstheirs/root-my-galaxy-tests

Root-My-Galaxy-tests

مثبّت KSU للبرامج الثابتة المدعومة لأجهزة Samsung Galaxy مع CVE-2026-43499 (ملاحظة: Fork)

مشاركة
عرض المستودع
26منذ 3 أشهرلم تتم المراجعة بعد

Root My Galaxy

sprout_icon_108

Root My Galaxy هو برنامج تثبيت بنقرة واحدة لإصدارات البرامج الثابتة من سامسونج المدعومة صراحةً. التطبيق نفسه يُبقى منفصلاً عن إزاحات الأجهزة وحمولات الاستغلال الأصلية ومصنوعات بناء KernelSU.

أحدث إصدار

تتم صيانة موجز الأجهزة والحمولات الأصلية في Root-My-Galaxy-Payloads.

التطبيق

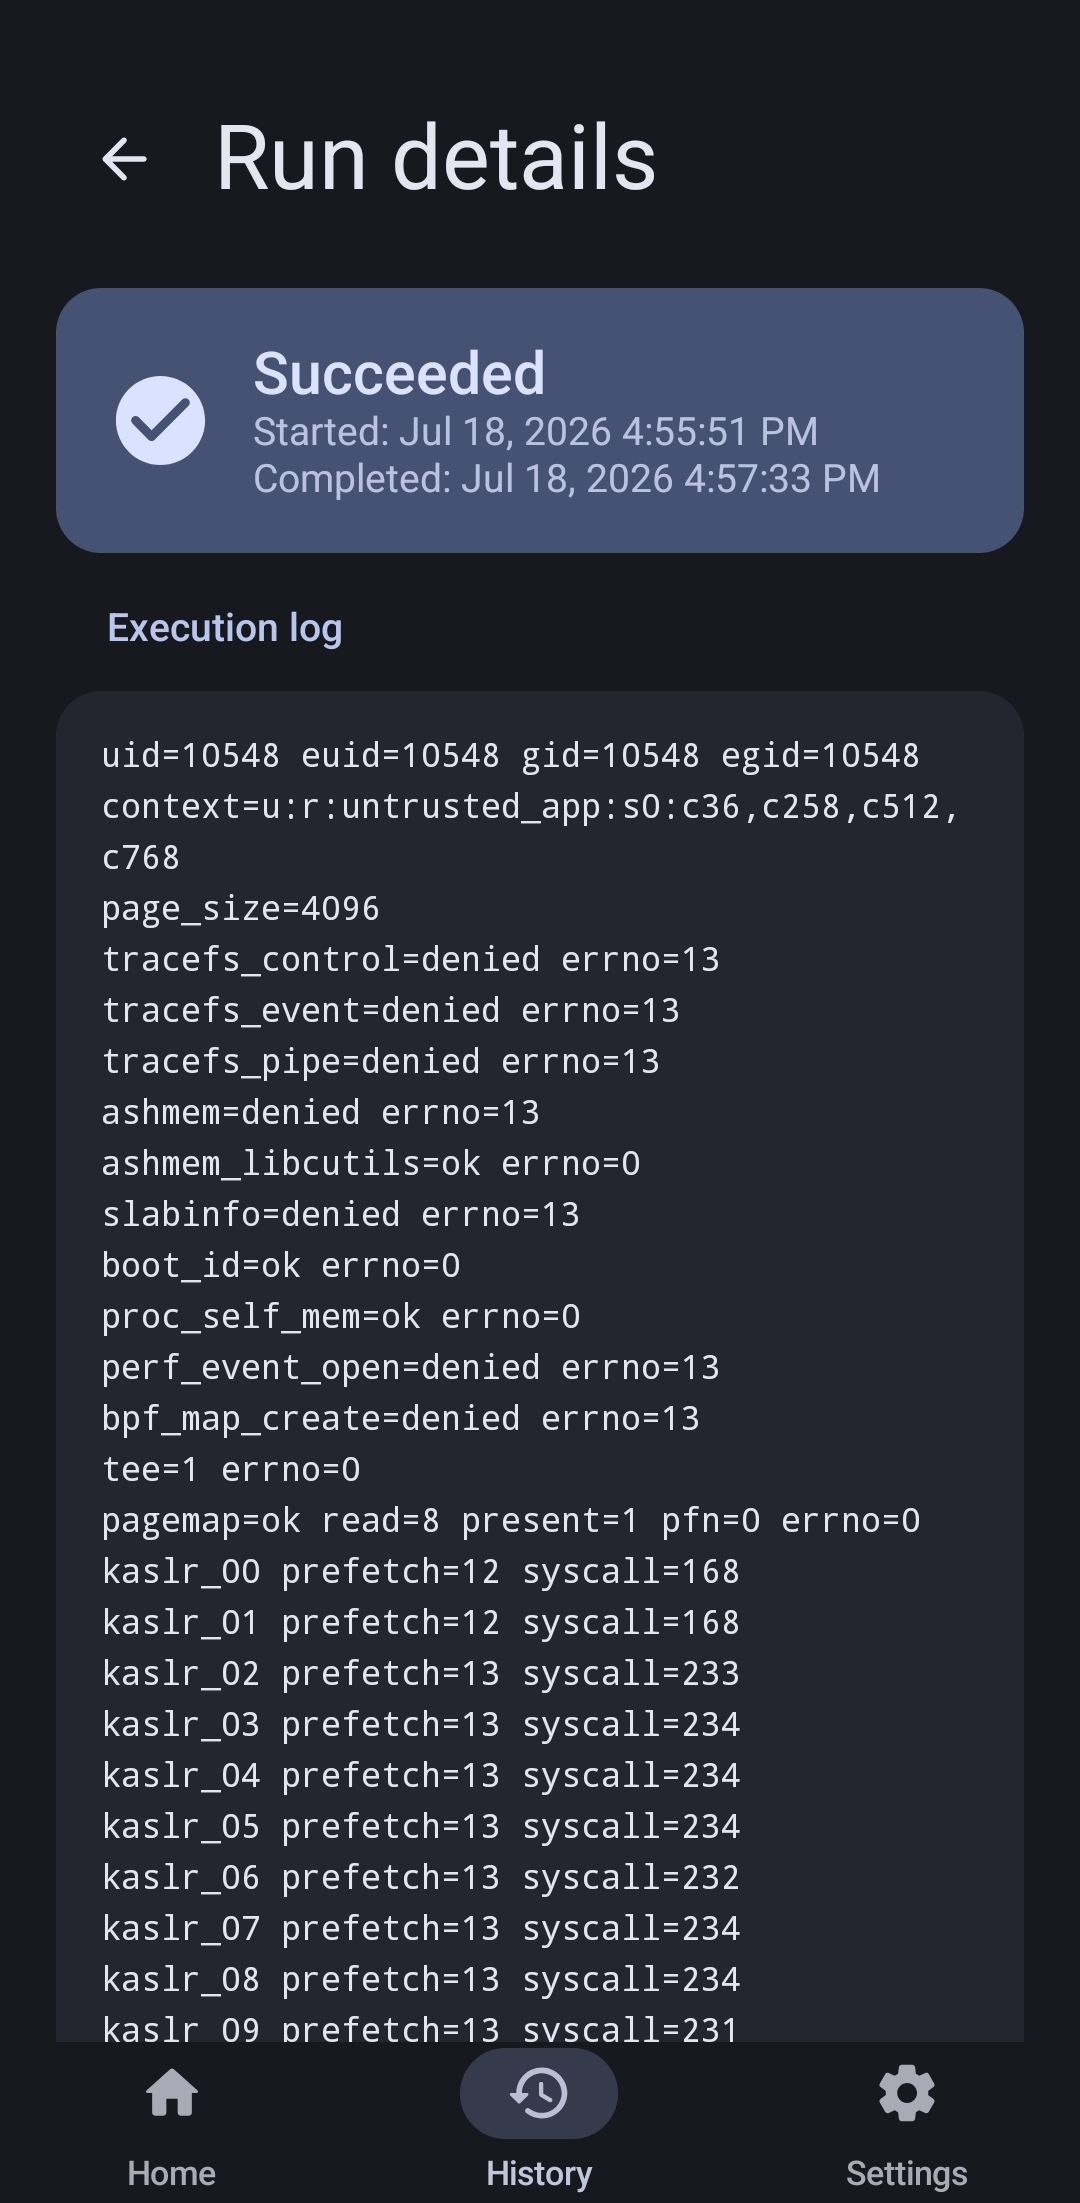
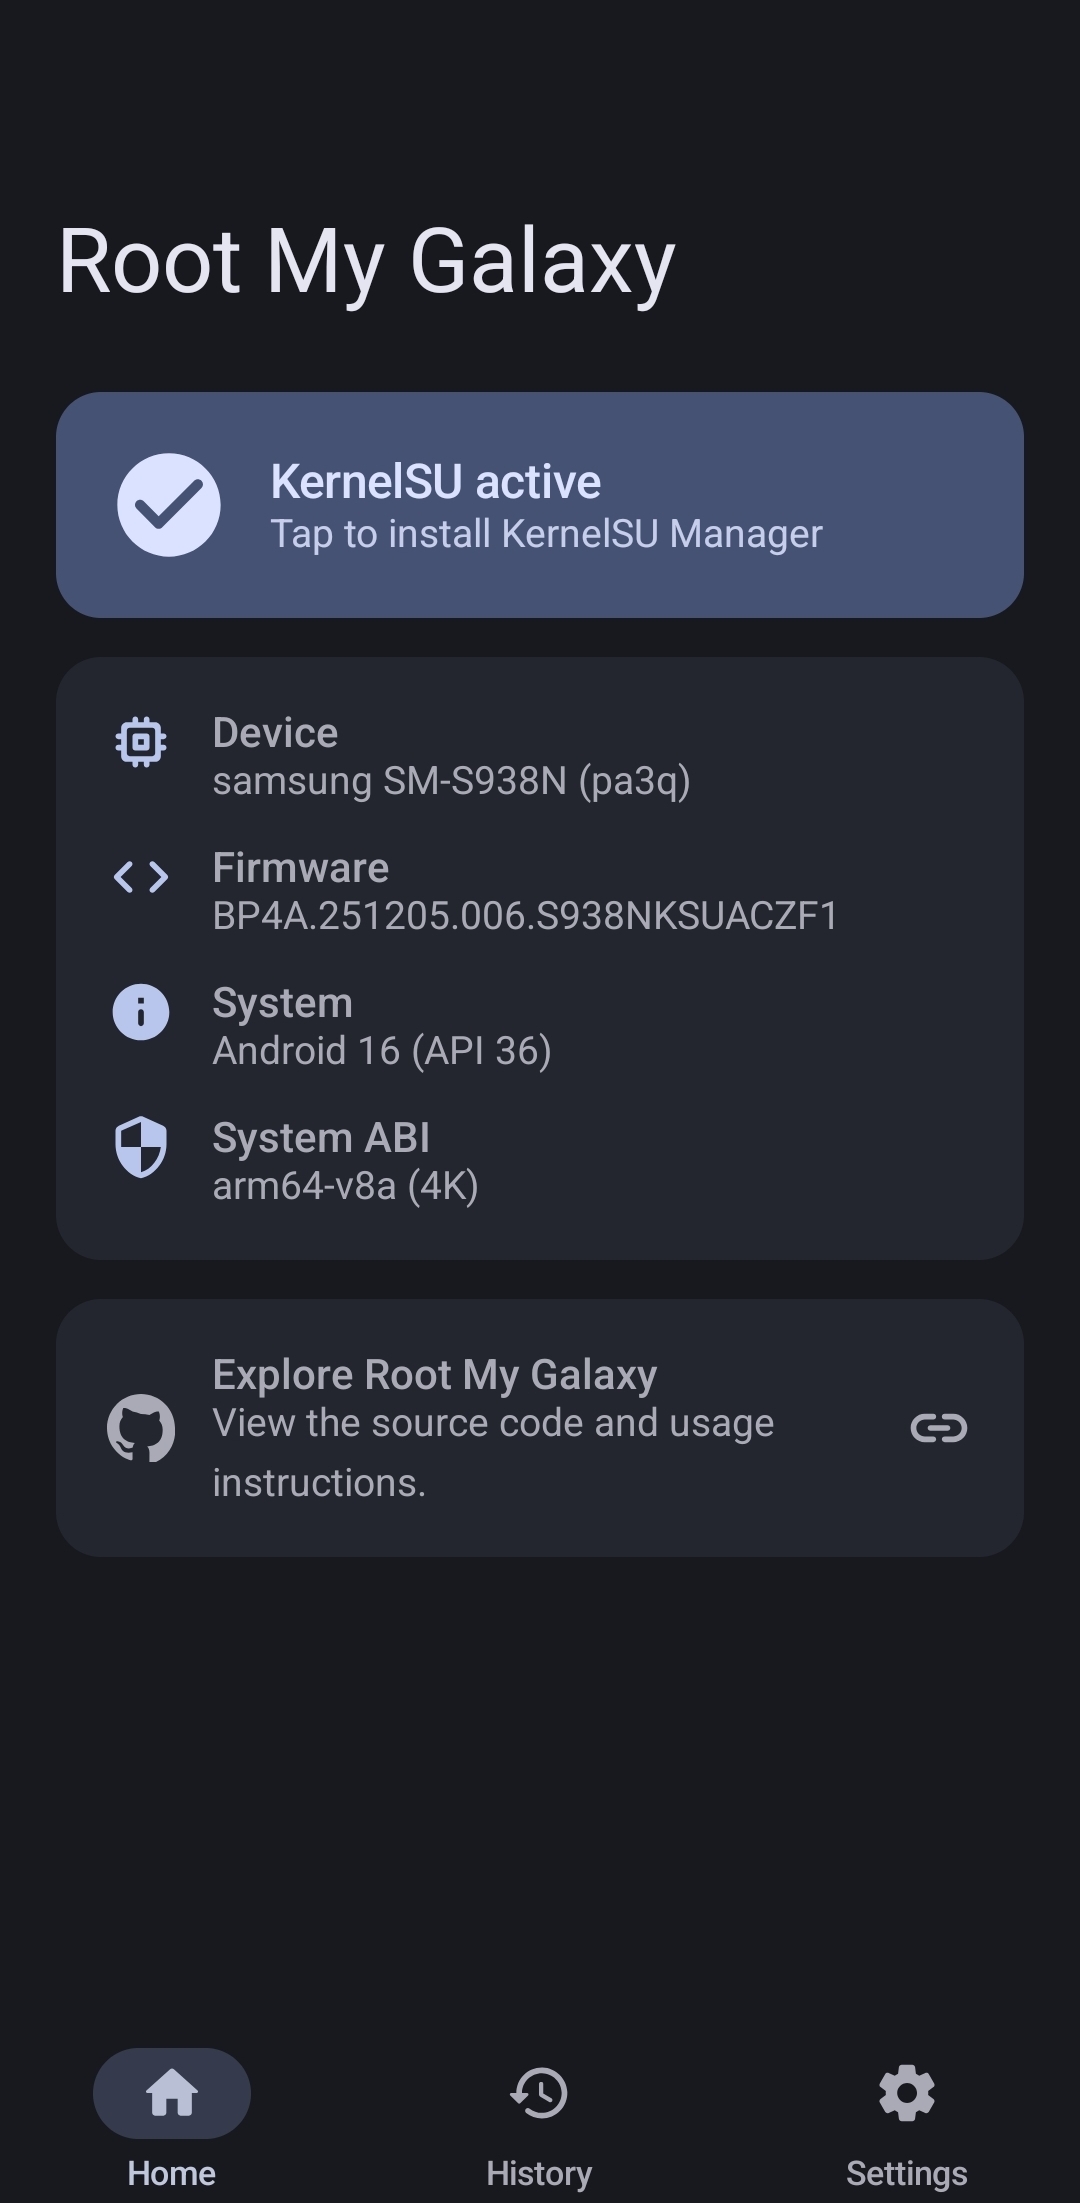
KakaoTalk_20260718_170922353 KakaoTalk_20260718_171127319 KakaoTalk_20260718_171030202

يختار التطبيق تلقائياً تطابقاً دقيقاً لإصدار النواة، ومعرّف عرض البناء الكامل، وSDK، وABI، وحجم الصفحة. يمكن للوضع المتقدم تحديد ملف تعريف يدوياً ويعرض تحذيرات منفصلة لإصدار النواة والبناء.

البناء

المتطلبات:

  • Android Studio JBR 21
  • Android SDK 37
  • Android NDK 28 أو أحدث
  • CMake 3.22.1
$env:JAVA_HOME='C:\Program Files\Android\Android Studio\jbr'
.\gradlew.bat :app:assembleDebug

المخرجات:

app/build/outputs/apk/debug/app-debug.apk

استخدمه فقط على الأجهزة التي تملكها أو المصرح لك صراحةً باختبارها.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    498
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    465
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    332
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →