
 #1
أدوات تركز على اختبار الاختراق، والهندسة العكسية، وتأمين تطبيقات Android ونظام التشغيل Android.
موصى به من Kitploit

 nccgroup/assethook
سحر LD_PRELOAD لـ AssetManager في أندرويد
 amnestytech/inside-pegasus
مجموعة مختارة من الوثائق الداخلية لمجموعة NSO، ومواد المنتجات، والإفادات المحلفة التي أُدرجت في السجل العام في قضية WhatsApp Inc. وMeta Platforms,…
 mailinneberg/broadpwn
ثغرة Broadpwn (CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
تغطية لـ CVE-2016-2434، وهو تجاوز سعة المخزن المؤقت في خادم الوسائط في أندرويد يتيح تنفيذ تعليمات برمجية عشوائية عبر ملف وسائط مصنوع.
 danieldev23/frida-ssl-bypass
مجموعة أدوات Frida التي تتجاوز تثبيت شهادات SSL/TLS في تطبيقات Android، عبر اعتراض Java TrustManager وOkHttp وConscrypt وطبقات OpenSSL/BoringSSL…
 0xdad0/papimonitor
مراقب واجهات API في وقت التشغيل قائم على Frida لتطبيقات Android، يسجل واجهات API المستدعاة، والمعاملات، والقيم المرتجعة، وأصول الاستدعاء عبر فئات…
 anonymous941/zygote-injection-toolkit
أداة سطر أوامر لاستغلال حقن Zygote في أندرويد (CVE-2024-31317)
 mobilehackinglab/cve-2026-28576-poc
إثبات مفهوم تعليمي يوضح ثغرة حقن SQL في مزوّد جهات الاتصال بنظام أندرويد 17، مما يسمح لتطبيق بدون أي أذونات باستخراج قاعدة بيانات جهات الاتصال…
 google/permhash
إطار عمل لتجزئة الأذونات المعلنة في إضافات Chromium وملفات APK، مما يتيح التجميع والبحث والتنقل عبر الحزم التي يُحتمل أن تكون ضارّة.
 scs-labrat/android_autorooter
استخراج بيانات المستخدم الحساسة عن بُعد من التطبيقات على أندرويد 12 و13 باستخدام ثغرة CVE-2024-0044
 mirsamantajbakhsh/livehiddencamera
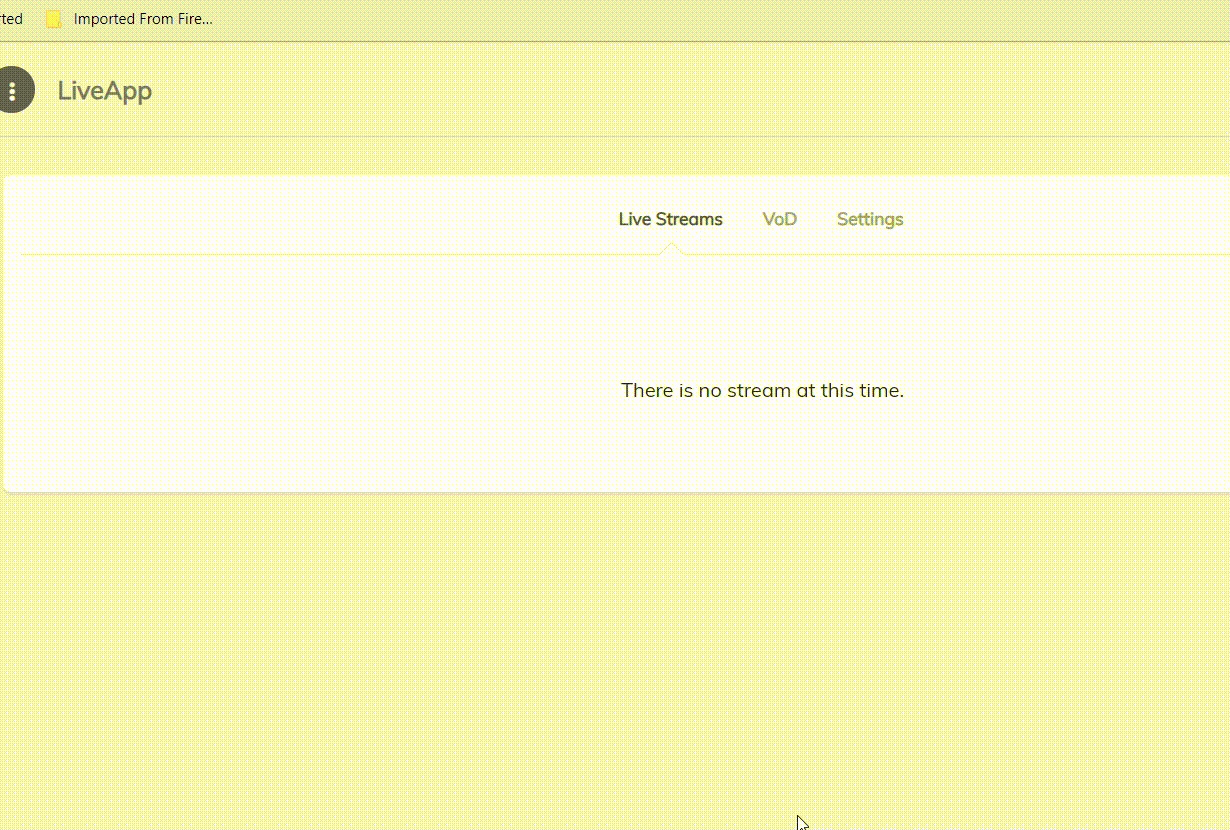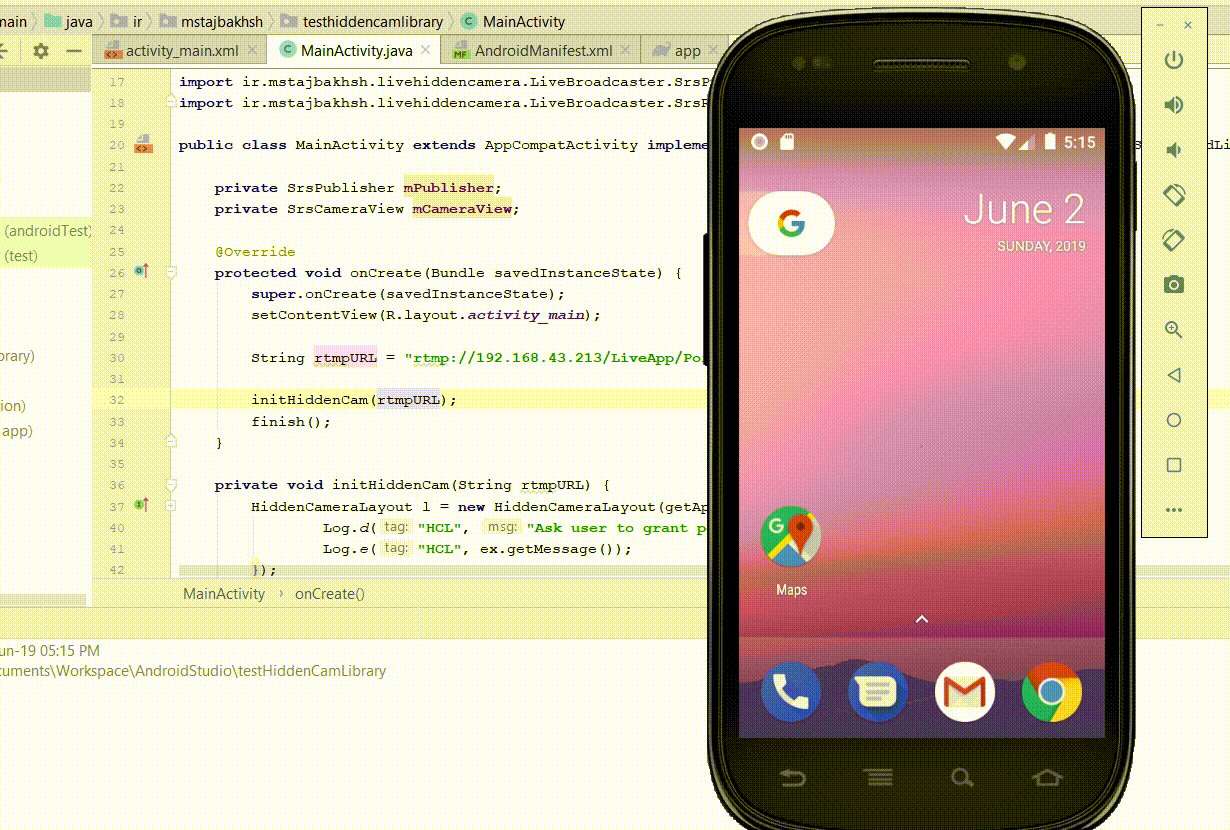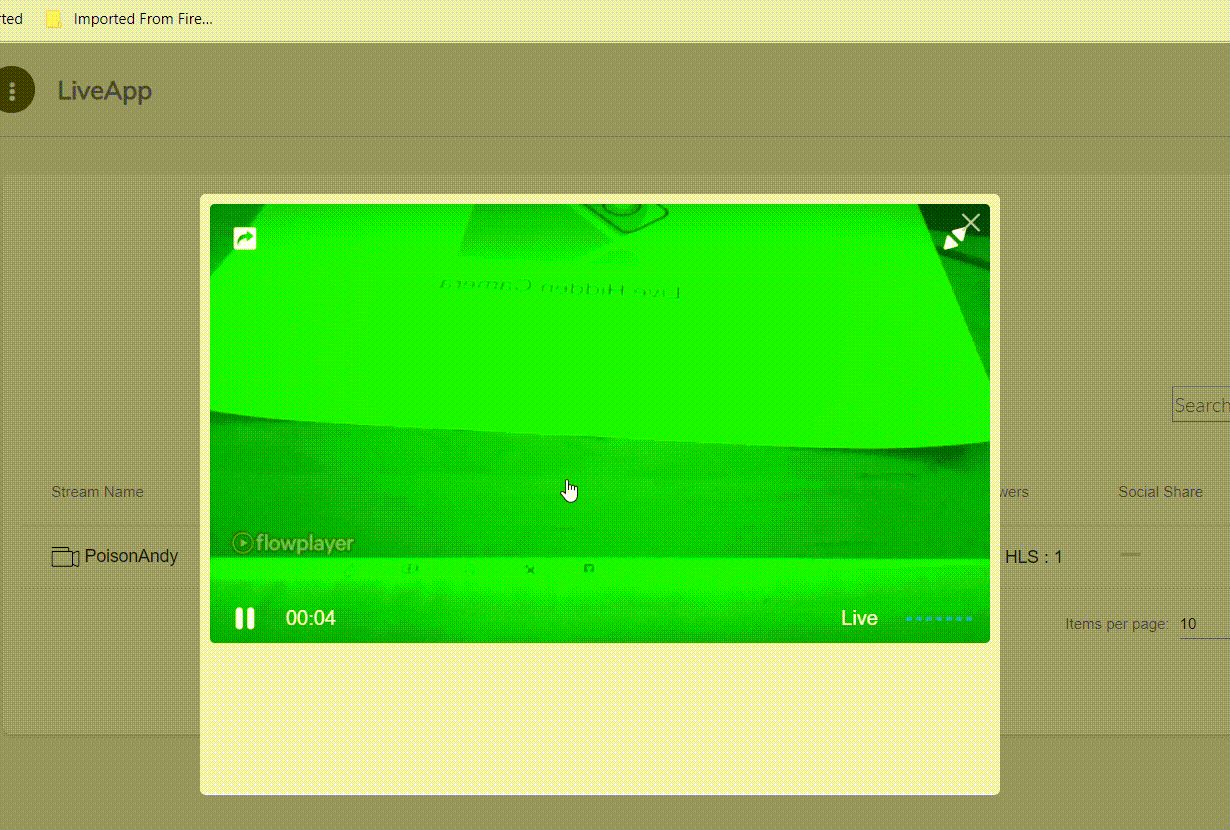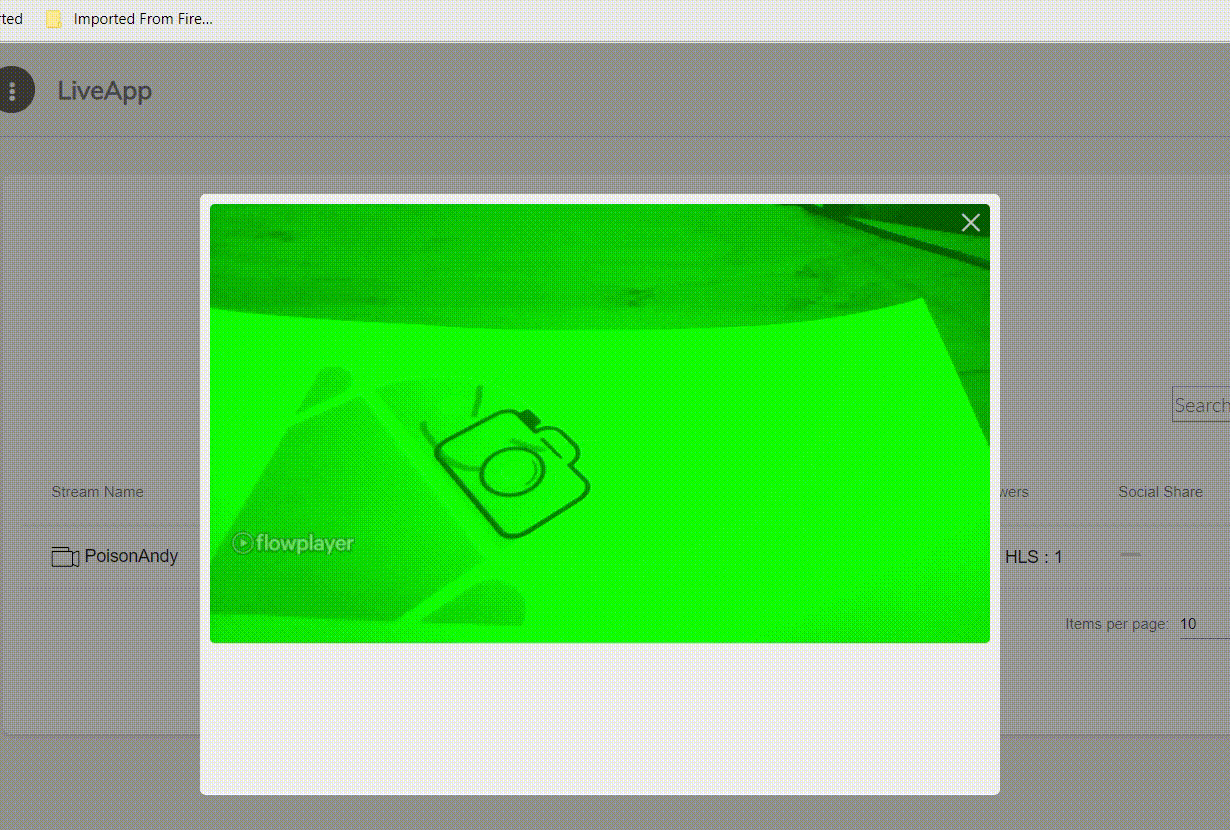
مكتبة Live Hidden Camera تقوم بتسجيل فيديو وصوت مباشر من جهاز Android دون عرض معاينة.
 takito1812/firestorepwn
fsp - ماسح ثغرات قاعدة بيانات Firestore باستخدام APKs
 amrudesh1/morf
Mobile Reconnaissance Framework هي أداة أمنية متنقلة هجومية قوية وخفيفة الوزن ومستقلة عن المنصة، مصممة لمساعدة المخترقين والمطورين في تحديد ومعالجة…
 leommxj/cve-2020-0022
إثبات مفهوم لاستغلال CVE-2020-0022، يستهدف حزمة Bluetooth في نظام Android لتحفيز تجاوز سعة المخزن المؤقت عبر حزم L2CAP مصممة خصيصًا، مما يتسبب في رفض…
 aancw/sslpindetect
SSLPinDetect هي أداة لتحليل ملفات APK الخاصة بنظام أندرويد لاكتشاف تطبيقات تثبيت SSL (SSL pinning) عن طريق مسح الأنماط المعروفة في الكود المُفكك.…
 deemoun/pulseapk
PulseAPK هي واجهة أمامية بتقنية WPF لأداتي apktool و uber-signer مع دعم السحب والإفلات، وإخراج فك التجميع المباشر، وتحليل smali، وإعادة بناء وتوقيع…
 laginimaineb/cve-2016-2431
تصعيد صلاحيات نواة TrustZone في معالجات كوالكوم
 crissyfield/super-trouper
خادم MCP يوفّر أدوات Frida للت instrumentation لوكلاء البرمجة للاتصال بالأجهزة، وفحص العمليات، وإدارة الجلسات، وتحميل نصوص JavaScript.








