
 #1
أدوات تركز على اختبار الاختراق، والهندسة العكسية، وتأمين تطبيقات Android ونظام التشغيل Android.
موصى به من Kitploit
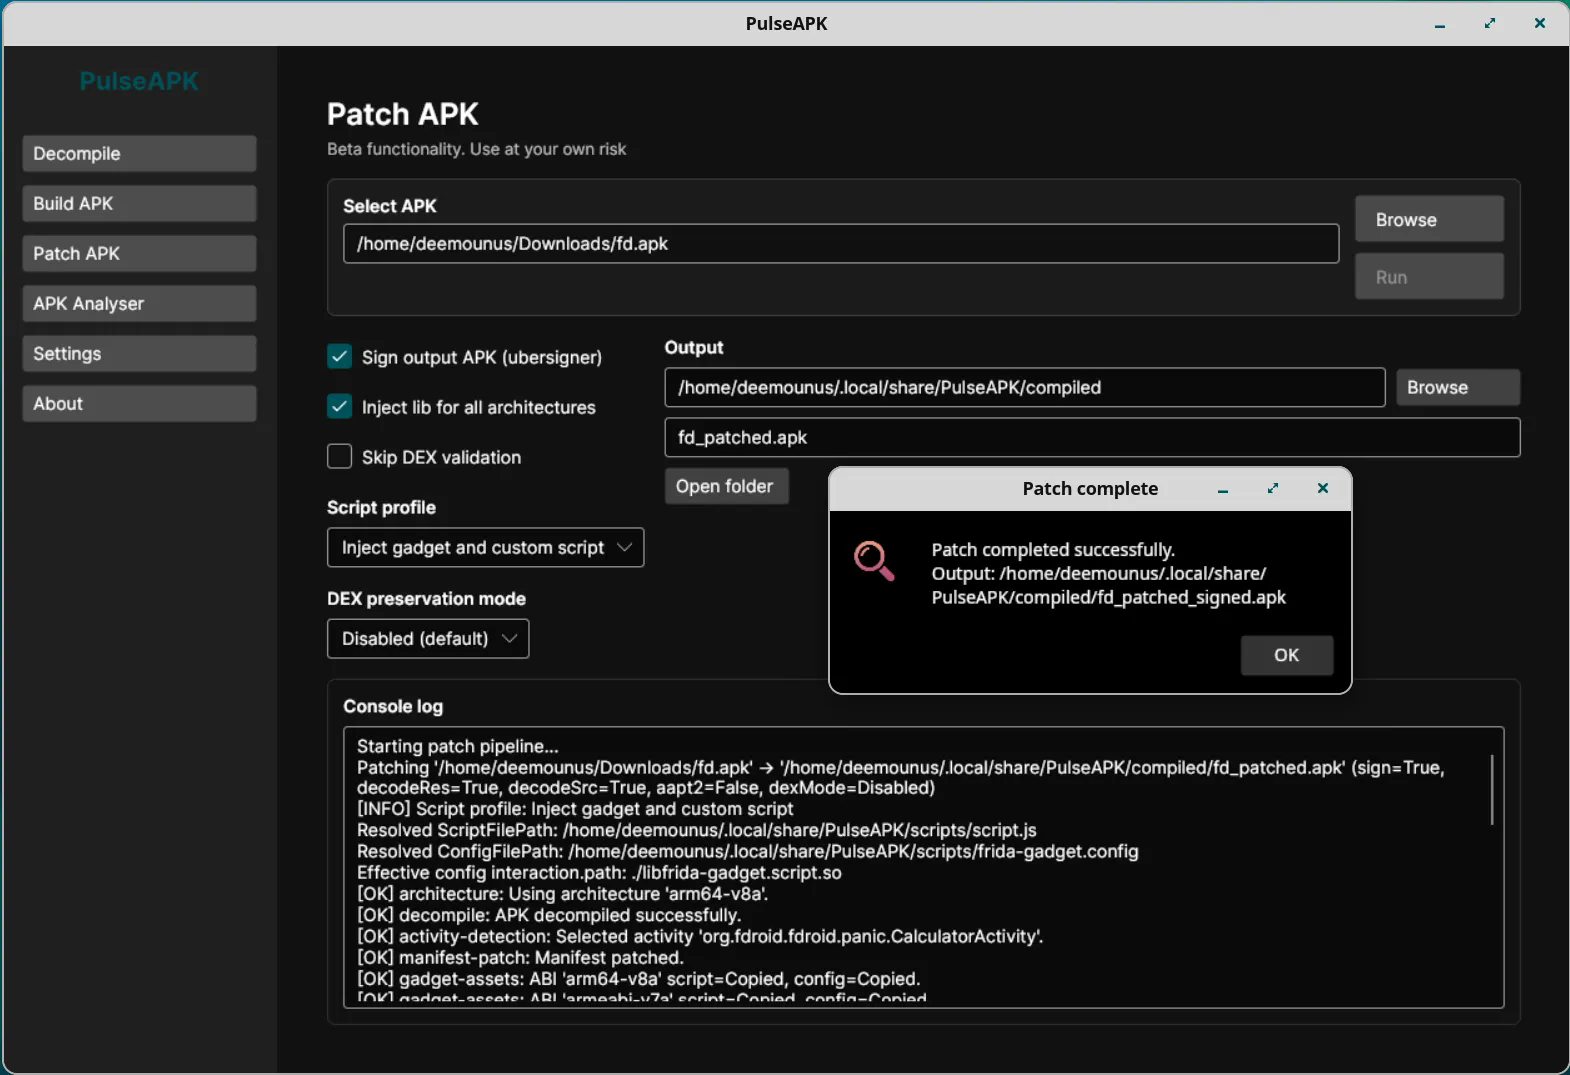
 deemoun/pulseapk-core
PulseAPK Core: أداة متعددة المنصات للعمل مع ملفات APK: فك التجميع، التحليل، البناء
 timwr/cve-2019-2215
# استغلال تصعيد الامتيازات في نواة أندرويد لـ CVE-2019-2215 يوفر إثباتًا للمفهوم لتحقيق وصول الجذر عبر ثغرة استخدام بعد التحرير (use-after-free) في…
 laginimaineb/cve-2014-7920-7921
كود استغلال لـ CVE-2014-7920 و CVE-2014-7921 - تنفيذ كود في mediaserver حتى Android 5.1
 android-rooting-tools/libpingpong_exploit
CVE-2015-3636 استغلال
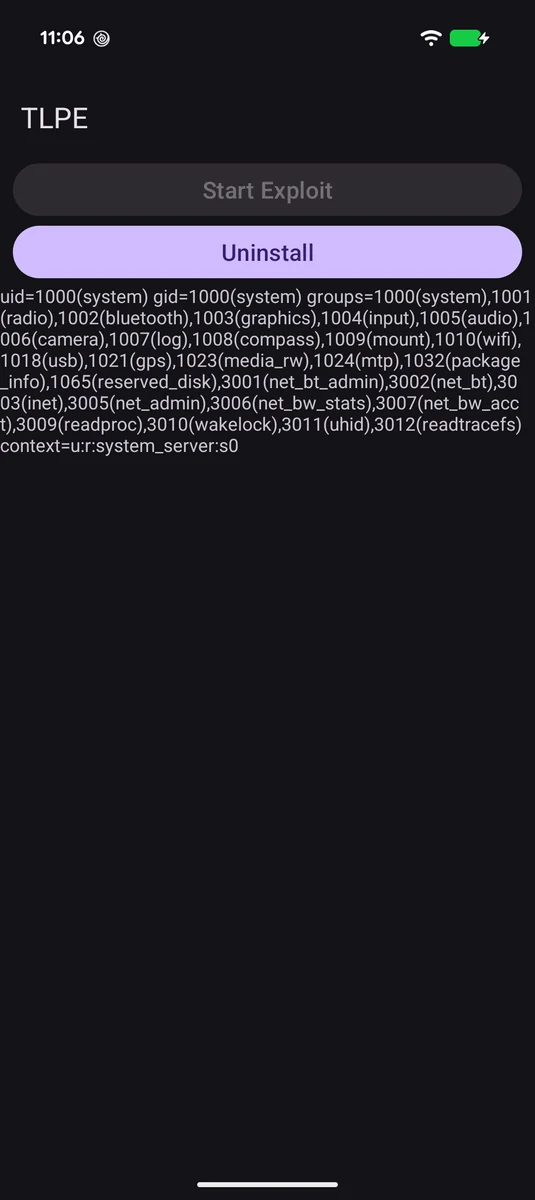 supersonic/tlpe
CVE-2026-49881، باستخدام إنشاء سياق غير آمن في خدمة Telecom في Android 17 لتنفيذ تعليمات برمجية عشوائية بصلاحية UID 1000 system_server من تطبيق غير…
 nightwatchcybersecurity/truegaze
أداة تحليل ثابت لتطبيقات Android/iOS تركز على المشكلات الأمنية خارج الكود المصدري
 aau-network-security/hostage
وعاء العسل المتنقل منخفض التفاعل
 wxxsfxyzm/ghostlock-galaxy
قم بعمل روت لهاتف Galaxy الخاص بك باستخدام CVE-2026-43499
 michalbednarski/thelastbundlemismatch
كتابة وتحليل واستغلال لثغرة CVE-2023-45777، تجاوز للتحقق من Intent داخل AccountManagerService على أندرويد 13 على الرغم من تخفيف "Lazy Bundle"
 alterakey/trueseeing
ماسح ثغرات تطبيقات iOS/Android دون فك التجميع (مختبر عرض DC25، CB17)
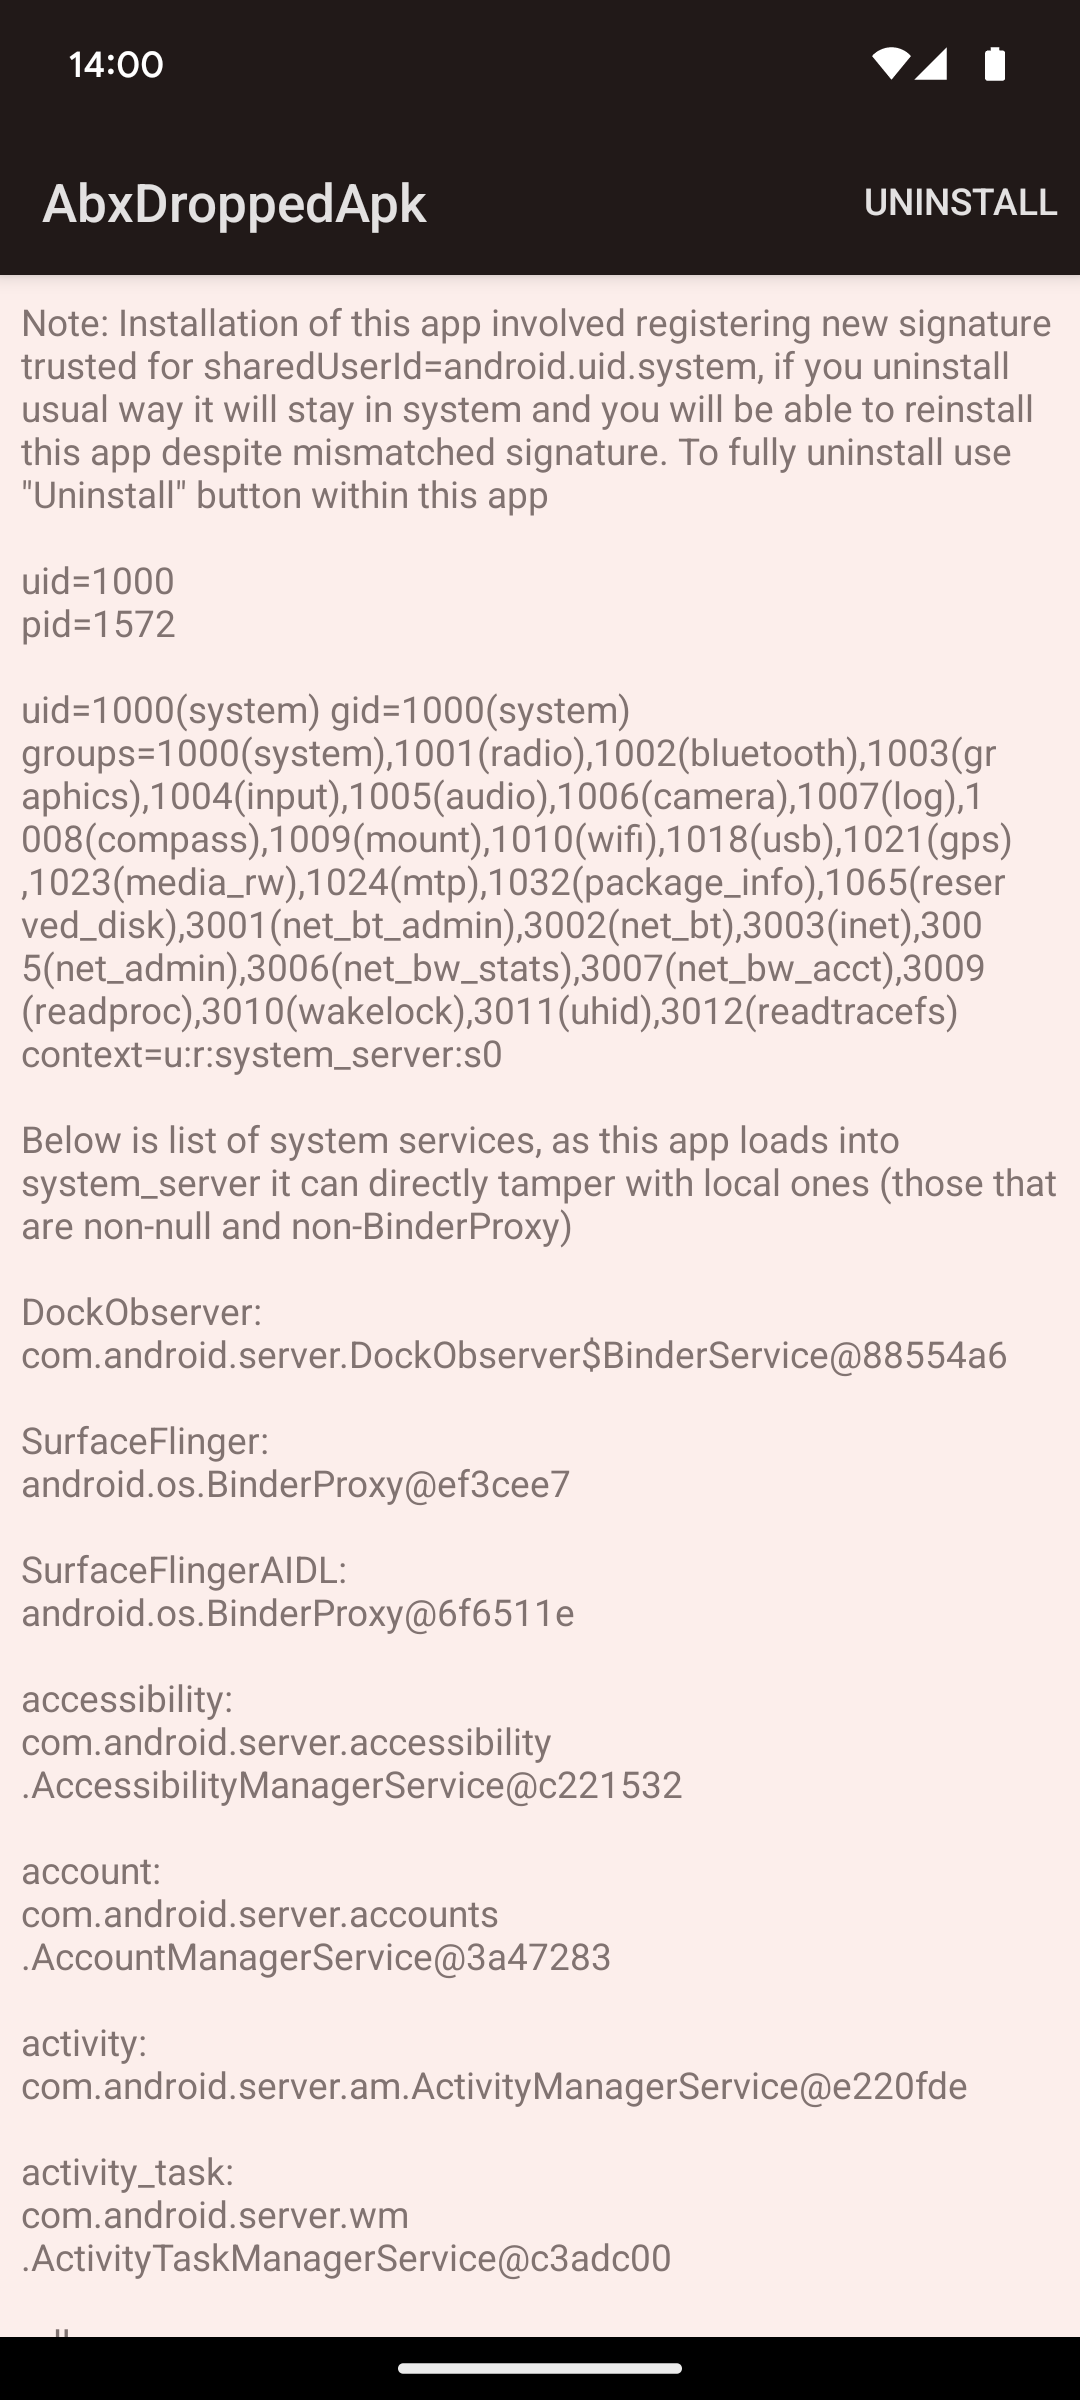 michalbednarski/abxoverflow
تقرير واستغلال لثغرة CVE-2024-34740، فيض عدد صحيح في BinaryXmlSerializer في أندرويد يؤدي إلى كتابة ملف إلى system_server ومن ثم إلى تنفيذ كود داخل…
 federicodotta/ghidra2frida
إضافة لـ Ghidra تربط التحليل الثابت والديناميكي عبر Frida، مما يتيح التجهيز البرمجي في وقت التشغيل لهندسة عكسية للملفات الثنائية على Windows وmacOS…
 metaredteam/rtx-cve-2023-45779
كود إثبات المفهوم لثغرة إعادة استخدام مفتاح APEX في أندرويد
 adityatelange/poc-cve-2026-0073
CVE-2026-0073 - إثبات مفهوم لتجاوز المصادقة المتبادلة اللاسلكية لـ ADB
 commando-x/vuln-bank-mobile
تطبيق مصرفي للهواتف المحمولة مصمم ليكون ضعيفًا أمنيًا بشكل متعمد، لممارسة اختبار أمان الأجهزة المحمولة. يتضمن ثغرات أمنية شائعة موجودة في التطبيقات…
 nccgroup/assethook
سحر LD_PRELOAD لـ AssetManager في أندرويد
 mailinneberg/broadpwn
ثغرة Broadpwn (CVE-2017-9417)
 jianqiangzhao/cve-2016-2434
تغطية لـ CVE-2016-2434، وهو تجاوز سعة المخزن المؤقت في خادم الوسائط في أندرويد يتيح تنفيذ تعليمات برمجية عشوائية عبر ملف وسائط مصنوع.








