

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Defenses-for-Tool-Integrated-LLM — أبحاث برمجية وتجارب للدفاع عن وكلاء LLM المدمجين بالأدوات ضد الهجمات العدائية، مع توسيع Agent Security Bench باستراتيجيات دفاع جديدة وسيناريوهات هجومية. | Kitploit
أدوات/GitHubGitHub/xiaoyan-lisa/defenses-for-tool-integrated-llm
أدوات دفاعيةتعلم الآلةالأوراق والأبحاثالتعلم والتعليمأمن الذكاء الاصطناعيالهجوم العدائي
GitHubxiaoyan-lisa/defenses-for-tool-integrated-llm

Defenses-for-Tool-Integrated-LLM

أبحاث برمجية وتجارب للدفاع عن وكلاء LLM المدمجين بالأدوات ضد الهجمات العدائية، مع توسيع Agent Security Bench باستراتيجيات دفاع جديدة وسيناريوهات هجومية.

مشاركة
عرض المستودع
43منذ سنة واحدةلم تتم المراجعة بعد

دفاعات عالمية لوكلاء النماذج اللغوية الكبيرة المدمجين بالأدوات ضد الهجمات العدائية

يحتوي هذا المستودع على الكود والتجارب الخاصة بمشروعنا حول الدفاع عن وكلاء النماذج اللغوية الكبيرة (LLM) المدمجين بالأدوات ضد الهجمات العدائية.
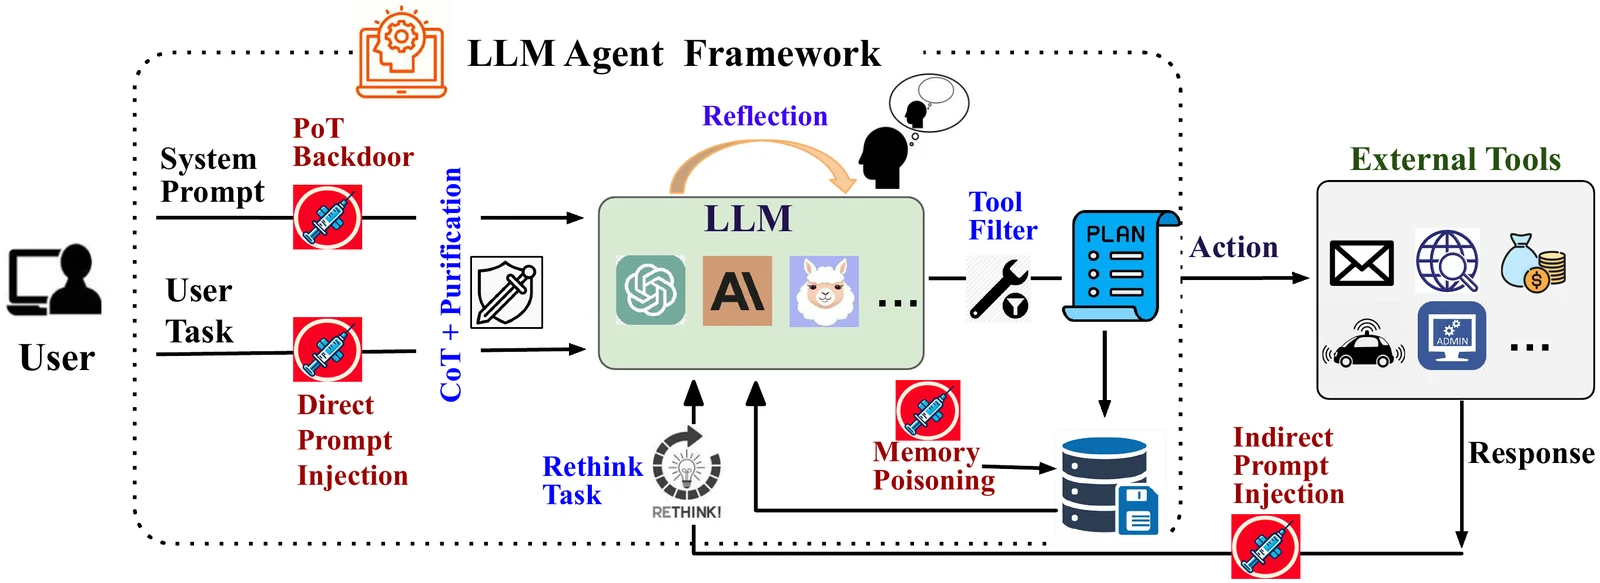
Framework overview

نظرة عامة

نبني على Agent Security Bench (ASB) لتقييم كيفية تأثير دمج الأدوات والاستدلال المنظم (مثل سلسلة التفكير، والتفكير التأملي) على قابلية وكلاء النماذج اللغوية الكبيرة للتعرض للمطالبات العدائية عبر سيناريوهات مهام متعددة.

يتضمن هذا المستودع:

  • استراتيجيات دفاع جديدة (مثل التصفية القائمة على الأدوات، وCoT+Reflection)
  • سيناريوهات هجوم مقتبسة من ASB
  • نصوص تجريبية

مبني على Agent Security Bench (ASB)

هذا المشروع يعدّل ويوسّع الكود من مستودع ASB الرسمي:

Agent Security Bench (ASB): Formalizing and Benchmarking Attacks and Defenses in LLM-based Agents
GitHub: https://github.com/agiresearch/ASBench
Paper: https://openreview.net/forum?id=V4y0CpX4hK

نشكر مؤلفي ASB على إتاحة إطار عملهم للعموم.

تثبيت التبعيات

pip install -r requirements.txt

الاستخدام

لتقييم DPI:

python attack_launcher.py --cfg_path ./config/DPI.yml

لتقييم IPI:

python attack_launcher.py --cfg_path ./config/IPI.yml

لتقييم MP:

python attack_launcher.py --cfg_path ./config/MP.yml

لتقييم هجوم الباب الخلفي:

python agent_attack_pot.py

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





