
新工具1个月前
frida-ssl-bypass
 danieldev23/frida-ssl-bypass
Frida 工具包,可绕过 Android 应用上的 SSL/TLS 证书固定,通过挂钩 Java TrustManager、OkHttp、Conscrypt 以及原生 OpenSSL/BoringSSL 层实现。
Android安全动态分析 (沙盒)Web代理与拦截+6
已发布网络安全工具的简短编辑更新。
danieldev23/frida-ssl-bypassFrida 工具包,可绕过 Android 应用上的 SSL/TLS 证书固定,通过挂钩 Java TrustManager、OkHttp、Conscrypt 以及原生 OpenSSL/BoringSSL 层实现。
 veridiff/veridiff
用于原生代码的动态分支分歧查找器——跟踪两次 Frida 执行并找出它们发生分歧的确切指令。
 nodesecure/js-x-ray
JavaScript & Node.js 开源 SAST 扫描器。用于检测最常见恶意模式的静态分析工具 🔬。
 gmh5225/evmbench-certora-agent-harness
使用LLM和Certora Prover生成并优化智能合约CVL规范的迭代式代理框架,将验证器输出反馈回去,直到成功或达到最大迭代次数。
 rbsec/sslscan
快速 SSL/TLS 扫描器,可发现支持的加密套件、协议和漏洞(Heartbleed、POODLE、CRIME),并包含证书链分析和密钥交换枚举。
 infobyte/faraday
面向攻击性安全、漏洞管理和自主渗透测试的开源及AI驱动的网络安全工具。由拉丁美洲的黑客构建,供全球使用。
 fauxrougee/smartscanner-source
基于 C++17 和 Qt 6 构建的 Web 漏洞扫描器,具备 GUI、CLI、可配置爬取和 JSON 报告功能。为教育目的而重构。

 antisurveillanceagency/shadownet
ShadowNet 是一个匿名路由协议,它强制所有系统范围的连接都通过 Tor,同时实现类似 Mixnet 的技术并强化操作系统。
 apache/brpc
工业级 C++ RPC 框架,用于构建高性能分布式系统,支持多种协议(HTTP、gRPC、Redis、Thrift),内置负载均衡、命名服务和 RAFT 共识。
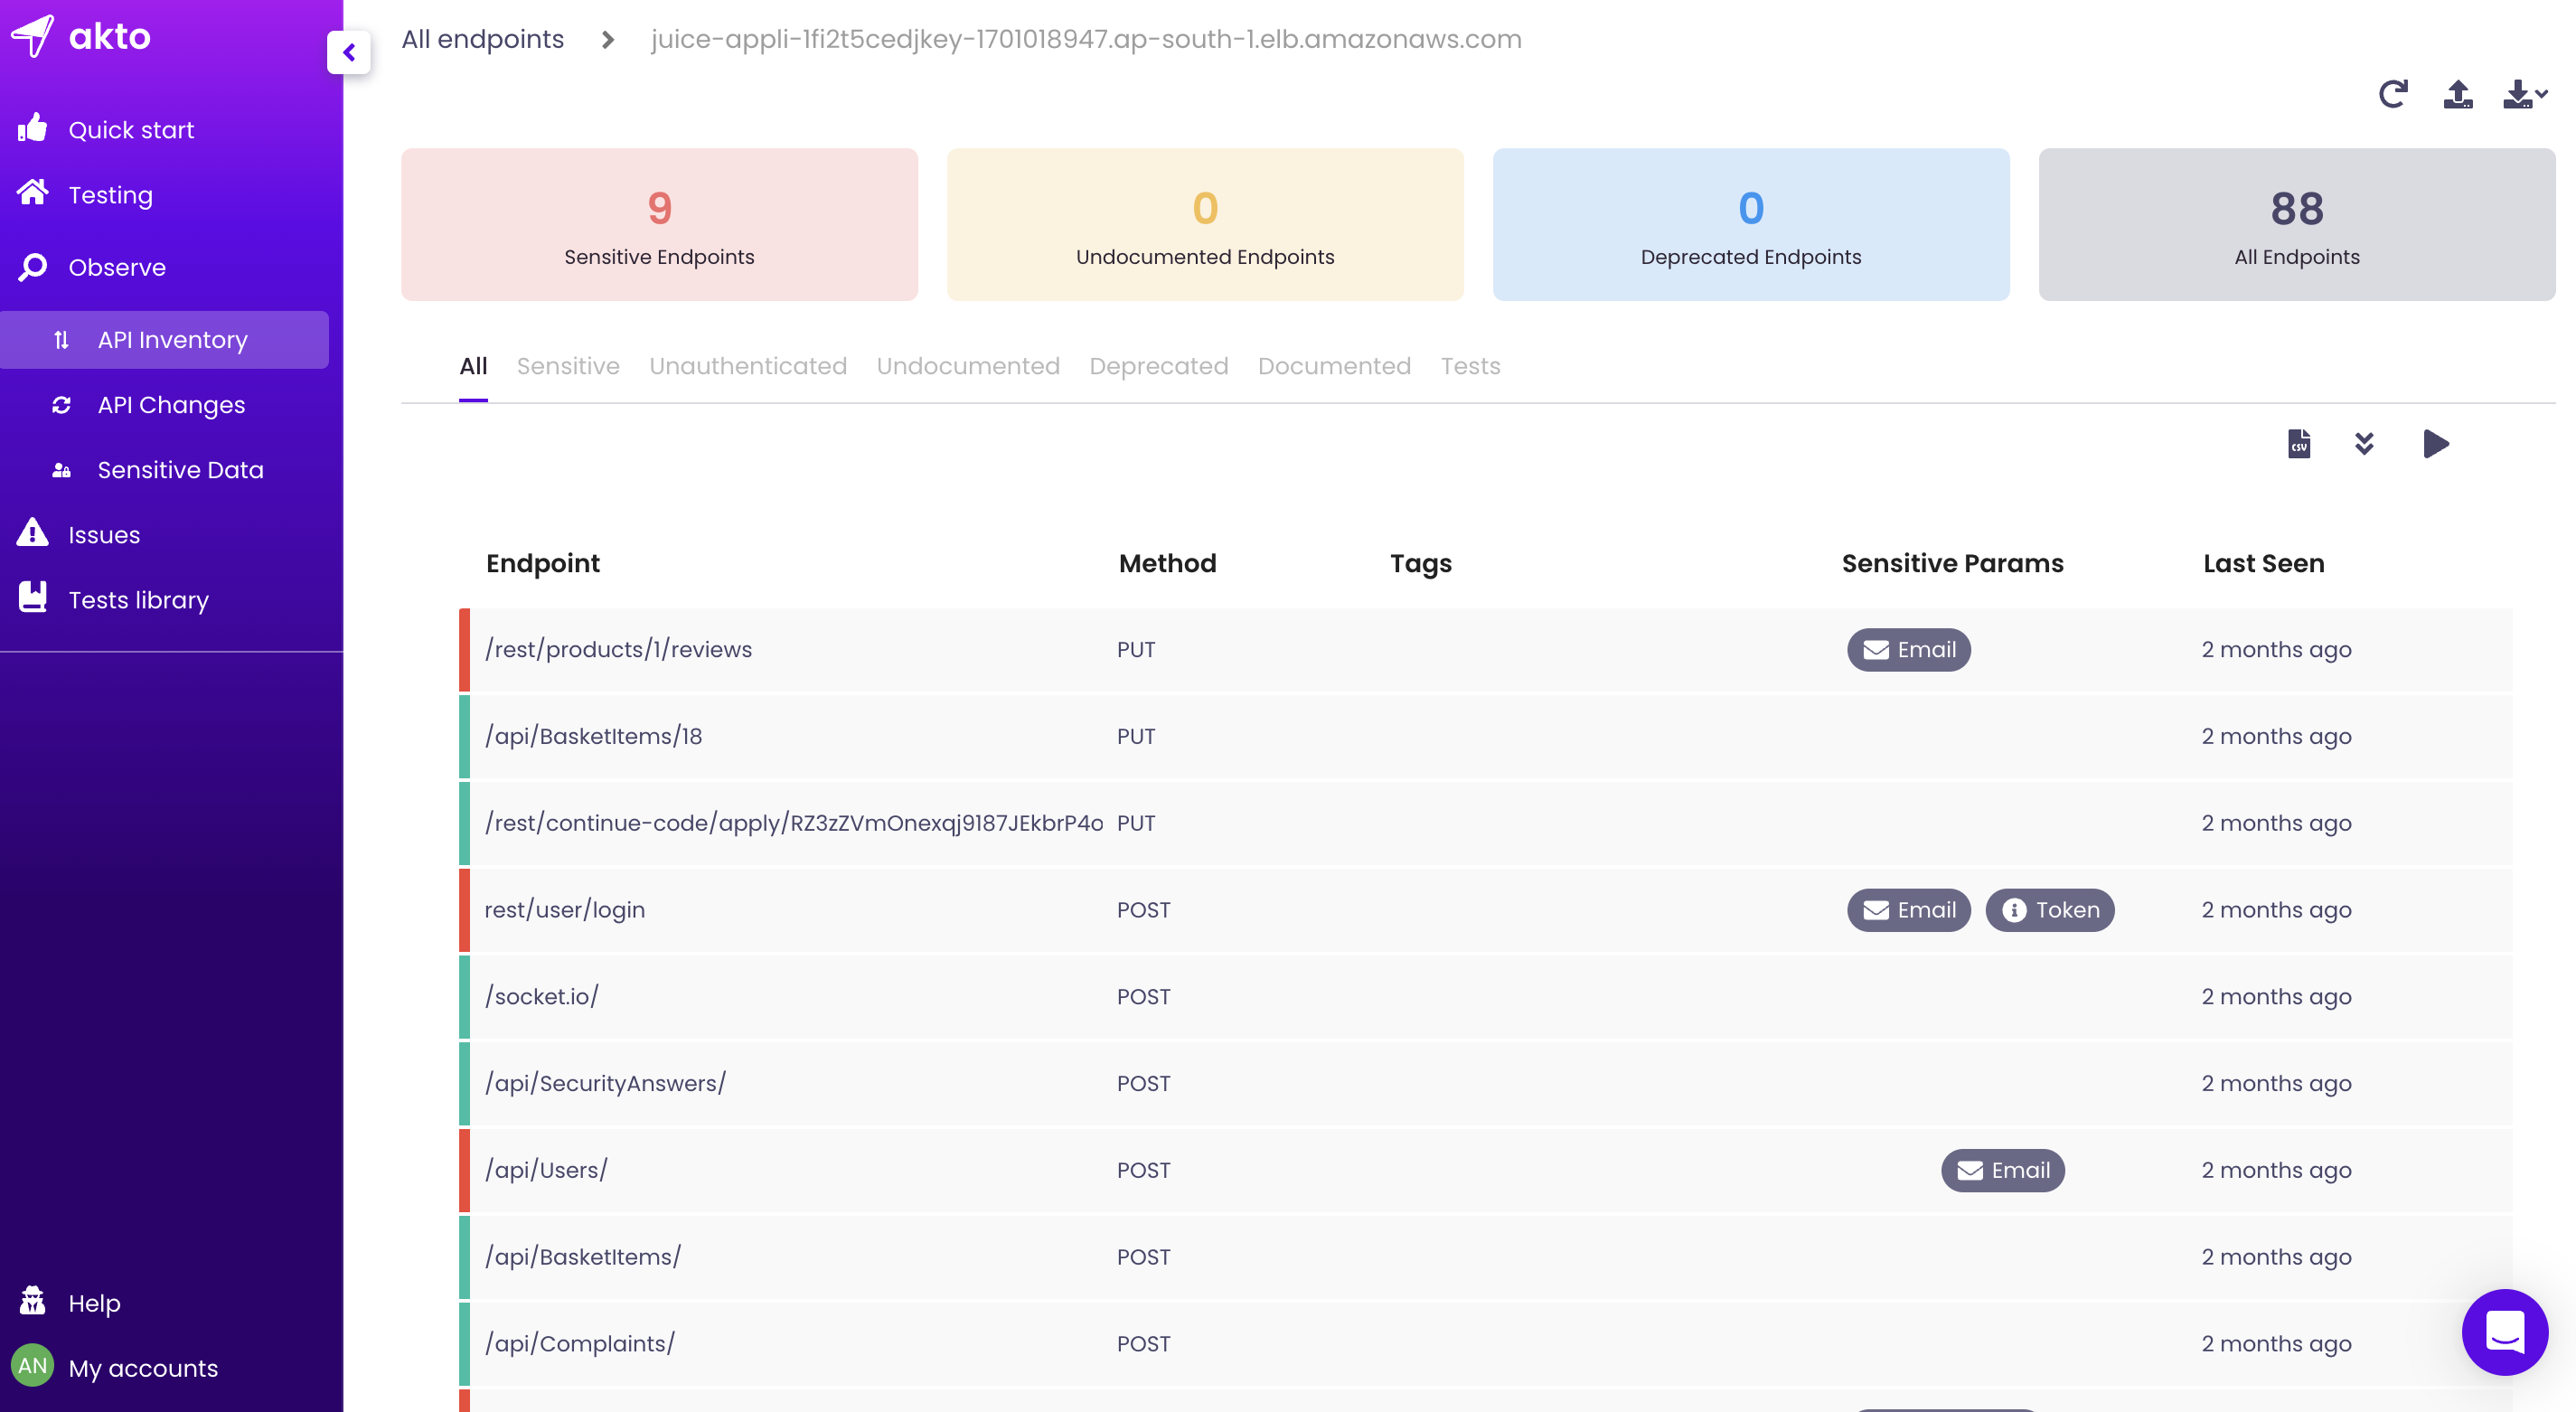 akto-api-security/akto
开源的 API 安全平台,用于持续的 API 发现、漏洞测试和运行时威胁检测。与 CI/CD 流水线集成,覆盖 OWASP Top 10,内置 1000+ 项测试。
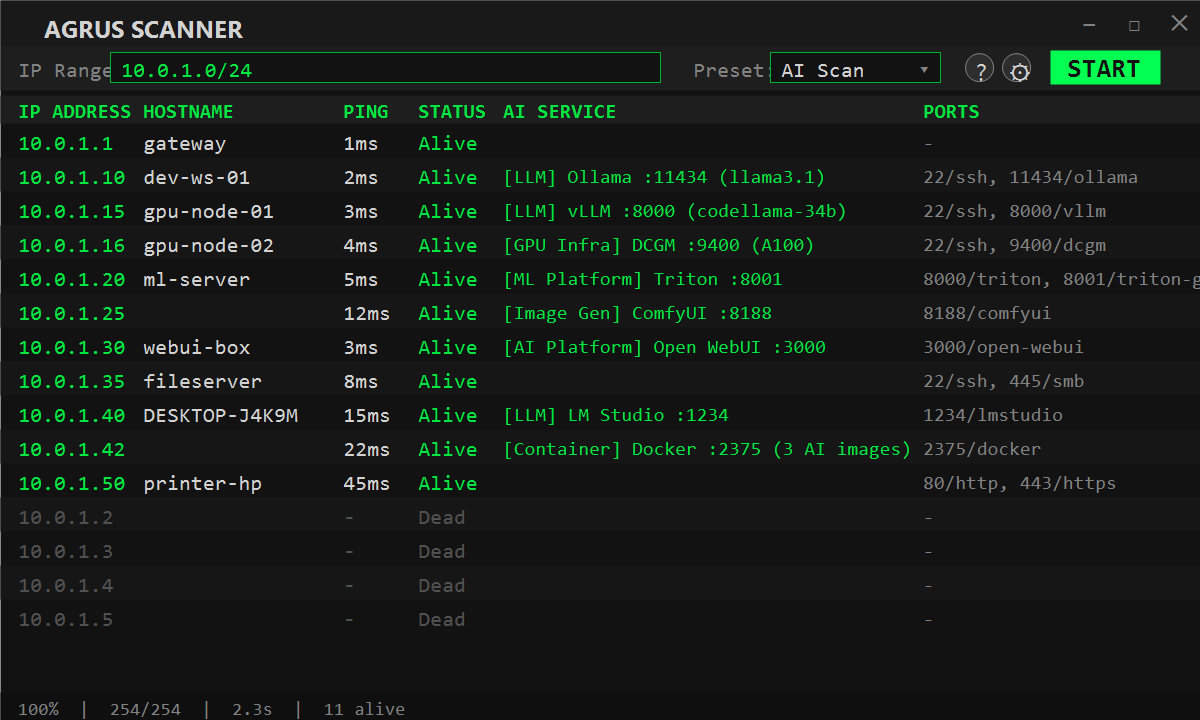 nybaywatch/agrusscanner
Windows 网络侦察扫描器,支持 ping 扫描、TCP 端口扫描以及深度 AI/ML 服务检测,用于发现影子 AI、流氓 LLM 部署和 GPU 基础设施。