
新发布Sep 18, 2026
syft v1.52.0
用于从容器镜像和文件系统生成软件物料清单(SBOM)的 CLI 工具和库
Syft
一个用于从容器镜像和文件系统生成软件物料清单(SBOM)的 CLI 工具和 Go 库。与 Grype 等扫描器配合使用时,在漏洞检测方面表现出色。



特性
- 为容器镜像、文件系统、归档文件生成 SBOM(有关受支持的扫描目标完整列表,请参阅文档)
- 支持数十种打包生态系统(例如 Alpine(apk)、Debian(dpkg)、RPM、Go、Python、Java、JavaScript、Ruby、Rust、PHP、.NET 以及更多)
- 支持 OCI、Docker、Singularity 以及更多镜像格式
- 与 Grype 无缝协作,用于漏洞扫描
- 多种输出格式(CycloneDX、SPDX、Syft JSON 以及更多),并支持在 SBOM 格式之间进行转换
- 使用 in-toto 规范创建已签名的 SBOM 证明
[!TIP] Syft 新手?查看入门指南获取完整教程!
安装
快速上手的最快方式:
curl -sSfL https://get.anchore.io/syft | sudo sh -s -- -b /usr/local/bin
[!TIP] 请参阅安装文档了解获取 Syft 的更多方式,包括 Homebrew、Docker、Scoop、Chocolatey、Nix 等!
基本用法
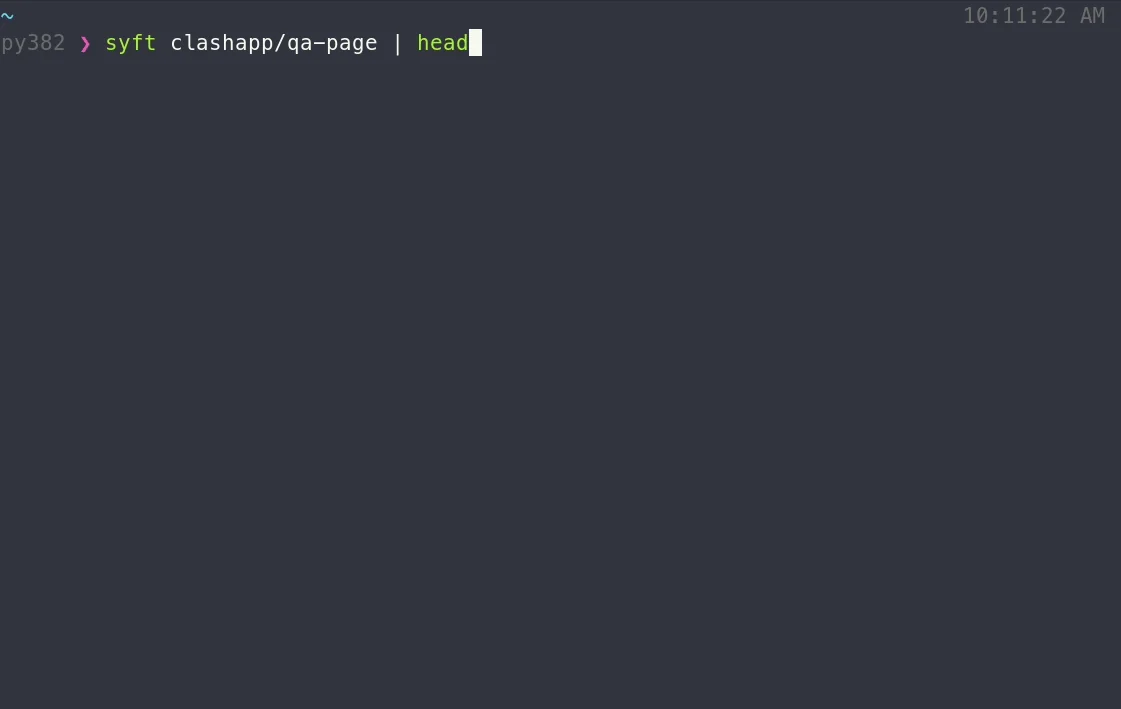
查看容器镜像或目录中的软件包:
# 容器镜像
syft alpine:latest

# 目录
syft ./my-project
要获取 SBOM,请指定一个或多个输出格式:
# 输出 SBOM 到 stdout
syft <image> -o cyclonedx-json

# 输出多个 SBOM 到文件
syft <image> -o spdx-json=./spdx.json -o cyclonedx-json=./cdx.json
[!TIP] 查看入门指南 以探索所有功能和特性。
贡献
我们鼓励用户通过提交问题来帮助改进这些工具,无论是发现 bug 还是想要新功能。 如果您有兴趣提供代码贡献,请查看我们的贡献概览和开发者专属文档。
Syft 开发由 Anchore 赞助,并根据 Apache-2.0 许可证发布。
Syft 徽标由 Anchore 创作,采用 CC BY 4.0
 许可证授权
如需获取 Syft 或 Grype 的商业支持选项,请联系 Anchore。
来和我们交流吧!
Syft 团队定期举办线上社区会议。欢迎所有人加入,带来讨论话题。