
新发布1个月前
njsscan v1.0.1
 ajinabraham/njsscan
面向Node.js应用的语义感知SAST扫描器,利用libsast模式匹配和semgrep语法感知分析,检测不安全代码模式。
静态分析漏洞扫描器静态代码分析 (SAST)+3
已发布网络安全工具的简短编辑更新。
ajinabraham/njsscan面向Node.js应用的语义感知SAST扫描器,利用libsast模式匹配和semgrep语法感知分析,检测不安全代码模式。
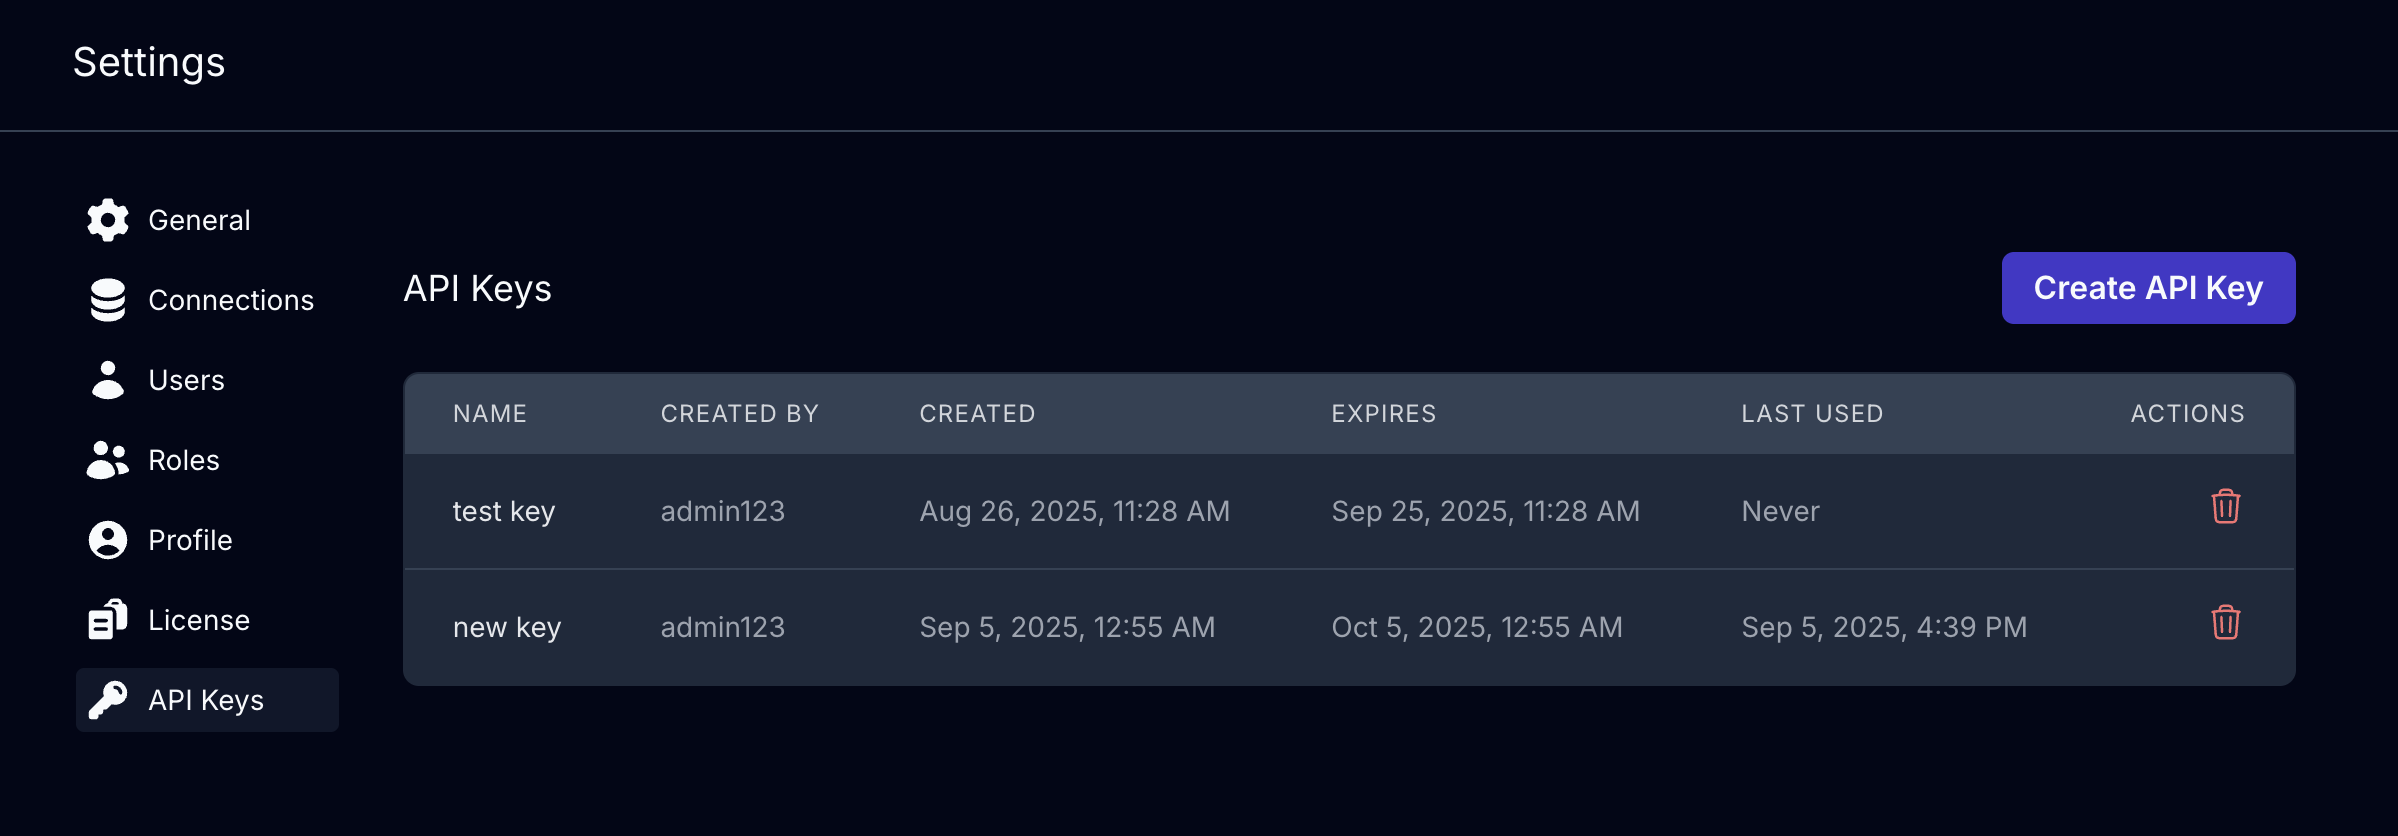 kviklet/kviklet
类似 Pull Request 的数据库查询审批/批准流程,用于合规但顺畅的工程人员访问生产环境。
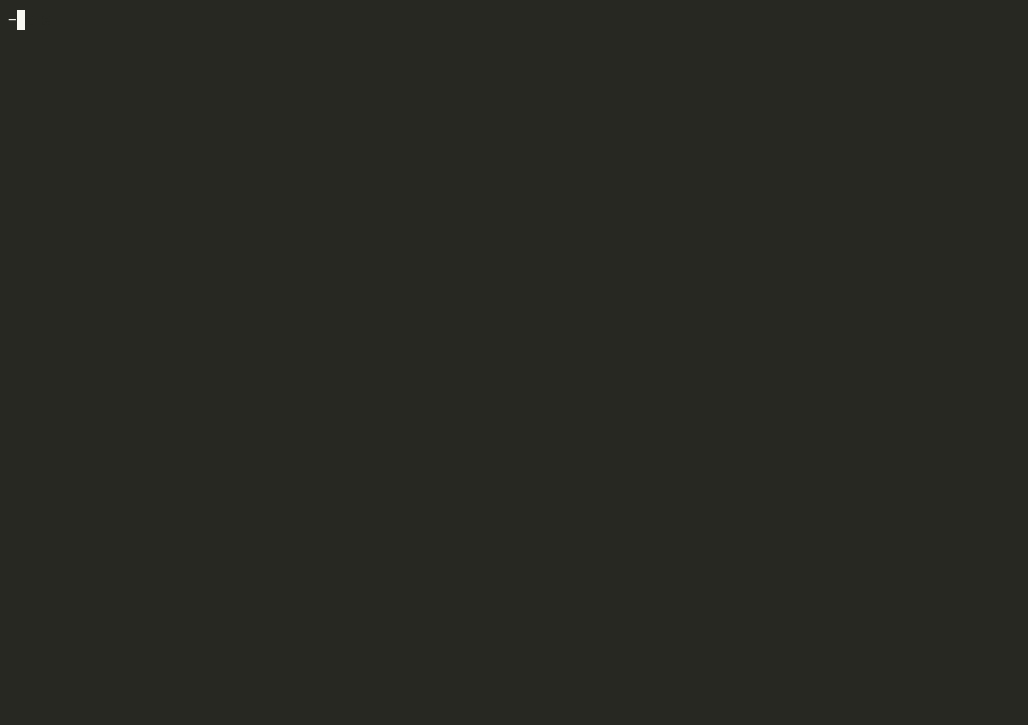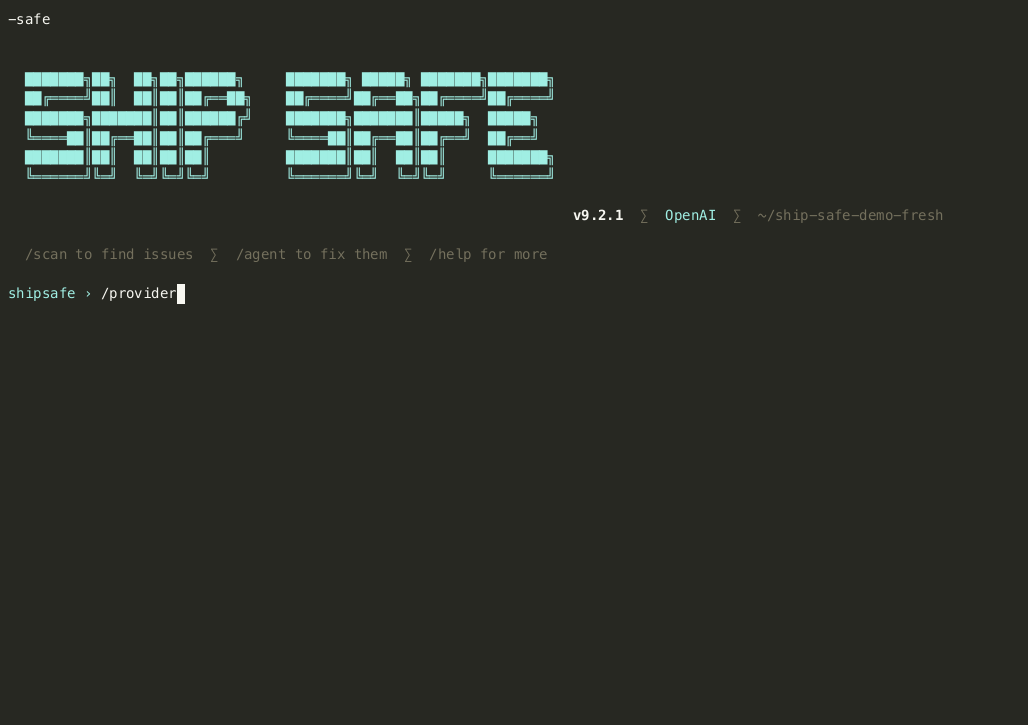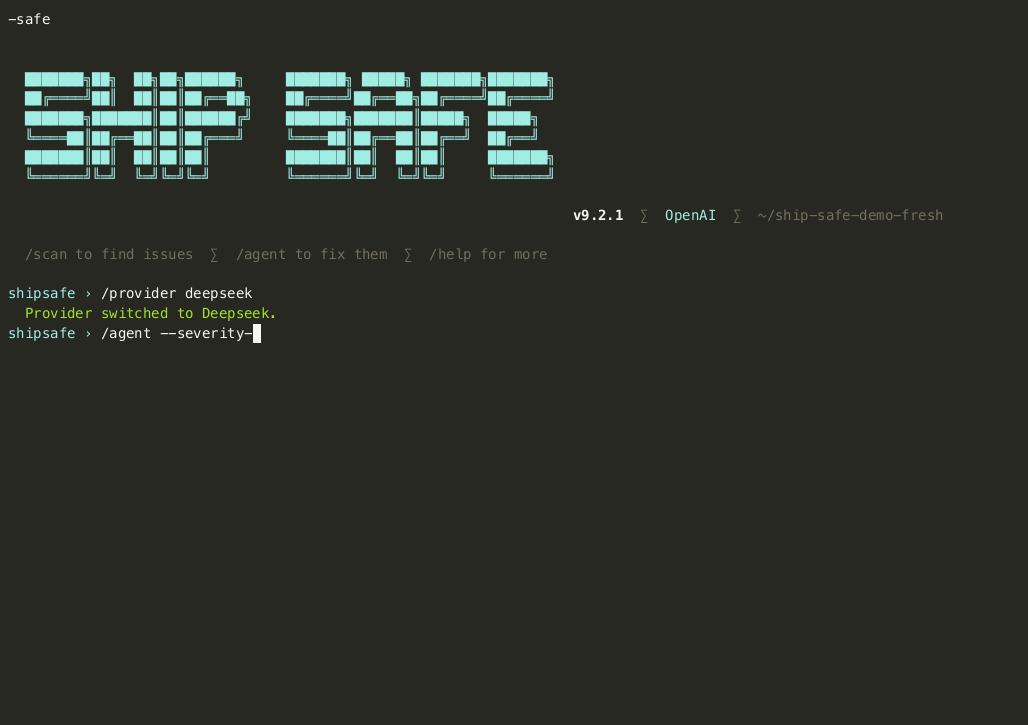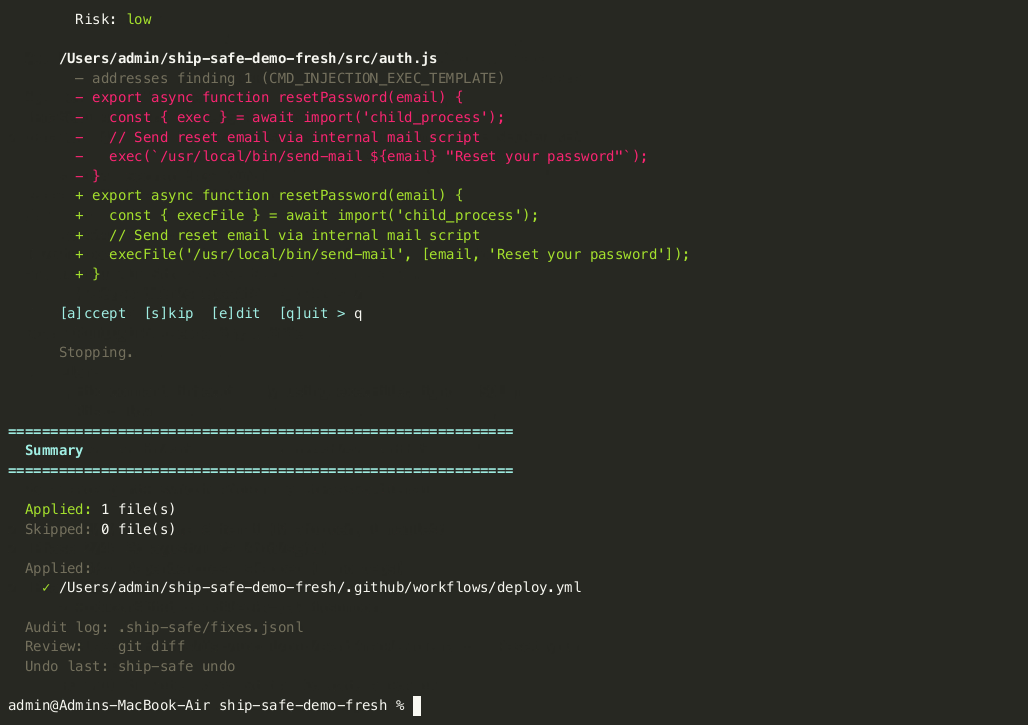 asamassekou10/ship-safe
The independent security agent for AI-written software. Finds issues, investigates whether they are real, and shows you the evidence. Deterministic…
 mobsf/mobile-security-framework-mobsf
适用于Android、iOS和Windows的自动化移动应用安全测试框架。执行静态和动态分析、恶意软件检测以及API安全测试,并支持CI/CD集成。
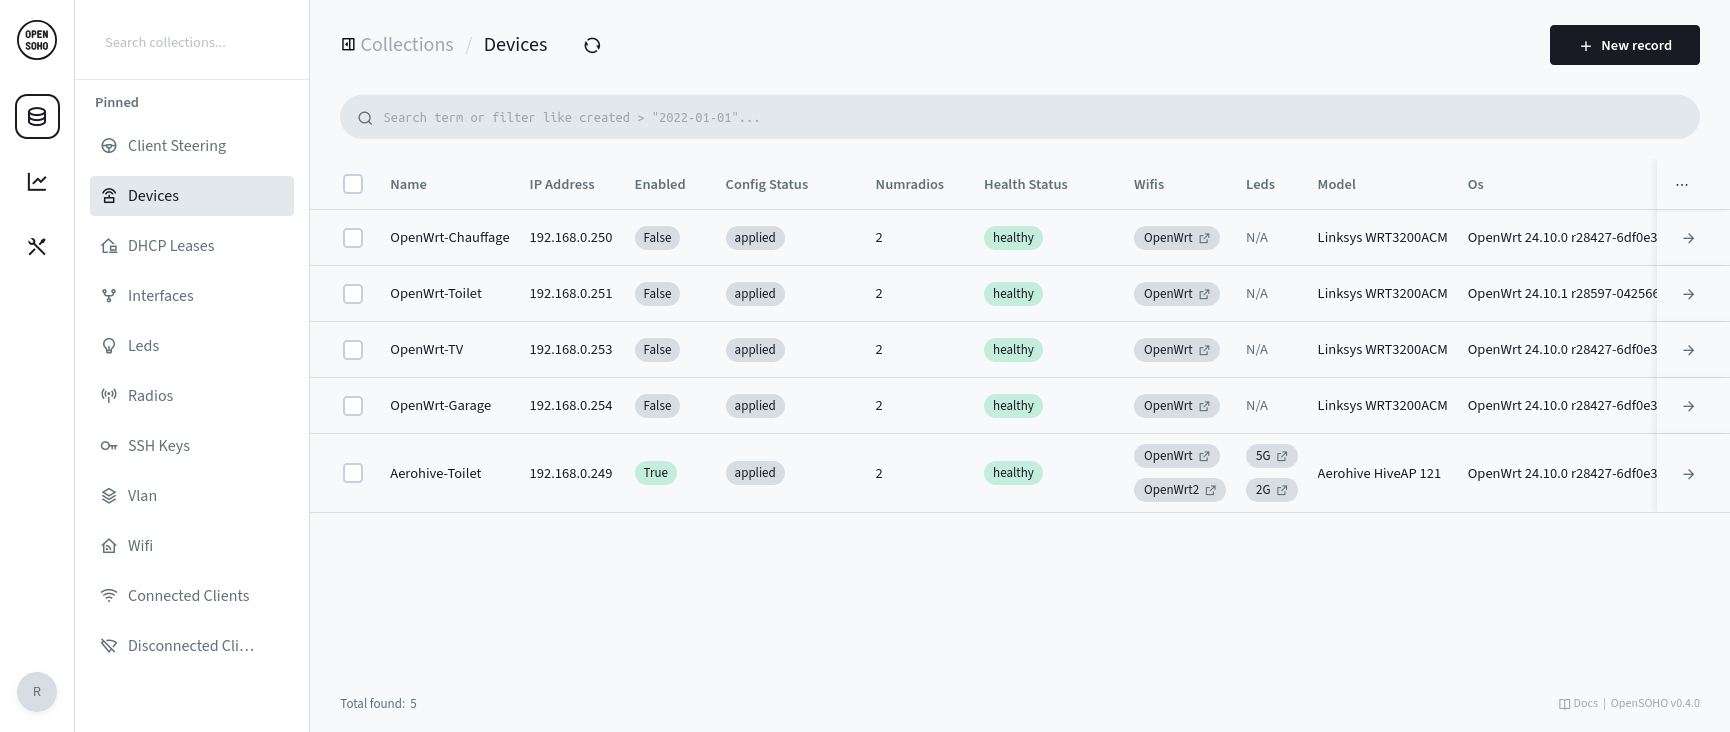 rubenbe/opensoho
轻量级的OpenWRT设备管理平台,适用于小型网络。针对2–20台设备提供集中配置、监控和WiFi管理,部署简单且兼容OpenWISP。
 tech4242/aquaman
🔱 唯一独立的AI代理凭据代理:自带保险库隔离和最小权限请求策略。您的密钥仍留在您原本存放的地方,绝不会进入代理的内存。兼容 1Password、keychain、keepassxc 等众多工具。
 evotecit/gpozaurr
Group Policy Eater 是一个 PowerShell 模块,旨在收集有关组策略的信息,同时也允许修复其中可能存在的问题。
 ymsniper/kto
自动Wi-Fi去认证工具,持续扫描目标SSID上的客户端并踢出非白名单设备。功能包括白名单支持、网状/多AP处理、PMF检测,以及通过EAPOL提取的实验性WPA2 PMF绕过。
 mobsf/mobsfscan
mobsfscan 是一款静态分析工具,可以在你的 Android 和 iOS 源代码中发现不安全的代码模式。支持 Java、Kotlin、Swift 和 Objective C 代码。mobsfscan 使用 MobSF 静态分析规则,并由 semgrep 和 libsast 模式匹配引擎驱动。