

新工具11天前
ebpf-container-escape-framework
 0xmfbk/ebpf-container-escape-framework
面向 Linux 5.15+ LTS 的纯 eBPF EDR 审计工具:14 个内核钩子、15 种操作(覆盖 13 项 MITRE 技术)、进程谱系追踪、SIEM 导出,支持 K8s/Docker。
防御工具容器安全入侵检测+2
已发布网络安全工具的简短编辑更新。
0xmfbk/ebpf-container-escape-framework面向 Linux 5.15+ LTS 的纯 eBPF EDR 审计工具:14 个内核钩子、15 种操作(覆盖 13 项 MITRE 技术)、进程谱系追踪、SIEM 导出,支持 K8s/Docker。
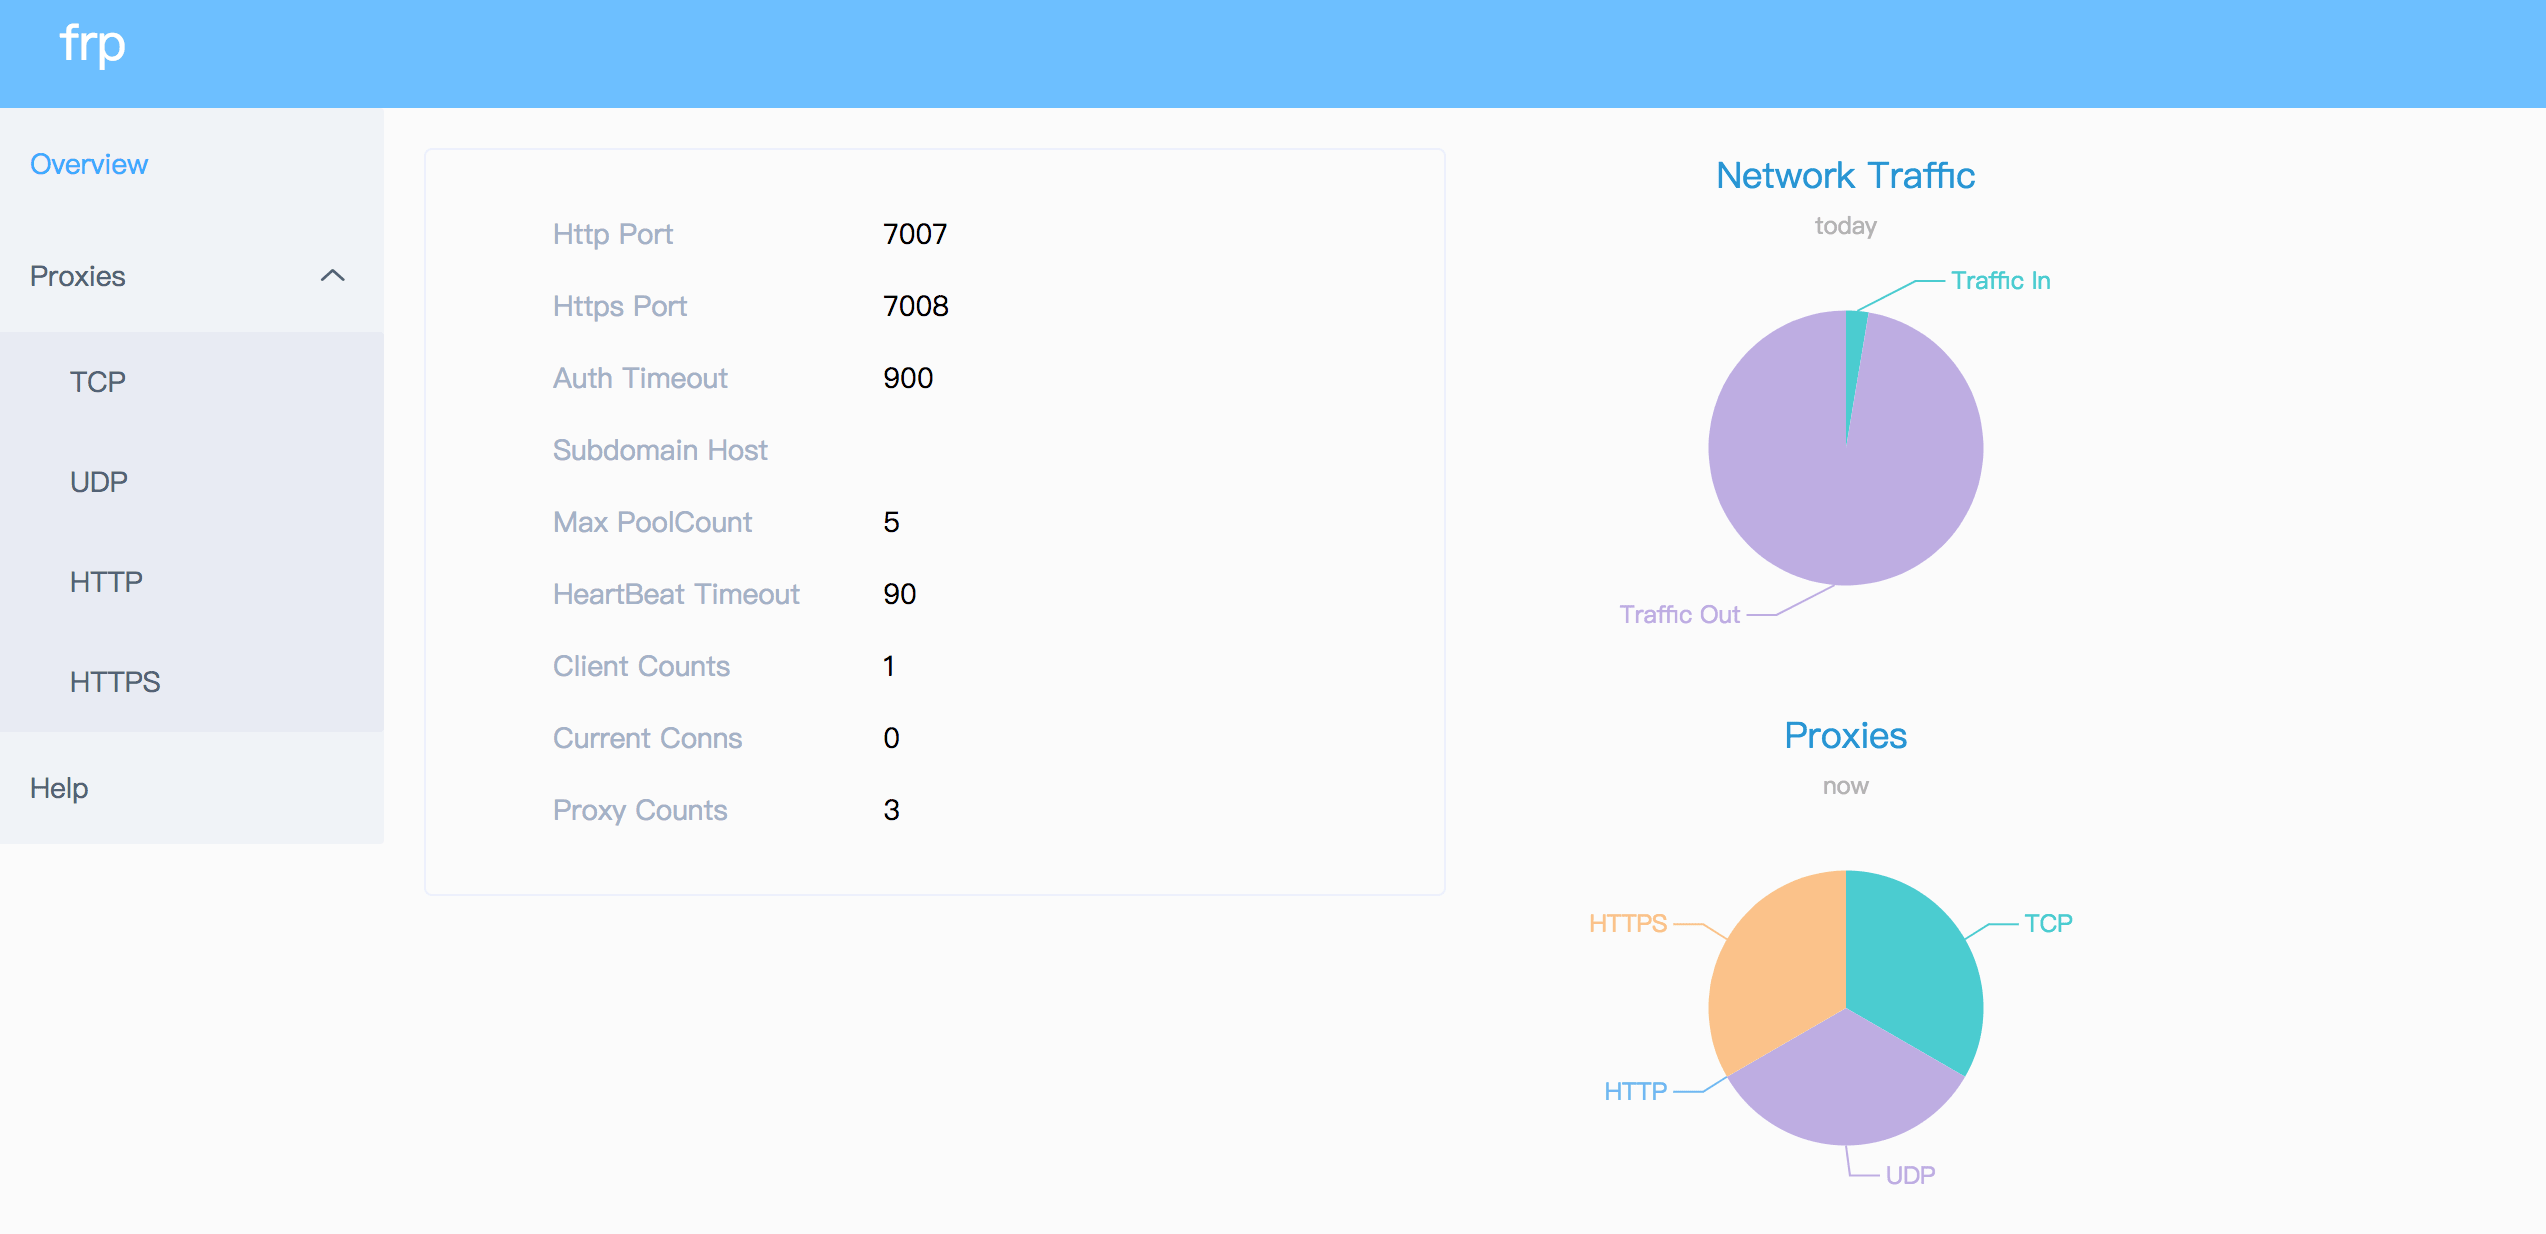
 yasindce1998/barzakh
Ring -4 到 Ring 0:攻防固件研究平台。我们先构建 bootkit,然后再捕获它们。闭环。对硅片零信任。
 emrekybs/veiled-eye
OSINT 身份调查工具。从电子邮件、用户名、电话号码或钱包出发,跨 46 个数据源进行关联分析,汇聚成一份画像与关系图谱。
 edtrackai/nextjs-supabase-stripe-security-checker
面向 Next.js、Supabase 和 Stripe 应用的本地静态安全扫描器:24 项基于 AST 的检查,用于检测泄露的密钥、缺失的 RLS 和授权以及不安全的 webhook。提供 CLI 和 GitHub Action。
 g4bri-3l3/hostbadger
只读的 Windows 主机加固审计工具,使用 PowerShell 编写,支持可选的 AI 分析
 openwrt/openwrt
面向嵌入式设备的 Linux 操作系统,具有可写文件系统、软件包管理和构建框架。支持为路由器、物联网设备及无线接入点创建自定义固件,并可完全控制网络协议栈。
 g4bri-3l3/idwolf
纯 PowerShell 编写的只读 Active Directory 与 Microsoft Entra ID 卫生审计工具。一次采集,离线分析:确定性发现、攻击路径、NIS2/ISO 27001/DORA/GDPR 映射、HTML/CSV/JSONL 报告、可选 AI 分析
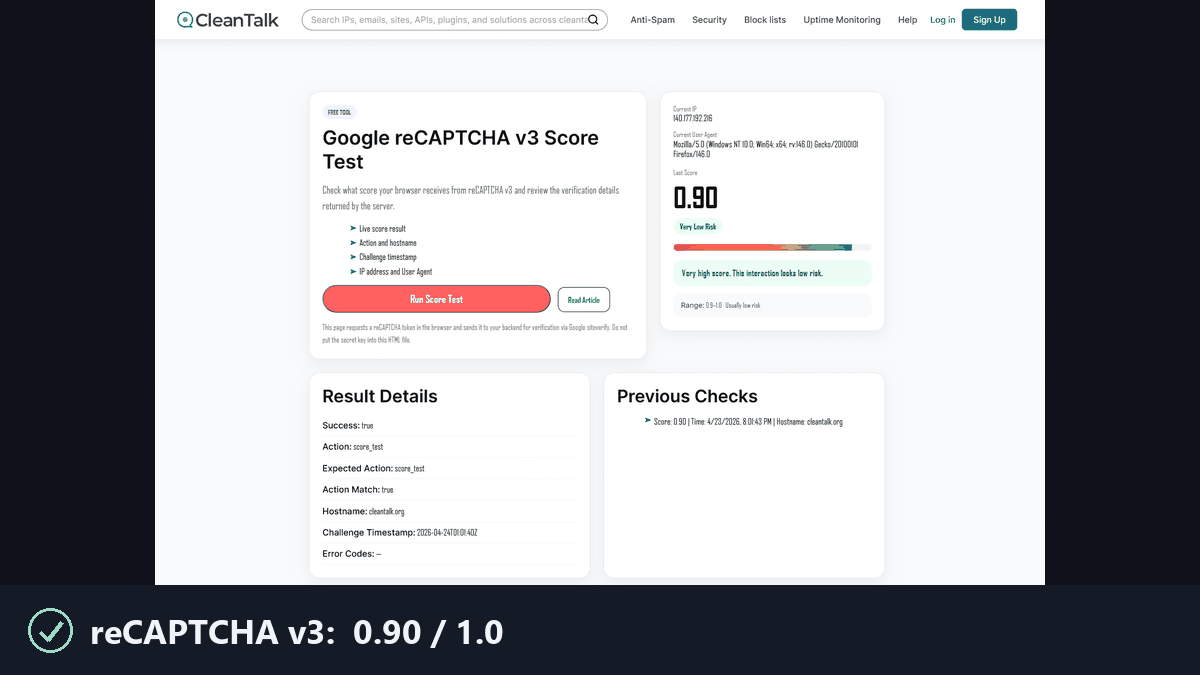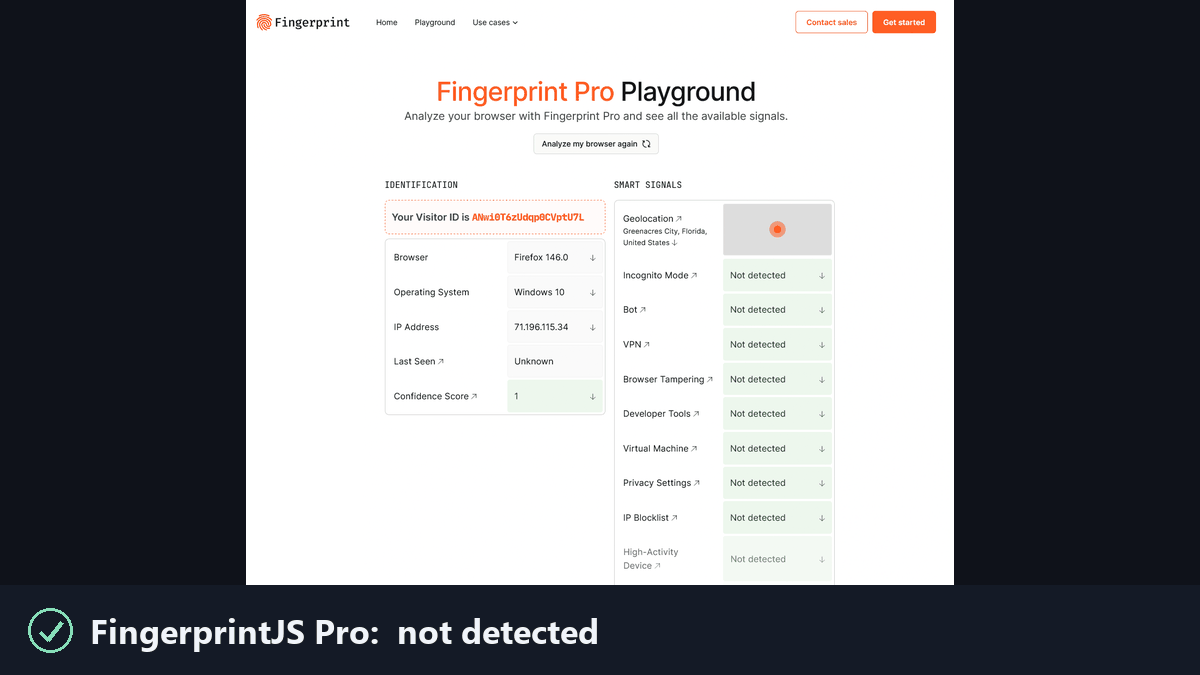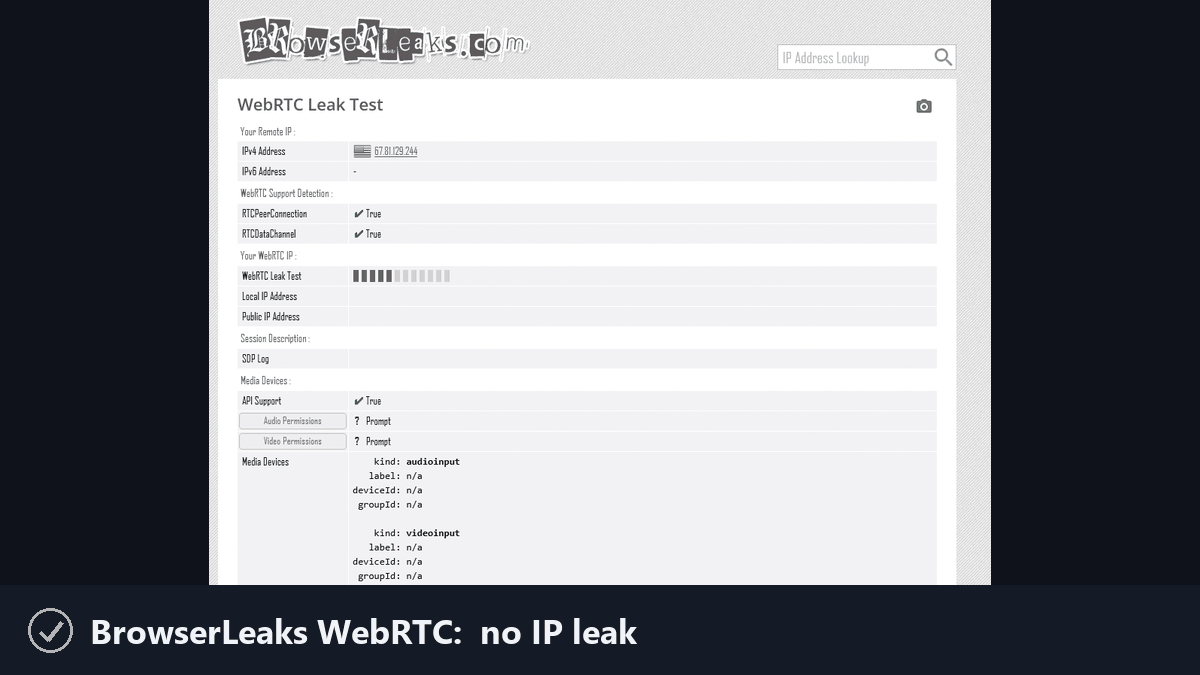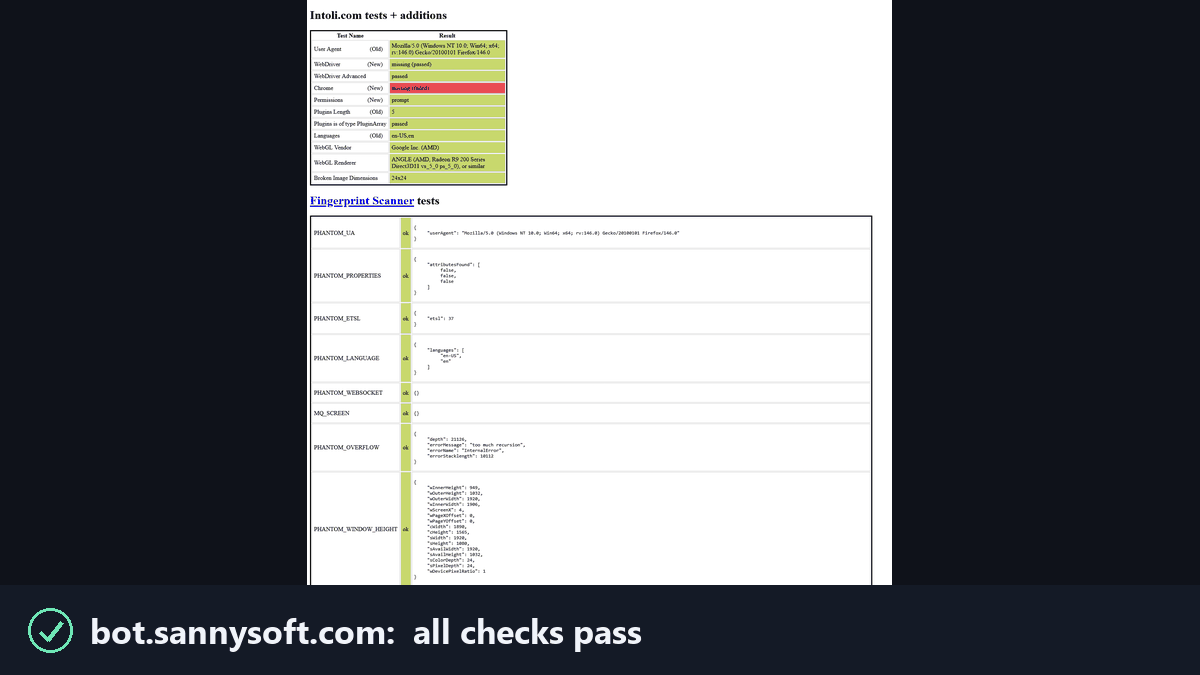 feder-cr/invisible_playwright
Playwright 让反机器人系统无法察觉,因此无需验证码:相同的 API,反检测隐身无头 Firefox,不可检测的指纹,绕过机器人检测,Python 网页抓取和浏览器自动化。
 infobyte/ai-pentest-agent
独立自主的 AI 渗透测试代理,具备 plan→act→judge 循环、通用技能、破坏性操作门控以及可替换的 LLM 提供商,并附带一个用于演示的易受攻击 API 目标。
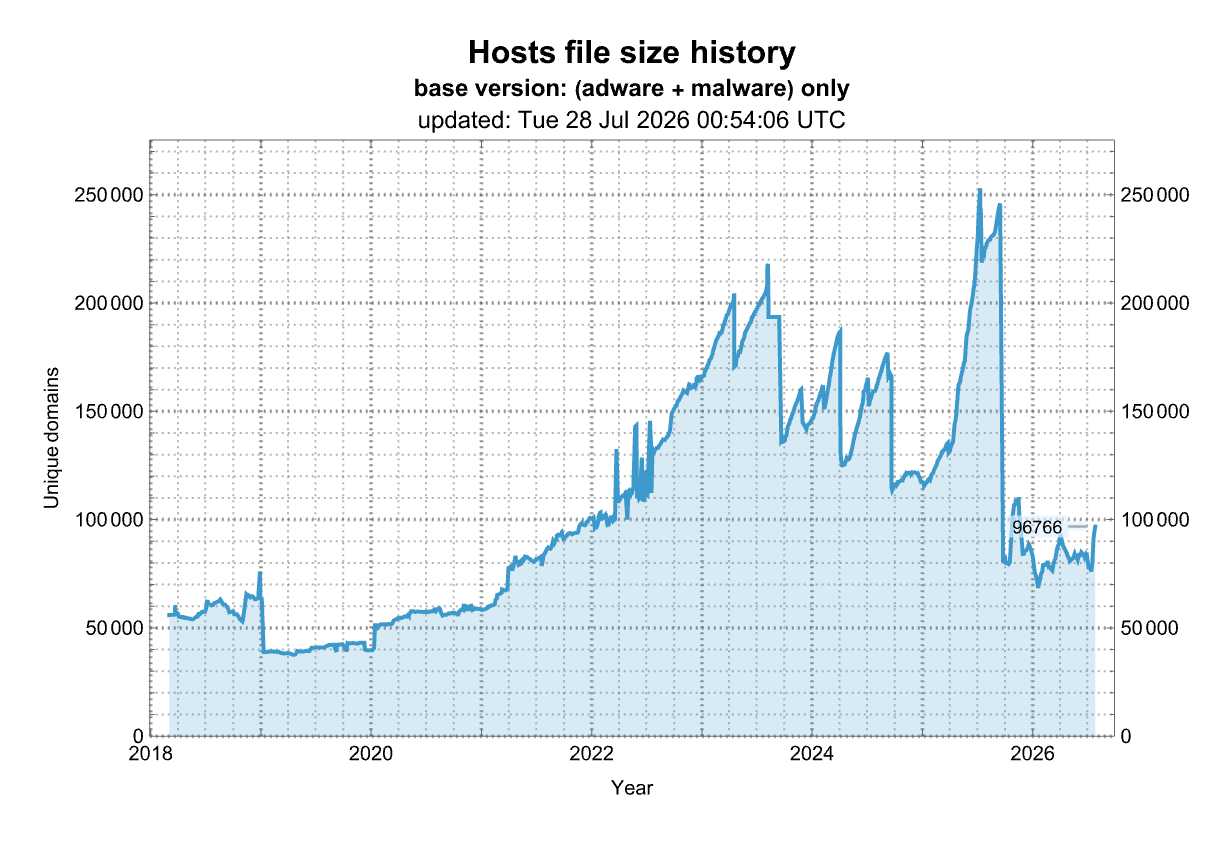 stevenblack/hosts
🔒 整合并扩展来自多个精心挑选来源的 hosts 文件。可选择为色情、社交媒体和其他类别添加扩展。