新工具2个月前
test-fuzz
 trailofbits/test-fuzz
Rust 宏和 Cargo 子命令,用于通过 afl.rs 自动化模糊测试,包括语料库生成和 harness 实现,并与 Rust 的测试框架集成。
动态分析 (沙盒)漏洞分析代码分析+1
已发布网络安全工具的简短编辑更新。
trailofbits/test-fuzzRust 宏和 Cargo 子命令,用于通过 afl.rs 自动化模糊测试,包括语料库生成和 harness 实现,并与 Rust 的测试框架集成。

 owasp/nettacker
Automated Penetration Testing Framework - Open-Source Vulnerability Scanner - Vulnerability Management
 sunnypatell/basalt
全球首款用于 NVIDIA Blackwell (sm_120) 的冒险检查器,其汇编器和调度器与官方编译器逐字节匹配。这是他们从未发布的那项检查。
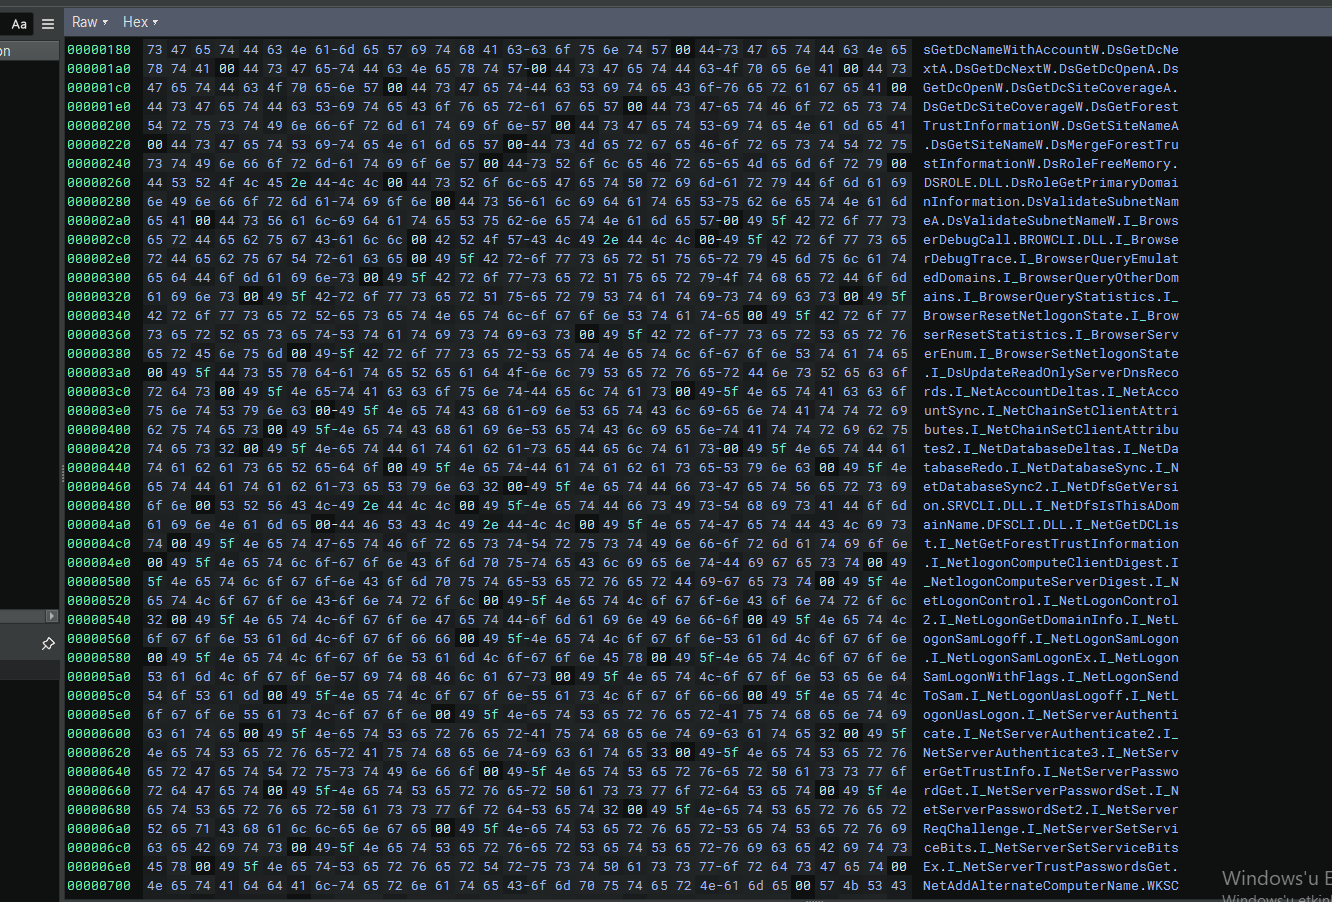 kaandemir993/acrstealer-custom-protocol-credential-theft-payload-extraction-analysis
AcrStealer 逆向工程分析——这是一款复杂的恶意信息窃取程序,采用自定义协议、浏览器凭据窃取和载荷提取。包含 Task.Protocol、BrowserQueryEnabledDomains、WriteProcessMemory 及完整 API 列表。
 getkern/kern
无根容器运行时和沙箱,无需守护进程即可在毫秒级启动由内核强制的 OCI 镜像,具备资源配置文件、seccomp 允许列表以及对不受信任和 AI 生成代码的 Compose 支持。
 stuxctf/slythestx
移动应用安全审计工具,专注于自动化 SAST 分析、识别底层技术(React Native、Flutter、Xamarin、原生),并支持在已 root 或已越狱设备上进行更深层次的测试。
 tracebyte8/systrace
使用 ptrace 的 Linux 系统调用监控器,用于跟踪文件、进程、网络和内存活动,并通过命名空间隔离和机器学习分类进行行为安全分析。
 dependencytrack/dependency-track
利用SBOM(软件物料清单)识别并降低软件供应链风险的智能组件分析平台,通过持续的漏洞检测和策略执行实现。