Challenges_2022_Public
 downunderctf/challenges_2022_public
# DownUnderCTF 2022 赛题的文件 + Writeups
osintreverse-engineeringweb-security+6
247
downunderctf/challenges_2022_public# DownUnderCTF 2022 赛题的文件 + Writeups
 drego85/joomlascan
一款免费软件,用于检测Joomla CMS中已安装的组件,从Joomscan的废墟中诞生。
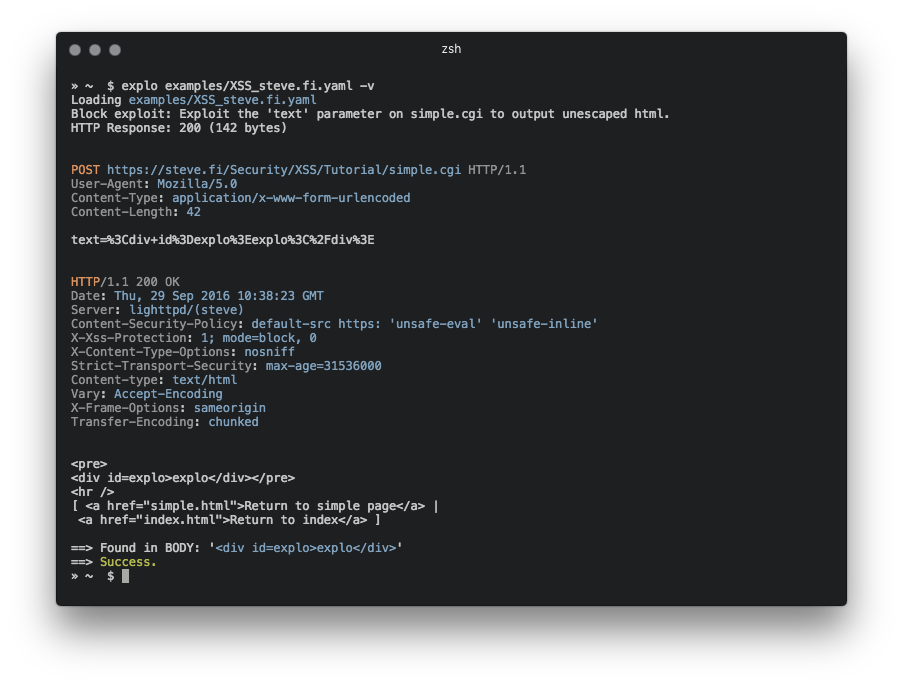 telekom-security/explo
人类和机器可读的Web漏洞测试格式
 mbrg/dontgo403
绕过40X响应代码的工具
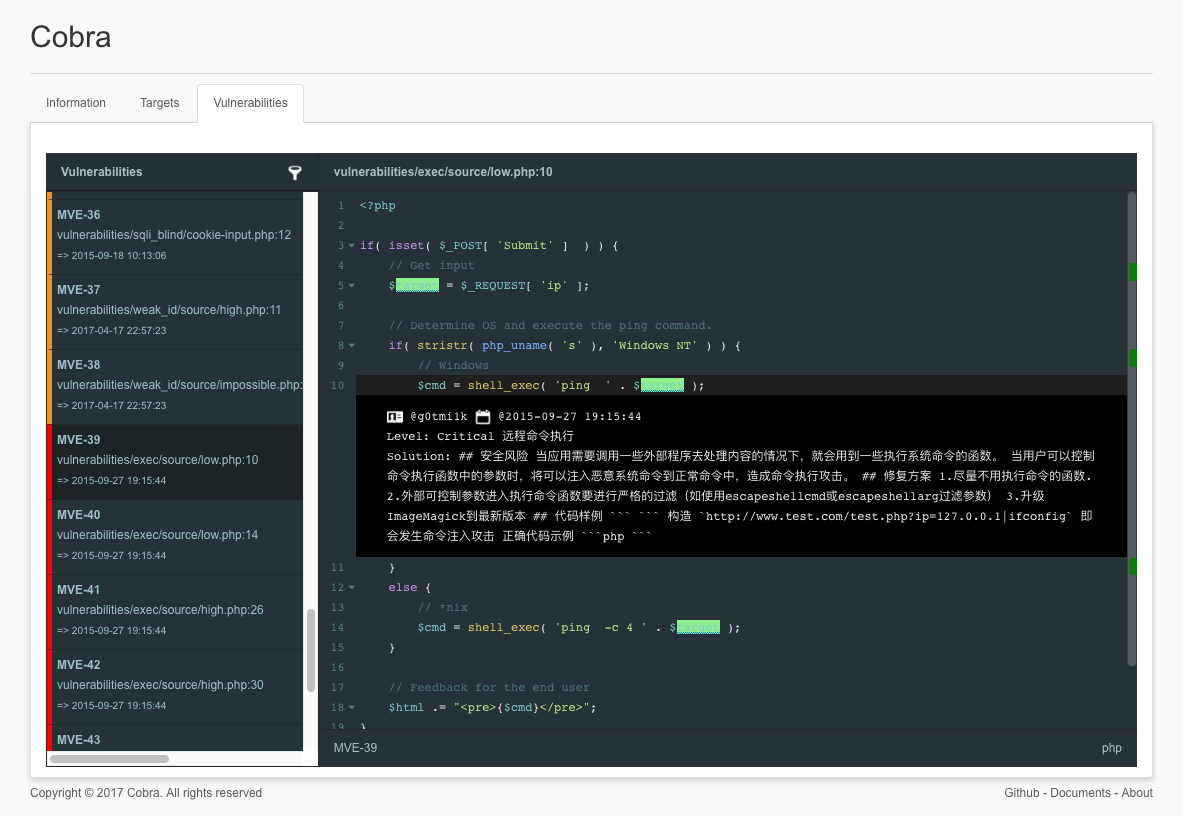 feeicn/cobra
Source Code Security Audit (源代码安全审计)
 ustayready/fireprox
AWS API Gateway 管理工具,用于即时创建HTTP透传代理以实现唯一IP轮换
 kleiton0x00/advanced-sql-injection-cheatsheet
包含各类 SQL 注入高级查询的速查表。
 ritvikb99/dark-fantasy-hack-tool
DDOS工具:通过HTTP洪水攻击使小型网站瘫痪。端口扫描器:检测网站开放端口。FTP密码破解器:破解网站文件系统。Banner抓取器:获取端口上运行的服务或软件(了解软件后,搜索其漏洞)。Web爬虫:收集Web应用攻击信息。邮箱爬取器:获取与网页相关的所有邮箱。IMDB评分:轻松访问电影数据库。文…
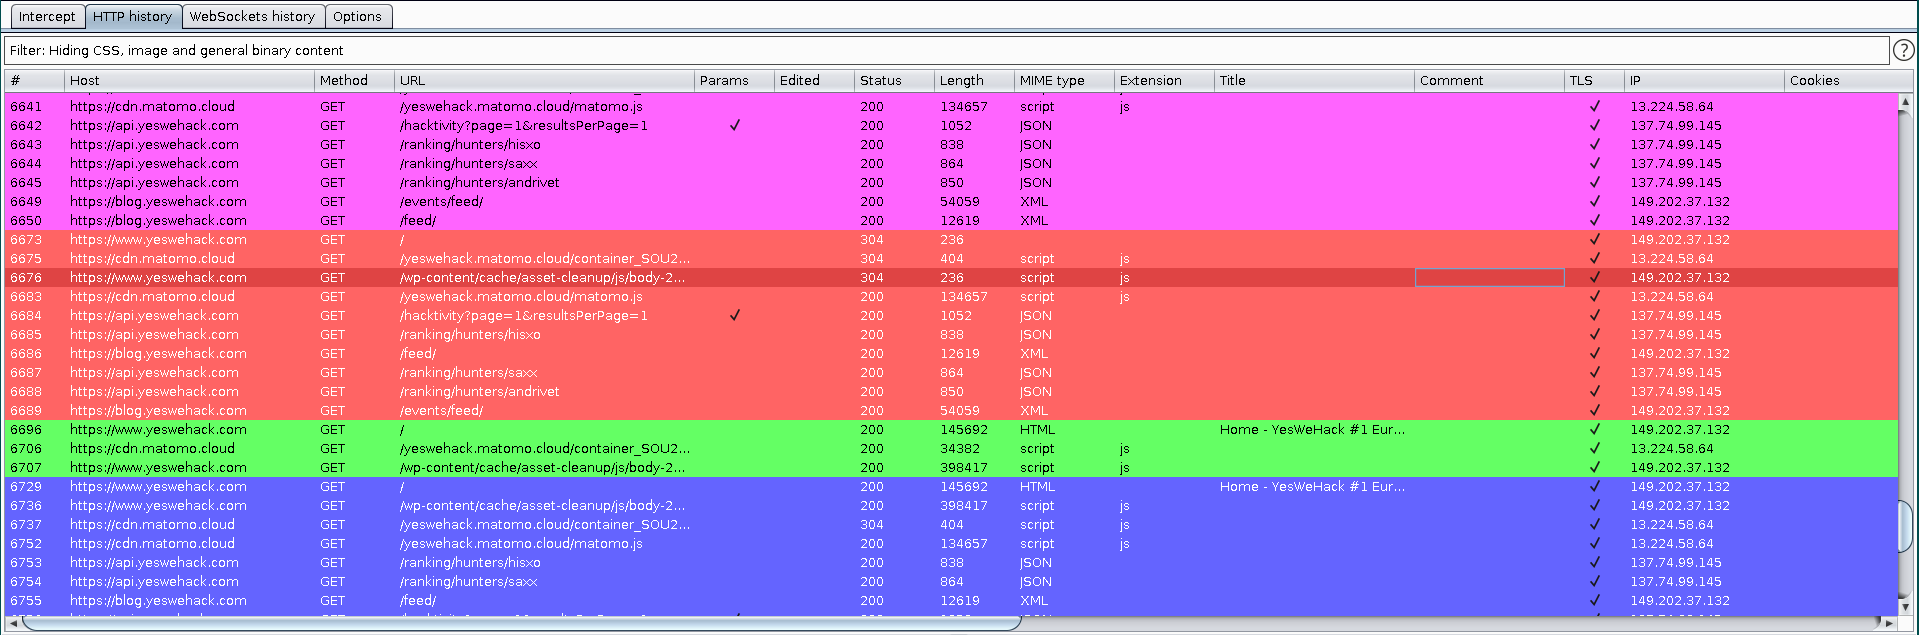 yeswehack/pwnfox
Firefox/Burp扩展,用于安全审计,具有一键代理、容器配置文件、postMessage日志记录、JS注入工具箱和安全头部移除功能。
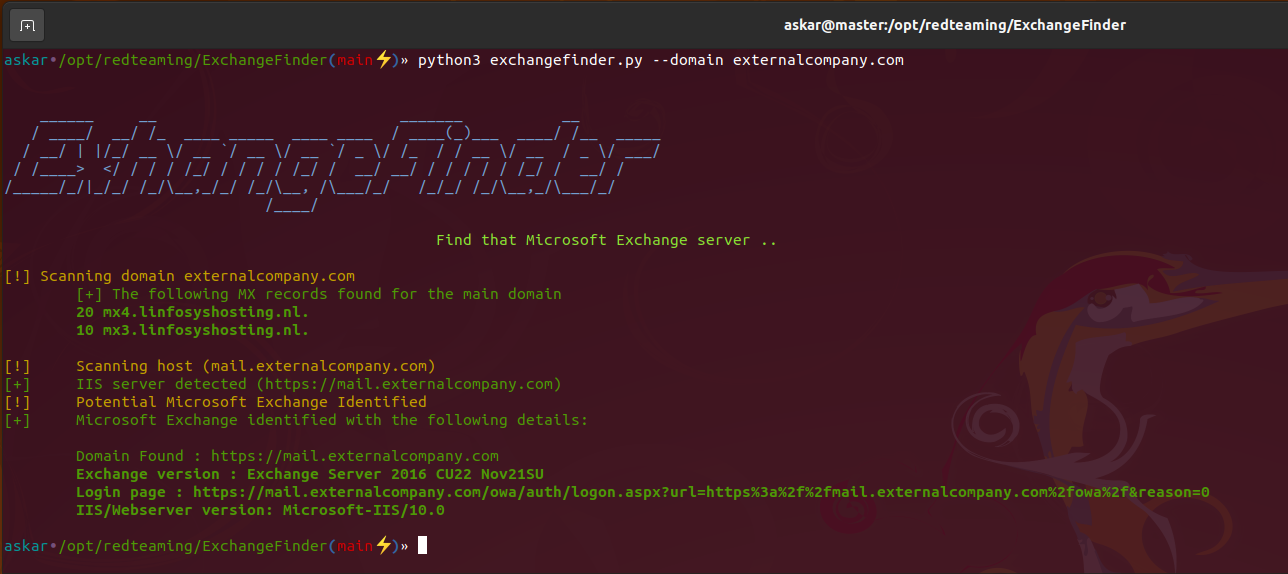 mhaskar/exchangefinder
查找指定域的 Microsoft Exchange 实例并识别其确切版本
 malqr/malqr.github.io
MalQR 是一组恶意 QR 码和条形码,可用于测试扫描仪的安全性。
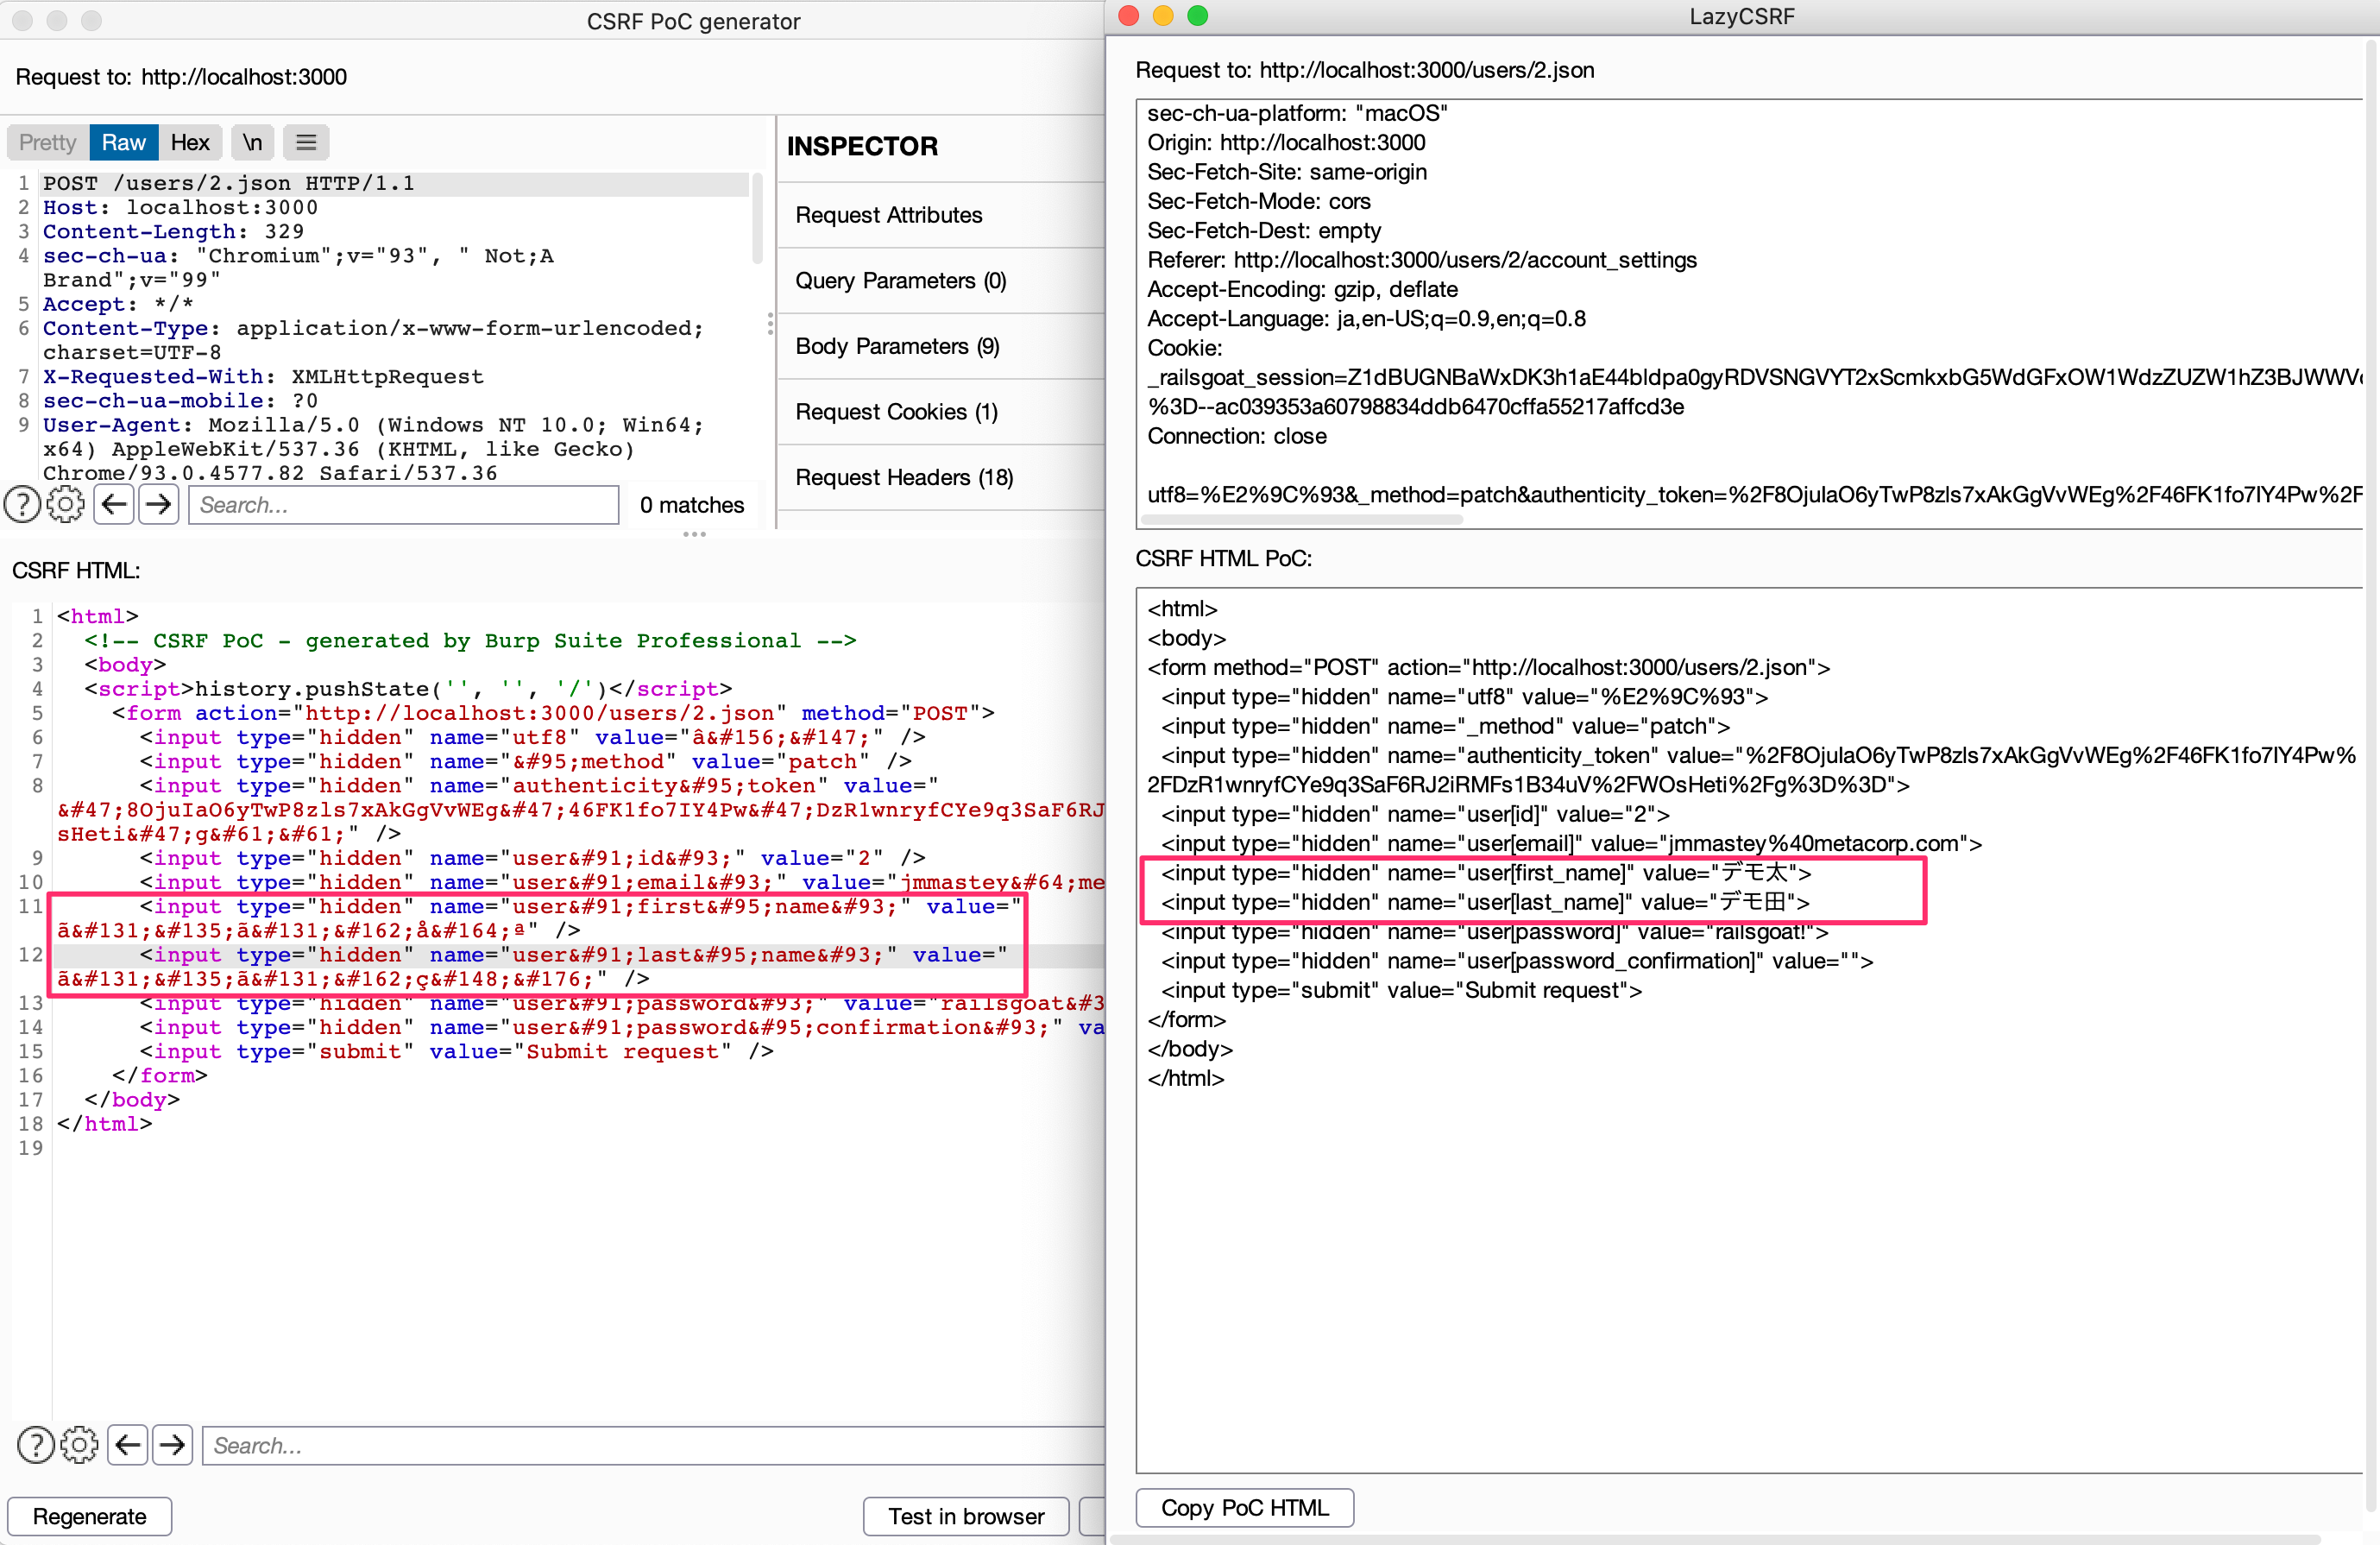 tkmru/lazycsrf
一个更实用的 Burp Suite 上的 CSRF PoC 生成器
 arpeetrathii/50-days-of-sqli
连续50天学习并搜寻SQL注入漏洞
 h33tlit/secret-regex-list
用于抓取秘密 API 密钥和敏感信息的正则表达式列表。
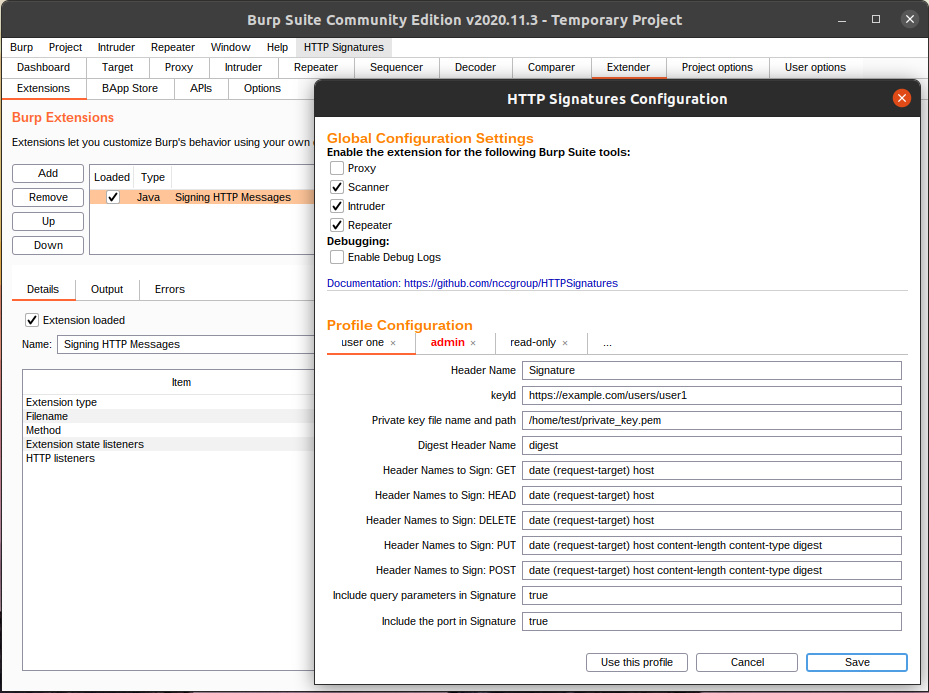 nccgroup/httpsignatures
一个实现 Signing HTTP Messages draft-ietf-httpbis-message-signatures-01 草案的 Burp Suite 扩展。
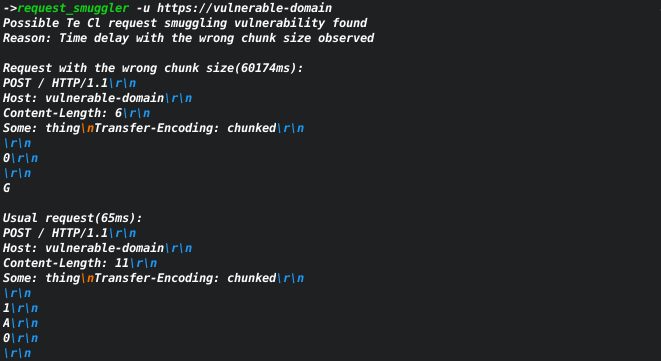 sh1yo/request_smuggler
HTTP 请求走私漏洞扫描器