Bug_Bounty_writeups
 alexbieber/bug_bounty_writeups
精心整理的漏洞赏金报告合集,涵盖OWASP Top 10漏洞,包括XSS、SQLi、SSRF和RCE,用于教育学习和漏洞分析。
vulnerability-analysisweb-securityeducation+1
852
alexbieber/bug_bounty_writeups精心整理的漏洞赏金报告合集,涵盖OWASP Top 10漏洞,包括XSS、SQLi、SSRF和RCE,用于教育学习和漏洞分析。
 tomnomnom/qsreplace
从标准输入接受URL,将所有查询字符串的值替换为用户提供的值
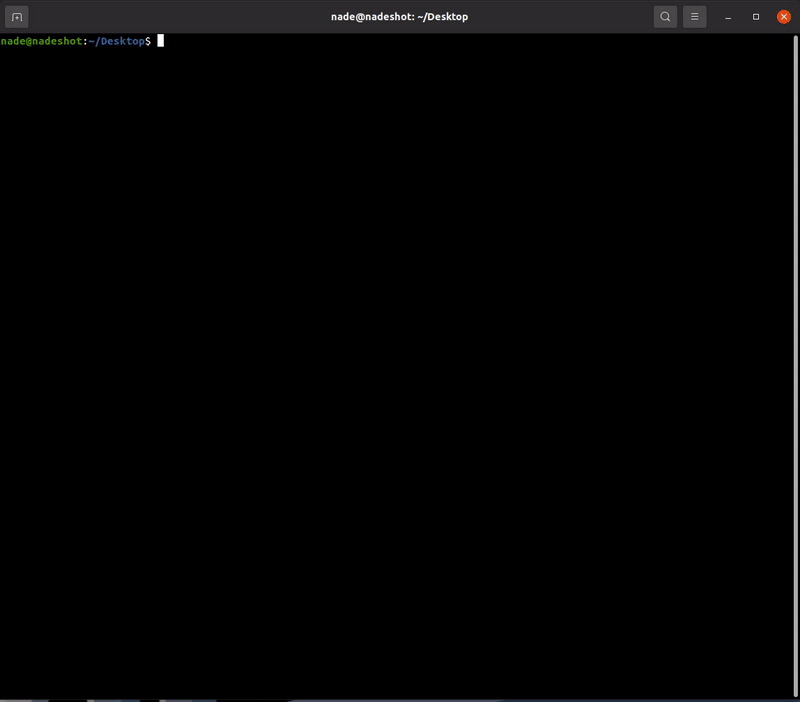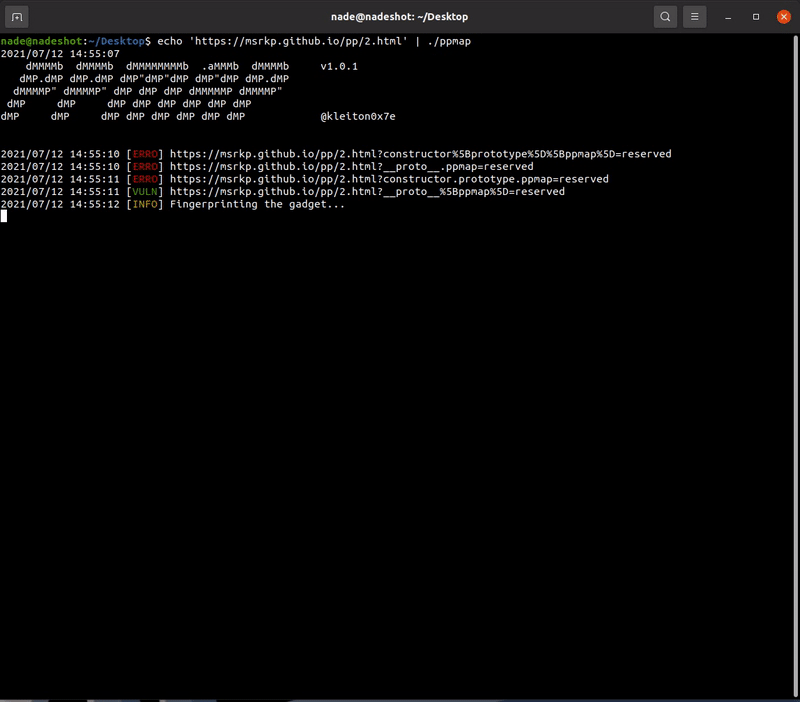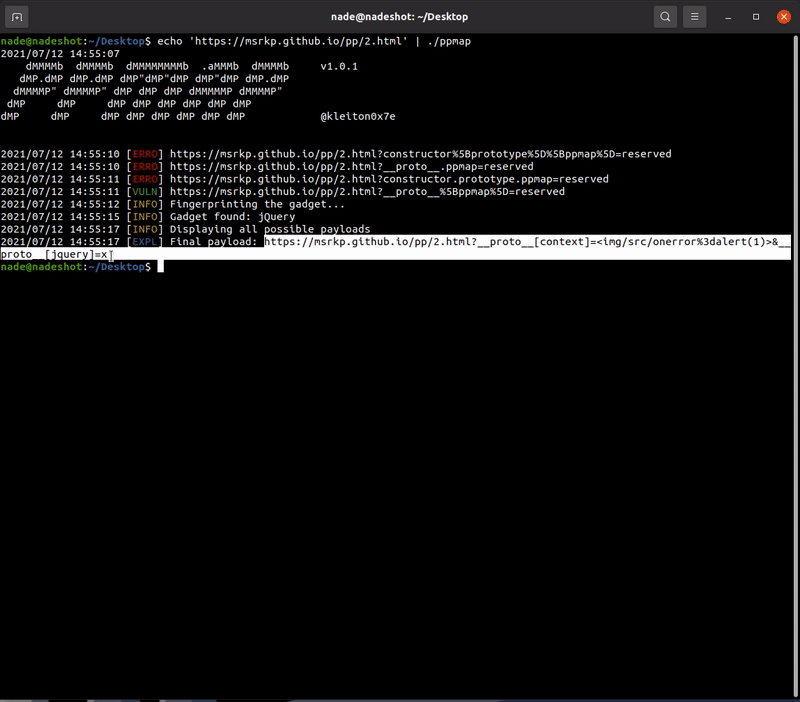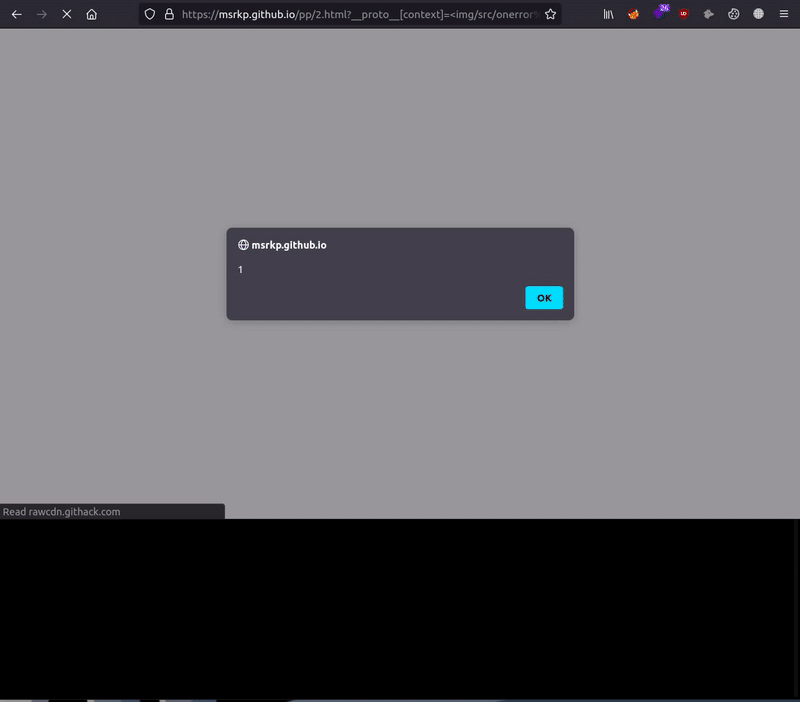 kleiton0x00/ppmap
一款用GO编写的扫描/利用工具,通过利用已知的小工具,将客户端原型污染转化为XSS。
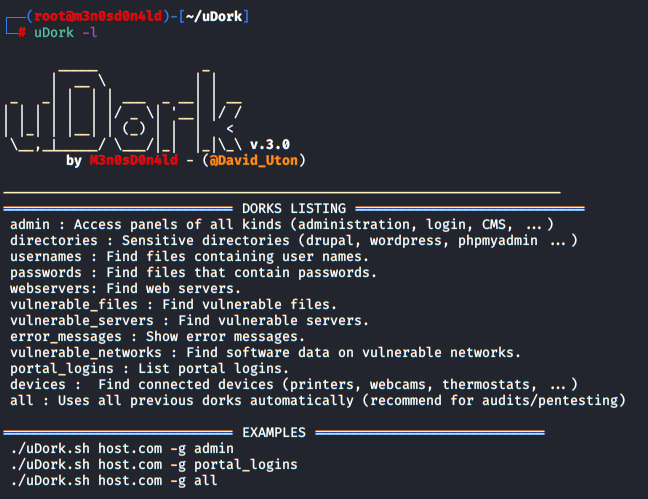 m3n0sd0n4ld/udork
uDork是一个用Bash脚本编写的脚本,它利用高级Google搜索技术来获取文件或目录中的敏感信息,查找物联网设备,检测Web应用程序的版本等。
 moeinfatehi/admin-panel_finder
Burp Suite 扩展,用于发现 Web 应用程序和基础设施中暴露的管理面板和登录页面。1,000+ 个 payload,OWASP WSTG-CONF-05。
 aquasecurity/trivy-module-wordpress
用于 WordPress 的 Trivy 示例模块
 rub-nds/ws-attacker
WS-Attacker 是一个用于 Web 服务渗透测试的模块化框架。它由波鸿鲁尔大学网络与数据安全教席(https://nds.rub.de/ )和 Hackmanit GmbH(https://www.hackmanit.de/)开发。
 siwecos/infoleak-scanner
Web扫描器,用于检测目标网站的CMS版本、插件、易受攻击的JavaScript库、电子邮件地址和电话号码,并对信息泄露风险进行评分。
 tomnomnom/httprobe
获取域名列表并探测可用的 HTTP 和 HTTPS 服务器
 nerrorsec/google-dorker
在进行漏洞赏金或其他工作时自动化进行dorking。
 sepehrdaddev/zap-scripts
Zed Attack Proxy 脚本,用于查找 CVE 和机密。
 stefanoj3/dirstalk
dirbuster/dirb 的现代替代品
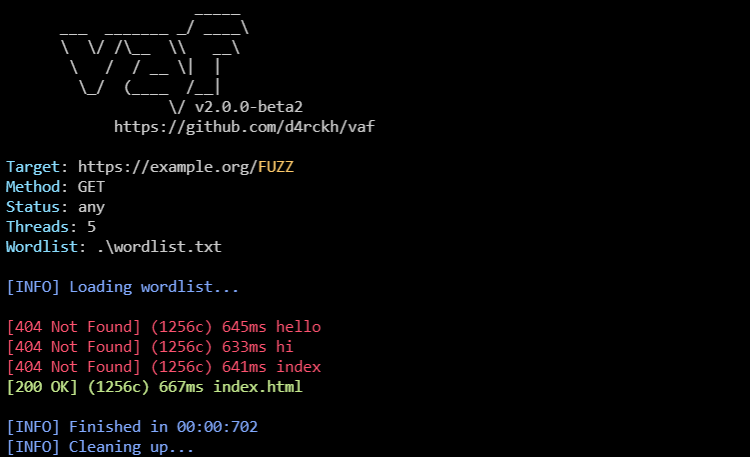 andreiverse/vaf
多线程网络模糊测试器,用于URL路径、HTTP头及POST数据暴力破解,支持代理、状态码过滤与反射性内容检测。
 moeinfatehi/xss_vulnerability_challenges
Docker化的PHP应用程序,提供动手实践的XSS漏洞挑战与绕过示例,包括WAF、黑名单和JavaScript验证绕过场景,用于安全培训。
 cckuailong/pocsploit
一个轻量级、灵活且新颖的开源POC验证框架
 ferreiraklet/jeeves
基于时间的盲注SQL注入检测工具,用于侦察和漏洞赏金。接受单个URL或列表,支持自定义头部、代理和POST数据,用于自动化漏洞扫描。