
airflowscan
 nightwatchcybersecurity/airflowscan
用于增强 Apache Airflow 安全性的检查清单和工具
static-code-analysisconfiguration-auditingcloud-security+2
32
nightwatchcybersecurity/airflowscan用于增强 Apache Airflow 安全性的检查清单和工具
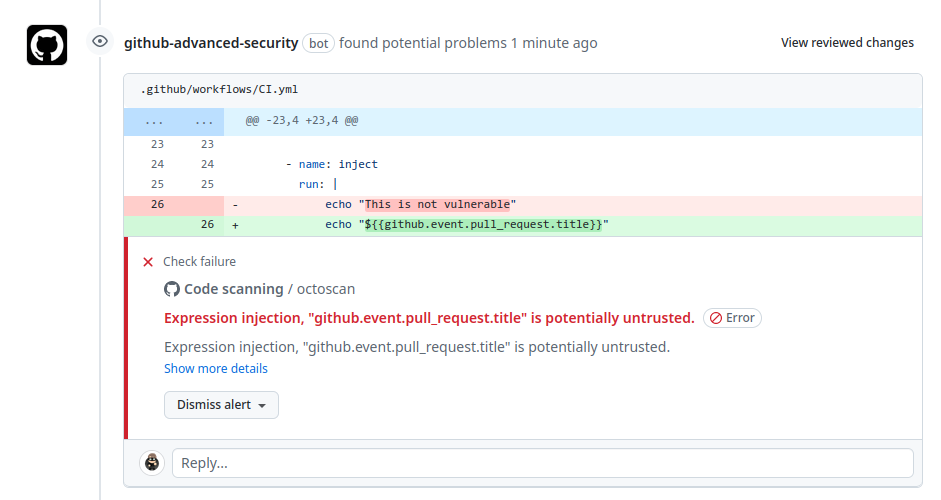 synacktiv/action-octoscan
📦 :octocat: 一个对您的 GitHub Actions 执行安全扫描的 GitHub Action。
 offensive360/mcp-server
MCP 服务器,可在本地代码库上运行 SAST 扫描,并返回带有严重级别和修复建议的发现结果,使 AI 助手能够执行安全分析和修复。
 nccgroup/cq
专为专家手动安全代码审查而设计的快速代码安全扫描器。将带行号引用的发现结果输出到文本文件,便于轻松过滤和分类处理。
 kira2040k/php_code_analysis
静态PHP代码扫描器,可检测SQL注入、XSS、SSRF、LFI、命令注入、不安全的反序列化以及单个文件或整个目录中的其他Web漏洞。

 shoucheng3/codehaus-plexus__plexus-utils_cve-2022-4244_3-0-23
Java实用工具库,已修复CVE-2022-4244漏洞,为基于Maven的项目提供常用的I/O、反射和CLI参数解析的辅助类。
 anna-kravets/codeql-buffer-overflow-variant
作为 CodeQL 静态分析目标的 CVE-2020-8597(pppd EAP)合成 CWE-120 栈缓冲区溢出变体
 mhaskar/bughound
基于Elasticsearch的静态代码分析工具
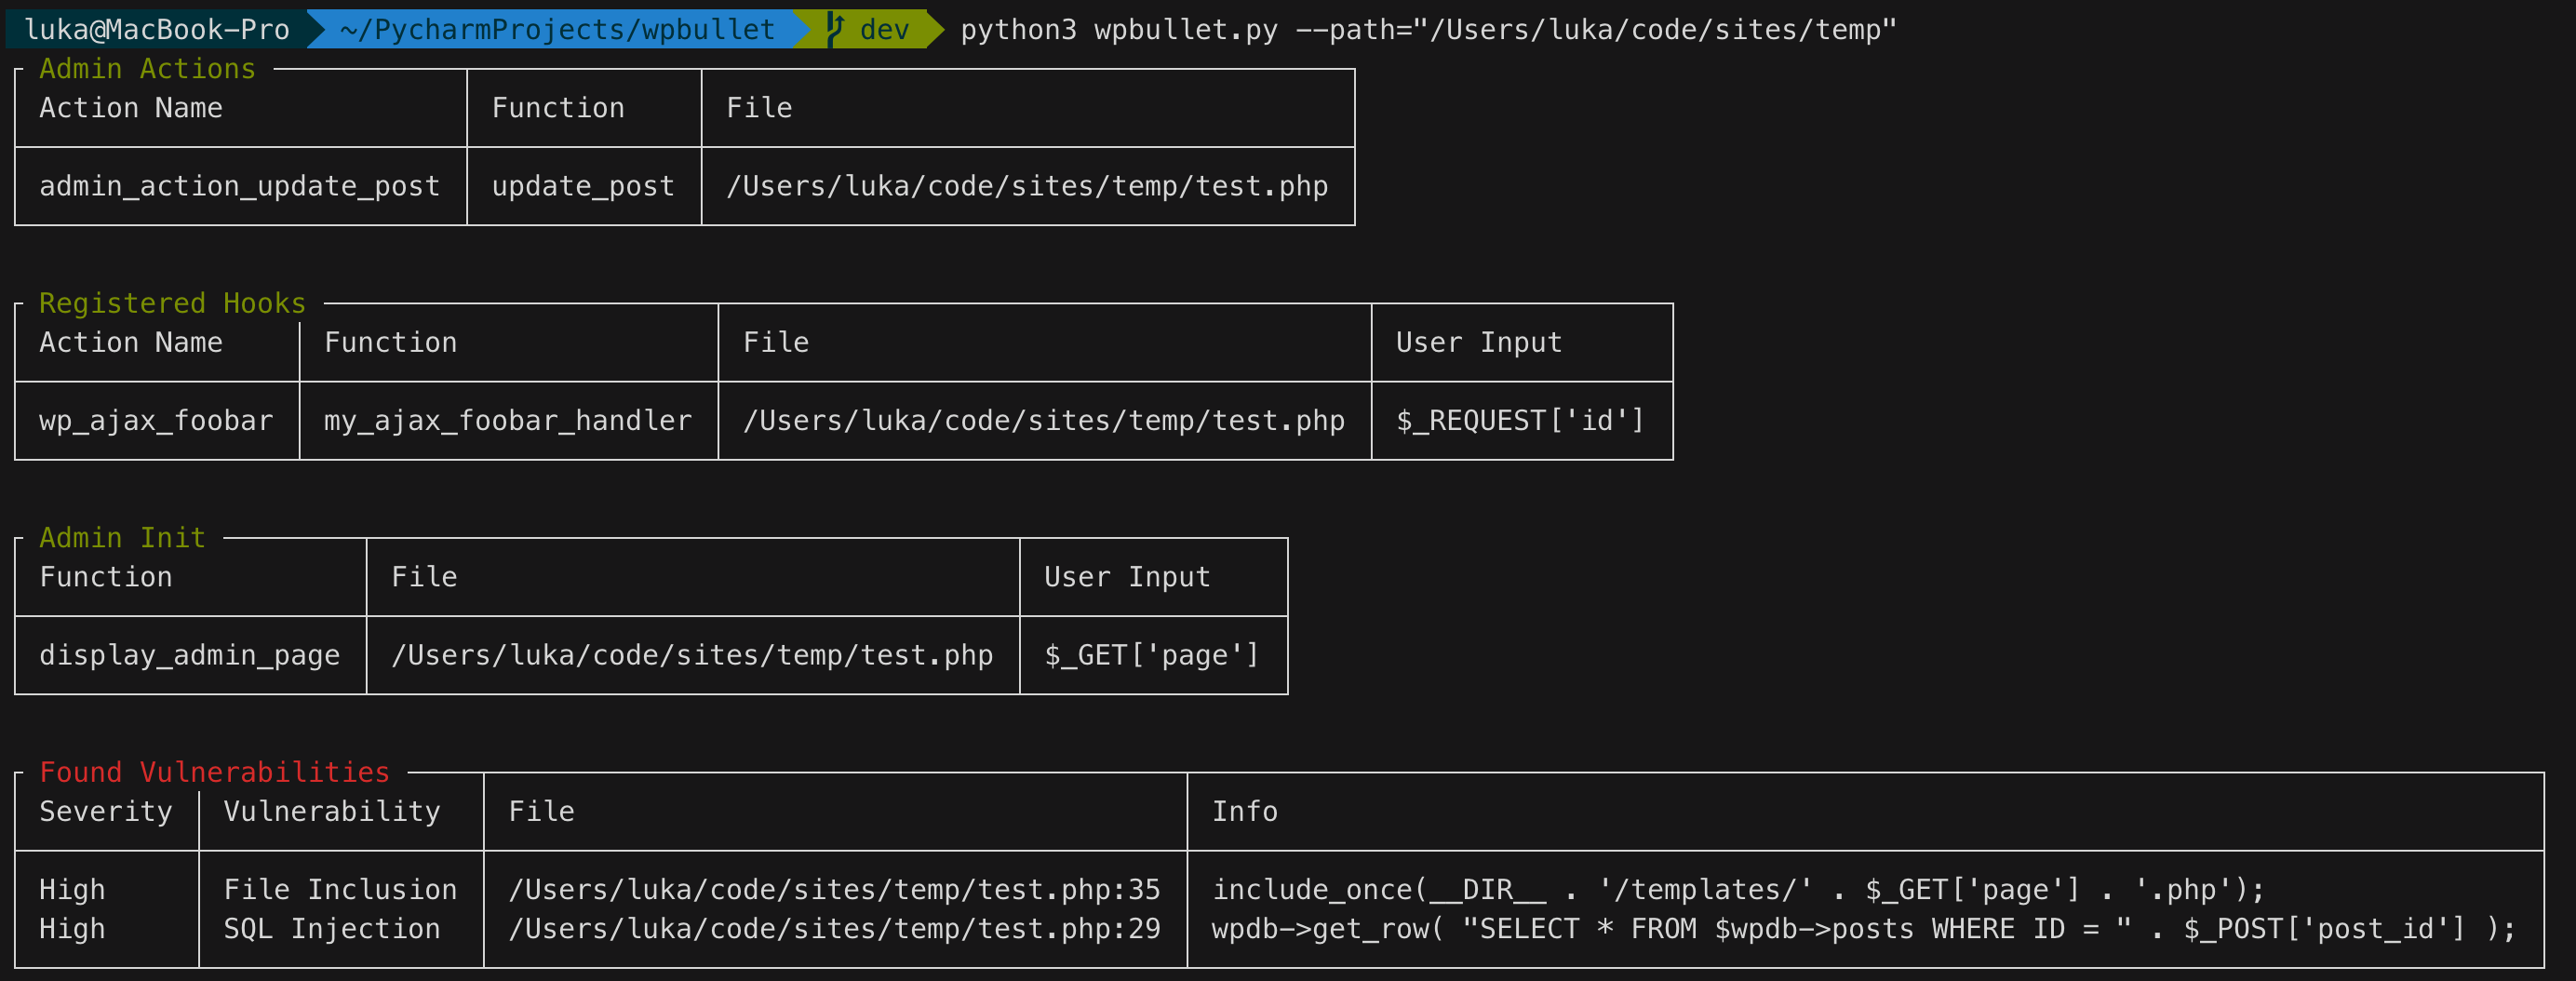 owasp/wpbullet
针对WordPress插件和主题的静态代码分析扫描器。通过模块化、可扩展的模式匹配引擎检测XSS和SQL注入等漏洞,提供严重性评级和JSON报告。
 zegl/kube-score
Kubernetes 对象分析与改进可靠性和安全性的建议。kube-score 主动防止 Kubernetes YAML 和 Charts 中的停机与错误。用于 Kubernetes 的静态代码分析。
 wireghoul/graudit
grep rough audit - 源代码审计工具
 agrawalsmart7/scodescanner
命令行静态分析扫描器,使用自定义 semgrep 规则检测 PHP 和 YAML 源码中的关键漏洞,并集成 Jira 和 Slack 以用于 CI/CD 管道。
 waleedadam360-web/syncshield
SyncShield - 用于检测不安全Rsync命令的浏览器扩展(CVE-2018-5764)