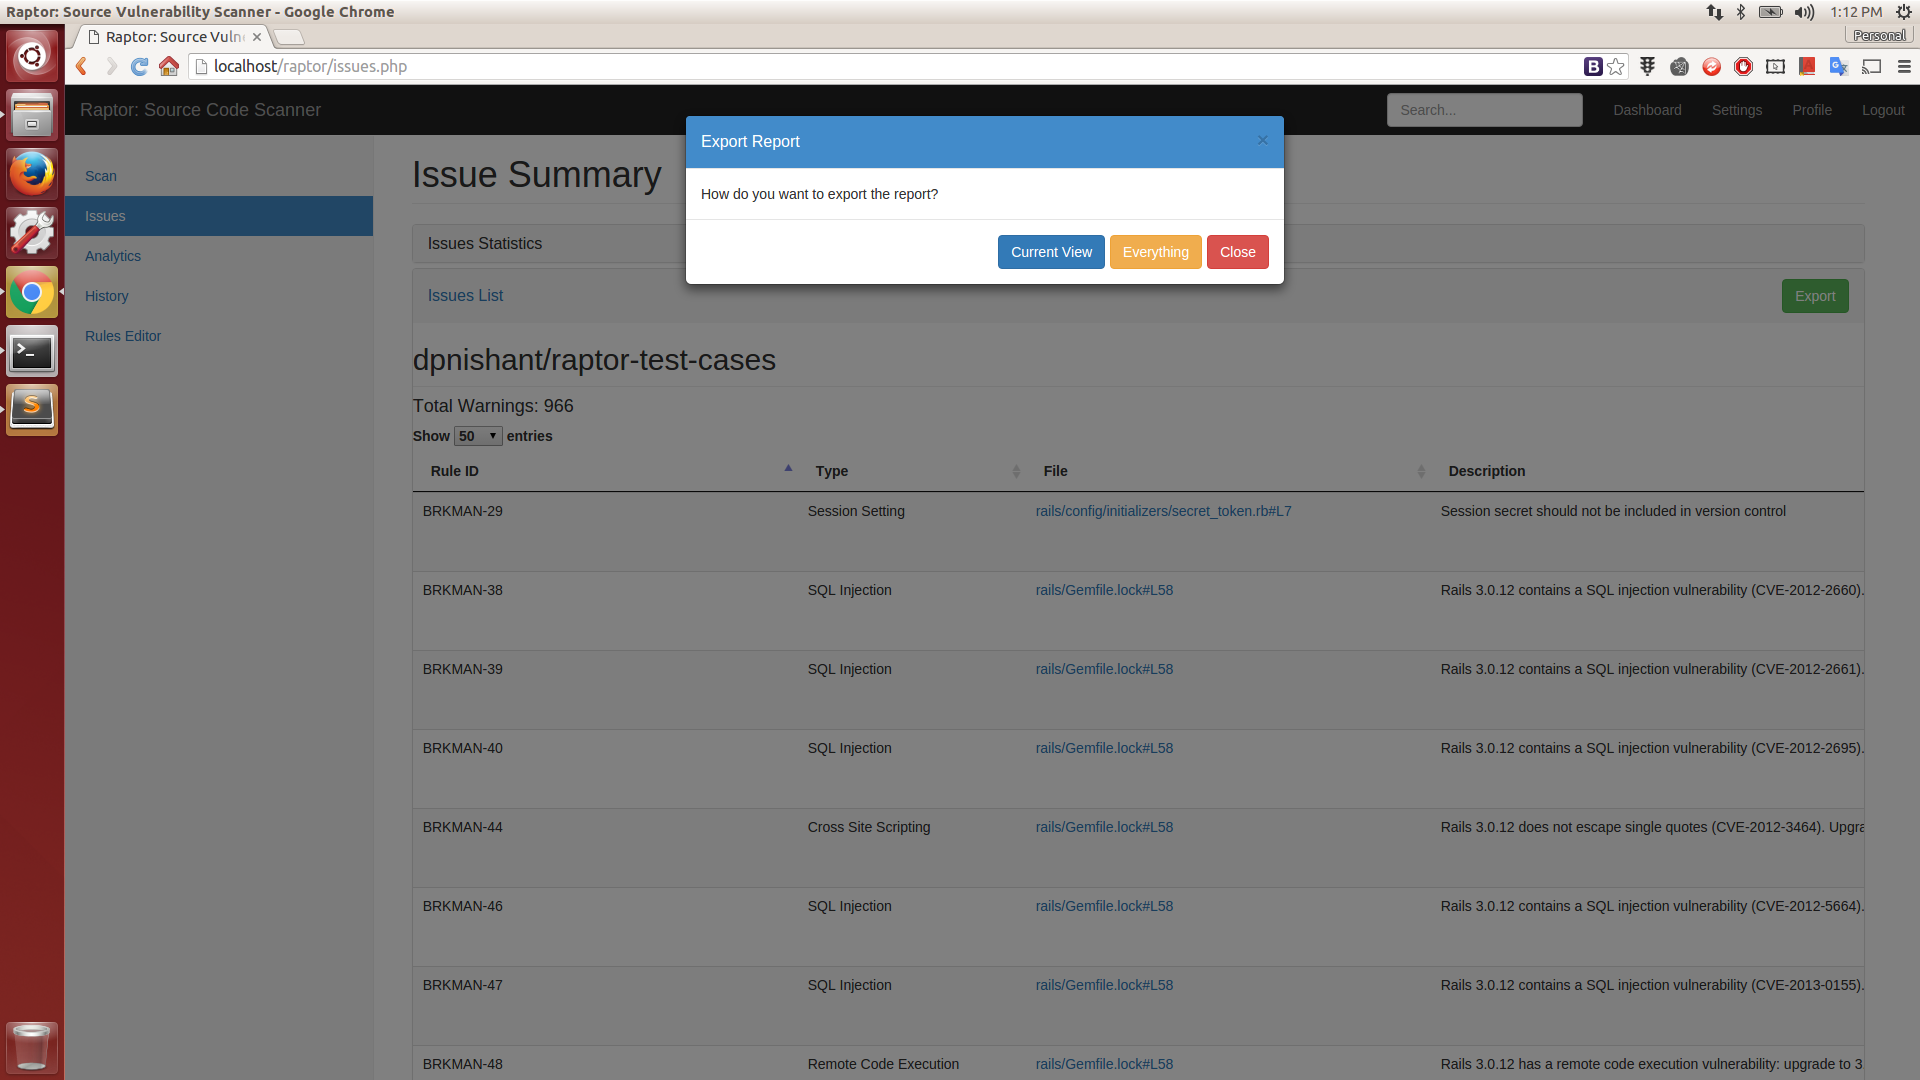
semgrep-rules
 elttam/semgrep-rules
静态分析安全规则,用于跨 Java、Go、Python、C#、Kotlin、PHP、Kubernetes 和 GitHub Actions 的漏洞检测与以审计为重点的代码审查。
cloud-infrastructure-securitystatic-analysiscontainer-security+6
246
elttam/semgrep-rules静态分析安全规则,用于跨 Java、Go、Python、C#、Kotlin、PHP、Kubernetes 和 GitHub Actions 的漏洞检测与以审计为重点的代码审查。
 sonarsource/sonarcloud-scan
一个触发 SonarCloud 分析的 Bitbucket Pipe
 luiscastellanos-dev/cobol-shield
面向 COBOL 遗留系统的安全加固工具包 — 不可见 Unicode 检测、格式边界分析、源转换完整性
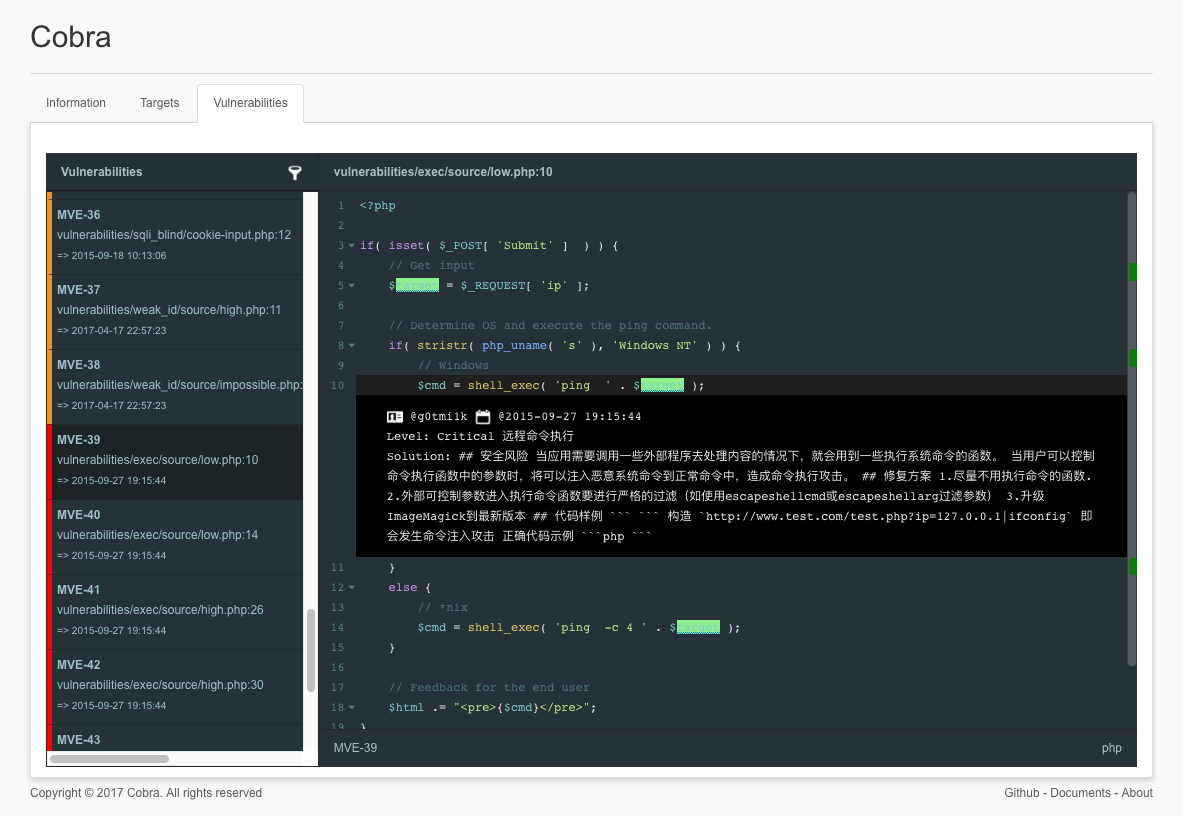 feeicn/cobra
Source Code Security Audit (源代码安全审计)
 owasp/devsecopsguideline
OWASP DevSecOps 指南可以帮助我们将安全作为开发流水线的一部分嵌入其中。
 robocoder/rips-scanner
RIPS - 用于检测 PHP 脚本漏洞的静态源代码分析器
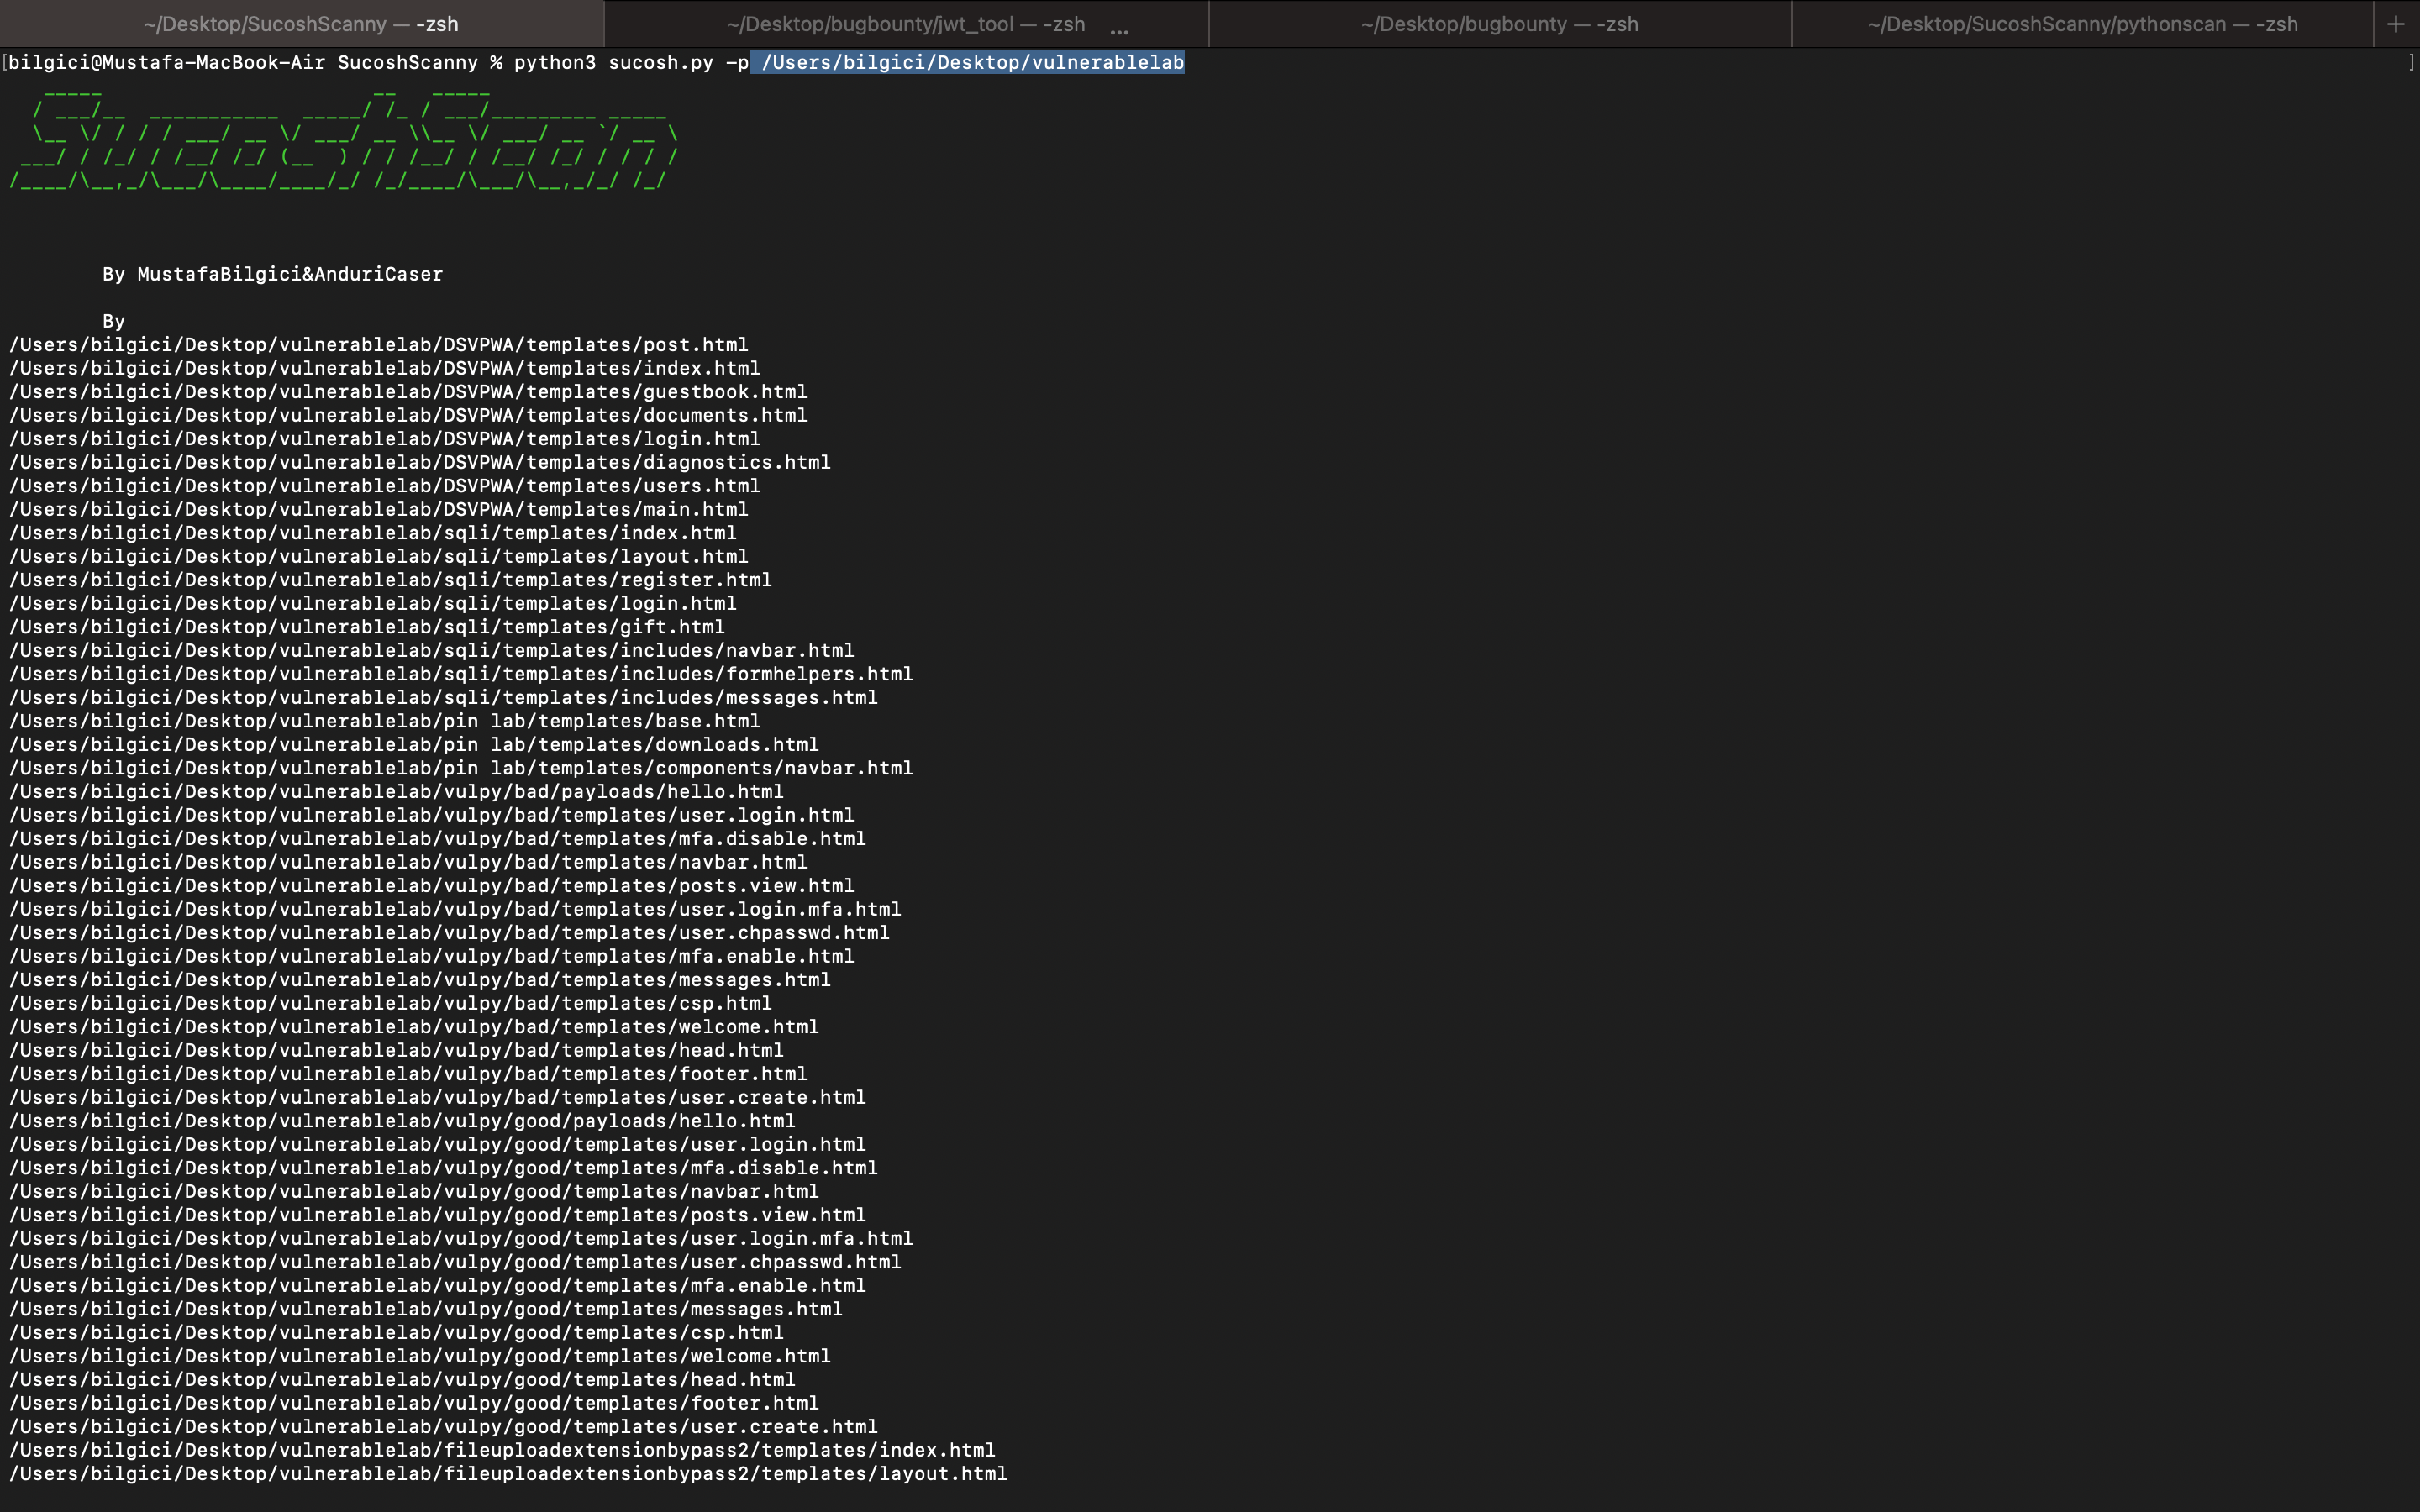 mustafabilgici/sucoshscanny
"Sucosh" 是一个针对 Python(Flask-Django)和 NodeJs 的自动化源代码漏洞扫描与评估框架,能够在 Web 应用程序开发或源代码分析过程中执行代码审查。
 atlassian/git-secrets-scan
使用 Gitleaks 扫描 Git 仓库中的硬编码密钥、密钥和密码,并通过 Code Insights 报告将安全性集成到 Bitbucket Pipelines 中。
 doyensec/regexploit
查找易受 ReDoS(正则表达式拒绝服务)攻击的正则表达式。
 skyscanner/lambdaguard
AWS Serverless Security
 owasp/secure-coding-practices-quick-reference-guide
来自 OWASP 的安全编码实践快速参考指南
 nccgroup/call_map
Call Map 的当前开发位于 https://github.com/ajylee/call_map。Call Map 是一款用于导航 Python 调用图的工具。
 nccgroup/lightweight_static_analysis
使用开源工具 + 少量你自己的代码,创建实用、轻量级的静态分析
 nccgroup/matt.net
Matt.Net 是围绕微软 CAT.NET 代码审计工具的简单 GUI 封装程序。
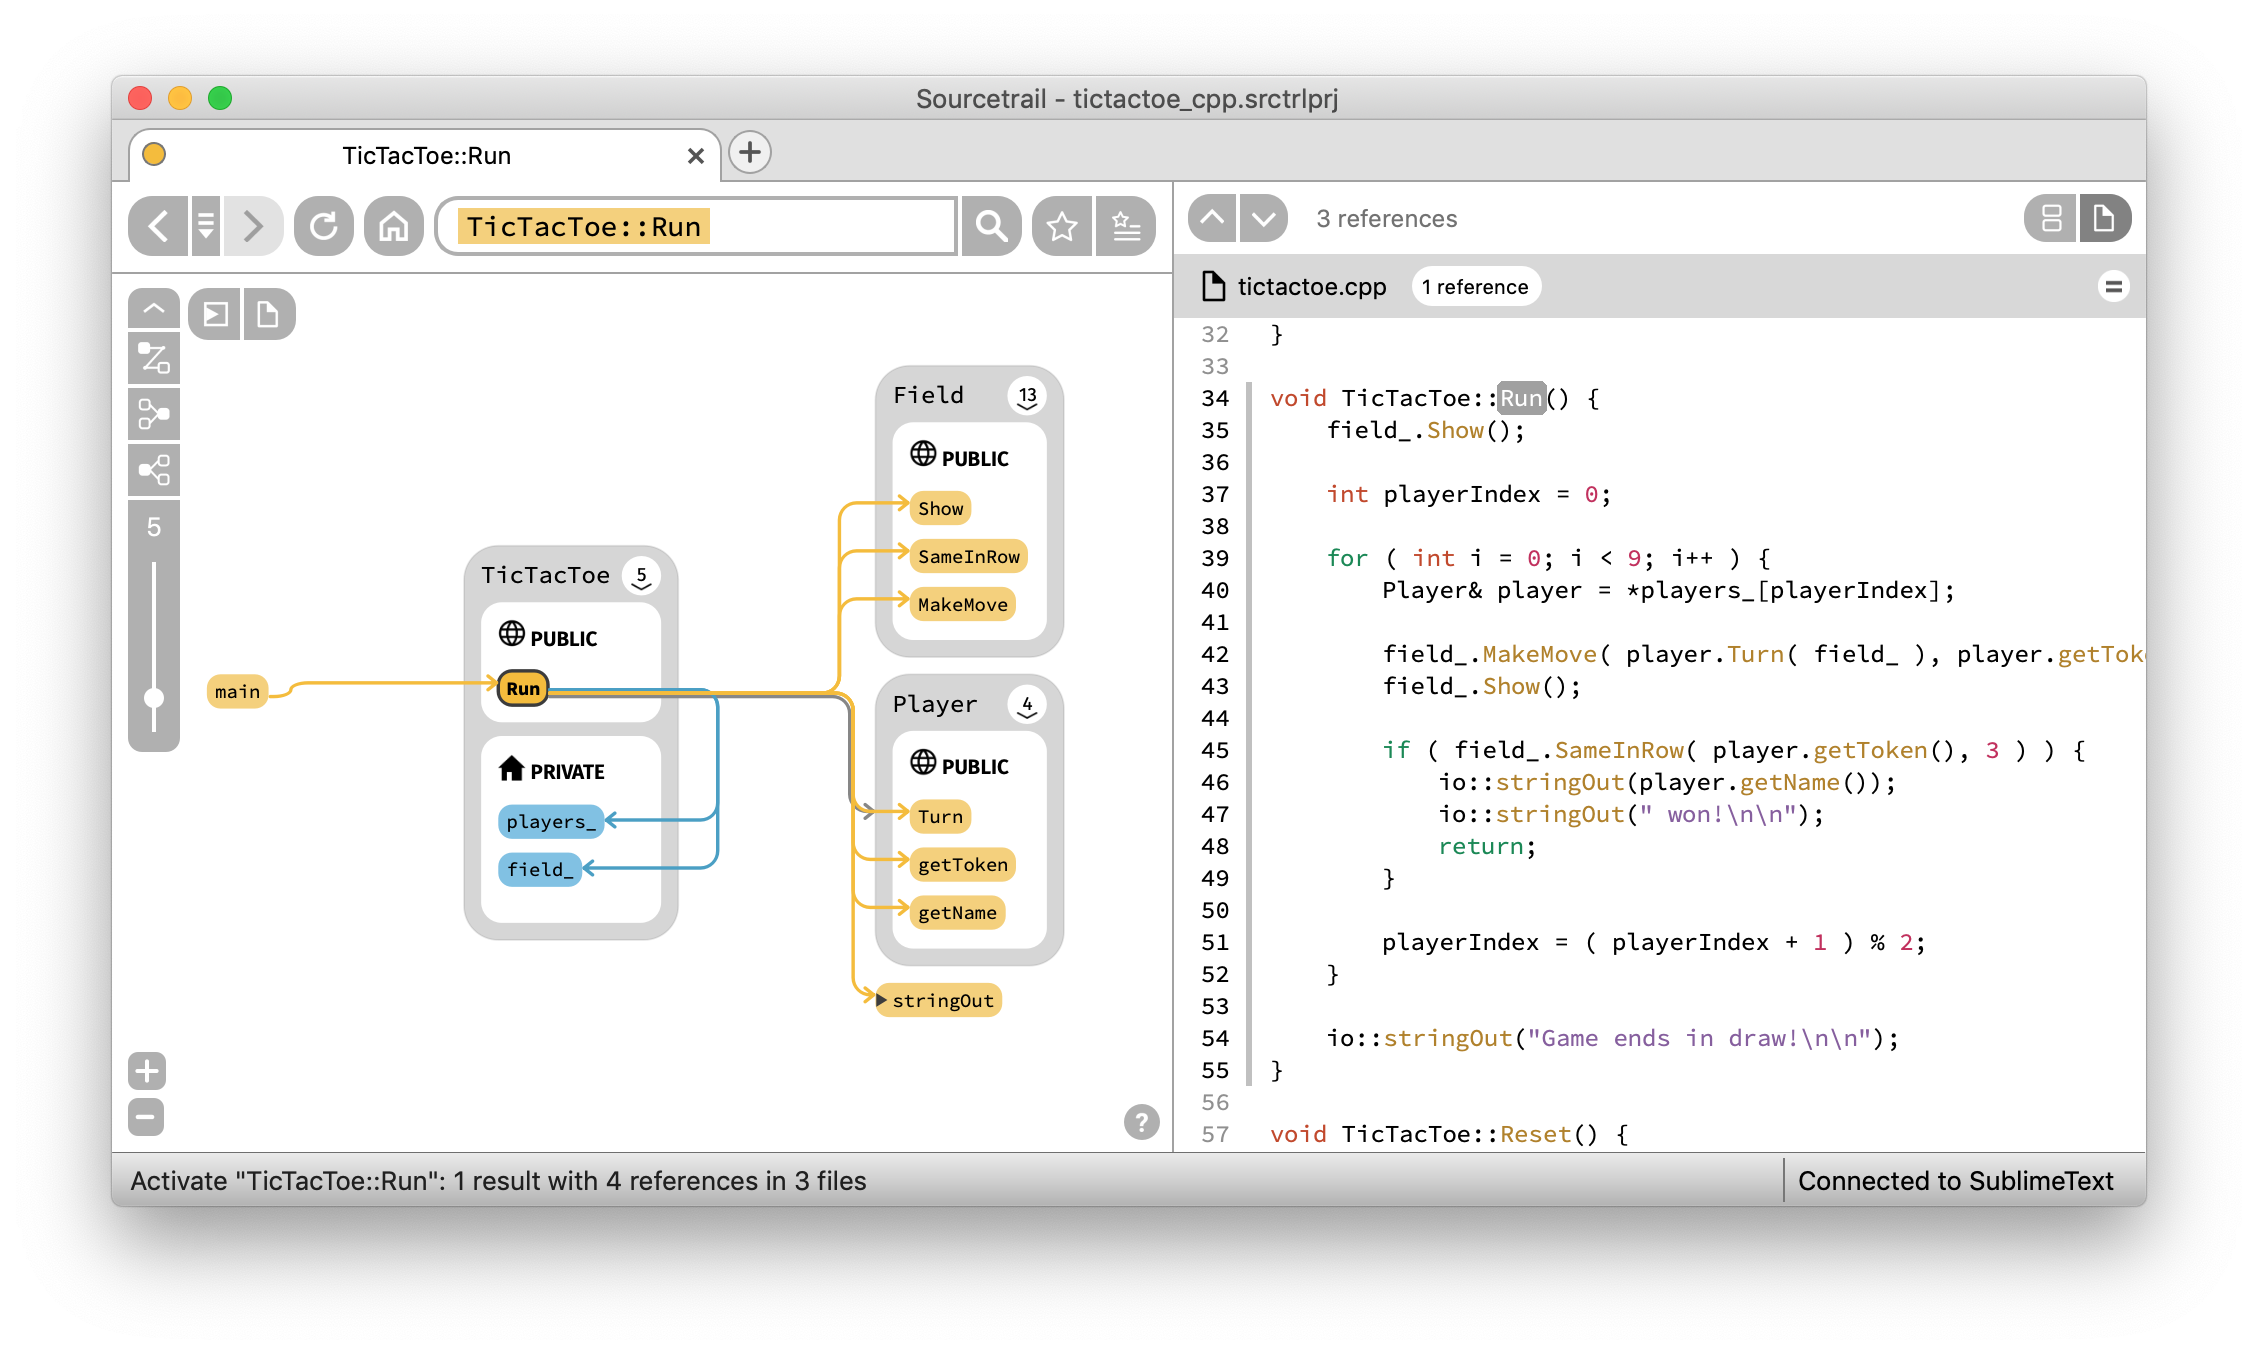 coatisoftware/sourcetrail
Sourcetrail - 免费且开源的交互式源代码浏览器
 behisecc/vibesec-skill
这项技能帮助Claude编写安全代码并防止常见漏洞。
 vusec/ghostrace
概念验证与静态分析工具包,用于在 Linux 内核中查找推测性竞态条件(SCUAF)gadget。包含 1200+ gadget 数据集。