

vbSparkle
 airbus-cert/vbsparkle
VBScript 与 VBA 的源代码到源代码反混淆器,支持部分求值
defensive-toolsstatic-code-analysiscode-analysis+2
 advanced-threat-research/creosote
Creosote 是我们用于查找 CVE-2007-4559 所描述的 tarfile 漏洞的解决方案。
 shubhamshubhankar/autosource
自动化静态代码分析框架,与 SonarQube 集成,通过扫描所有平台上的 Git 仓库,在源代码中实现早期漏洞检测。
 iqtlabs/auraborealisapp
你知道你的 Python 包里有什么吗?一个用于可视化 Python 包注册表安全审计数据的工具
 bk-security/auth-header-trust-rules
用于标记 header-trust 认证绕过模式(CVE-2025-29927 类)的 Semgrep 规则。与 bk-security.github.io 配套使用。
 0x3c3e/slides
CodeQL + DTrace = XNU 中的内存信息泄露漏洞
 sudo-wp/sudowp-hooks-visualizer
一个安全加固版的 "Simply Show Hooks" 分支。替换了被入侵的原版(CVE-2024-6297)并修补了未列出的跨站脚本(XSS)漏洞。
 squid-protocol1/gitgalaxy
免 AST 的启发式知识图谱引擎,用于深度仓库智能分析和零信任安全扫描。可作为 GitLab CI/CD 组件集成,阻止恶意代码,并将 SARIF 遥测数据导出至 GitLab Security Dashboard。
 python-security/pyt
用于检测 Python Web 应用程序中安全漏洞的静态分析工具
 olacabs/jackhammer
Jackhammer - 一款安全漏洞评估/管理工具,旨在解决所有安全团队的问题。
 trailofbits/multiplier
将 C/C++ 构建产物索引到可查询的整个程序数据库中,暴露 AST、token 和 IR 级别的 API,用于代码审计与漏洞分析。
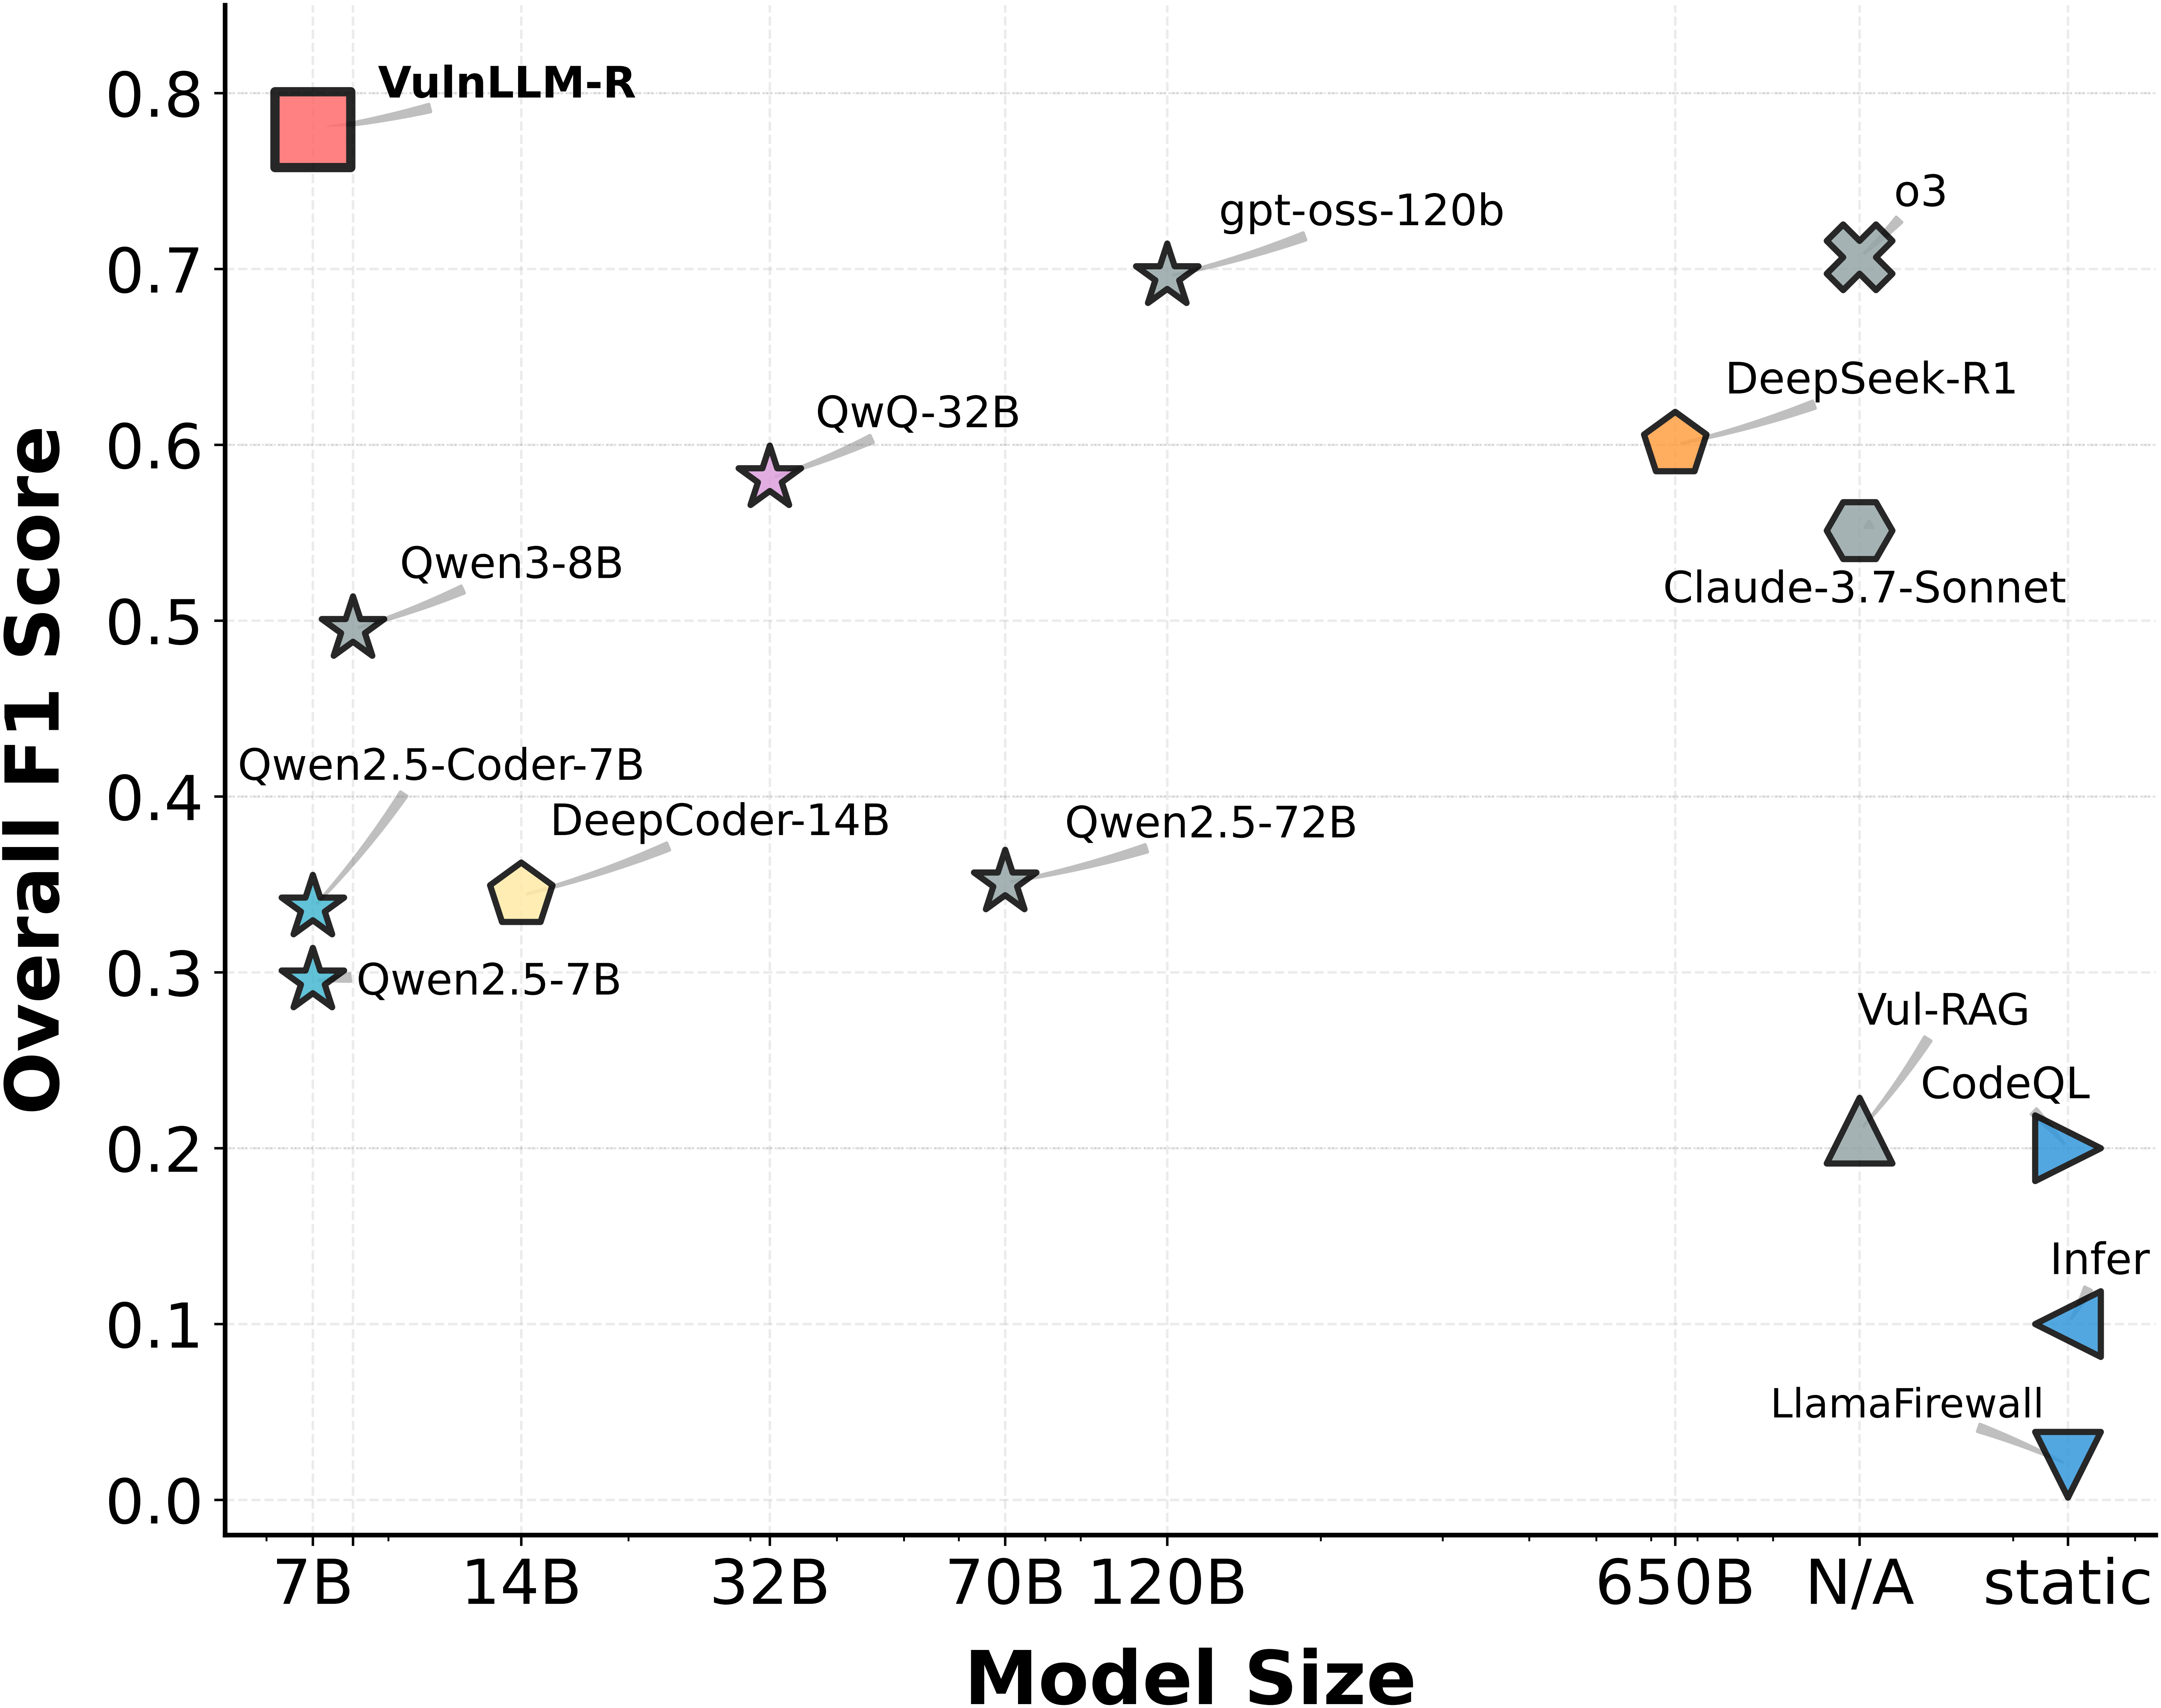 ucsb-mlsec/vulnllm-r
专用推理 LLM,用于 C/C++ 和 Python 源代码漏洞检测,包含数据集构建、SFT/DPO 训练以及结果复现脚本。
 noveogroup/android-check
面向Android项目的静态代码分析插件。(Checkstyle, PMD)
 clearbluejar/ghidrecomp
Python 命令行 Ghidra 反编译器
 epicosy/obridge
Java源代码生成器,为Oracle PL/SQL包过程创建调用类,支持多种参数类型和自动类型转换。
 pantheon-security/medusa
AI 优先的安全扫描器。v2026.7 新增:Claude Code 失陷检测——在克隆前审查 .claude/ 钩子、权限与技能——另配备常驻的 AI 攻击特征扫描器,以及原生 Rust 与 PHP 规则。此外:medusa scan --git 可审查任意仓库,medusa secrets…
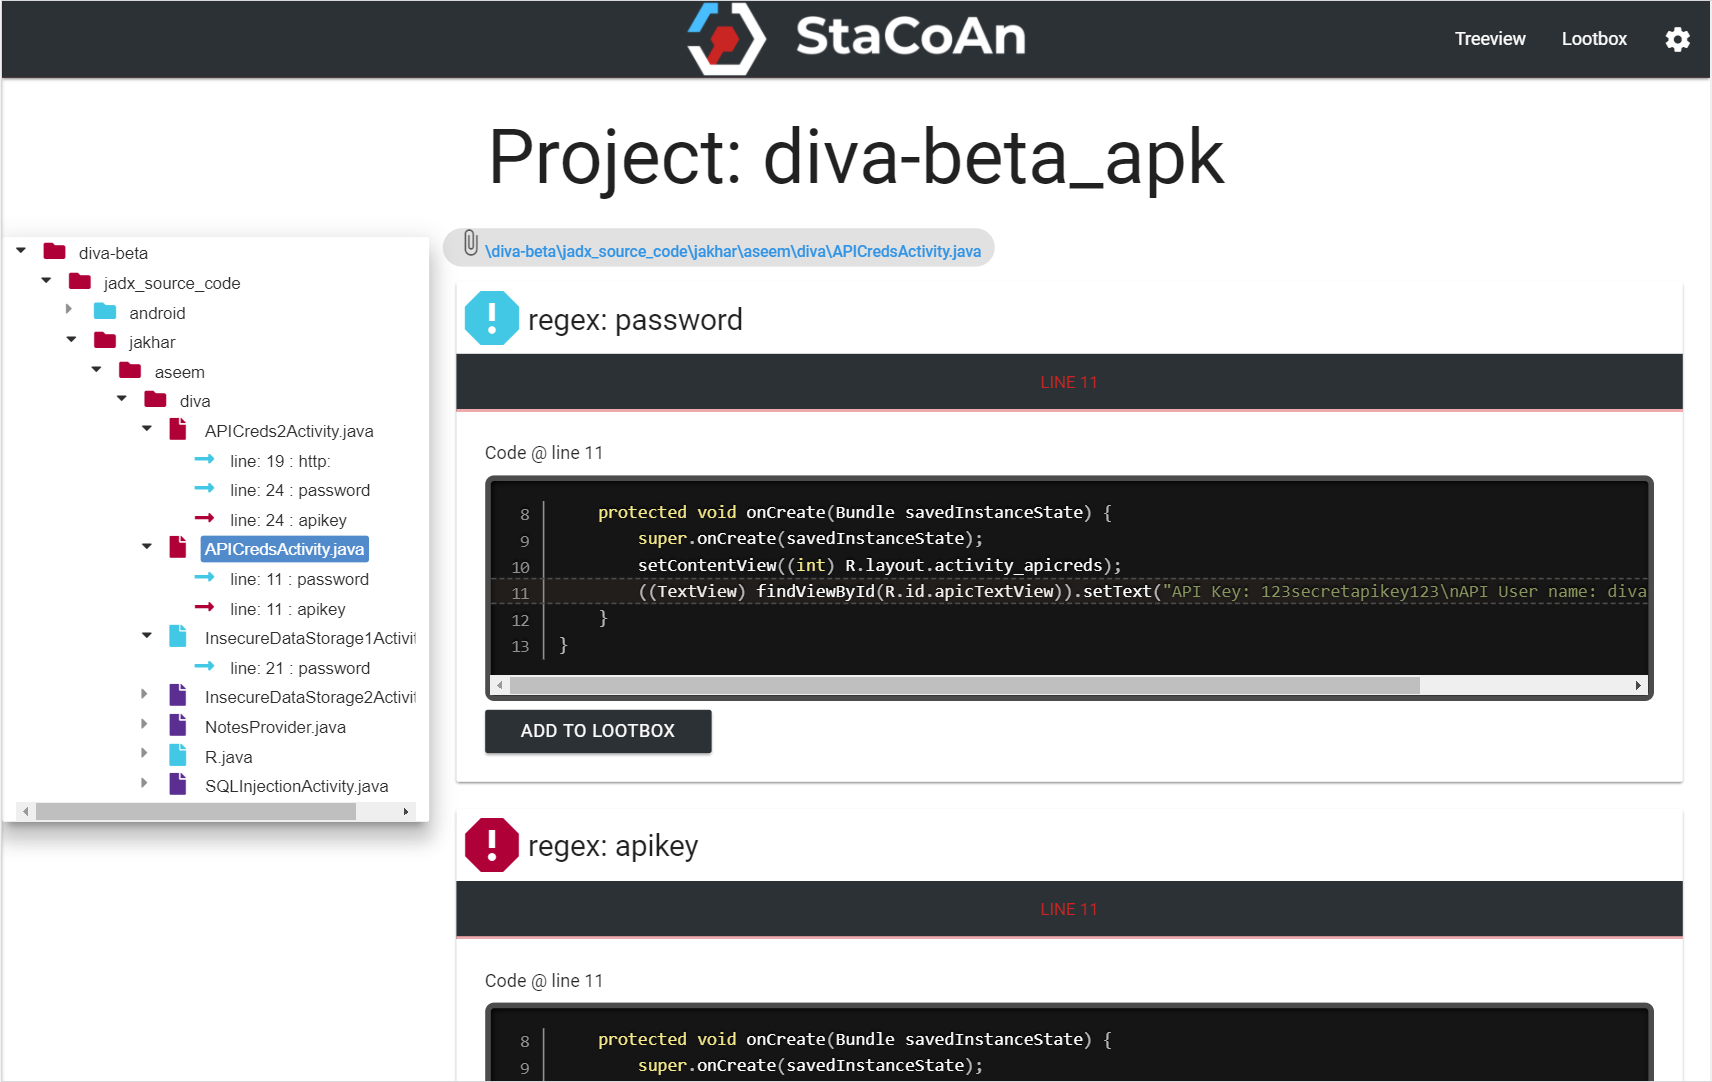 vincentcox/stacoan
StaCoAn 是一款跨平台工具,帮助开发者、漏洞赏金猎人和道德黑客对移动应用进行静态代码分析。
 nccgroup/vcg
VisualCodeGrepper - 代码安全扫描工具。