
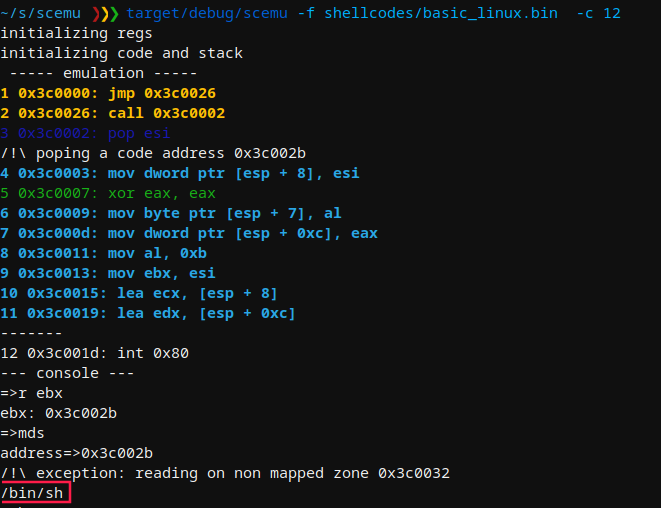
mwemu
 mwemuorg/mwemu
纯 Rust 编写的 x86 硬件模拟器和 Windows 进程模拟器,用于恶意软件分析、shellcode 模拟以及载荷解包。支持 32/64 位 PE 可执行文件、Metasploit、Cobalt Strike 及复杂恶意软件家族。
exploit-frameworksreverse-engineeringshellcode+2
3137小时13分前
 gallopsled/pwntools
CTF框架与漏洞利用开发库
 rapid7/metasploit-framework
开源漏洞利用框架,具备模块化载荷、编码器和辅助系统,用于跨网络和应用的渗透测试、漏洞验证及安全研究。
 racoten/reflectivepluginloader
Windows x64 的反射式 PE 映射器与抗规避模块覆盖引擎
 ne0nd0g/merlin
Merlin 是一个使用 golang 编写的跨平台后渗透 HTTP/2 命令与控制(C2)服务器和代理。

 nullsecuritynet/tools
精选的安全工具、漏洞利用、概念验证代码、Shellcode 和脚本集合,用于渗透测试和教育性进攻安全研究。
 rapid7/metasploit-payloads
Metasploit Framework 不同载荷的统一仓库
 woldann/exoproc
TypeScript 实现的 Windows x64 跨进程插桩——钩取函数、重定向线程,并读写另一进程的内存,无需 DLL 注入,也无需 CreateRemoteThread。
 sk4r4b/ntdll-reconstruction
一种混合了NTDLL解除挂钩和地狱之门变体的技术
 aethervm/aethervm
LLVM 原生二进制分析与仿真平台,可将 AArch64 和 x86_64 机器码提升为 LLVM IR,用于插桩、去混淆和运行时恢复。
 mahmoudimus/static_asm
Header-only C++2x compile-time assembler for x86/x86-64 instruction encoding
 codextf2/cobaltstrike_bofloader
Cobalt Strike BOF Loader 的开源移植/重新实现,原样。
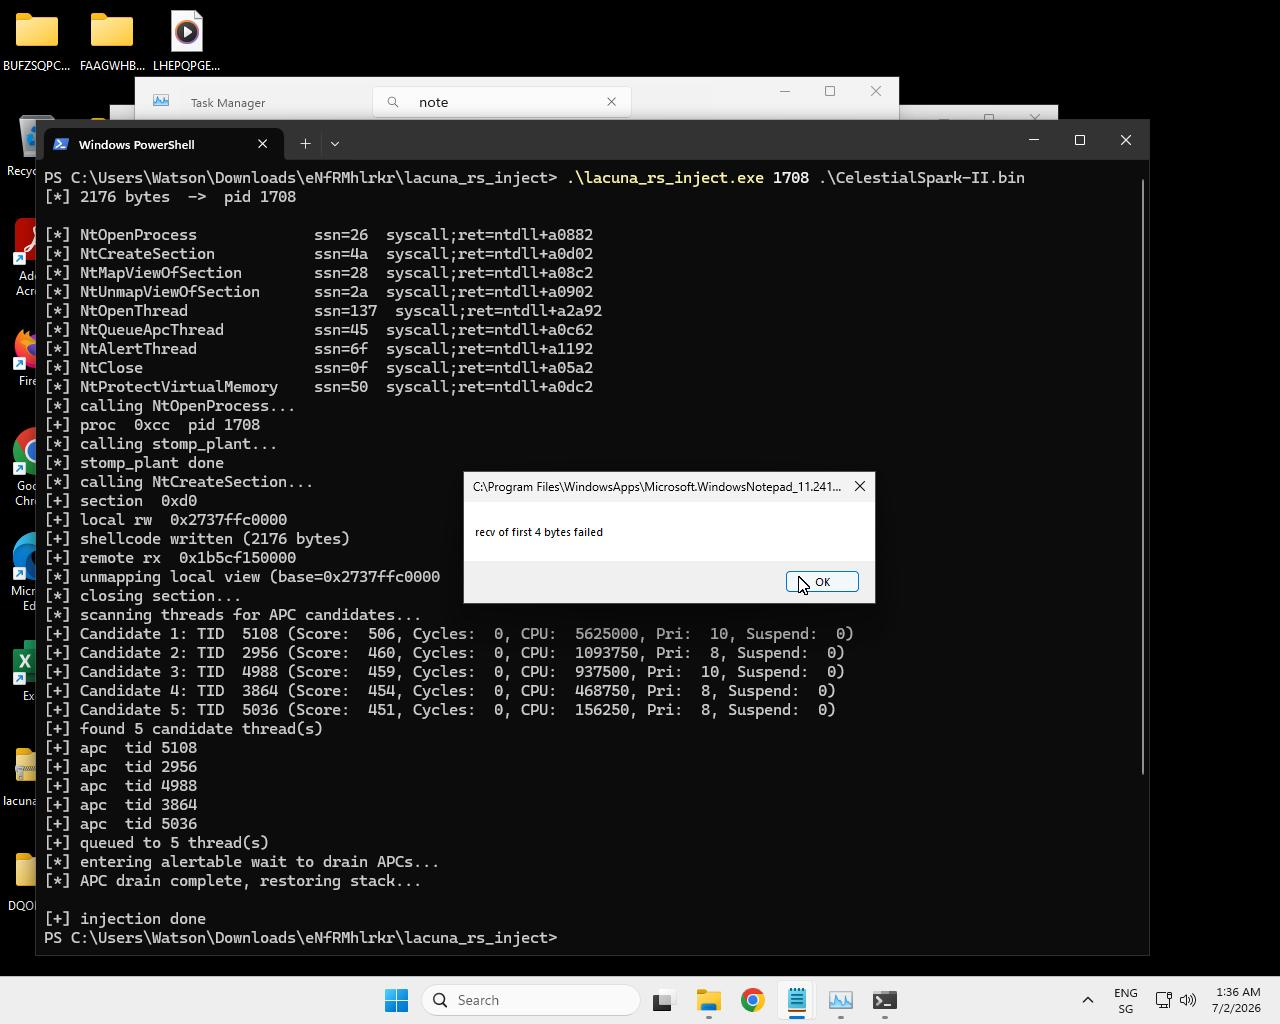 karkas66/lacuna-rs
用于Windows x64上的幽灵帧调用栈欺骗、运行时间接系统调用和APC注入的Rust crate。提供SSN解析、JIT存根生成和基于VEH的参数加密,用于绕过EDR。
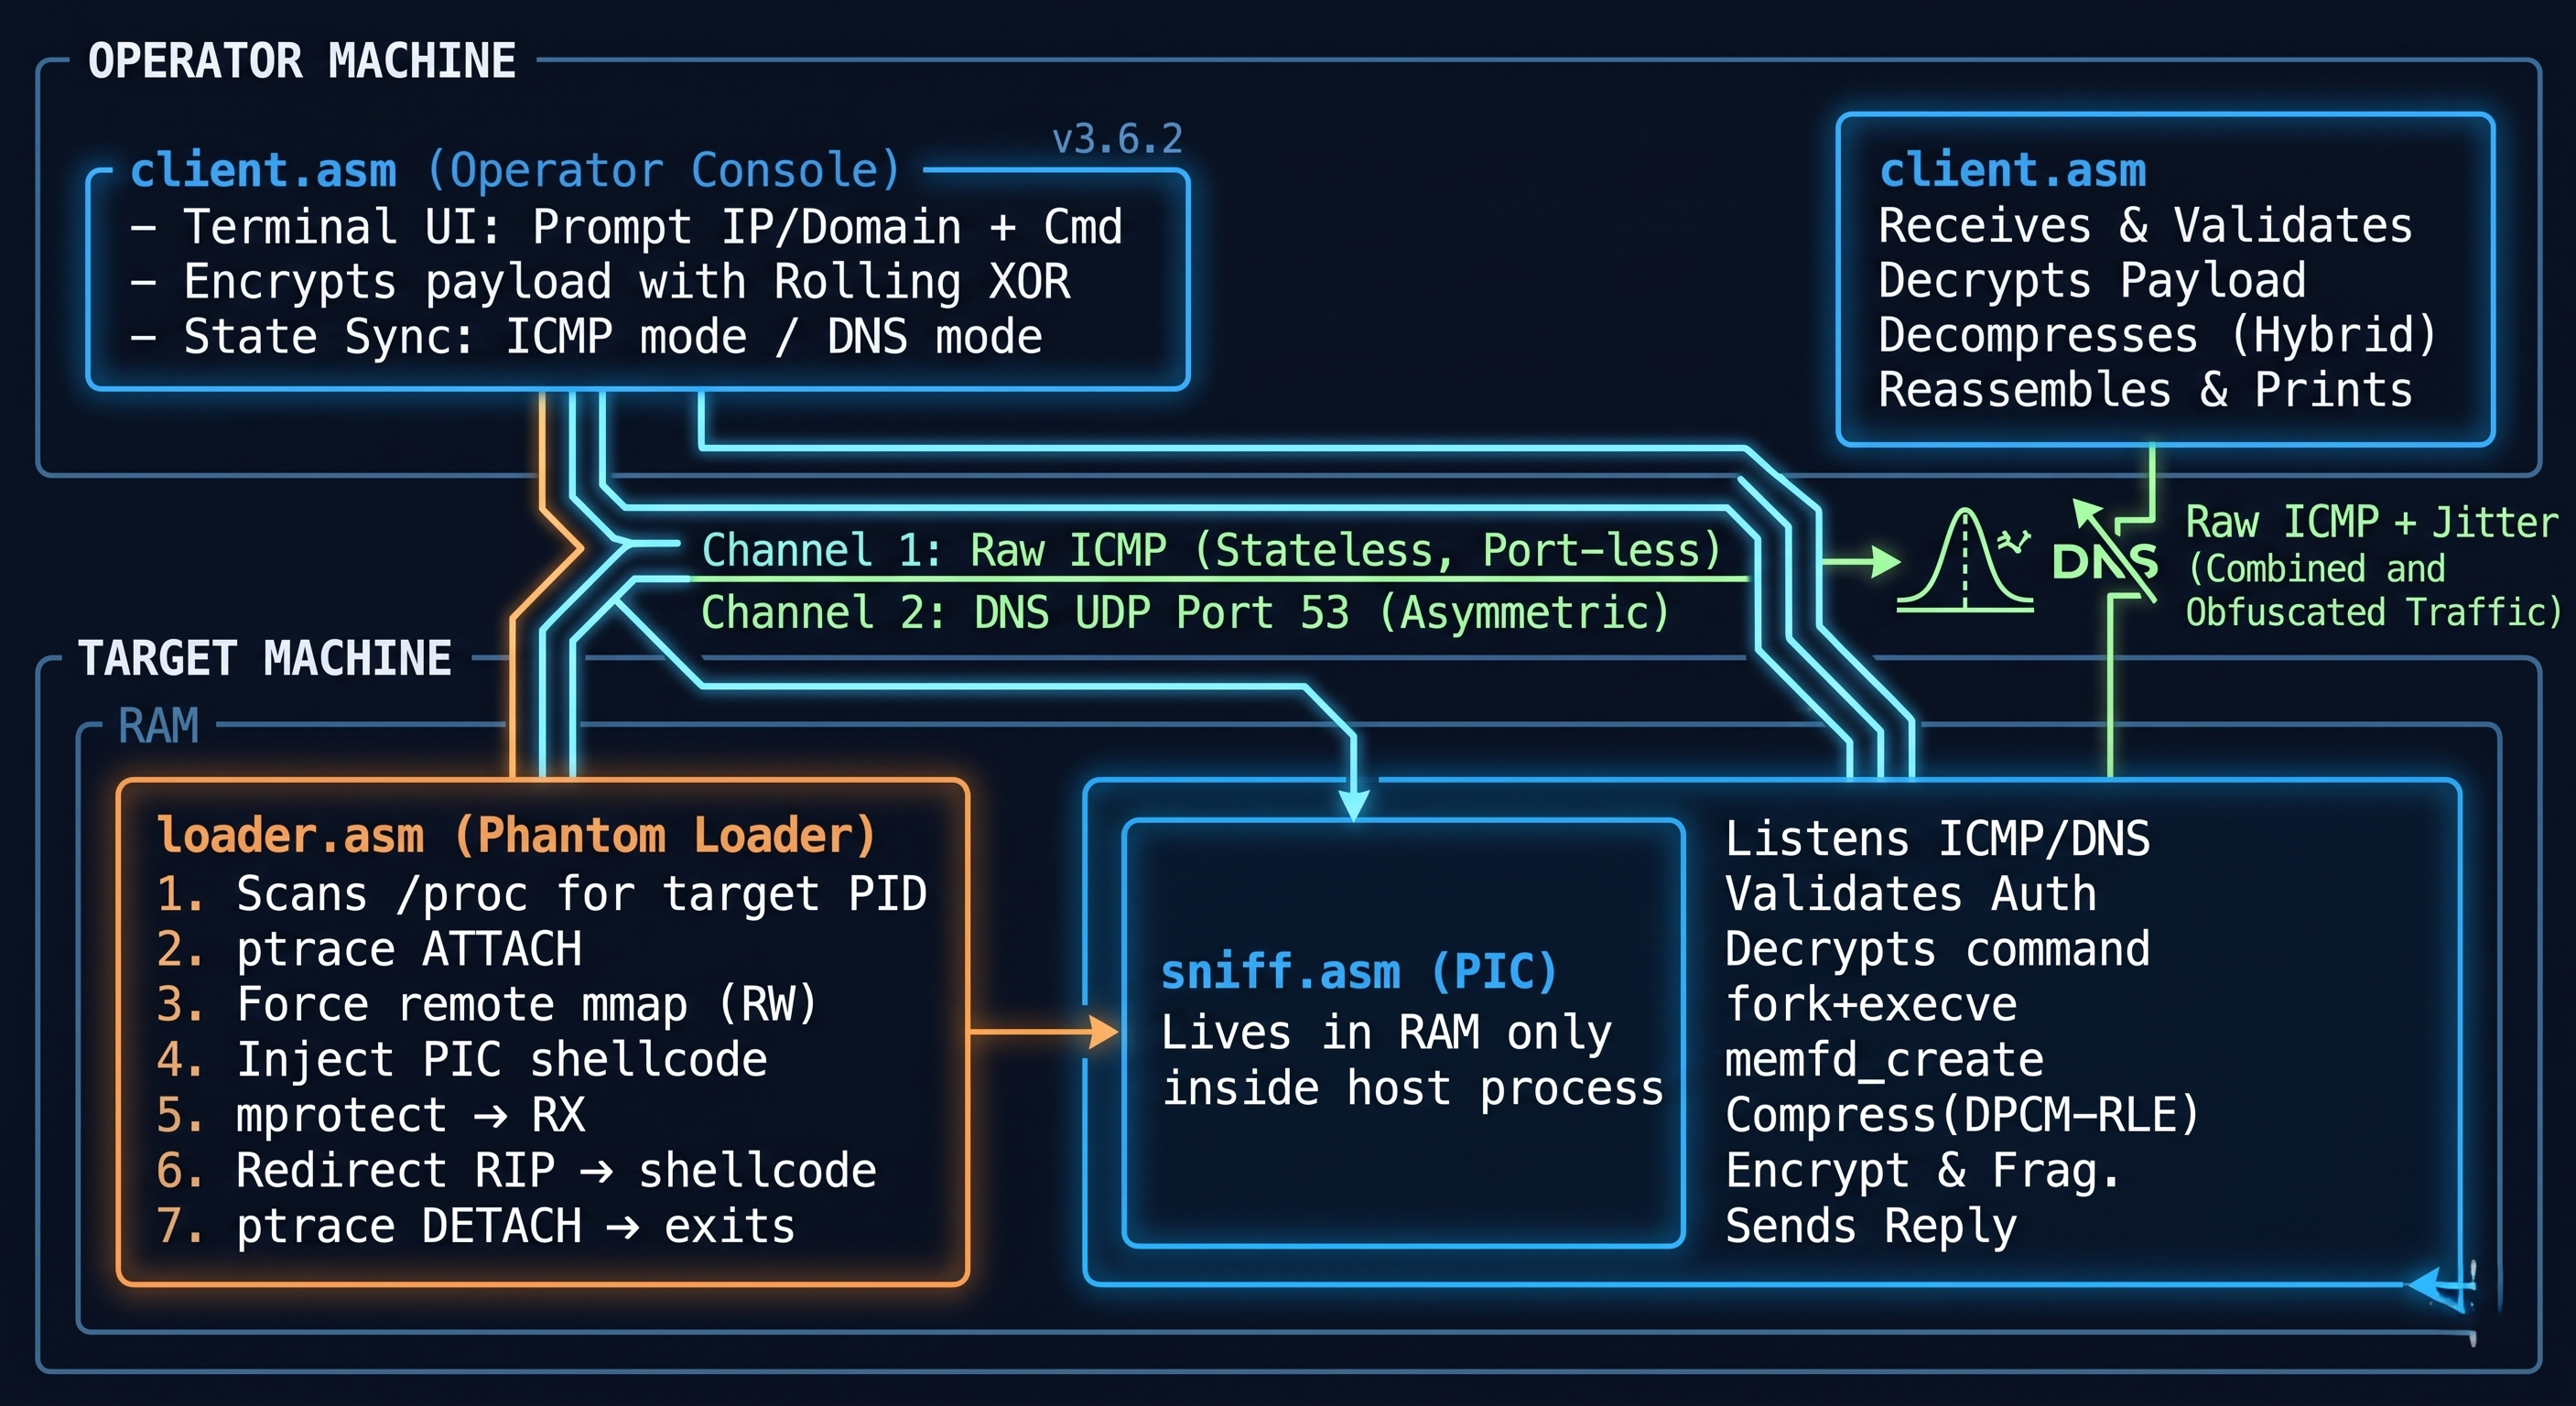 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
无文件x64汇编C2框架,具备双通道ICMP/DNS协议跳转、直接系统调用执行以及基于ptrace的进程注入能力,用于隐蔽命令执行与数据外泄。
 exploit-database/exploitdb
exploitdb // 官方 Exploit-Database 仓库
 sunblaze-ucb/exploitgym
ExploitGym 是一个大规模、真实的基准测试,基于真实世界漏洞构建,旨在评估 AI 智能体开发漏洞利用程序的能力。
 hfiref0x/kdu
Windows 内核驱动工具,利用存在漏洞的已签名驱动(BYOVD)绕过 DSE、加载未签名驱动、劫持受保护进程并转储进程内存。