nimcrypt
 icyguider/nimcrypt
使用Nim编写的PE加密器
encryption-decryption-toolsexploit-frameworkspayload-generation+9
 choisg/onedriveupdatersideloading
基于 PaloAltoNetwork Unit42 博客文章的 OneDriveUpdater.exe DLL 侧载 Payload
 blacknbunny/shellcode2assembly
💻 架构 : ARM, ARM64, MIPS, PPC, X86
 backdoorskid/customloadimage
使用 AssemblyNative::LoadFromBuffer 进行隐秘的 .NET 程序集加载
 oldboy21/shgenob
基于 Python 的工具,用于从 PIC C 代码生成 Shellcode
 nickvourd/supernova
多加密器shellcode加密与混淆工具,可自动将输出转换为C、C#、Rust、Nim、Python等语言。支持ROT、XOR、RC4、AES、DES、3DES、ChaCha20算法,并支持将结果混淆为IPv4、IPv6、MAC地址、UUID格式。
 chvancooten/nimpackt-v1
基于 Nim 的汇编打包器和 shellcode 加载器,用于操作安全与收益。
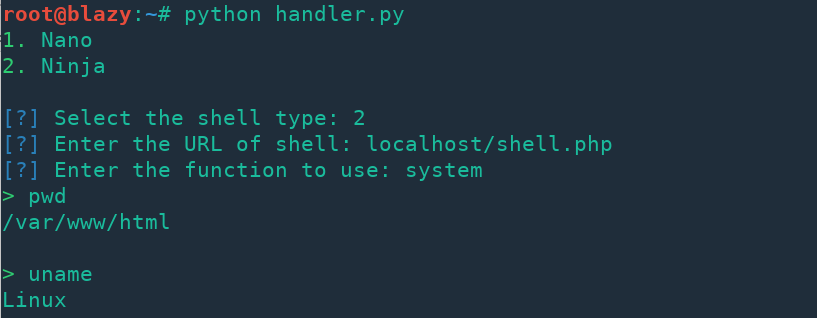 s0md3v/nano
Nano 是一系列 PHP WebShell,其代码经过代码高尔夫式精简以实现隐蔽性。
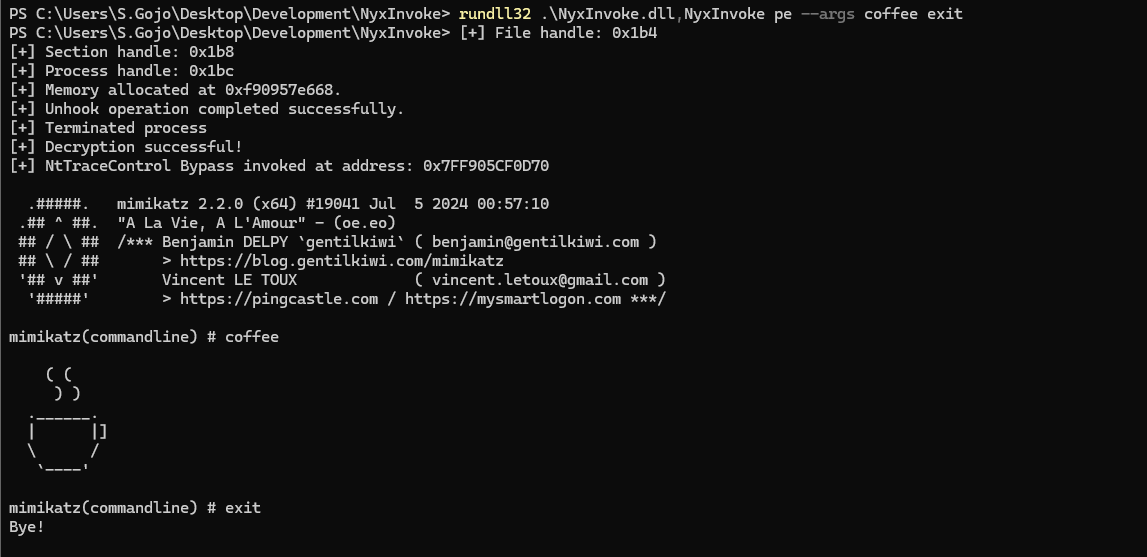 blacksnufkin/nyxinvoke
NyxInvoke 是一款 Rust CLI 工具,用于运行 .NET 程序集、PowerShell 和 BOF,具备无补丁 AMSI 与 ETW 绕过功能,并支持双构建。
 iilegacyyii/datainject-bof
通过覆盖 combase.dll 中的控制流保护指针来劫持代码执行
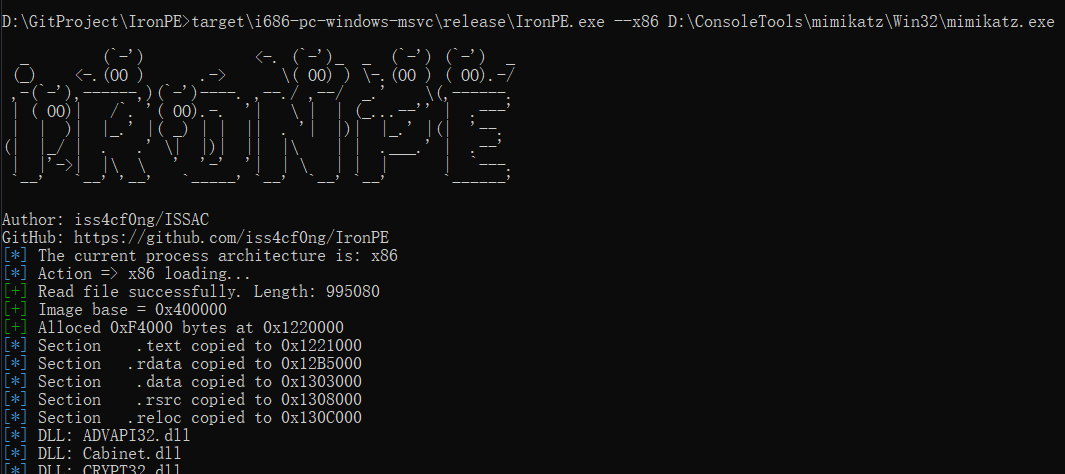 iss4cf0ng/ironpe
基于 Rust 的 Windows PE 手动加载器,可从内存映射并执行 x86/x64 可执行文件,展示内部加载器行为和 PE 结构,用于教育研究。
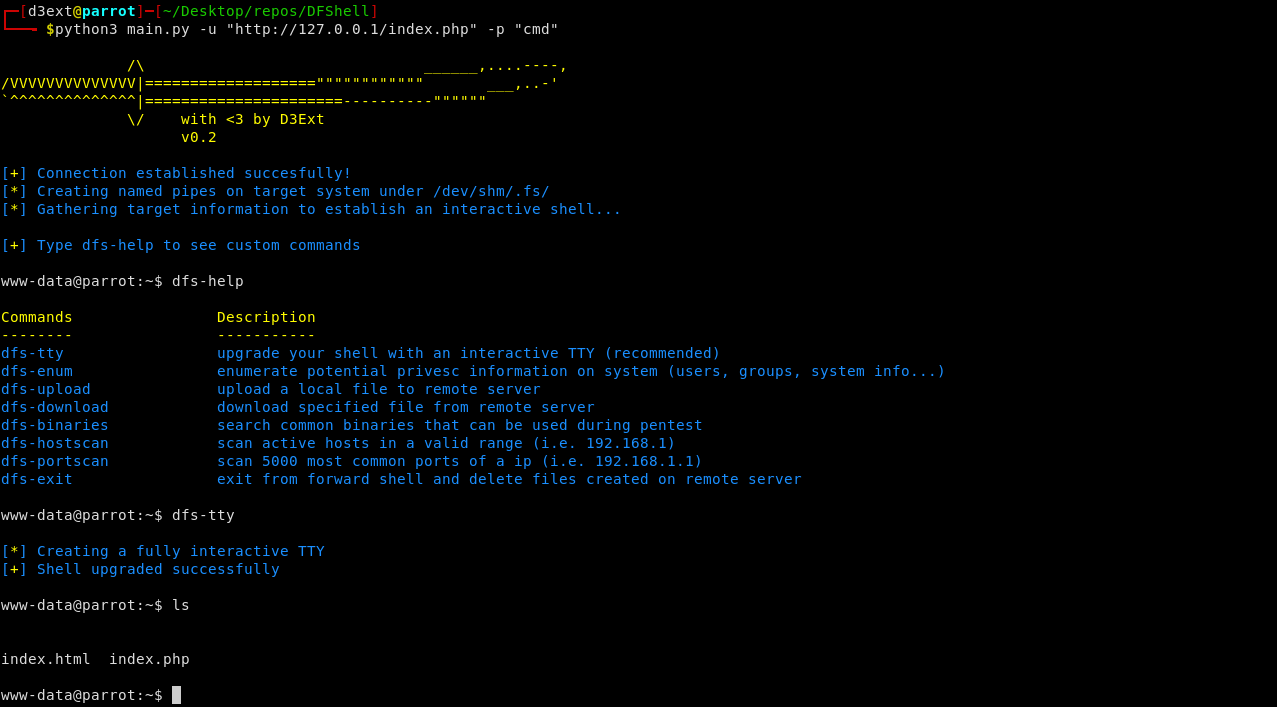 d3ext/dfshell
基于Python的前向Shell工具,通过命名管道在HTTP上创建类似TTY的交互式Shell,允许在具有防火墙的目标上执行命令而无需持久网络连接。
 enkomio/brokenflow
一个简单的PoC,通过使用隐藏调用来调用加密的shellcode。

 pard0p/remote-bof-runner
Remote BOF Runner 是一个 Havoc 扩展框架,用于使用 Crystal Palace 构建的 PIC 加载器远程执行 Beacon Object Files (BOF)。