

Cusimanse
 opposum0112/cusimanse
面向代理操作的安全实验、运行于一次性计算资源上的可组合研究合约与 YAML 配方框架
defensive-toolspenetration-testing-frameworksdynamic-analysis-sandboxing+9
 opposum0112/decretum
面向安全研究人员的合约 LinkML 编译器
 phalanx-ccs/copy-fail
被动诊断工具,通过测试 AF_ALG 套接字可达性来检查 Linux 系统是否易受 CVE-2026-31431 影响,提供缓解指导并支持 CI 友好的退出码。
 linux-zs/cve-2026-31431-mitigation
Seccomp-based mitigation for CVE-2026-31431, a Linux kernel LPE. Blocks AF_ALG socket via PAM module and standalone wrapper, with auto-detection of…
 siyad01/agentbox
开源 AI 智能体沙箱运行时 — 基于 gVisor/Docker 隔离、凭据保险库、不可变审计日志。基于 CVE-2026-25253 构建。
 vatson112/deny-af-alg-bpf
eBPF LSM 程序,用于阻止 AF_ALG 套接字创建以缓解 CVE-2026-31431,并通过用户空间守护进程利用环形缓冲区记录被拒绝的尝试。
 db-ol/cuaharm
用于评估计算机使用代理安全风险的基准测试,涵盖七个恶意类别中的104个真实滥用场景,支持终端访问和令牌成本跟踪。
 nu11secur1ty/kali-linux-docker
kali-linux-docker
 pazhanivelmani/external_libcap-android10_r33_cve-2023-2603
POSIX.1e 能力库,适用于 Android 10,针对 CVE-2023-2603,提供设置和获取进程能力的工具,用于管理权限边界。
 gregaskew/speculativeexecutionassessment
评估系统是否存在 CVE-2017-5715、CVE-2017-5753、CVE-2017-5754 中描述的“推测执行”漏洞。
 shoucheng3/graylog2__graylog2-server_cve-2023-41044_5-1-2
用于集中日志聚合、实时分析和安全事件监控的开源日志管理平台,具备可定制的仪表盘和告警功能。
 yv1ing/secbox
Conducting cybersecurity testing using the pi agent in a pre-built sandbox environment.
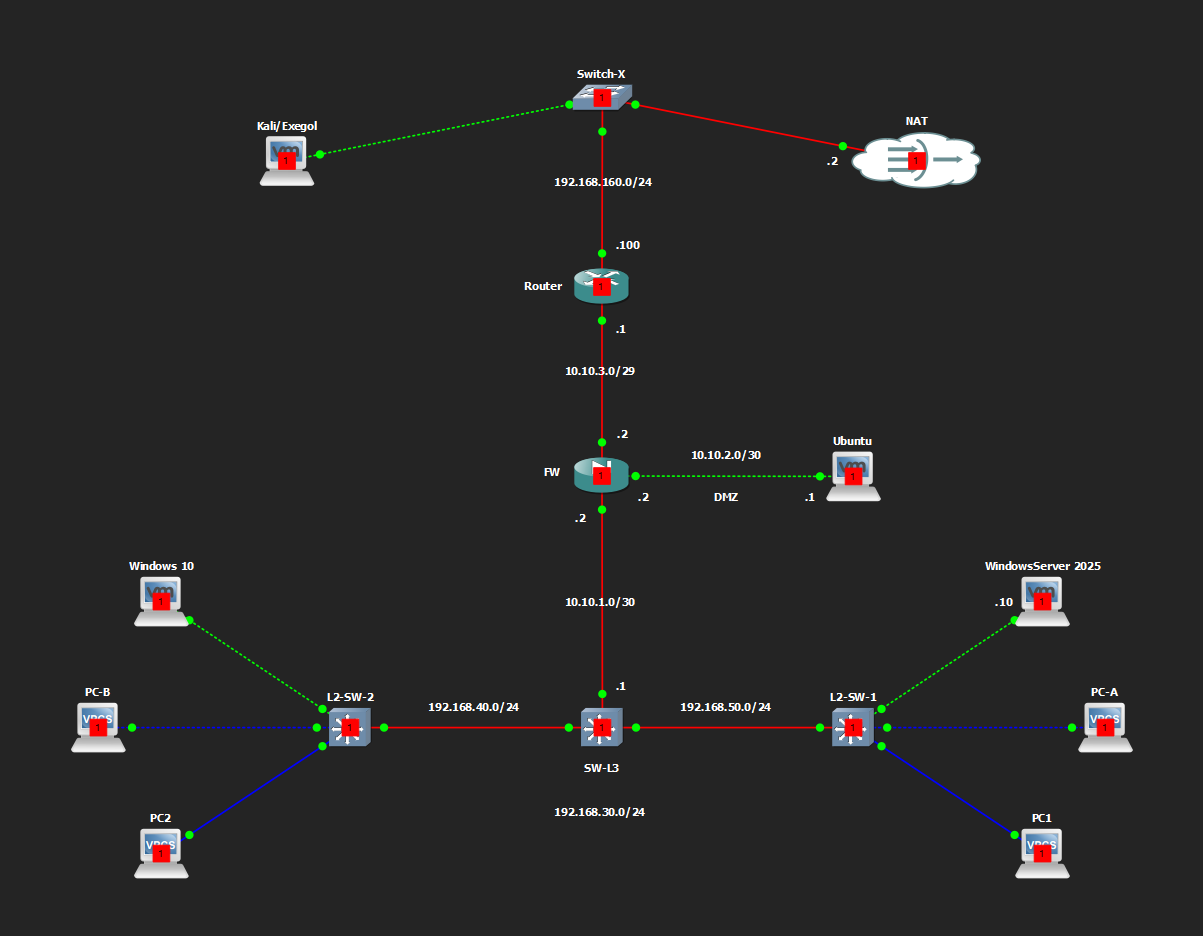 ko0ler/homelab
GNS3 家庭实验室,记录了一个分段网络,包含 Cisco ASAv 防火墙、L3 核心、DMZ 以及一个 Active Directory 域,用于练习网络、系统管理和攻击性安全。
 woldann/exoproc
TypeScript 实现的 Windows x64 跨进程插桩——钩取函数、重定向线程,并读写另一进程的内存,无需 DLL 注入,也无需 CreateRemoteThread。
 memn0ps/illusion-rs
Rusty Hypervisor - 基于 Rust 的 Windows UEFI 蓝药丸 Type-1 虚拟机监控程序(代号:Illusion)
 trungnguyen1909/qemu-t8030
在 QEMU 上模拟的 iPhone 11
