
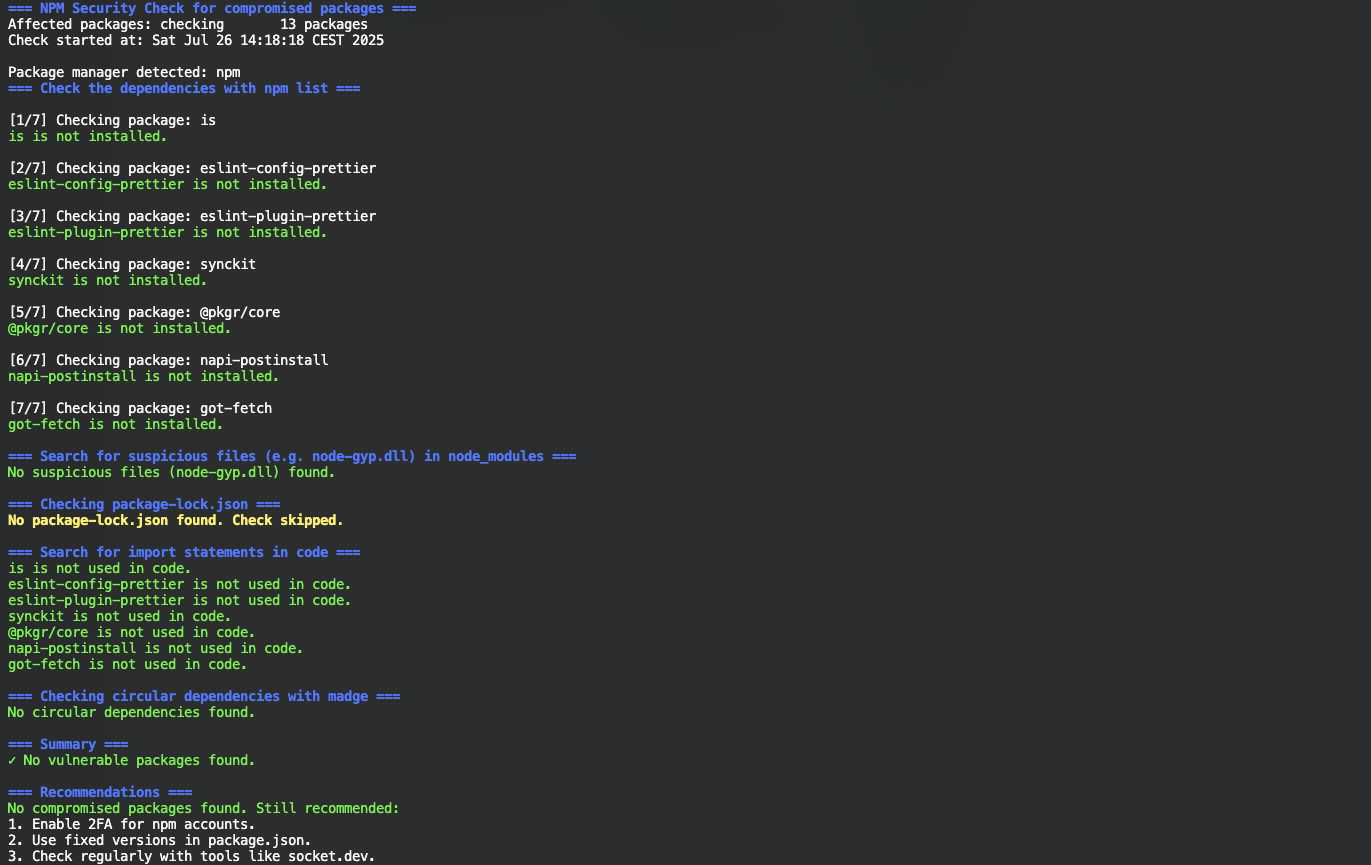
cve-2025-54313
 nihilor/cve-2025-54313
检查项目是否存在被入侵的包、可疑文件和导入语句。
static-analysisvulnerability-scannerscode-analysis+2
nihilor/cve-2025-54313检查项目是否存在被入侵的包、可疑文件和导入语句。
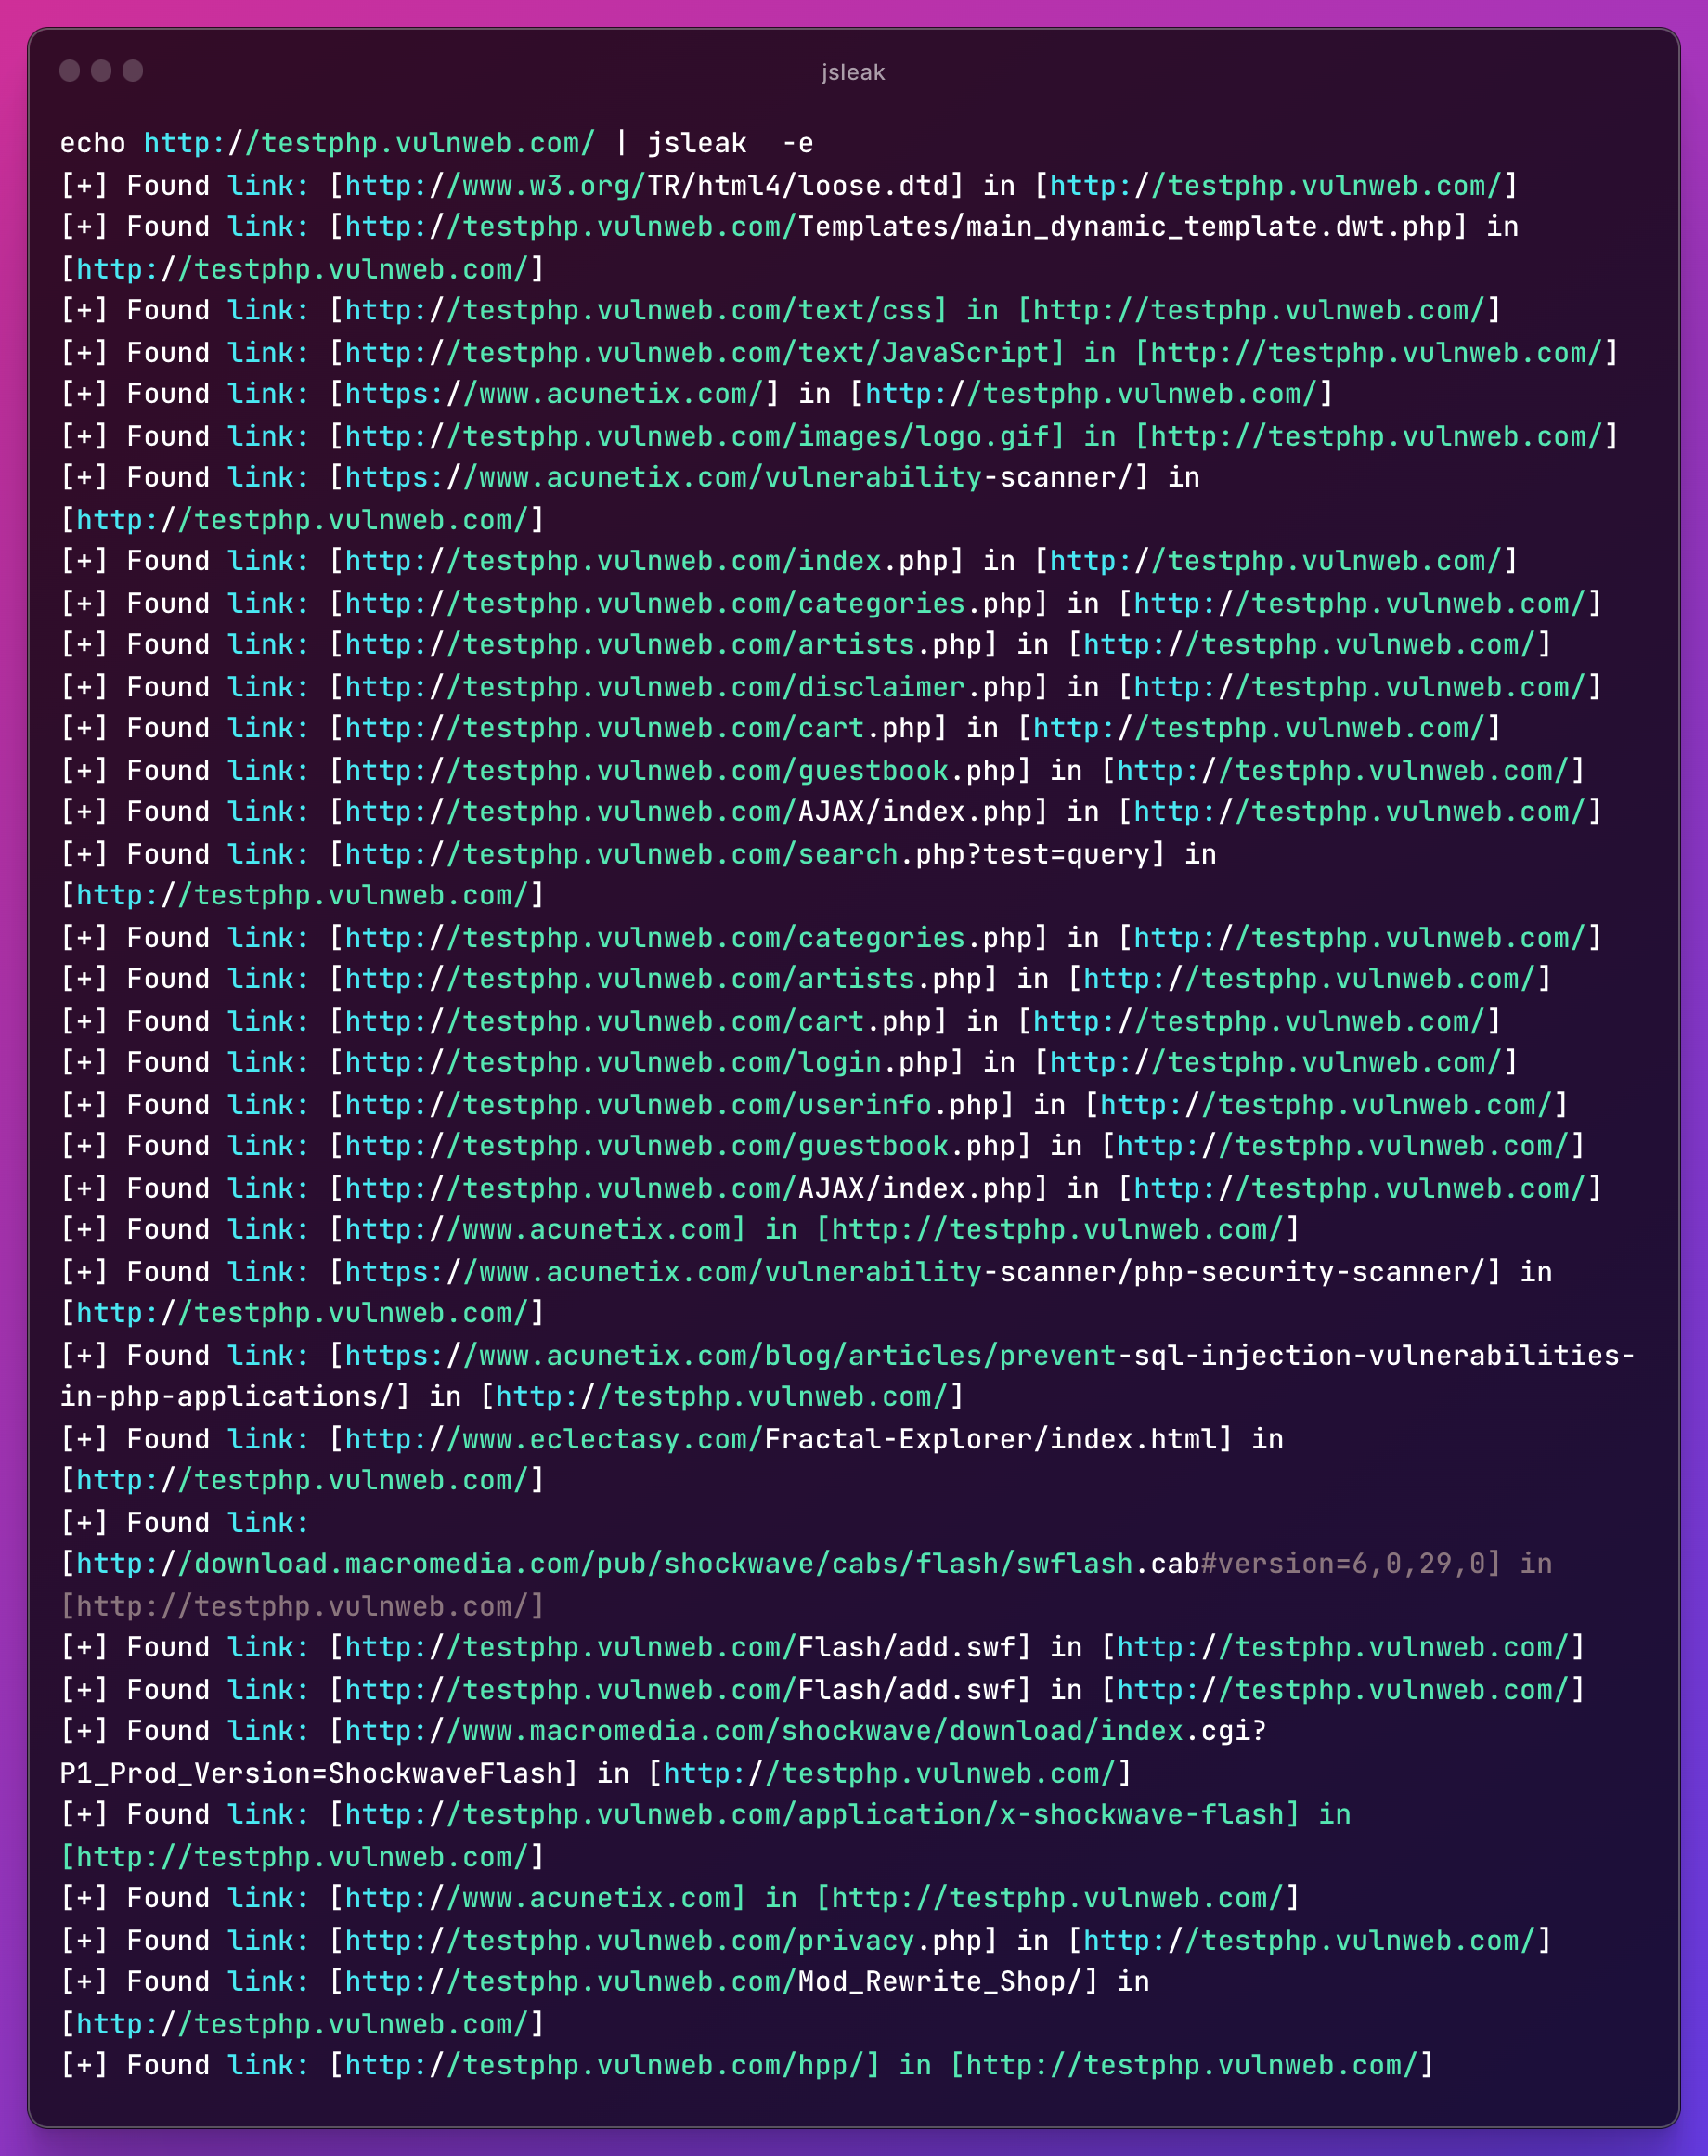 byt3hx/jsleak
用于网络侦察期间发现JavaScript文件中密钥、API密钥和链接的并发CLI工具,支持自定义正则表达式模式和URL状态检查。
 shipsecai/studio
安全团队的工作流自动化
 disruptops/cred_scanner
一个简单的基于文件的扫描器,用于查找文件中潜在的AWS访问密钥和秘密密钥。
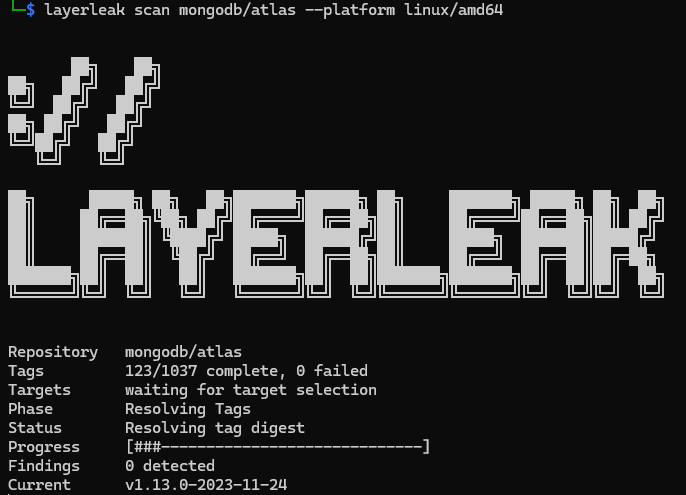 brumbelow/layerleak
layerleak Docker Hub 密钥扫描器
 checkmarx/checkmarx-cve-2025-30066-detection-tool
扫描 GitHub 工作流和日志,查找 CVE-2025-30066 的指标,利用 Checkmarx 2ms 集成检测恶意操作和泄露的机密信息。
 gitlab-com/gl-security/security-operations/redteam/redteam-public/tools/gitrob
这是一个分叉仓库的镜像。它为 gitrob 添加了多项功能,包括 GitLab 支持、提交内容搜索、内存中仓库克隆等。
 adversis/screenscrub
在截图中查找凭据,将它们保存到你的秘密管理器,并从图像中不可逆地编辑(涂黑)它们——本地、离线、基于OCR。
 niclas-zone/ci/gitleaks
Gitleaks SAST 工具的 CI 组件,用于扫描 Git 仓库中的硬编码机密、API 密钥和令牌,支持自定义和远程配置。
 ntoskernel/deepsecrets
离线密钥扫描器,结合正则规则、基于词法分析器的语义分析和哈希值匹配,通过 SARIF 输出检测代码中暴露的凭据。
 divyanshukumar0014/shipproof
SOC 2 证据在 GitLab CI 中自动收集:每次合并都会生成一个签名证据包,OPA 门禁会阻止缺少证明的发布,审计人员只需一个链接,而无需截图。