

DarkFox
 federicochieregato/darkfox
使用WinRar创建的远程访问木马,嵌入了Firefox安装程序和Python反向Shell。
persistence-mechanismsmalware-analysiscommand-and-control+2
257年前
 ianxtianxt/teamview
生成TeamViewer ID和密码载荷,用于远程访问目标机器。结合了可执行文件生成与第三方远程控制软件。
 nyan-x-cat/njrat-0.7d-stub-csharp
njRAT C# 存根 - 已为 PowerShell 修复
 melardev/xeytanwin32-rat
开发中。使用 Win32 API 以 C++ 编写的 RAT。
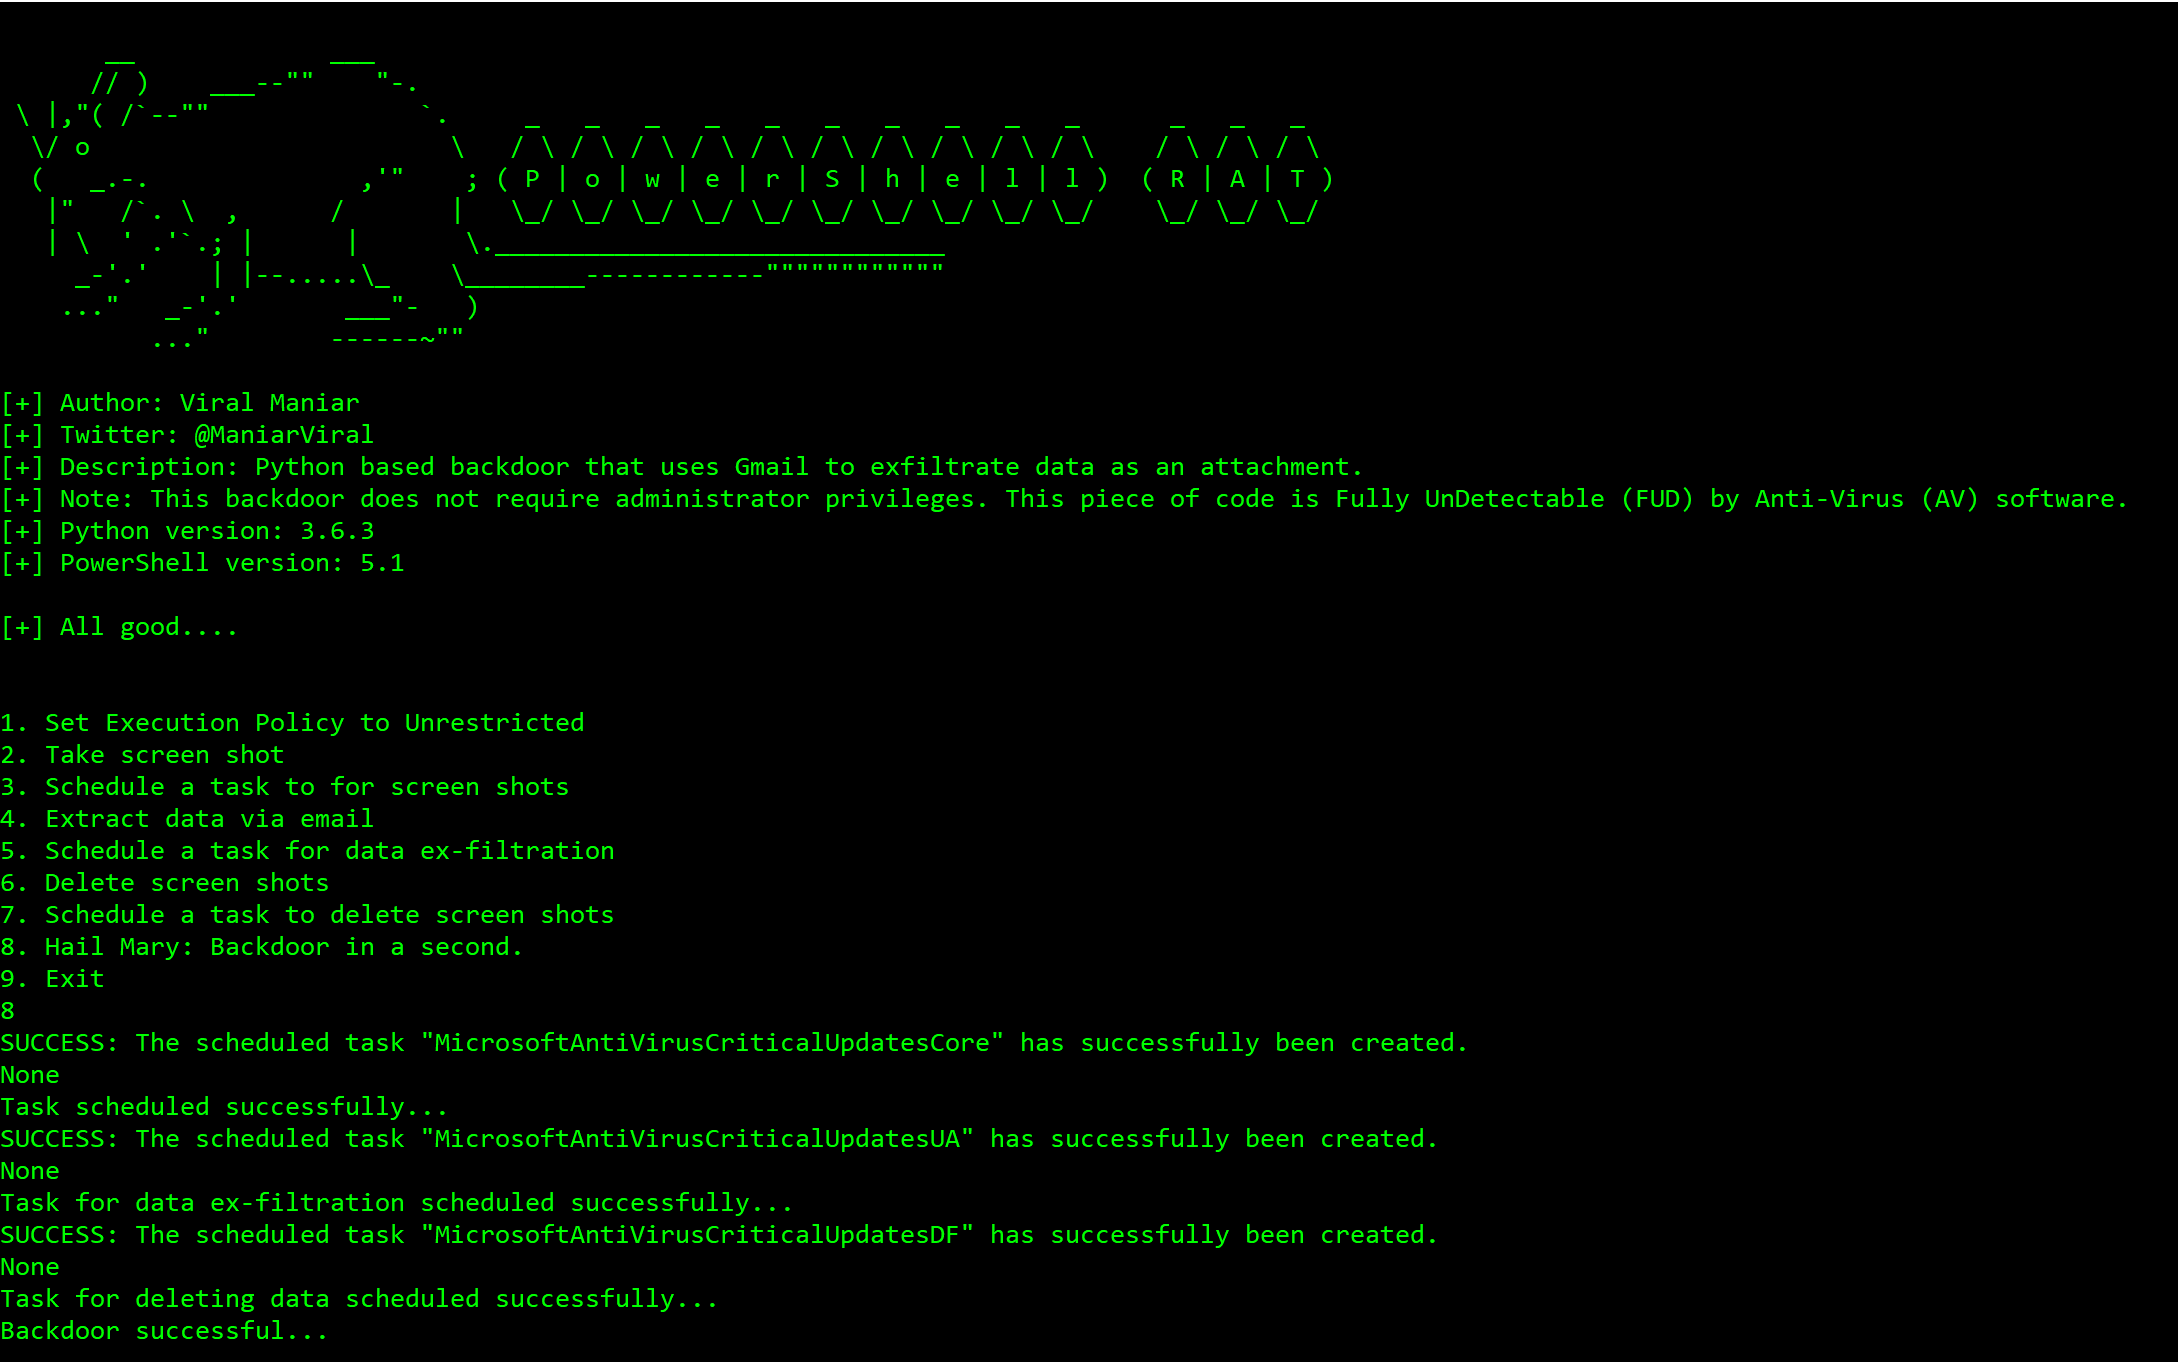 viralmaniar/powershell-rat
基于 Python 的后门,利用 Gmail 通过附件泄露数据。该 RAT 将帮助红队演练中对任何 Windows 机器植入后门。它通过屏幕截图跟踪用户活动,并将其作为电子邮件附件发送给攻击者。
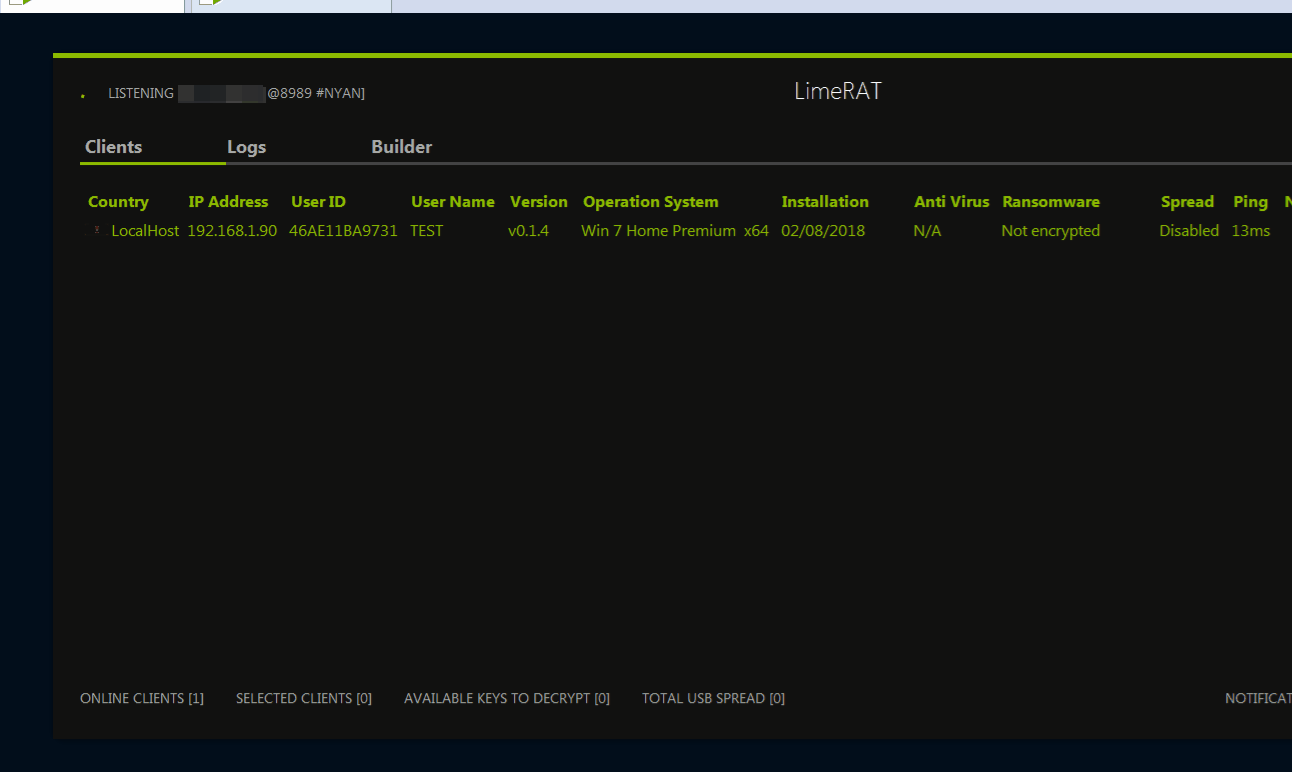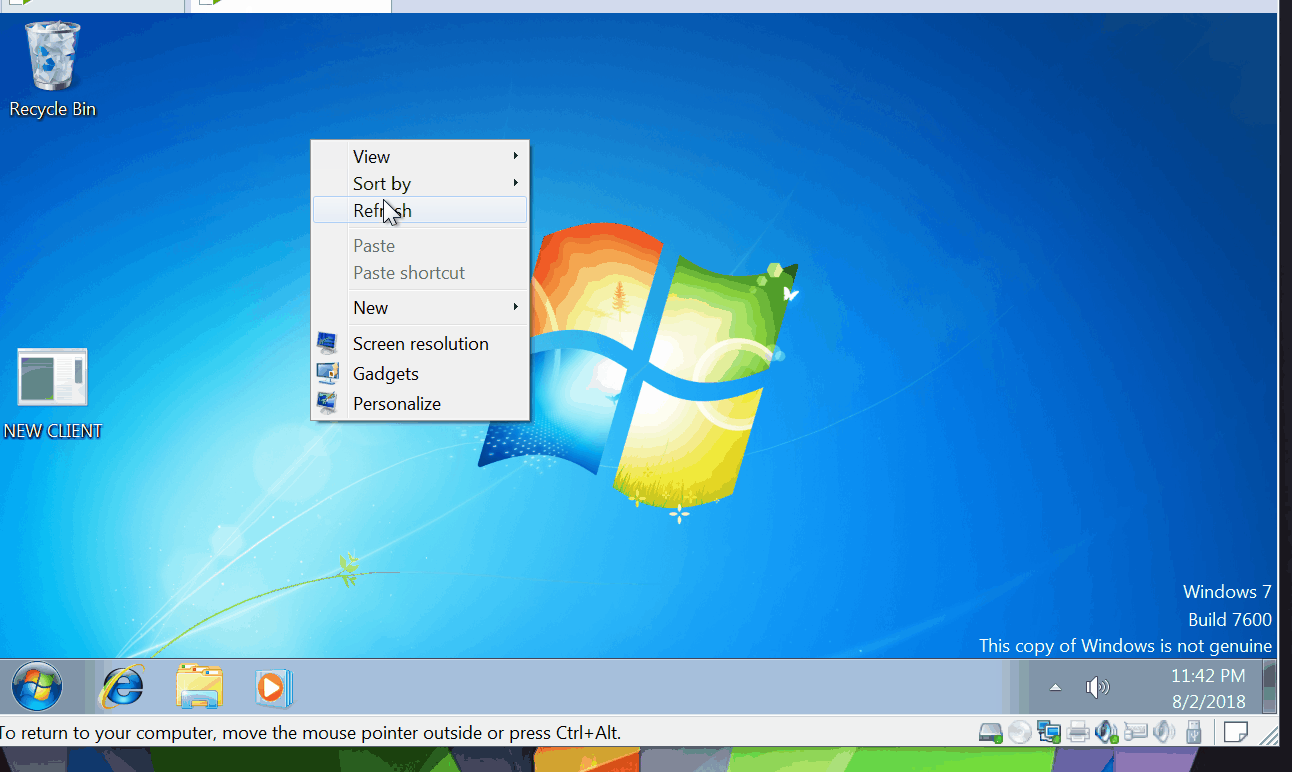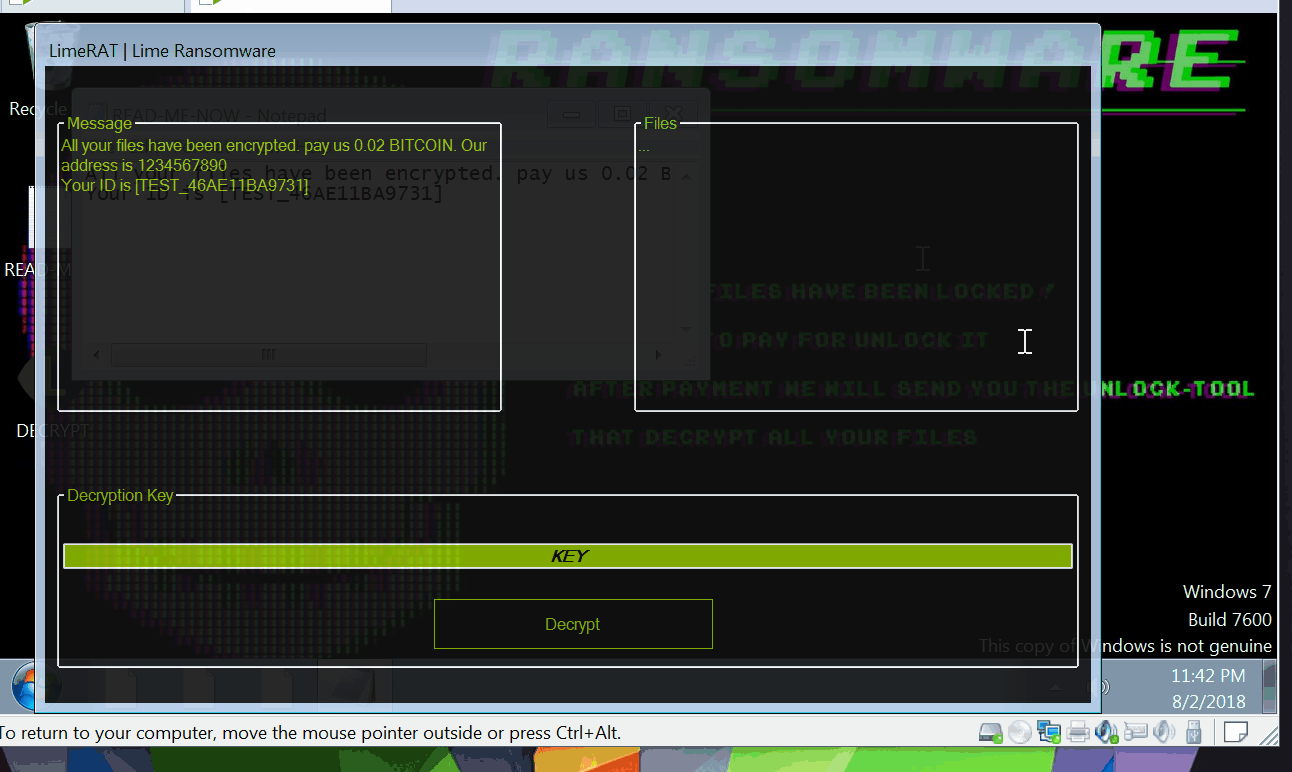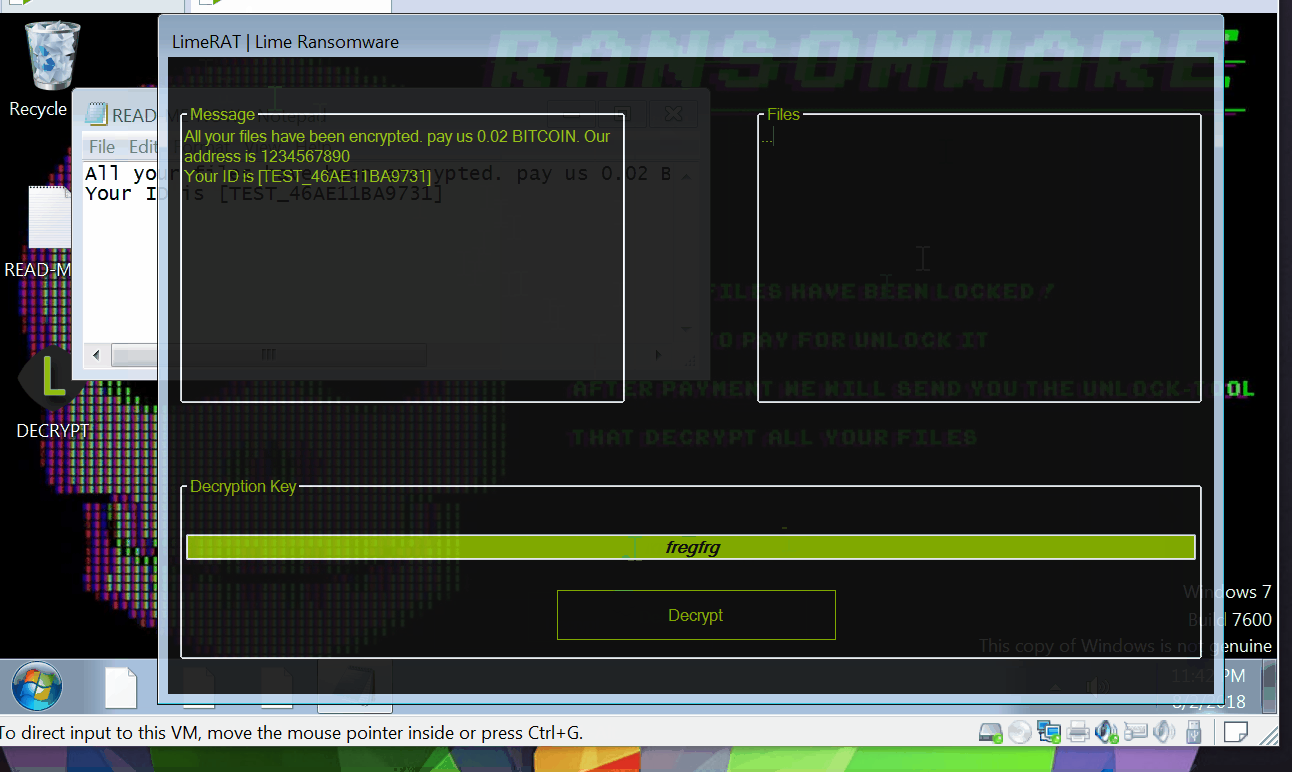 nyan-x-cat/lime-rat
LimeRAT | 简单而强大的Windows远程管理工具(RAT)
 abhishekkr/n00brat
适用于POSiX(Linux/Unix)系统、作为Web服务运行的远程管理工具包(或特洛伊木马)
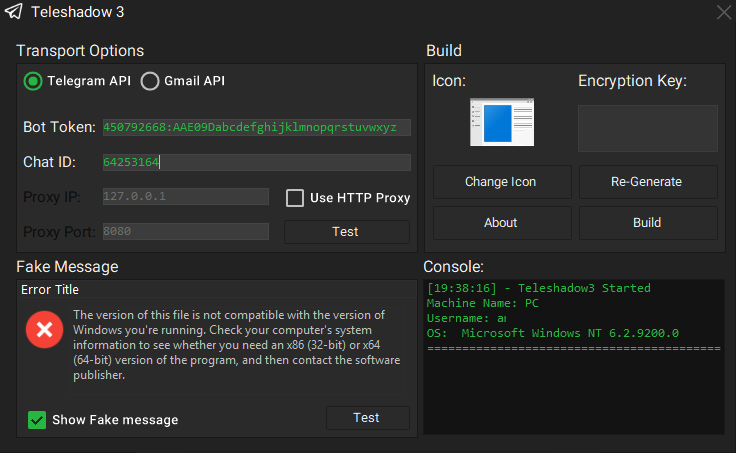 eternalc0der/teleshadow3
Telegram 桌面会话窃取器
 cisco-talos/remcos-decoder
Talos Decryptor POC,针对Remcos RAT 2.0.5及更早版本
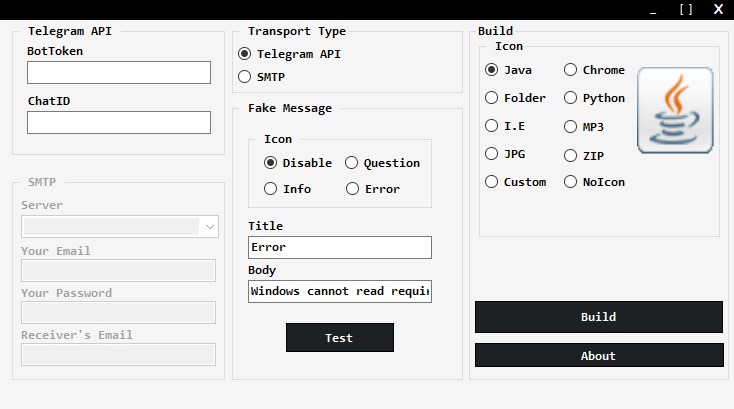 parsingteam/teleshadow2
TeleShadow - Telegram 桌面会话窃取工具(Windows)
 them4hd1/vayne-rat
一个高级C# .NET远控工具,它稳定且包含许多功能。
 mitre/caldera-crater
用于Caldera对手模拟框架的C#远程访问木马(RAT)植入程序,可在Windows系统上实现后渗透命令与控制。
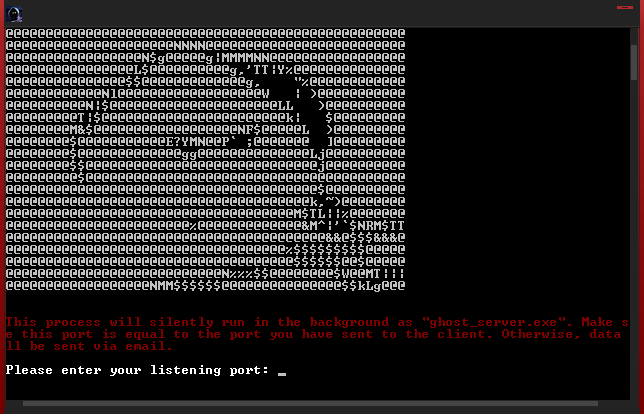 ahxr/ghost
轻量级RAT,为Windows系统提供静默远程命令行访问、隐藏文件下载/执行以及持久化机制。加密的C2通信,支持自动重连。
 yschgroup/skyrat
SkyRAT - PowerShell远程管理工具
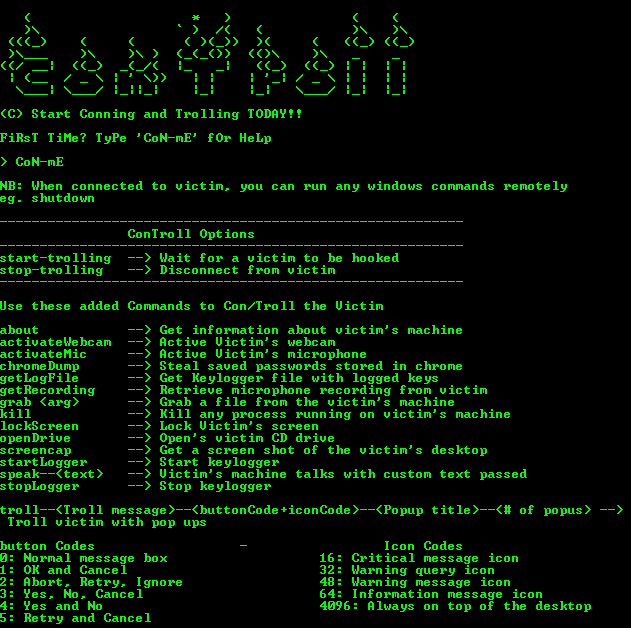 lithium876/controll_remote_access_trojan
创建了一个非常简单的远程访问木马,它可在受其入侵的任何Windows机器上建立管理控制。
 lukebob-zz/c2-pwn
使用 Shodan API 拉取 C2 服务器并对其运行已知漏洞利用。