

CyberChef
 gchq/cyberchef
网络瑞士军刀 - 用于加密、编码、压缩和数据分析的网络应用
general-purpose-utilitiesencryption-decryption-toolshash-analysis+9
 asmitdesai/ubuntils
用于 Ubuntu 系统取证分诊的 Python CLI/TUI —— 检测并修复持久化机制,具备工件收集、时间线关联和 Wazuh 集成功能。
 sepinf-inc/iped
IPED 数字取证工具。它是一个开源软件,可用于处理和分析通常在犯罪现场由执法部门查获或在企业调查中由私人审查员获取的数字证据。
 proxymanapp/tcpviewer
The best-in-class macOS app to See every packet clearly on your Mac. Alternative to Wireshark
 moond4rk/hackbrowserdata
提取和解密浏览器数据,支持多种数据类型,可在多种操作系统(macOS、Windows、Linux)上运行。
 fkie-cad/fact_core
固件分析与比较工具
 hasherezade/pe-bear
可移植可执行文件逆向工具,拥有友好的图形用户界面
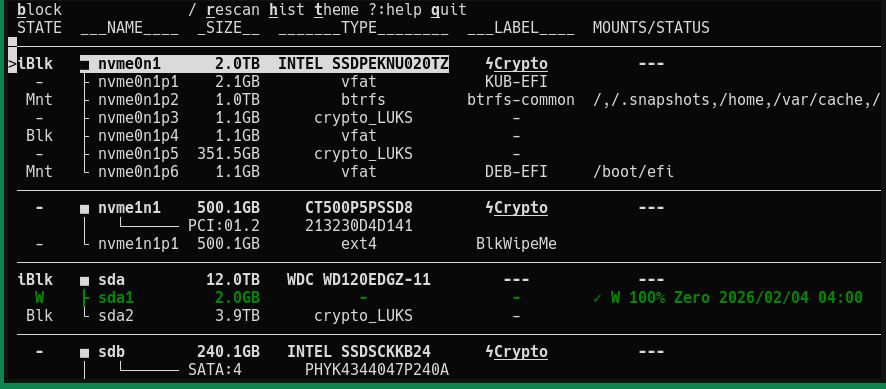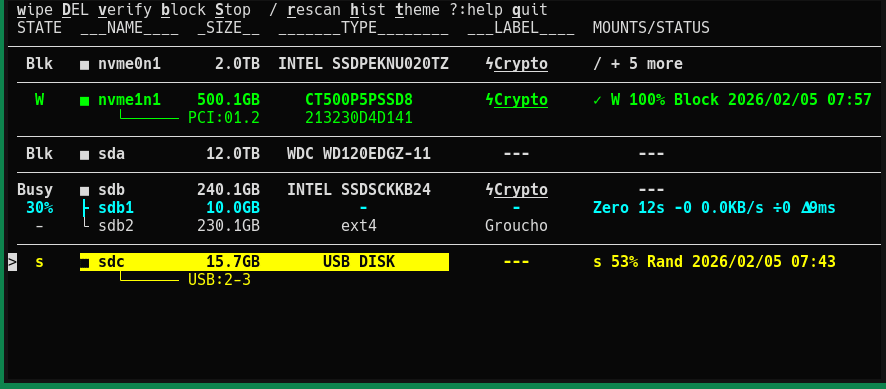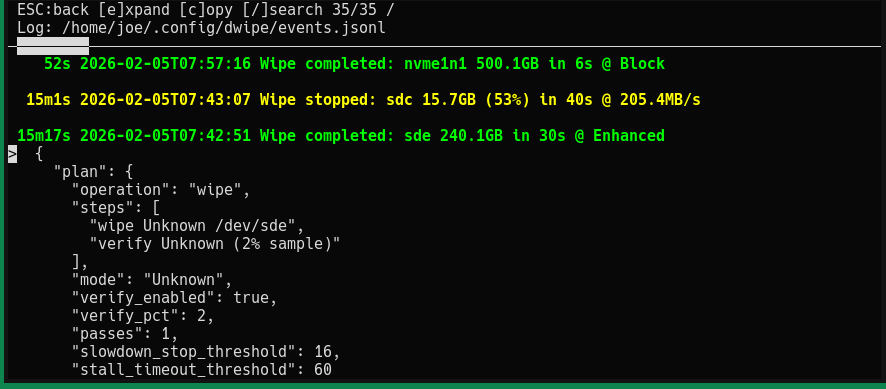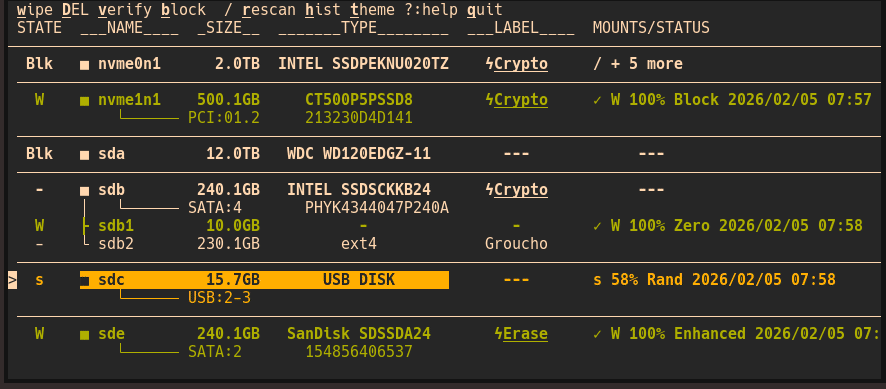 joedefen/dwipe
用于安全高效擦除Linux设备和分区的工具
 withsecureopensource/chainsaw
快速搜索并追踪 Windows 取证痕迹
 google/timesketch
用于摄取、搜索和注释事件日志的协作式取证时间线分析平台,以支持事件响应和 DFIR 调查。
 frankwxu/digital-forensics-lab
面向学生和教职员工的免费实操数字取证实验室
 remnux/distro
为专注于恶意软件分析、逆向工程和数字取证的专用 Linux 发行版提供补充文件和 Debian 软件包源。
 barghest-ngo/mesh
加密的点对点网状VPN,用于远程移动取证,支持无线ADB和libimobiledevice数据获取、网络监控以及跨NAT和防火墙的入侵检测。
 lascc/dfirhub
搜索制品路径、构建收集脚本并转换 Sigma 规则。一站式完成。
 threatray/threat-research
来自Threatray威胁研究的IoC和YARA规则
 meirwah/awesome-incident-response
事件响应与 DFIR 工具的精选索引,涵盖内存与磁盘取证、证据收集、日志分析、操作手册,以及面向安全分析师的教育资源。
 cisagov/malcolm
容器化网络流量分析套件,可摄取PCAP、Zeek日志和Suricata警报,通过OpenSearch Dashboards和Arkime进行自动规范化、丰富和关联。
 radkawar/aws-firmware-dump
获取您可以启动的 AWS AMI 的 EBS 磁盘,通过 EBS 直接 API 将快照流式传输到私有 S3 存储桶,并附带 sha256 清单和可选的原始镜像解包。