

COPG
 alirezaparsi/copg
适用于已 root Android 的高级按应用设备 / CPU / GPU 伪装器——设备配置文件、按应用 CPU 型号、prop 与 Android-ID 伪装,全部由完整的设备端 WebUI 驱动。适用于 KernelSU / Magisk / APatch 的 Zygisk 模块。
android-securityids-ips-evasionimpersonation-tools+2
361
 secdev/scapy
基于 Python 的交互式数据包操作库,用于在多种协议中伪造、解码、发送、捕获和分析网络数据包,支持扫描、路由追踪、攻击和网络发现。
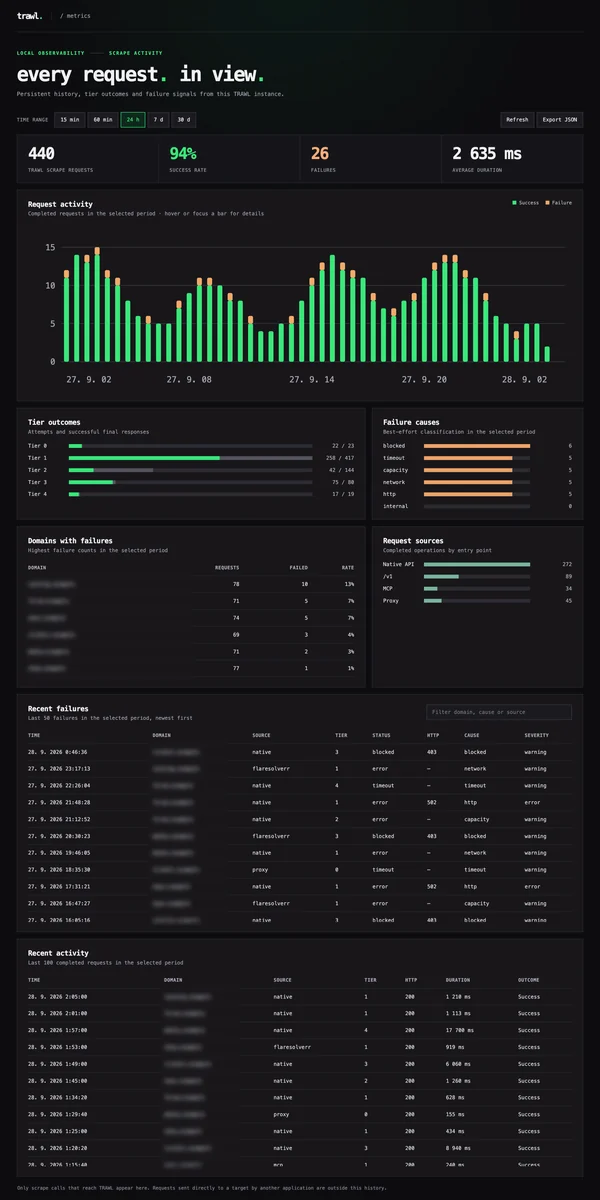 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…
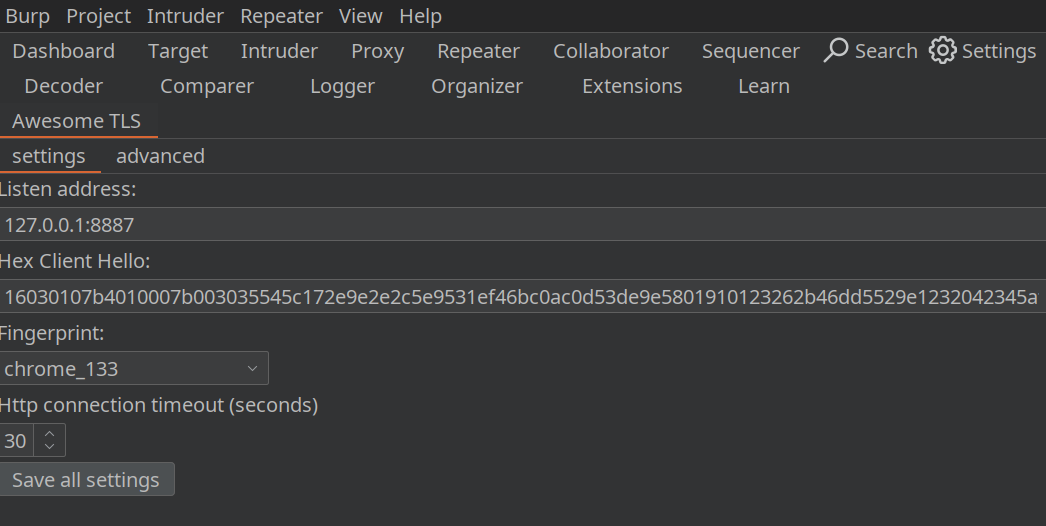 sleeyax/burp-awesome-tls
用于规避 TLS 指纹识别的 Burp 扩展。绕过 WAF,伪装成任意浏览器。
 privacytests/privacytests
自动化浏览器隐私测试,并在指纹识别、跟踪和数据泄露向量方面生成人类可读的结果。
 d4vinci/scrapling
自适应网页抓取框架,具备反爬虫绕过、自动元素重定位、并发爬取、代理轮换和浏览器自动化功能,用于实现高韧性的数据提取。
 microsoft/playwright
Browser automation framework with a single API for Chromium, Firefox, and WebKit. Supports web testing, scraping, screenshots, and network…
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 apify/crawlee
Node.js 网页抓取和浏览器自动化库,用于构建可靠的爬虫,支持 HTTP 和无头浏览器、代理轮换以及类人指纹。
 mitmproxy/mitmproxy
面向渗透测试人员和软件开发人员的交互式、支持TLS的HTTP拦截代理。
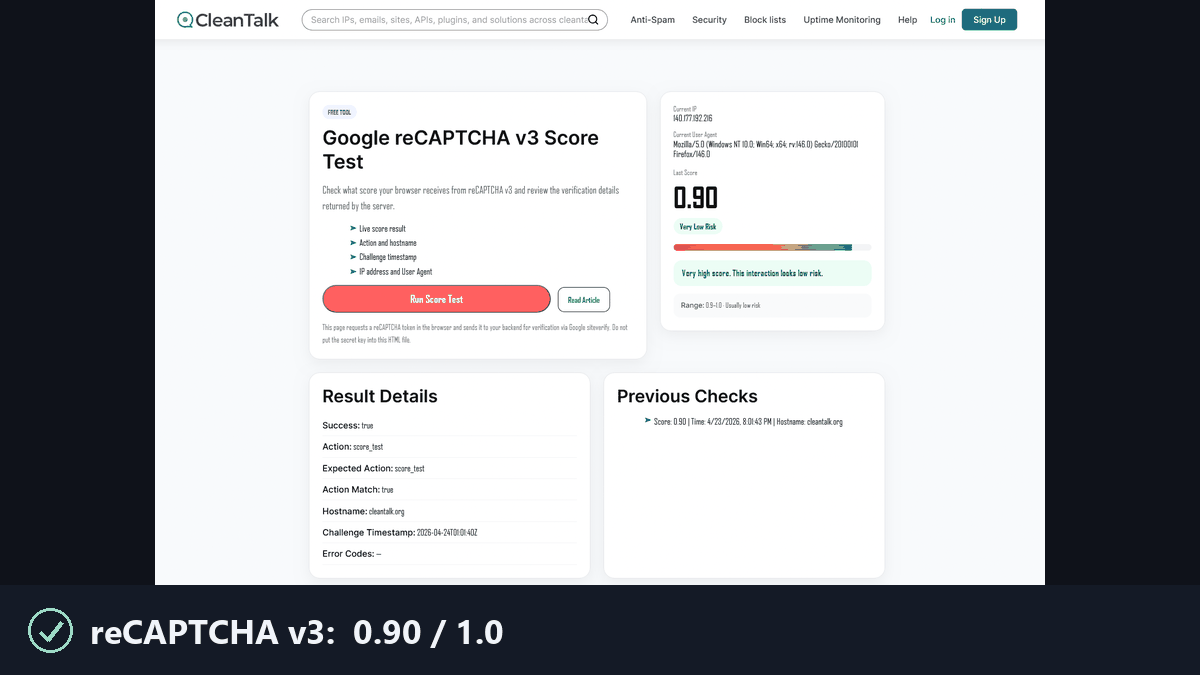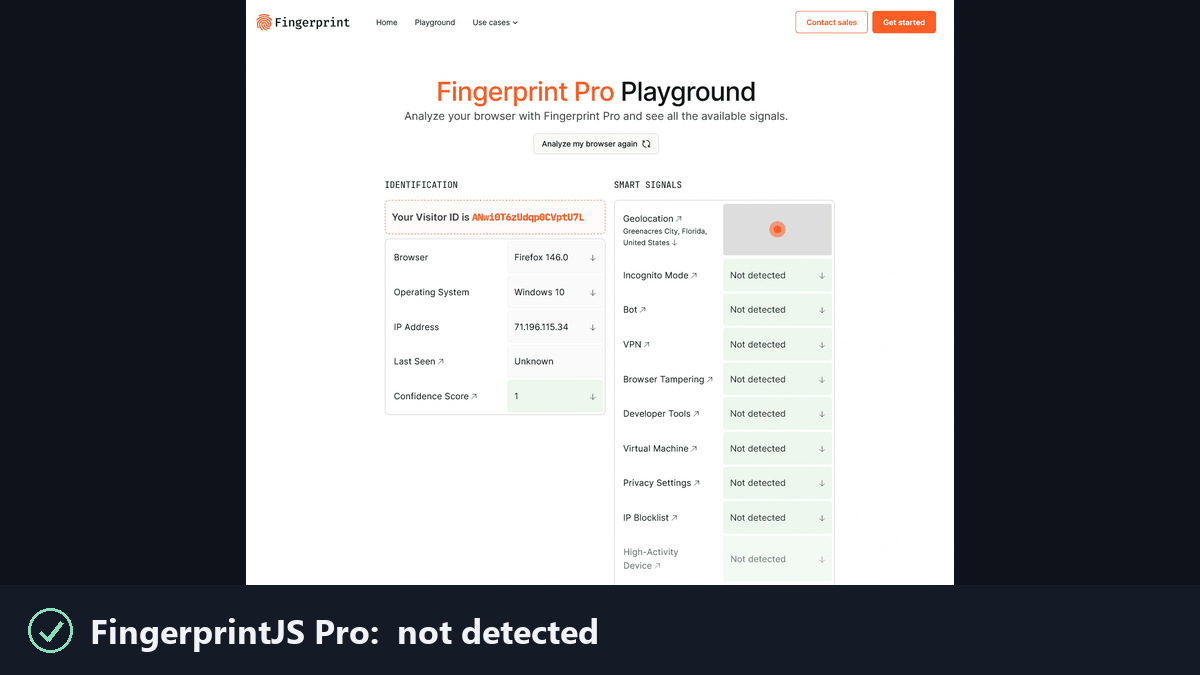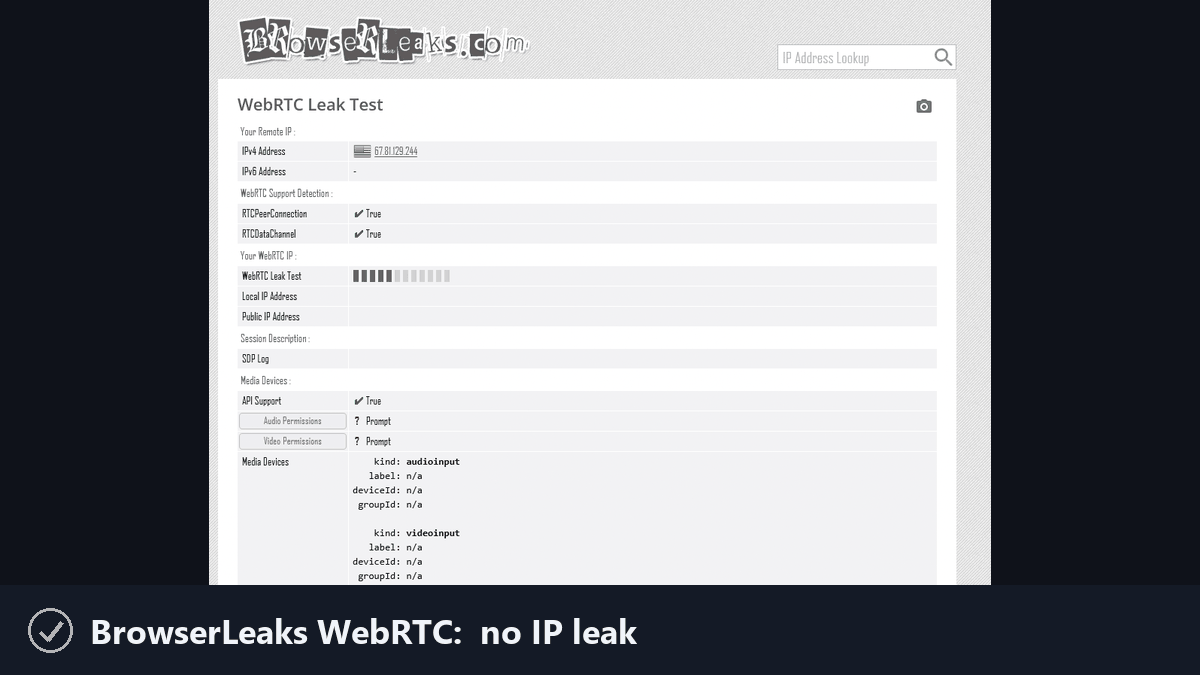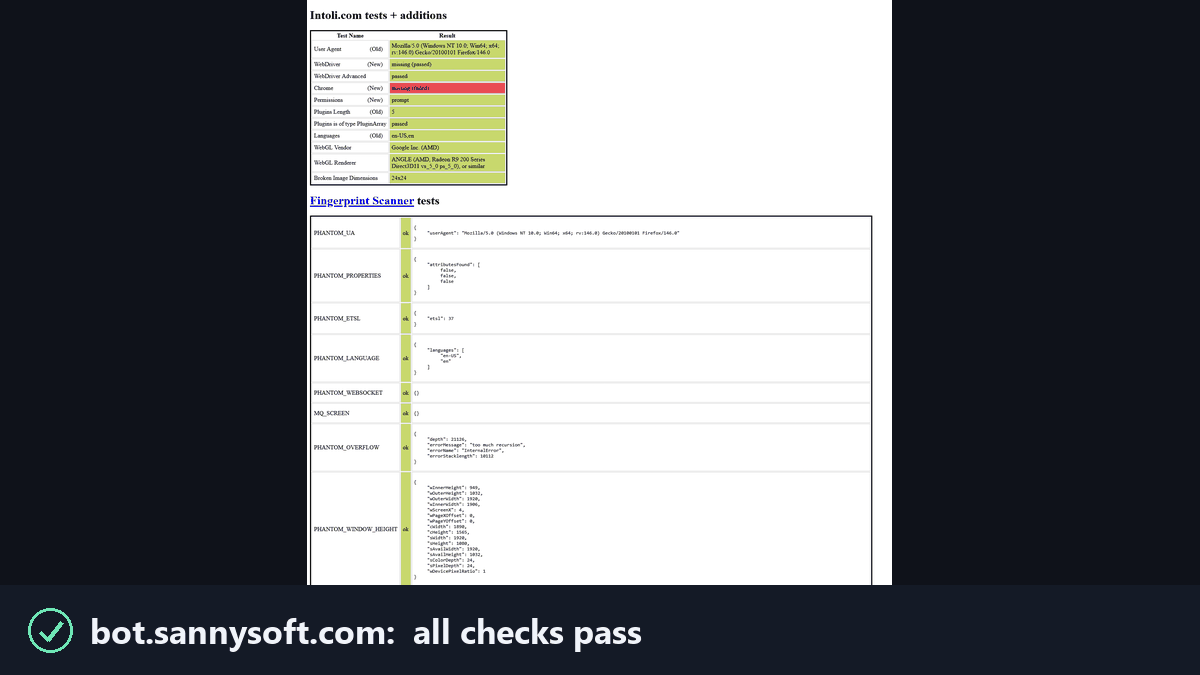 feder-cr/invisible_playwright
Playwright 让反机器人系统无法察觉,因此无需验证码:相同的 API,反检测隐身无头 Firefox,不可检测的指纹,绕过机器人检测,Python 网页抓取和浏览器自动化。
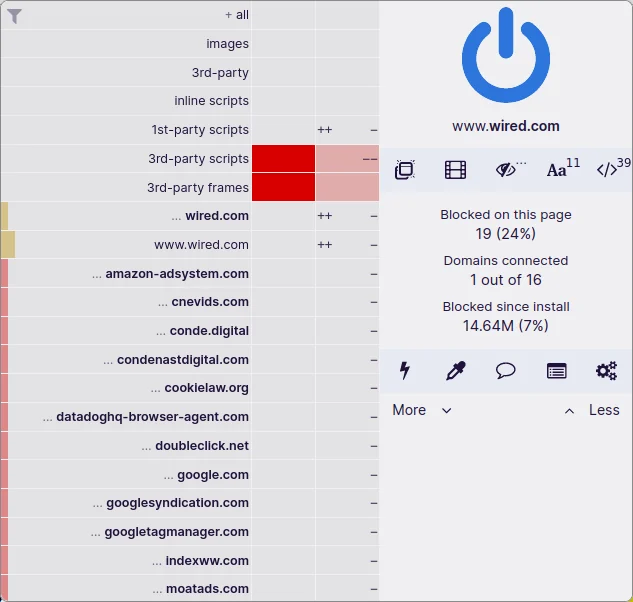 gorhill/ublock
面向浏览器的广谱内容拦截器,利用过滤列表和可自定义的隐私规则,拦截广告、跟踪器、加密货币挖矿程序及恶意网站。
 coroner/cryptolyzer
多协议密码分析器,可审计 TLS、SSL、SSH、IKE、DNSSEC 和 HTTP 安全头。检测 400 多种密码套件,生成 JA3/HASSH 指纹,并通过 CLI 和 Python API 识别 DROWN 和 Terrapin 等漏洞。
 kaliiiiiiiiii-vinyzu/patchright
Undetected version of the Playwright testing and automation library.
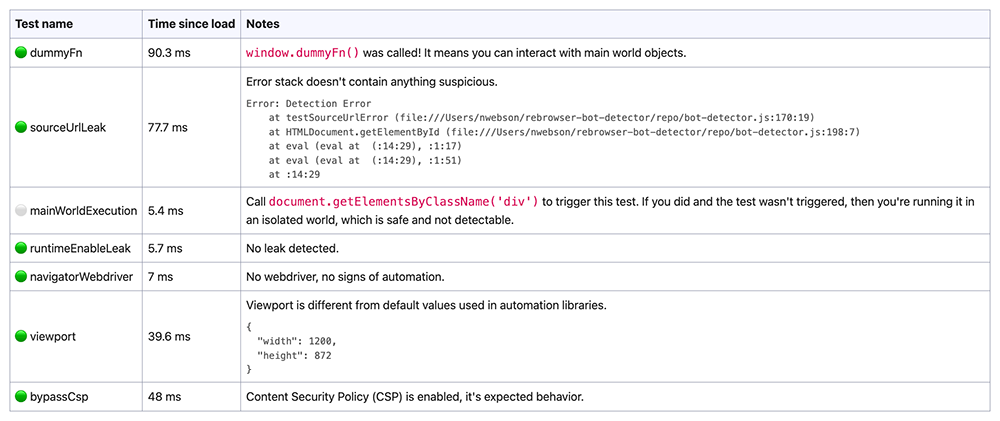 rebrowser/rebrowser-patches
Collection of patches for puppeteer and playwright to avoid automation detection and leaks. Helps to avoid Cloudflare and DataDome CAPTCHA pages.…
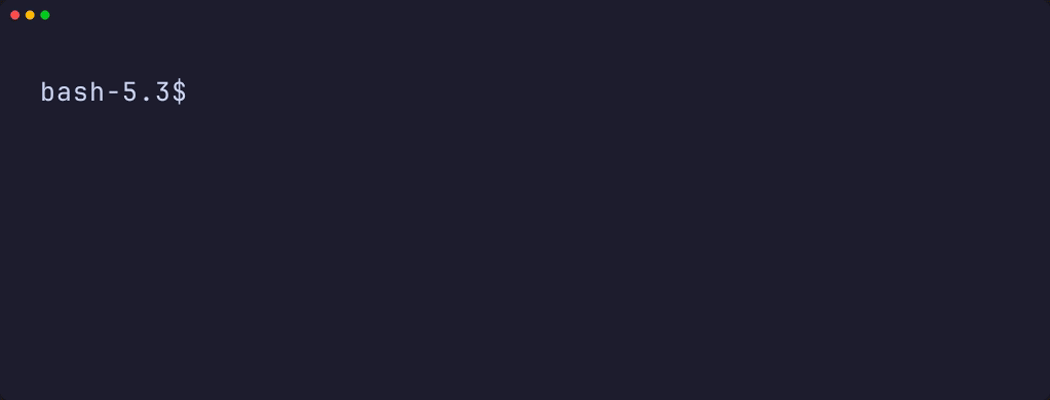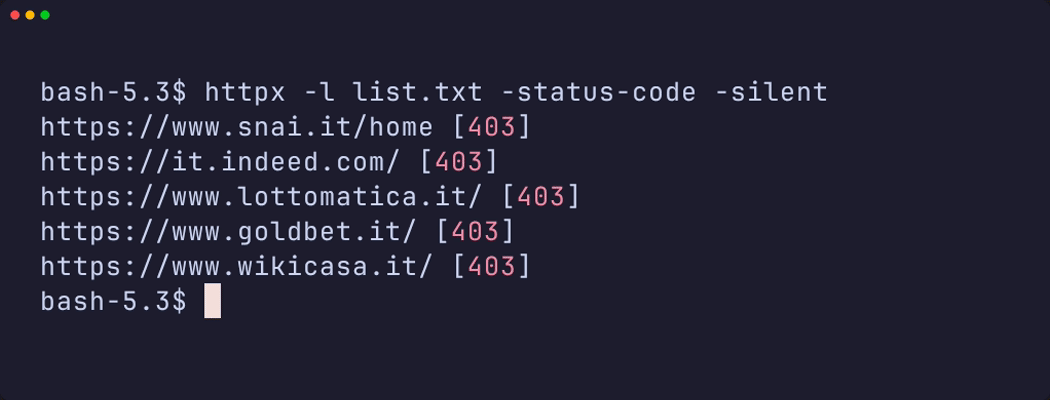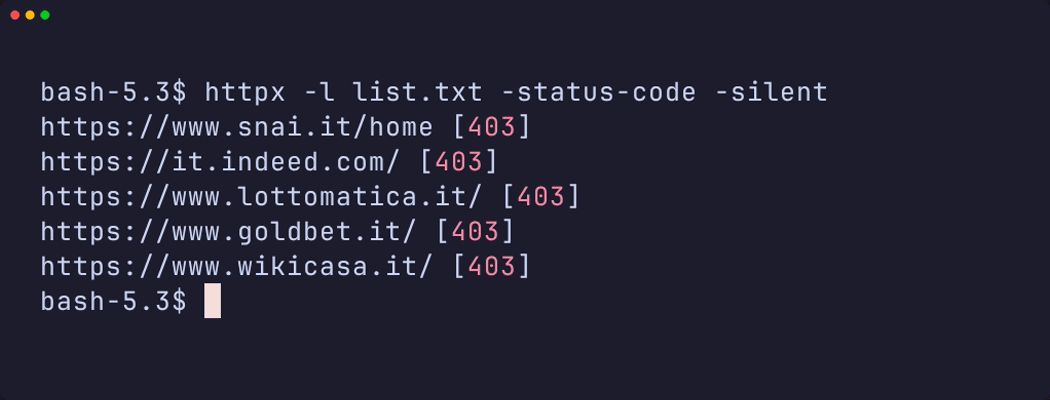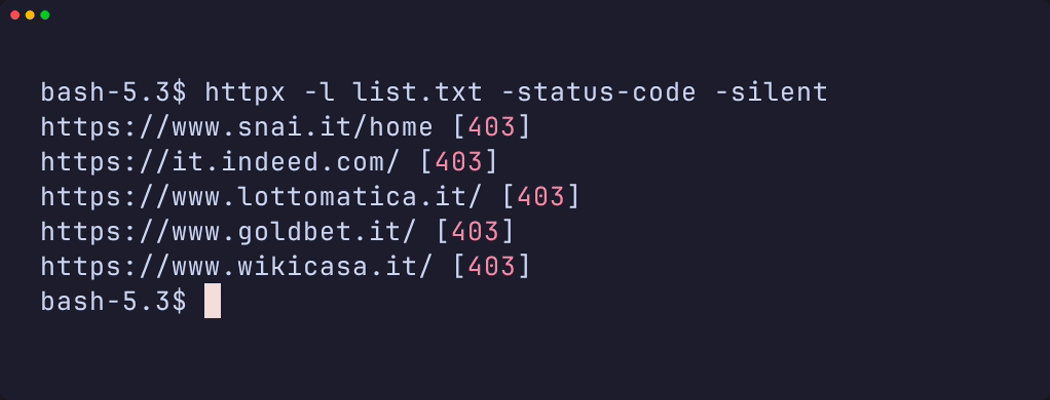 michele0303/undetected-httpx
停止遇到403禁止。一个类似httpx的专门用于WAF规避的工具包。
 sunghoojung/reverse-engineering-browser
基于自定义 Brave 构建的本地优先 macOS 研究浏览器,可捕获网络流量、指纹、脚本和运行时证据,用于对 Web 应用进行逆向工程。